हाइब्रिड कार्य की निगरानी
हाइब्रिड कार्य निरीक्षण: कार्यालय से घर तक कार्यप्रवाह
स्पष्ट जिम्मेदारियों, हस्तांतरण, सहायता जाँच और गतिविधि रिकॉर्ड की कमियों की निष्पक्ष समीक्षा के साथ हाइब्रिड कार्य निरीक्षण व्यवस्थित करें।
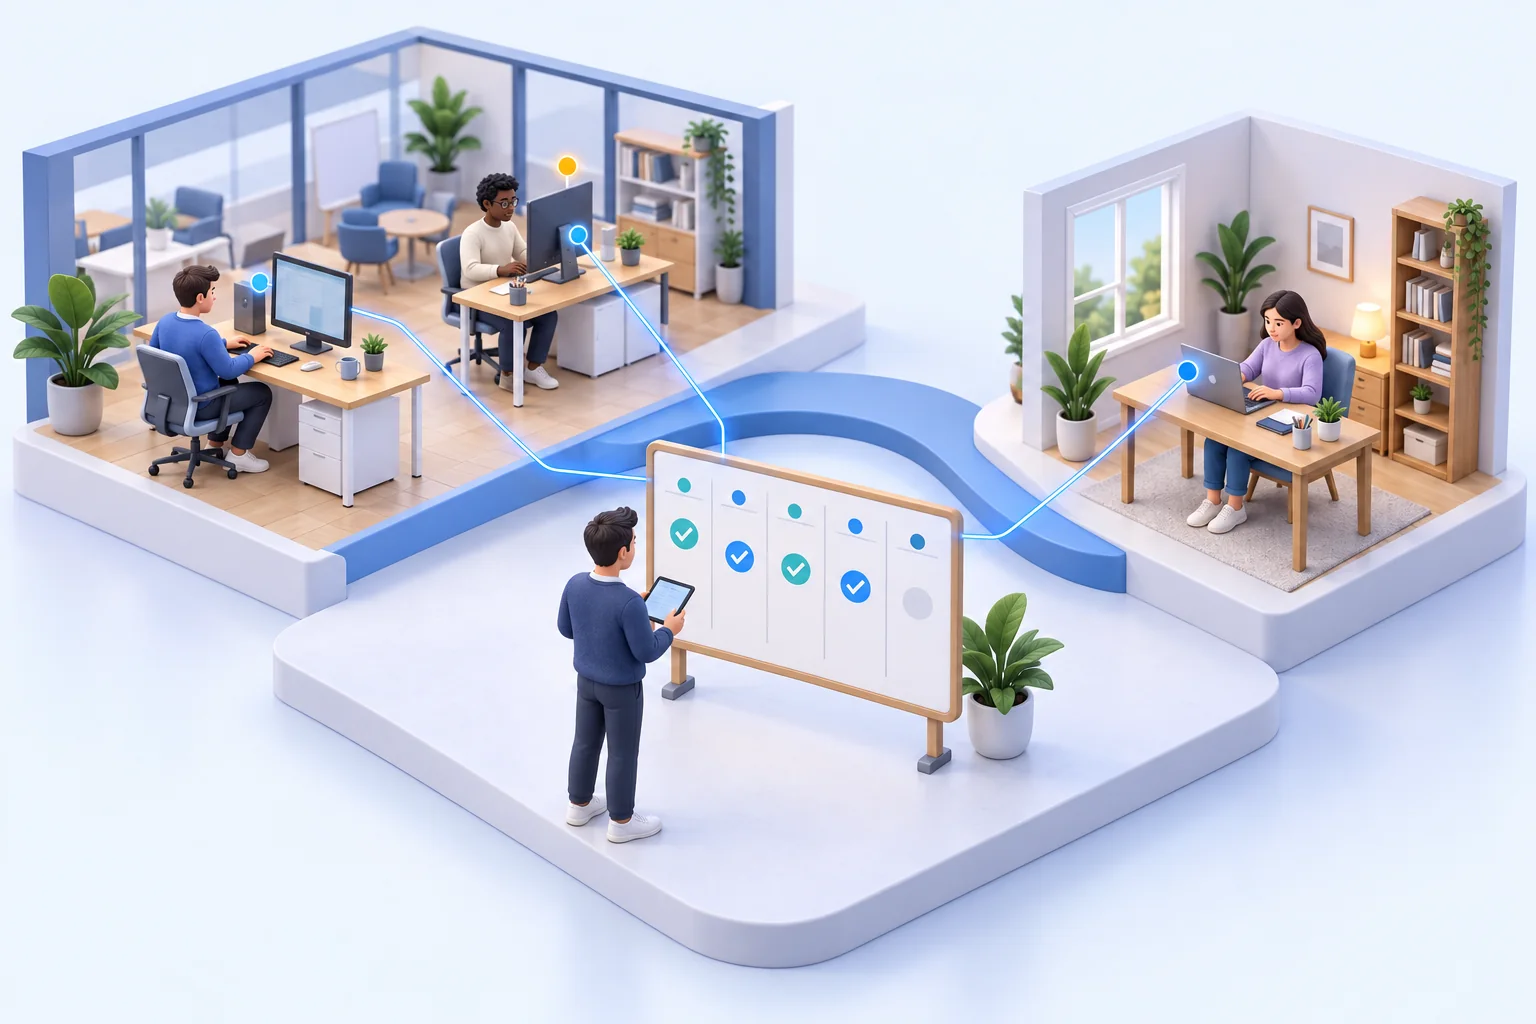
कैलेंडर पर हाइब्रिड टीम के सभी सदस्य काम पर दिख सकते हैं, जबकि महत्वपूर्ण काम अधूरा पड़ा हो, कंपनी की फ़ाइलें गैर-अनुमोदित स्थानों पर जा रही हों और काम से असंबंधित ब्राउज़िंग में घंटे निकल रहे हों। हाइब्रिड कार्य की निगरानी प्रबंधकों और आईटी प्रशासकों को कंपनी के कंप्यूटरों पर होने वाली गतिविधि की तथ्यात्मक जानकारी देती है, चाहे कर्मचारी मुख्यालय में हो, घर पर हो या यात्रा कर रहा हो।
उद्देश्य प्रबंधकों का अनावश्यक प्रशासनिक काम बढ़ाना नहीं है। उद्देश्य उपयोगी कार्य समय की रक्षा करना, कंपनी की नीति लागू करना, वास्तविक चिंताओं की जल्दी जाँच करना और उन एंडपॉइंट पर नियंत्रण बनाए रखना है जो अब एक कार्यालय तक सीमित नहीं हैं। विश्वसनीय गतिविधि रिकॉर्ड और दूरस्थ प्रशासन के बिना, नेतृत्व को अलग-अलग स्थानों पर हो रहे काम का प्रबंधन अनुमान के आधार पर करना पड़ता है।
01हाइब्रिड कार्य की निगरानी एक संचालन आवश्यकता क्यों है
हाइब्रिड काम बदल देता है कि प्रबंधक क्या देख सकता है। कार्यालय में पर्यवेक्षक अक्सर समझ सकते हैं कि कोई विभाग उपलब्ध है, अत्यधिक व्यस्त है या किसी प्रक्रिया में अटका है। दूरस्थ काम में यह अनौपचारिक जानकारी नहीं मिलती। स्थिति संकेतक और टाइमशीट यह नहीं बताते कि उपयोगकर्ता ने आवश्यक एप्लिकेशन में तीन घंटे बिताए, सिस्टम खराबी का सामना किया या बार-बार ध्यान भटकाने वाली वेबसाइटें खोलीं।
यह अंतर केवल उत्पादकता को प्रभावित नहीं करता। दूरस्थ एंडपॉइंट में ग्राहक डेटा, वित्तीय दस्तावेज़, लॉगिन विवरण, स्रोत फ़ाइलें और आंतरिक संवाद हो सकते हैं। यदि अनधिकृत सॉफ़्टवेयर स्थापित हो, संवेदनशील फ़ाइलें कॉपी की जाएँ या कोई उपयोगकर्ता सुरक्षा नियमों की अनदेखी करे, तो कंपनी को प्रमाण और कार्रवाई का तरीका चाहिए। समय सीमा चूकने या डेटा उल्लंघन की चेतावनी आने तक इंतज़ार करना महँगा पड़ सकता है।
प्रभावी निगरानी तीन चीज़ें देती है: गतिविधि की जानकारी, निर्णयों के समर्थन में रिकॉर्ड और प्रशासकों को कार्रवाई करने वाले नियंत्रण। तीनों महत्वपूर्ण हैं। केवल स्क्रीन देखने से समस्या का पता चल सकता है, लेकिन रिपोर्ट पैटर्न समझने में मदद करती हैं। रिपोर्ट जोखिम वाले व्यवहार को पहचान सकती हैं, जबकि प्रतिबंध और दूरस्थ कमांड उसे संबोधित करने में मदद करते हैं।
चुनौती निरंतरता की है। वही कर्मचारी सोमवार को कार्यालय का नेटवर्क, मंगलवार को घर का वाई-फ़ाई और बुधवार को साझा डेस्क पर दूसरी स्क्रीन इस्तेमाल कर सकता है। इन बदलावों के बावजूद काम की अपेक्षाएँ स्पष्ट रहनी चाहिए। आईटी को यह भी जानना चाहिए कि कंपनी का कंप्यूटर पहुँच योग्य है या नहीं, कॉन्फ़िगर किए गए नियंत्रण अभी लागू हैं या नहीं और कोई सहायता संबंधी समस्या एक स्थान से दूसरे स्थान तक साथ आई है या नहीं।
02कार्यालय और घर के लिए साप्ताहिक प्रक्रिया अपनाएँ
स्थान बदलने पर काम की अपेक्षाएँ न बदलें। यह उदाहरण संचालन प्रक्रिया है, लगातार स्क्रीन देखने की अनिवार्यता नहीं।
- सोमवार, कार्यालय: प्रबंधक परिणाम, उपलब्धता के घंटे और हस्तांतरण जिम्मेदार तय करता है। IT उपकरण और स्वीकृत सहायता कनेक्शन जाँचता है।
- मंगलवार, घर: कर्मचारी बार-बार टाइमआउट बताता है। IT कनेक्शन या ऐप जाँचता है; प्रबंधक निकटतम हस्तांतरण समायोजित करता है। अनुपलब्ध स्क्रीन पहले तकनीकी स्थिति है।
- बुधवार, हस्तांतरण: प्राप्तकर्ता कार्य, खुला प्रश्न और अगला जिम्मेदार पुष्ट करता है। चैट स्टेटस इसका विकल्प नहीं।
- शुक्रवार, समीक्षा: पूरे काम और देरी को योजना से मिलाएँ। विशिष्ट प्रश्न के लिए गतिविधि देखें, स्पष्टीकरण लिखें और फॉलो-अप तय करें।
स्थान बदलने पर एक ही समस्या रिकॉर्ड रखें, ताकि निदान बार-बार न समझाना पड़े। तय उपलब्धता, उपकरण तक पहुँच और पूरा काम अलग प्रश्न हैं।
दूरस्थ लागूकरण मार्गदर्शिका परीक्षण देती है; जिम्मेदारी मार्गदर्शिका समीक्षा और आगे भेजना तय करती है; उत्पादकता मार्गदर्शिका परिणाम सुधार जाँचती है।
03हाइब्रिड कार्य की निगरानी स्पष्ट नीतियों पर आधारित करें
निगरानी तकनीक लिखित कार्यस्थल निगरानी नीति का स्थान नहीं ले सकती। कर्मचारियों को समझना चाहिए कि कंपनी के सिस्टम की निगरानी हो सकती है, किस प्रकार की गतिविधि रिकॉर्ड की जाती है, जानकारी एकत्र करने के व्यावसायिक कारण क्या हैं और प्राप्त डेटा तक किसकी पहुँच होगी। आवश्यकताएँ राज्य, भूमिका, सामूहिक सौदेबाज़ी समझौते, ग्राहक अनुबंध और व्यक्तिगत डिवाइस शामिल होने के आधार पर बदलती हैं। नियोक्ताओं को लागू करने से पहले कानूनी सलाह लेनी चाहिए, खासकर ऑडियो रिकॉर्डिंग, कीस्ट्रोक लॉगिंग और विशिष्ट सूचना या सहमति नियमों वाले क्षेत्रों के कर्मचारियों के लिए।
उपयोगी नीति स्वीकार्य उपयोग भी परिभाषित करती है। स्पष्ट करें कि कौन से एप्लिकेशन अनुमोदित हैं, क्या विराम के समय निजी ब्राउज़िंग की अनुमति है, व्यावसायिक फ़ाइलें कहाँ रखी जा सकती हैं और कौन से उपकरण प्रतिबंधित हैं। नियम जितने स्पष्ट होंगे, मामूली अपवाद और महत्वपूर्ण सुरक्षा या प्रदर्शन समस्या में अंतर करना उतना आसान होगा।
निगरानी रिकॉर्ड तक पहुँच सीमित होनी चाहिए। विभाग प्रबंधकों को अपनी टीमों की उत्पादकता रिपोर्ट चाहिए हो सकती हैं, जबकि विस्तृत रिकॉर्डिंग और कीस्ट्रोक डेटा केवल दस्तावेज़ीकृत मामले की जाँच करने वाले अधिकृत व्यक्तियों को उपलब्ध होने चाहिए। डेटा रखने की अवधि व्यावसायिक उद्देश्य के अनुरूप होनी चाहिए। हर रिकॉर्डिंग हमेशा के लिए रखने से अनावश्यक स्टोरेज लागत बढ़ती है और अधिक संवेदनशील सामग्री की रक्षा करनी पड़ती है। सॉफ़्टवेयर, प्रशासक वर्कस्टेशन और स्टोरेज सिस्टम में उपलब्ध अनुमतियों से पहुँच की ये सीमाएँ लागू करें; यह न मानें कि हर भूमिका या अनुमोदन कार्यप्रवाह निगरानी उपकरण में पहले से मौजूद है।
घर से काम के लिए कार्य समय की सीमाएँ, निजी उपयोग के नियम और गलत व्याख्या पर कर्मचारी के सवाल उठाने का तरीका तय करें। घोषित उद्देश्य पूरा करने वाली सबसे कम दखल देने वाली जानकारी से शुरुआत करें। यूके के नियोक्ताओं के लिए ICO की कर्मचारी निगरानी चेकलिस्ट आवश्यकता, वैध आधार, पारदर्शिता और निगरानी जोखिमों के आकलन को शामिल करती हैं। उचित कानूनी सलाह के साथ प्रत्येक कर्मचारी के स्थान पर लागू आवश्यकताएँ अपनाएँ।
04कंपनी के एंडपॉइंट को पहुँच योग्य और प्रबंधनीय रखें
केवल निगरानी वाला कार्यक्रम समस्याएँ पहचानता है, लेकिन प्रशासकों को कार्रवाई करने वाले व्यक्ति का इंतज़ार करना पड़ सकता है। हाइब्रिड वातावरण में दूरस्थ कंपनी कंप्यूटरों पर सीधे नियंत्रण की आवश्यकता होती है।
कार्यालय और घर, दोनों से कनेक्शन जाँचें
अधिकृत कंपनी कंप्यूटरों पर कंसोल और आवश्यक एजेंट स्थापित करें, फिर अपने नेटवर्क के अनुकूल कनेक्शन चुनें। LAN, WLAN या VPN कनेक्शन के लिए उपयुक्त रूटिंग और फ़ायरवॉल कॉन्फ़िगरेशन आवश्यक है। दस्तावेज़ में वर्णित Cloud कनेक्शन इंटरनेट पर पहुँच देता है और सदस्यता आधारित Cloud लाइसेंस उपयोग करता है। व्यापक रूप से लागू करने से पहले कनेक्शन और लाइसेंस का चुनाव सुनिश्चित करें।
नेटवर्क के बीच वास्तविक बदलाव का परीक्षण करें। जाँचें कि इच्छित कंप्यूटर दिखाई देता है, लाइव स्क्रीन अपडेट आते हैं और अनुमोदित सहायता कार्रवाई सफल होती है। यदि लैपटॉप स्लीप में है, बंद है या डिस्कनेक्ट है, तो स्क्रीन उपलब्ध न होना कनेक्शन की स्थिति है, निष्क्रियता का प्रमाण नहीं। पहले डाउनलोड की गई रिकॉर्डिंग स्थानीय रूप से उपलब्ध हो सकती हैं, लेकिन नई लाइव जानकारी और दूरस्थ कमांड के लिए चालू कनेक्शन चाहिए।
समस्या के अनुरूप नियंत्रण लागू करें
जब उपयोगकर्ता बार-बार प्रतिबंधित वेबसाइटों पर जाता है, तो बार-बार याद दिलाने से अधिक प्रभावी है उन वेबसाइटों को ब्लॉक करना। अनधिकृत एप्लिकेशन दिखाई देने पर एप्लिकेशन प्रतिबंध व्यवहार के सुरक्षा घटना बनने से पहले जोखिम कम कर सकते हैं। कंपनी के जोखिम के अनुसार, डिवाइस प्रतिबंध गैर-अनुमोदित हटाने योग्य मीडिया या डेटा बाहर जाने के अन्य रास्तों को रोकने में मदद कर सकते हैं।
दूरस्थ प्रशासन अलग-अलग स्थानों पर काम कर रहे कर्मचारियों को सहायता देने का समय भी घटाता है। आईटी फ़ाइलें स्थानांतरित कर सकता है, दूरस्थ फ़ोल्डर प्रबंधित कर सकता है, कमांड चला सकता है, डेस्कटॉप साझा कर सकता है, कंप्यूटर पुनः चालू या बंद कर सकता है और कर्मचारी को डिवाइस कार्यालय लाने के लिए कहे बिना समस्याएँ सुलझा सकता है। छोटी आईटी टीम के लिए ये क्षमताएँ यात्रा, काम रुकने का समय और समस्या सुलझाने के लिए बार-बार संवाद कम करती हैं।
यहीं एक एकीकृत प्रणाली का व्यावहारिक लाभ सामने आता है। प्रबंधक गतिविधि रिपोर्ट में पैटर्न पहचान सकता है, जबकि प्रशासक उसी संचालन वातावरण से डिवाइस की स्थिति जाँचकर आवश्यक प्रतिबंध लगा सकता है। इससे काम हस्तांतरित करने और देरी की आवश्यकता घटती है तथा जो हुआ उसे दर्ज करने का आधार स्पष्ट होता है।
Tools and Restrictions लागू करने से पहले उसका दस्तावेज़ीकृत दायरा जाँचें: तत्काल Tools कार्रवाइयाँ चुने गए कंप्यूटरों पर लागू होती हैं, जबकि सहायता में बताई गई स्थायी Restrictions सेटिंग कर्मचारियों के कंप्यूटरों पर वैश्विक रूप से लागू होती हैं। यदि व्यक्तिगत सहायता कार्रवाई पर्याप्त है, तो पूरी संस्था पर प्रतिबंध लगाने से बचें। अनुमोदन, प्रभावित डिवाइस, परिणाम और बदलाव वापस लेने की योजना अपने सर्विस डेस्क में दर्ज करें।
05अपवाद खोजने और संचालन सुधारने के लिए रिपोर्ट इस्तेमाल करें
निगरानी डेटा बेकार करने का सबसे तेज़ तरीका उसे बिना समीक्षा प्रक्रिया के इकट्ठा करना है। प्रबंधकों को व्यावसायिक आवश्यकताओं के अनुसार रिपोर्ट समीक्षा की नियमितता तय करनी चाहिए। स्थिर टीमों के लिए साप्ताहिक सारांश पर्याप्त हो सकते हैं, जबकि अधिक जोखिम वाली भूमिकाओं या नए दूरस्थ कर्मचारियों के लिए निर्धारित अवधि में अधिक नज़दीकी समीक्षा आवश्यक हो सकती है।
असामान्य मामलों से शुरू करें। असामान्य निष्क्रिय समय, स्वीकृत उपयोग नीति से बाहर की वेबसाइटों पर बार-बार जाना, अप्रत्याशित एप्लिकेशन, काम से असंबंधित अत्यधिक ब्राउज़िंग या सामान्यतः नियमित कार्यप्रवाह वाली भूमिका में गतिविधि की तेज़ गिरावट देखें। निष्कर्ष निकालने से पहले काम के बोझ, सिस्टम बंद रहने, प्रशिक्षण की कमी और अनुमोदित ज़िम्मेदारियों से तुलना करें।
रिपोर्ट संचालन सुधारने में भी उपयोगी हैं। यदि कई कर्मचारी सिस्टम बदलने में बहुत समय लगा रहे हैं, तो प्रक्रिया में कमी हो सकती है। यदि टीम अक्सर गैर-अनुमोदित फ़ाइल साझा करने की सेवा इस्तेमाल करती है, तो संभव है कंपनी ने आसानी से उपलब्ध अनुमोदित विकल्प न दिया हो। निगरानी को कर्मचारियों की कमियों जितनी सहजता से प्रबंधन की कमियाँ भी उजागर करनी चाहिए।
उदाहरण: कर्मचारी के घर जाने पर भी बनी रहने वाली देरी
सहायता टीम देखती है कि घर से काम के दिनों में टिकट धीमे पूरे होते हैं। प्रभावित समयावधि और कर्मचारी के स्पष्टीकरण से शुरुआत करें। गतिविधि रिपोर्ट और अधिकृत लाइव जाँच ध्यान भटकने के बजाय एप्लिकेशन का बार-बार टाइमआउट दिखा सकती है। आईटी कनेक्शन या एप्लिकेशन की जाँच करता है, प्रबंधक तत्काल काम का बोझ समायोजित करता है और सुधार के बाद टीम टिकट पूरा होने की तुलना करती है। यदि प्रमाण नीति संबंधी समस्या दिखाएँ, तो तथ्य दर्ज करें और सहमत एस्केलेशन प्रक्रिया अपनाएँ।
मापें कि निगरानी से समस्याएँ हल होती हैं या नहीं: पहुँच बहाल करने का समय, बार-बार होने वाली सहायता घटनाएँ, सुलझाए गए नीति अपवाद और टीम के वास्तविक काम की पूर्णता। समान भूमिकाओं वाले लोगों की तुलना करें तथा स्वीकृत छुट्टी, बैठकों और सिस्टम बंद रहने को ध्यान में रखें। अस्पष्ट गतिविधि पैटर्न को जाँच का कारण मानें, प्रदर्शन पर स्वचालित निर्णय नहीं।
06निगरानी रिकॉर्ड सुरक्षित रखें और कनेक्शन रुकने की योजना बनाएँ
गतिविधि रिकॉर्ड में ग्राहक जानकारी, वेतन विवरण, पासवर्ड, आंतरिक बातचीत और कंपनी की निजी फ़ाइलों वाली स्क्रीन हो सकती हैं। रिकॉर्डिंग और लॉग को कंपनी की संवेदनशील संपत्ति मानें। प्रशासनिक पहुँच सीमित करें, मज़बूत खाता नियंत्रण इस्तेमाल करें और स्टोरेज कंपनी के नियंत्रण में रखें।
रिकॉर्डिंग तेज़ी से बढ़ने पर स्टोरेज में लचीलापन महत्वपूर्ण है। Net Monitor for Employees Pro स्थानीय रिकॉर्डिंग स्टोरेज और बाहरी स्टोरेज प्रोफ़ाइल का समर्थन करता है, जिनमें प्लेटफ़ॉर्म समर्थन के अनुसार SMB, FTP, SFTP, WebDAV, Amazon S3-संगत स्टोरेज, Google Cloud Storage और Azure Blob Storage शामिल हैं। सही चुनाव डेटा रखने के नियम, मौजूदा व्यवस्था, बैंडविड्थ, पुनर्प्राप्ति आवश्यकताओं और जाँच के दौरान रिकॉर्ड निकालने वाले लोगों पर निर्भर करता है। बिना एन्क्रिप्शन वाले FTP के बजाय SFTP, HTTPS पर WebDAV या HTTPS ऑब्जेक्ट स्टोरेज जैसे सुरक्षित समर्थित प्रोटोकॉल को प्राथमिकता दें।
बड़े स्तर पर लागू करने से पहले छोटे पायलट समूह के साथ रिकॉर्डिंग गुणवत्ता, स्टोरेज क्षमता, खोज फ़िल्टर और रिपोर्ट की उपयोगिता जाँचें। सुनिश्चित करें कि दूरस्थ डिवाइस दोबारा जुड़ते हैं और कॉन्फ़िगर किया गया रिपोर्टिंग व रिकॉर्डिंग कार्यप्रवाह कंपनी नेटवर्क के बाहर काम करता है। जाँचें कि कनेक्शन टूटने पर क्या उपलब्ध रहता है और दोबारा जुड़ने पर क्या मिल जाता है। पायलट से नीति की अस्पष्ट भाषा और प्रबंधकों द्वारा वास्तव में उपयोग की जाने वाली रिपोर्ट भी पहचानी जाती हैं।
अनुमोदित उद्देश्य के अनुसार डेटा रखने की अवधि, रिकॉर्डिंग गुणवत्ता और समय-सारिणी कॉन्फ़िगर करें। घर और कार्यालय, दोनों नेटवर्क से अपलोड जाँचें: आंतरिक शेयर के लिए VPN पहुँच की आवश्यकता हो सकती है, जबकि बाहरी गंतव्य को अपना चालू कनेक्शन और अनुमतियाँ चाहिए। प्लेटफ़ॉर्म का व्यवहार अलग होता है; उदाहरण के लिए, ChromeOS रिकॉर्डिंग समर्थित बाहरी गंतव्यों का उपयोग करती है और Chromebook पर रिकॉर्डिंग स्थानीय रूप से नहीं रखती।
आवश्यकतानुसार अलग रिकॉर्डिंग एन्क्रिप्शन सेटिंग का उपयोग करें और पुनर्प्राप्ति सामग्री सुरक्षित रखें। सफल कनेक्शन परीक्षण यह सिद्ध नहीं करता कि रिकॉर्डिंग सही अवधि तक रखी जा रही हैं या केवल सही लोगों को उपलब्ध हैं। नमूना रिकॉर्डिंग और दस्तावेज़ीकृत पुनर्प्राप्ति जाँच से इन नियंत्रणों की पुष्टि करें।
07हाइब्रिड कार्य की निगरानी बढ़ाने से पहले पायलट चलाएँ
कर्मचारियों के कार्यालय से बाहर काम करने का अर्थ यह नहीं कि प्रबंधकों को अपना अधिकार छोड़ देना चाहिए। हाइब्रिड काम बेहतर प्रमाण और तेज़ नियंत्रण माँगता है। Net Monitor for Employees Pro कंपनी द्वारा प्रबंधित डिवाइस के लिए एक प्रणाली में लाइव जानकारी, डेस्कटॉप और ऑडियो रिकॉर्डिंग, विस्तृत गतिविधि लॉग, रिपोर्टिंग और दूरस्थ एंडपॉइंट नियंत्रण देता है।
उन भूमिकाओं और एंडपॉइंट से शुरुआत करें जहाँ जानकारी न मिलना सबसे महँगा पड़ता है: संवेदनशील डेटा सँभालने वाले दूरस्थ कर्मचारी, बार-बार उत्पादकता समस्याओं वाली टीमें और लंबे समय तक कार्यालय से बाहर रहने वाले डिवाइस। सभी सुविधाओं वाले मुफ़्त ट्रायल से आईटी लाइसेंस खरीदने से पहले वास्तविक कार्यप्रवाह में रिपोर्टिंग, रिकॉर्डिंग, प्रतिबंध और दूरस्थ प्रशासन जाँच सकता है।
छोटा समूह चुनें जो वास्तव में कार्यालय और घर के बीच काम करता हो। पायलट से छह व्यावहारिक प्रश्नों के उत्तर पाएँ:
- उद्देश्य: आप सहायता, उत्पादकता या नीति से जुड़ी कौन सी समस्या सुलझाना चाहते हैं और सुधार कैसे पहचानेंगे?
- कवरेज: क्या कंपनी का हर अधिकृत कंप्यूटर दोनों स्थानों से जुड़ता है और क्या पहुँच से बाहर डिवाइस पर उचित अनुवर्ती कार्रवाई होती है?
- संदर्भ: क्या प्रबंधक उपलब्ध गतिविधि रिकॉर्ड को सहमत कार्य समय, कार्य-परिणामों और कर्मचारी के स्पष्टीकरण से जोड़ सकते हैं?
- कार्रवाई: क्या आईटी असंबंधित डिवाइस बाधित किए बिना सीमित दायरे का सहायता कार्य पूरा करके परिणाम जाँच सकता है?
- सुरक्षा: क्या रिकॉर्ड तक पहुँच, डेटा रखने की अवधि, स्टोरेज और किसी भी एन्क्रिप्शन सेटिंग का परीक्षण हुआ है?
- ज़िम्मेदारी: अपवाद की समीक्षा कौन करता है, बदलाव की अनुमति कौन दे सकता है और मामला कौन बंद करता है?
पायलट के निष्कर्षों का संक्षिप्त रिकॉर्ड रखें और आवश्यकतानुसार नीति या कॉन्फ़िगरेशन बदलें। जब प्रक्रिया दोनों स्थानों पर काम करे और टीम उसका उपयोग समझे, तभी विस्तार करें। इससे समय-सारिणी, कर्मचारी और कंपनी के डिवाइस बदलने पर भी हाइब्रिड कार्यबल का प्रबंधन दोहराने योग्य रहता है।
सबसे उपयोगी निगरानी कार्यक्रम वह है जो प्रबंधक को समस्या छोटी रहते सुलझाने में मदद करे: तथ्य सुनिश्चित करें, व्यवहार या प्रक्रिया सुधारें, एंडपॉइंट सुरक्षित करें और व्यवसाय चलता रहने दें।
08हाइब्रिड कार्य की निगरानी से जुड़े प्रश्न
हाइब्रिड कार्य की निगरानी दूरस्थ कर्मचारी निगरानी से कैसे अलग है?
दूरस्थ कर्मचारी निगरानी प्रबंधित कंप्यूटरों की गतिविधि की जानकारी देती है। हाइब्रिड कार्य की निगरानी अधिक व्यापक संचालन प्रक्रिया है: कर्मचारियों के कार्यालय और दूरस्थ स्थानों के बीच जाने पर अपेक्षाएँ, डिवाइस कनेक्टिविटी, समीक्षा और प्रतिक्रिया की ज़िम्मेदारियाँ एक जैसी बनाए रखती है।
क्या कर्मचारी का कंप्यूटर ऑफ़लाइन होने का अर्थ है कि वह काम नहीं कर रहा?
नहीं। डिवाइस स्लीप में, डिस्कनेक्ट, नेटवर्क बदलने की प्रक्रिया में या तकनीकी खराबी से प्रभावित हो सकता है। कर्मचारी बैठक में या अनुमोदित ऑफ़लाइन काम में भी हो सकता है। अंतराल का अर्थ निकालने से पहले समय-सारिणी, कनेक्शन और काम का संदर्भ जाँचें।
क्या हाइब्रिड टीमों को निगरानी के लिए VPN चाहिए?
VPN कंसोल और एजेंट के बीच सीधे कनेक्शन के लिए आवश्यक रूटिंग दे सकता है। Net Monitor for Employees Pro सदस्यता आधारित Cloud लाइसेंस के साथ इंटरनेट पर दस्तावेज़ीकृत Cloud कनेक्शन भी देता है। अपने नेटवर्क और लाइसेंस की आवश्यकताओं के अनुकूल तरीका चुनें और जाँचें।
क्या प्रबंधकों को हाइब्रिड कर्मचारियों की स्क्रीन पूरे दिन देखनी चाहिए?
समीक्षा की नियमितता किसी निश्चित व्यावसायिक उद्देश्य पर आधारित करें। भूमिका के अनुसार सारांश, पूरा काम और लक्षित जाँच निरंतर स्क्रीन देखे बिना असामान्य मामलों की जाँच में मदद कर सकते हैं। अधिक विस्तृत रिकॉर्ड तभी इस्तेमाल करें जब उनका औचित्य हो और वे लागू नीति व आवश्यकताओं के अंतर्गत हों।
हाइब्रिड कार्य के पायलट में क्या मापना चाहिए?
दोनों स्थानों पर कनेक्टिविटी, सफल सहायता कार्रवाइयाँ, उपयोगी अपवाद समीक्षाएँ और एकत्र रिकॉर्ड की सुरक्षा जाँचें। टीम के सहमत कार्य-परिणामों के साथ तेज़ समस्या समाधान और कम बार-बार बाधाएँ जैसे संचालन परिणाम भी मापें।