Pagtatala ng keystroke
Keystroke Logging ng Empleyado: Gamit at Limitasyon
Alamin kung kailan nakatutulong ang keystroke logs, ano ang hindi napapatunayan ng na-type na teksto, at paano ito ikumpara sa hiwalay na ebidensya.
Maaaring magdagdag ng detalye ang keystroke logging kapag nakasalalay ang imbestigasyon sa nai-type na input, gaya ng pinagtatalunang command o paulit-ulit na encoding error. Sensitibong ebidensiya ito, hindi productivity score. Tukuyin ang tanong at alamin kung sapat ang mas limitadong application o screen record.
Kapag tama ang paggamit, maipapakita ng mga rekord ng keystroke kung ano ang nai-type, kailan ito nai-type, at sa aling computer ng kumpanya. Mahalaga ang ganitong detalye sa pag-imbestiga ng mga insidente sa seguridad, pagpapatunay ng pagsunod sa patakaran, paglutas ng alitan, at pagtukoy sa mga problemang nakaaaksaya ng oras sa daloy ng trabaho. Hindi ito kapalit ng pamamahala. Isa itong kontrol na nagbibigay ng mga katotohanan sa pamunuan bago maging magastos ang mga problema.
01Ano ang kaya at hindi kayang patunayan ng keyboard record
Kinukuha ng pagtatala ng keystroke ang input sa keyboard sa mga sinusubaybayang device. Depende sa pagsasaayos ng pagsubaybay, maaaring suriin ng mga administrator ang nai-type na teksto kasama ang aktibong application, website, user account, petsa, at oras. Kapag isinama sa screen recording o live na pagtingin sa screen, nagbibigay ang rekord ng kontekstong hindi maibibigay ng hiwalay na log.
Maaaring ipakita ng log ang naipasok na teksto pero hindi na naipadala, nai-save, o naisagawa ito. Maaaring iba ang rekord ng paste, autofill, at ibang input sa indibidwal na keystroke. Subukan ang capture behavior at gamitin ang sariling audit trail ng application para patunayan ang resulta.
Ganoon din sa pangangasiwa ng operasyon. Maaaring makita ng manager na umabot ng tatlong oras ang isang gawain. Maipapakita ng log at kaugnay na desktop recording kung ang pagkaantala ay mula sa paulit-ulit na pagkakamali sa pagpasok ng datos, hindi pamilyar na proseso, problema sa sistema, o aktibidad na hindi para sa trabaho. Tinutulungan nito ang mga pinuno na ayusin ang tunay na dahilan sa halip na manghula.
Halimbawa: pinagtatalunang pagwawasto ng customer reference
Sa kathang-isip na kaso, may bagong numero sa keyboard record. Tiyakin ang bawat estado bago iugnay ang natapos na pagbabago sa isang tao.
- Na-type: may mga digit sa log. Suriin ang app, device, oras, at limitasyon ng capture.
- Naisumite: maaaring makita ang save action sa awtorisadong screen record; hindi ito napapatunayan ng mga digit lamang.
- Nai-save o naisagawa: suriin ang audit event ng business app at resultang record. Maaaring iba ang resulta dahil sa validation error, cancel, o failed request.
Maaaring iba ang ebidensya ng paste, autofill, at ibang input method. Panatilihin ang magkasalungat na datos at hingin ang paliwanag; huwag ibatay ang huling business record sa typed text lamang.
02Kailan may sapat na batayan ang pagtatala ng keystroke ng mga empleyado
Hindi lahat ng tungkulin ay nangangailangan ng parehong antas ng pagsubaybay. Pinakakapaki-pakinabang ang pagtatala ng keystroke ng mga empleyado kung ang mga computer ng kumpanya ay humahawak ng impormasyon ng customer, datos sa pananalapi, intelektuwal na ari-arian, mga rekord na saklaw ng regulasyon, mga kredensyal ng administrator, o maraming transaksyon.
Hindi sapat na dahilan ang remote work upang i-record ang bawat key. Tukuyin ang awtorisadong imbestigasyon, limitahan ang saklaw at tagasuri, at alamin ang naaangkop na tuntunin bago paganahin. Gamitin ang activity reports kung sapat ang oras o application; dapat sagutin ng detalyadong teksto ang tanong na hindi malutas ng mga iyon.
Kabilang sa karaniwang gamit ang pag-imbestiga ng pinaghihinalaang paglabas ng datos nang walang pahintulot, pagkumpirma ng hindi awtorisadong access sa account, pagsusuri ng mga pagbabago sa mahahalagang sistema ng negosyo, pagdodokumento ng paulit-ulit na paglabag sa patakaran, at pag-audit ng gawaing pagpasok ng datos na may epekto sa pananalapi o pagsunod kapag nagkamali. Sa mga sitwasyong ito, madalas na kulang ang malabong buod ng aktibidad.
Kapaki-pakinabang din ang mga log ng keystroke pagkatapos ng insidente. Kung iniulat ng user na lumitaw ang malware matapos magbukas ng attachment o nabago nang walang pahintulot ang rekord ng customer, higit sa alaala ang kailangan ng IT. Ang rekord ng aktibidad na may timestamp ay mabilis na makapagpapakitid sa imbestigasyon, makatutukoy sa mga apektadong sistema, at makasuporta sa pagtugong may matibay na batayan.
03Iugnay ang mga log sa ebidensya ng screen at application
Maaaring makapanlinlang ang log ng keystroke kung walang konteksto. Maaaring mag-type ang empleyado ng numero ng customer, pahiwatig ng password, parirala sa paghahanap, o burador na mukhang kahina-hinala kapag inihiwalay sa gawaing nasa screen. Dapat suriin ng mga administrator ang mga log kasama ang paggamit ng application, kasaysayan ng website, at aktibidad ng mga proseso, pati ang mga desktop recording, bago magpasya.
Dito may kalamangan sa operasyon ang pinagsamang sistema ng pagsubaybay. Sa halip na mag-export ng datos mula sa magkakahiwalay na tool, makakapag-imbestiga ang IT mula sa iisang tanaw ng administrasyon. Maaaring tukuyin ng supervisor ang hindi pangkaraniwang panahon sa ulat ng aktibidad, buksan ang katugmang screen recording, tingnan ang ginamit na application, at suriin ang aktibidad sa keyboard kung saan lamang ito may kaugnayan.
Binabawasan ng paraang ito ang hindi kailangang impormasyon. Iniiwasan din nitong ituring ng mga manager ang pagsubaybay bilang kapalit ng pagpapasya. Hindi layunin ang gumawa ng mas maraming datos. Ang layunin ay magbigay ng magagamit na ebidensya para sa tiyak na desisyon sa pamamahala, seguridad, o pagsunod.
04Magtakda ng mga tuntunin bago paganahin ang pagtatala
Malinaw ang matibay na programa ng pagsubaybay sa empleyado bago pa ito kailanganin. Maglathala ng patakaran sa katanggap-tanggap na paggamit na nagpapaliwanag na maaaring subaybayan ang mga device at account ng kumpanya, kung anong uri ng aktibidad ang maaaring itala, at kung bakit ginagamit ng kumpanya ang mga rekord. Dapat maunawaan ng mga empleyado na sinusuportahan ng pagsubaybay ang pagiging produktibo, seguridad, at proteksyon ng mga ari-arian ng negosyo.
Makipagtulungan sa legal na tagapayo tungkol sa mga tuntuning naaangkop sa inyong lokasyon, mga manggagawa, at industriya. Maaaring magkaiba ang pederal, pang-estado, at lokal na mga kinakailangan, lalo na sa pagtatala ng komunikasyon, paghawak ng personal na impormasyon, at pagsubaybay sa mga empleyadong nagtatrabaho sa iba't ibang estado. Maaaring magtakda ng dagdag na limitasyon ang kontrata ng customer at mga obligasyon sa industriya.
Tukuyin din ang mga kontrol sa access. Maaaring maglaman ng sensitibong materyal ang datos ng keystroke, kabilang ang detalye ng customer at impormasyong nai-type sa mga application ng negosyo. Limitahan ang access sa mga awtorisadong manager, tauhan ng HR, at IT o security staff na may lehitimong pangangailangang mag-imbestiga. Magpanatili ng audit trail ng administratibong access at iwasang basta ibahagi ang mga raw log.
Kailangan ng parehong disiplina ang pagpapanatili ng rekord. Ang pag-iingat nang walang hanggan ay nagpapataas ng gastos sa storage at pagkalantad sa panganib. Ang napakaikling pag-iingat naman ay maaaring mag-iwan sa negosyo na walang ebidensya matapos ang reklamo, audit, o insidente. Itakda ang tagal batay sa panganib, legal na payo, panloob na patakaran, at kapasidad ng storage, at ipatupad ito nang pare-pareho.
05Gamitin ang pagsubaybay para kumilos, hindi lamang magmasid
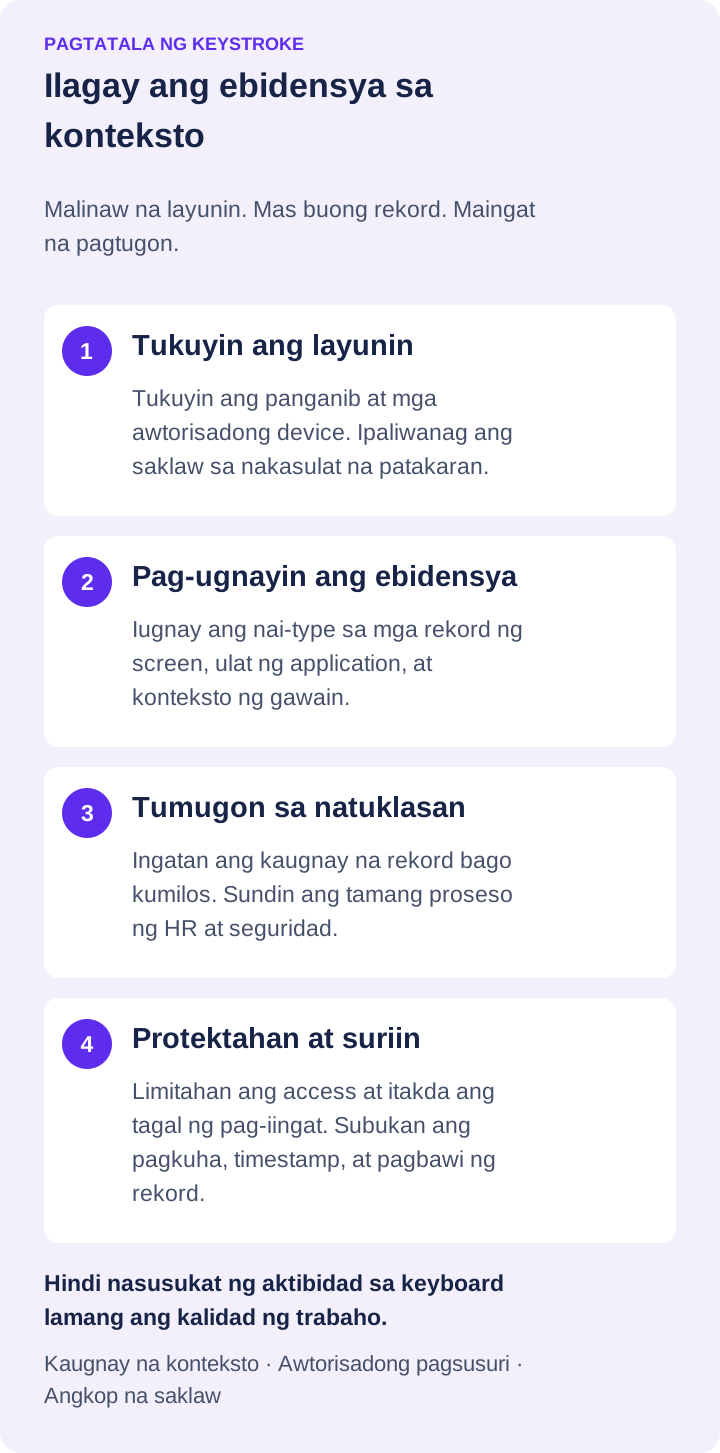
Ang malinaw na monitoring policy ang nagbibigay ng awtorisasyon at hangganan. Sa pagtatalo, ihiwalay ang obserbasyon sa konklusyon sa halip na ituring ang keyboard log na kumpletong imbestigasyon.
06Iwasan ang mga pagkakamaling lumilikha ng panganib
Sobrang pangongolekta ang pinakakaraniwang pagkakamali. Ang pagtatala sa bawat device sa pinakadetalyadong antas nang walang layunin ay lumilikha ng maraming sensitibong datos na kakaunti lamang ang susuri. Magsimula sa pinakamahahalagang device, departamento, at sitwasyon ng panganib. Palawakin lamang kung malinaw ang dahilan para sa negosyo.
Ang ikalawang pagkakamali ay gamitin ang mga log bilang shortcut sa pamamahala ng pagganap. Hindi sinusukat ng keystroke ang kalidad ng pakikipag-usap sa customer, hirap ng teknikal na problema, o halaga ng estratehikong gawain. Gamitin ang mga ito para patunayan ang katotohanan at hanapin ang mga di-pangkaraniwang pangyayari, saka suriin ang pagganap ayon sa pamantayang angkop sa tungkulin.
Ang ikatlong pagkakamali ay balewalain ang hangganan ng personal na paggamit. Dapat may malinaw na tuntunin ang mga computer ng kumpanya, ngunit maaaring paminsan-minsang buksan ng empleyado ang personal na account o mag-type ng sensitibong impormasyon. Ang malinaw na patakaran, nakatutok na pagsusuri, pahintulot ayon sa tungkulin, at makatwirang kontrol sa pag-iingat ay nakababawas sa hindi kailangang pagkalantad.
Panghuli, huwag hintayin ang insidente bago subukan ang proseso. Tiyaking tama ang pagkuha ng rekord, magkakatugma ang oras ng mga sistema, mahahanap ng mga administrator ang tamang device at panahon, at limitado ang access sa mga ulat. Hindi maibibigay ng sistemang mahirap gamitin sa krisis ang inaasahang proteksyon.
Ang disiplinadong programa ng pagtatala ng keystroke ay nagbibigay sa negosyo ng mas malinaw na rekord ng nangyayari sa mga device ng kumpanya. Iayon ito sa tunay na panganib, protektahan ang kinokolektang datos, at gamitin ang ebidensya para gumawa ng mas mabilis at matatag na desisyon kapag nakataya ang pagiging produktibo, seguridad, o pananagutan.