Tuş vuruşu kaydı
Çalışanların Tuş Vuruşlarını Kaydetmek Ne Zaman Fayda Sağlar?
Klavye etkinliğinin ne zaman yararlı kanıt sunduğunu öğrenin, ekran ve uygulama kayıtlarıyla birleştirin ve bulguları kontrollü bir müdahaleye dönüştürün.
Kaçırılan bir teslim tarihi nadiren tek ve açık bir sorunla başlar. Küçük boşluklarla başlar: kimsenin kontrol etmediği uzak bir bilgisayar, yanlış sisteme kopyalanan hassas metin, iş dışı uygulamalarda geçirilen saatler veya bir kaydı değiştiren komutu girdiğini inkâr eden kullanıcı. Çalışanların tuş vuruşlarını kaydetmek, ekran görüntüleri ve genel etkinlik raporları soruyu tam olarak yanıtlamadığında yöneticilere ve BT ekiplerine bir kanıt zinciri sunar.
Doğru kullanıldığında tuş vuruşu kayıtları neyin, ne zaman ve hangi şirket bilgisayarında yazıldığını gösterebilir. Bu ayrıntı düzeyi güvenlik olaylarını araştırmak, politikalara uyumu doğrulamak, anlaşmazlıkları çözmek ve zaman kaybettiren iş akışı sorunlarını belirlemek için değerlidir. Yönetimin yerini almaz. Sorunlar maliyetli hâle gelmeden yönetime gerçekleri sağlayan bir kontroldür.
01Çalışanların tuş vuruşu kaydı neleri kaydeder?
Tuş vuruşu kaydı, izlenen uç noktalardaki klavye girişlerini yakalar. İzleme yapılandırmasına bağlı olarak yöneticiler yazılan metni etkin uygulama, web sitesi, kullanıcı hesabı, tarih ve saat bilgileriyle birlikte inceleyebilir. Ekran kaydı veya canlı ekran görüntüleme ile birleştirildiğinde kayıt, tek başına bir günlüğün sağlayamayacağı bağlamı sunar.
Örneğin bir web sitesi raporu, çalışanın bir bulut depolama hizmetini ziyaret ettiğini gösterebilir. Tuş vuruşu kaydı, bir iş belgesi mi aradığını, onaylanmamış bir hizmete hesap bilgileri mi girdiğini yoksa gizli bilgileri şirket dışına göndermeye mi çalıştığını belirlemeye yardımcı olabilir. Bu ayrım şirket içi incelemelerde önemlidir.
Aynısı operasyonel gözetim için de geçerlidir. Yönetici bir görevin üç saat sürdüğünü görebilir. Günlük ve ilgili masaüstü kaydı, gecikmenin yinelenen veri girişi hatalarından, bilinmeyen bir süreçten, sistem sorunundan veya iş dışı etkinlikten kaynaklanıp kaynaklanmadığını gösterebilir. Böylece yöneticiler varsayım yapmak yerine gerçek nedeni düzeltebilir.
02Çalışanların tuş vuruşlarını kaydetmek ne zaman gerekçelendirilebilir?
Her rol aynı düzeyde izleme gerektirmez. Çalışanların tuş vuruşlarını kaydetmek, şirkete ait bilgisayarların müşteri bilgilerini, finansal verileri, fikrî mülkiyeti, düzenlemeye tabi kayıtları, yönetici kimlik bilgilerini veya yüksek hacimli işlemleri ele aldığı durumlarda özellikle yararlıdır.
Doğrudan gözetimin sınırlı olduğu ve işletmenin doğrulanabilir bir çalışma kaydına ihtiyaç duyduğu uzaktan ve hibrit rollerde de gerekçelendirilebilir. Bu, kaydın çalışanın yazdığı her kelimeyi saymak için kullanılması gerektiği anlamına gelmez. Pratik amaç hesap verebilirliktir: şirket sistemlerinin uygun kullanıldığını doğrulamak, istisnaları araştırmak ve bir politika ya da güvenlik olayı yaşandığında kanıtları korumak.
Yaygın kullanım alanları arasında şüpheli veri sızdırmayı araştırmak, yetkisiz hesap erişimini doğrulamak, kritik iş sistemlerindeki değişiklikleri incelemek, tekrarlanan politika ihlallerini belgelemek ve hataların finansal ya da uyum açısından sonuç doğurduğu veri girişi işlerini denetlemek bulunur. Bu durumlarda belirsiz etkinlik özetleri çoğu zaman yetersizdir.
Tuş vuruşu günlükleri bir olaydan sonra da yararlıdır. Kullanıcı bir eki açtıktan sonra kötü amaçlı yazılım ortaya çıktığını veya müşteri kaydının izinsiz değiştirildiğini bildiriyorsa BT'nin hatırlananlardan fazlasına ihtiyacı vardır. Zaman damgalı etkinlik kaydı incelemeyi hızla daraltabilir, etkilenen sistemleri belirleyebilir ve kanıtlarla savunulabilir bir müdahaleyi destekleyebilir.
03Günlükleri ekran ve uygulama kanıtlarıyla birleştirin
Bağlamı olmayan tuş vuruşu günlüğü yanıltıcı olabilir. Çalışanlar ekrandaki görevden ayrı değerlendirildiğinde şüpheli görünen bir müşteri numarası, parola ipucu, arama ifadesi veya taslak metin yazabilir. Yöneticiler sonuca varmadan önce günlükleri uygulama kullanımı, web sitesi geçmişi ve süreç etkinliği ile masaüstü kayıtlarının yanında incelemelidir.
Hepsi bir arada izleme sisteminin operasyonel avantajı burada ortaya çıkar. BT, ayrı araçlardan veri dışa aktarmak yerine tek bir yönetim görünümünden inceleme yapabilir. Bir sorumlu etkinlik raporunda olağan dışı bir dönemi belirleyebilir, ilgili ekran kaydını açabilir, kullanılan uygulamaları kontrol edebilir ve klavye etkinliğini yalnızca ilgili olduğu yerde inceleyebilir.
Bu yaklaşım gereksiz bilgileri azaltır. Ayrıca yöneticilerin izlemeyi muhakemenin yerine koymasını önler. Amaç daha çok veri üretmek değildir. Amaç belirli bir yönetim, güvenlik veya uyum kararı için kullanılabilir kanıt sağlamaktır.
04Kaydı açmadan önce kuralları belirleyin
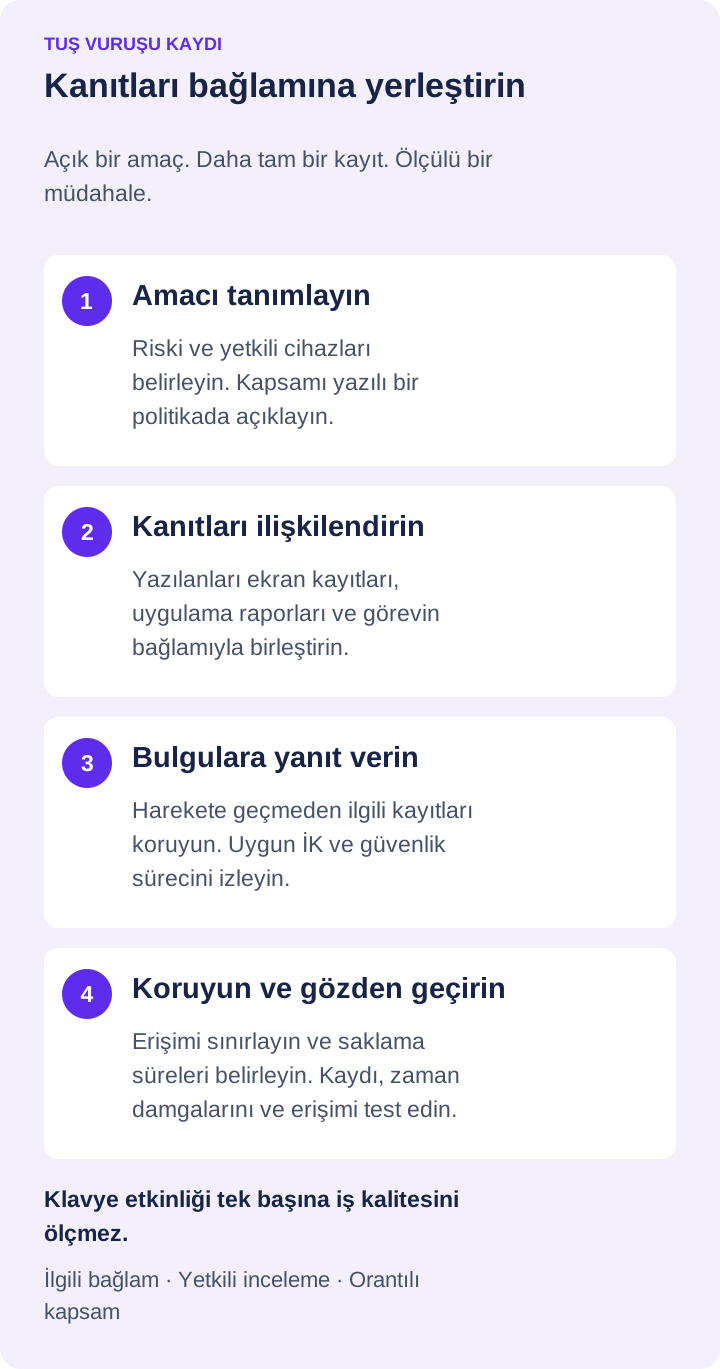
Güçlü bir çalışan izleme programı, ihtiyaç doğmadan önce açıkça tanımlanmıştır. Şirket cihazlarının ve hesaplarının izlenebileceğini, hangi etkinlik kategorilerinin kaydedilebileceğini ve şirketin bu kayıtları neden kullandığını açıklayan bir kabul edilebilir kullanım politikası yayımlayın. Çalışanlar izlemenin verimliliği, güvenliği ve işletme varlıklarının korunmasını desteklediğini anlamalıdır.
Konumlarınıza, iş gücünüze ve sektörünüze uygulanan kurallar için hukuk danışmanıyla çalışın. Federal, eyalet ve yerel gereklilikler; özellikle iletişimlerin kaydı, kişisel bilgilerin işlenmesi ve eyalet sınırları arasında çalışanların izlenmesi açısından farklılaşabilir. Müşteri sözleşmeleri ve sektörel yükümlülükler ek sınırlar getirebilir.
Erişim kontrollerini de tanımlayın. Tuş vuruşu verileri müşteri ayrıntıları ve iş uygulamalarına yazılan bilgiler dâhil hassas içerik barındırabilir. Erişimi yetkili yöneticilerle, İK personeliyle ve meşru inceleme ihtiyacı bulunan BT veya güvenlik çalışanlarıyla sınırlayın. Yönetici erişimlerinin denetim izini tutun ve ham günlükleri gelişigüzel paylaşmayın.
Saklama da aynı disiplini gerektirir. Kayıtları sonsuza dek tutmak depolama maliyetlerini ve riske maruz kalmayı artırır. Çok kısa tutmak ise bir şikâyet, denetim veya olay sonrasında işletmeyi kanıtsız bırakabilir. Risk, hukuki görüş, iç politika ve depolama kapasitesine göre saklama süreleri belirleyin, ardından bunları tutarlı biçimde uygulayın.
05İzlemeyi yalnızca gözlem için değil, müdahale için kullanın
Kayıt ancak bir müdahaleye bağlandığında değer üretir. Çalışanlar yasaklı sitelere tekrar tekrar erişiyorsa siteleri engelleyin veya web politikasını düzenleyin. Yetkisiz yazılım ortaya çıkarsa kaldırın ve kurulum haklarını sınırlayın. Bir bilgisayar içeriden kaynaklanan riskli davranış belirtileri gösteriyorsa kayıtları koruyun, uygun olduğunda erişimi sınırlandırın ve doğru İK ile güvenlik sürecini izleyerek araştırın.
Pratik bir izleme platformu sonraki adımları aynı yönetim konsolundan desteklemelidir. Net Monitor for Employees Pro, tuş vuruşu kayıtlarını canlı ekran izleme, masaüstü ve ses kaydı, uygulama ve web sitesi raporları, uzaktan dosya yönetimi ve uç nokta kontrolleriyle birleştirebilir. Yöneticiler birbirinden kopuk araçlar arasında geçiş yapmadan etkinliği inceleyebilir, dikkat dağıtan unsurları engelleyebilir, dosya aktarabilir, komut çalıştırabilir veya yönetilen bilgisayarı yeniden başlatabilir.
Dağıtık ekipler için depolama ve kayıtlara erişim de önemlidir. Ekran kayıtları ile ilgili izleme kayıtlarının yerel depolamada tutulması veya onaylı ağ ve bulut hedeflerine gönderilmesi gerekebilir. Doğru yapılandırma mevcut bant genişliğine, veri hassasiyetine, saklama gerekliliklerine ve yöneticilerin inceleme sırasında ne kadar hızlı erişime ihtiyaç duyduğuna bağlıdır.
06Risk yaratan hatalardan kaçının
Aşırı veri toplama en yaygın hatadır. Her uç noktayı bir amaç olmadan en yüksek ayrıntıyla kaydetmek, çok az kişinin inceleyeceği büyük miktarda hassas veri oluşturur. En önemli cihazlar, departmanlar ve risk senaryolarıyla başlayın. Kapsamı yalnızca iş gerekçesi açık olduğunda genişletin.
İkinci hata, günlükleri performans yönetimi için kestirme yol olarak kullanmaktır. Tuş vuruşları müşteri görüşmelerinin kalitesini, teknik bir sorunun zorluğunu veya stratejik çalışmanın değerini ölçmez. Bunları gerçekleri doğrulamak ve istisnaları bulmak için kullanın; ardından performansı role uygun standartlarla değerlendirin.
Üçüncü hata kişisel kullanım sınırlarını göz ardı etmektir. Şirket bilgisayarlarının açık kuralları olmalıdır, ancak çalışanlar zaman zaman kişisel hesaplara erişebilir veya hassas bilgi yazabilir. Net politika ifadeleri, hedefli inceleme uygulamaları, role dayalı izinler ve makul saklama kontrolleri gereksiz maruziyeti azaltır.
Son olarak, sürecinizi test etmek için bir olayı beklemeyin. Kayıtların doğru alındığını, saatlerin eşitlendiğini, yöneticilerin doğru cihazı ve zaman aralığını bulabildiğini ve raporlara erişimin sınırlandığını doğrulayın. Kriz sırasında kullanılması zor bir izleme sistemi beklediğiniz korumayı sağlamaz.
Disiplinli bir tuş vuruşu kaydı programı, işletmenize şirket cihazlarında neler olduğuna ilişkin daha açık bir kayıt sunar. Programı gerçek risklere göre yapılandırın, topladığı verileri koruyun ve verimlilik, güvenlik veya hesap verebilirlik söz konusu olduğunda daha hızlı ve kararlı kararlar almak için kanıtları kullanın.