Tastatureingabeprotokollierung
Tastatureingaben von Mitarbeitern: Nutzen und Beweisgrenzen
Wann helfen aufgezeichnete Tastatureingaben? Erfahren Sie, was sie nicht beweisen und wie unabhängige Quellen die Prüfung eines Vorgangs unterstützen.
Tastatureingabeprotokolle können helfen, wenn eine Untersuchung von eingegebenem Text abhängt, etwa bei einem umstrittenen Befehl oder wiederholten Eingabefehlern. Sie sind eine sensible Belegquelle und kein Produktivitätswert. Definieren Sie zuerst die Frage und prüfen Sie, ob weniger eingreifende Anwendungs- oder Bildschirmdaten ausreichen.
Richtig eingesetzt können Tastaturaufzeichnungen zeigen, was wann und auf welchem Firmencomputer eingegeben wurde. Diese Detailtiefe hilft bei der Untersuchung von Sicherheitsvorfällen, der Prüfung von Richtlinientreue, der Klärung von Streitfällen und der Suche nach zeitraubenden Ablaufproblemen. Sie ersetzt keine Führung. Sie ist eine Kontrolle, die der Leitung Fakten liefert, bevor Probleme teuer werden.
01Was Tastaturprotokolle belegen können und was nicht
Tastatureingabeprotokollierung erfasst Tastatureingaben auf überwachten Endgeräten. Je nach Konfiguration können Administratoren eingegebenen Text zusammen mit aktiver Anwendung, Website, Benutzerkonto, Datum und Uhrzeit prüfen. In Verbindung mit Bildschirmaufzeichnungen oder Live-Bildschirmansichten entsteht ein Kontext, den ein einzelnes Protokoll nicht liefern kann.
Ein Protokoll kann eingegebenen Text zeigen, beweist aber nicht, dass dieser abgesendet, gespeichert oder ausgeführt wurde. Eingefügte Inhalte, automatisches Ausfüllen und andere Eingabemethoden erzeugen möglicherweise andere Aufzeichnungen als einzelne Tastenanschläge. Testen Sie das Erfassungsverhalten und bestätigen Sie das Ergebnis anhand des anwendungseigenen Auditverlaufs.
Das gilt auch für die betriebliche Aufsicht. Eine Führungskraft sieht vielleicht, dass eine Aufgabe drei Stunden dauerte. Das Protokoll und die zugehörige Desktop-Aufzeichnung können zeigen, ob wiederholte Eingabefehler, ein unbekannter Prozess, ein Systemproblem oder private Aktivitäten die Ursache waren. So lässt sich der tatsächliche Grund beheben, statt Vermutungen anzustellen.
Beispiel: eine strittige Korrektur einer Kundennummer
In diesem fiktiven Fall enthält das Tastaturprotokoll eine neue Referenznummer. Jeden Zustand einzeln prüfen, bevor eine abgeschlossene Änderung zugeschrieben wird.
- Eingegeben: die Ziffern stehen im Protokoll. Anwendung, Gerät, Zeit und Erfassungsgrenzen prüfen.
- Übermittelt: eine zulässige Bildschirmaufnahme kann das Speichern zeigen. Die Ziffern allein belegen dies nicht.
- Gespeichert oder ausgeführt: Audit-Ereignis und Ergebnisdatensatz der Fachanwendung prüfen. Validierungsfehler, Abbruch oder fehlgeschlagene Anfragen können das Ergebnis ändern.
Einfügen, Autofill und Eingabemethoden können andere Spuren hinterlassen. Widersprüche erhalten und den Mitarbeiter nach der Aufgabe fragen; aus getipptem Text nicht allein auf den endgültigen Datensatz schließen.
02Wann Tastatureingabeprotokollierung bei Mitarbeitern gerechtfertigt ist
Nicht jede Tätigkeit erfordert dieselbe Überwachungsintensität. Tastatureingabeprotokollierung ist besonders nützlich, wenn firmeneigene Computer Kundeninformationen, Finanzdaten, geistiges Eigentum, regulierte Aufzeichnungen, administrative Zugangsdaten oder große Transaktionsmengen verarbeiten.
Fernarbeit allein rechtfertigt keine Erfassung jedes Tastenanschlags. Definieren Sie eine konkrete genehmigte Untersuchung, begrenzen Sie Umfang und Prüfer und klären Sie die geltenden Anforderungen vor der Aktivierung. Nutzen Sie Aktivitätsberichte, wenn Zeiten oder Anwendungsnutzung genügen. Detaillierte Texterfassung sollte eine Frage beantworten, die diese Berichte offenlassen.
Typische Fälle sind die Untersuchung vermuteten Datenabflusses, die Bestätigung unberechtigter Kontozugriffe, die Prüfung von Änderungen in kritischen Geschäftssystemen, die Dokumentation wiederholter Regelverstöße und die Kontrolle von Dateneingaben, deren Fehler finanzielle oder Compliance-Folgen haben. Vage Aktivitätsübersichten reichen in solchen Fällen häufig nicht aus.
Tastaturprotokolle sind auch nach einem Vorfall hilfreich. Meldet ein Benutzer Malware nach dem Öffnen eines Anhangs oder eine unberechtigte Änderung eines Kundendatensatzes, benötigt die IT mehr als Erinnerungen. Ein zeitgestempelter Aktivitätsnachweis kann die Untersuchung schnell eingrenzen, betroffene Systeme identifizieren und eine nachvollziehbare Reaktion unterstützen.
03Protokolle mit Bildschirm- und Anwendungsbelegen verbinden
Ein Tastaturprotokoll ohne Kontext kann irreführen. Beschäftigte geben vielleicht eine Kundennummer, einen Passworthinweis, eine Suchphrase oder einen Entwurf ein, die losgelöst von der Aufgabe am Bildschirm fragwürdig wirken. Administratoren sollten Protokolle zusammen mit Anwendungsnutzung, Websiteverlauf und Prozessaktivität sowie Desktop-Aufzeichnungen prüfen, bevor sie Schlussfolgerungen ziehen.
Hier hat ein integriertes Überwachungssystem einen betrieblichen Vorteil. Statt Daten aus getrennten Werkzeugen zu exportieren, kann die IT in einer gemeinsamen Verwaltungsansicht untersuchen. Ein Vorgesetzter kann einen auffälligen Zeitraum im Aktivitätsbericht erkennen, die passende Bildschirmaufzeichnung öffnen, genutzte Anwendungen prüfen und Tastaturaktivitäten nur dort einsehen, wo sie relevant sind.
Dieser Ansatz reduziert irrelevante Informationen. Er verhindert auch, dass Führungskräfte Überwachung als Ersatz für Urteilsvermögen behandeln. Ziel sind nicht mehr Daten, sondern nutzbare Belege für eine konkrete Führungs-, Sicherheits- oder Compliance-Entscheidung.
04Regeln vor dem Einschalten festlegen
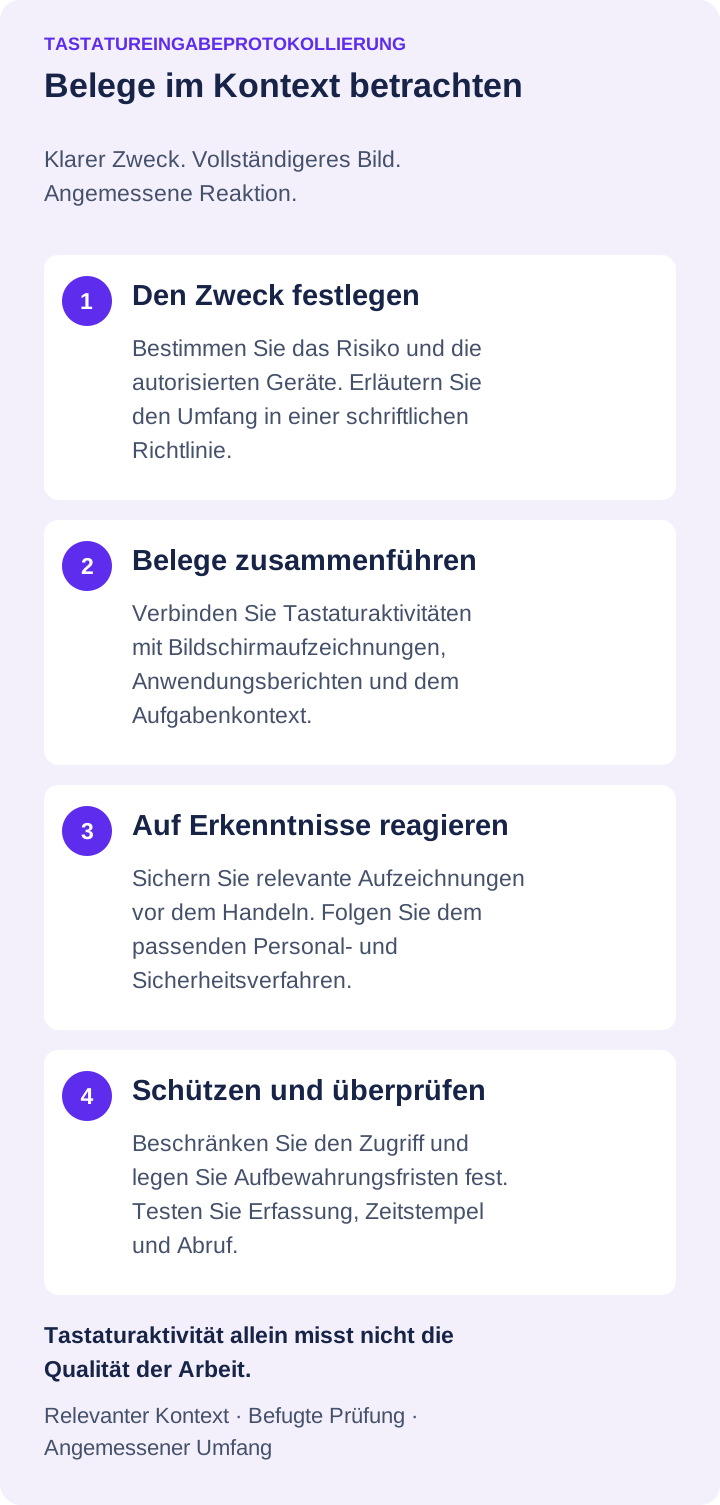
Ein starkes Überwachungsprogramm ist klar geregelt, bevor es gebraucht wird. Veröffentlichen Sie eine Richtlinie zur zulässigen Nutzung, die erklärt, dass Firmengeräte und -konten überwacht werden können, welche Aktivitätskategorien erfasst werden und warum das Unternehmen diese Aufzeichnungen nutzt. Beschäftigte sollten verstehen, dass dies Produktivität, Sicherheit und dem Schutz betrieblicher Werte dient.
Klären Sie mit Rechtsberatern die Regeln für Ihre Standorte, Belegschaft und Branche. Bundes-, einzelstaatliche und örtliche Anforderungen können sich unterscheiden, besonders bei Kommunikationsaufzeichnungen, personenbezogenen Daten und Beschäftigten über Bundesstaatsgrenzen hinweg. Kundenverträge und Branchenpflichten können zusätzliche Grenzen setzen.
Definieren Sie auch Zugriffskontrollen. Tastaturdaten können sensible Inhalte wie Kundendetails und Eingaben in Geschäftsanwendungen enthalten. Begrenzen Sie den Zugriff auf befugte Führungskräfte, Personalverantwortliche sowie IT- oder Sicherheitskräfte mit berechtigtem Untersuchungsbedarf. Protokollieren Sie administrative Zugriffe und geben Sie Rohprotokolle nicht beiläufig weiter.
Bei der Aufbewahrung ist dieselbe Disziplin nötig. Unbefristete Speicherung erhöht Kosten und Risiken. Zu kurze Speicherung kann nach einer Beschwerde, Prüfung oder einem Vorfall wichtige Belege fehlen lassen. Bestimmen Sie Fristen anhand von Risiko, Rechtsberatung, interner Richtlinie und Speicherkapazität und wenden Sie sie einheitlich an.
05Überwachung zum Handeln nutzen, nicht nur zum Beobachten
Eine definierte Überwachungsrichtlinie begrenzt sensible Prüfungen. Bei Streitfällen Beobachtungen und Feststellungen getrennt dokumentieren, statt ein Tastaturprotokoll als vollständige Untersuchung zu behandeln.
06Fehler vermeiden, die Risiken schaffen
Übermäßige Datenerfassung ist der häufigste Fehler. Jedes Endgerät ohne Zweck mit maximaler Detailtiefe zu protokollieren erzeugt große Mengen sensibler Daten, die kaum jemand prüft. Beginnen Sie mit den wichtigsten Geräten, Abteilungen und Risikoszenarien. Erweitern Sie den Umfang nur bei klarer betrieblicher Begründung.
Der zweite Fehler besteht darin, Protokolle als Abkürzung zur Leistungsbeurteilung zu nutzen. Tastatureingaben messen weder die Qualität von Kundengesprächen noch die Schwierigkeit technischer Probleme oder den Wert strategischer Arbeit. Nutzen Sie sie zur Faktenprüfung und Ausnahmesuche und beurteilen Sie Leistung dann nach rollenbezogenen Maßstäben.
Der dritte Fehler ist, Grenzen privater Nutzung zu ignorieren. Für Firmencomputer braucht es klare Regeln, doch Beschäftigte greifen gelegentlich auf private Konten zu oder geben sensible Informationen ein. Klare Richtlinien, gezielte Prüfungen, rollenbasierte Berechtigungen und angemessene Aufbewahrung begrenzen unnötige Offenlegung.
Warten Sie schließlich nicht auf einen Vorfall, um den Prozess zu testen. Prüfen Sie die korrekte Erfassung, synchronisierte Uhren, das Auffinden des richtigen Geräts und Zeitraums sowie beschränkten Berichtszugriff. Ein System, das sich in einer Krise schwer bedienen lässt, bietet nicht den erwarteten Schutz.
Ein diszipliniertes Programm zur Tastatureingabeprotokollierung schafft einen klareren Nachweis der Vorgänge auf Firmengeräten. Richten Sie es an tatsächlichen Risiken aus, schützen Sie die erfassten Daten und nutzen Sie Belege für schnellere, fundiertere Entscheidungen, wenn Produktivität, Sicherheit oder Verantwortlichkeit auf dem Spiel stehen.