Mga panganib mula sa loob
Software sa Pagsubaybay ng Banta mula sa Loob para sa Mas Malinaw na Kontrol
Tukuyin ang mga mapanganib na pattern, tiyakin ang nangyari, at tumugon gamit ang malinaw na ebidensiya at praktikal na kontrol sa device.
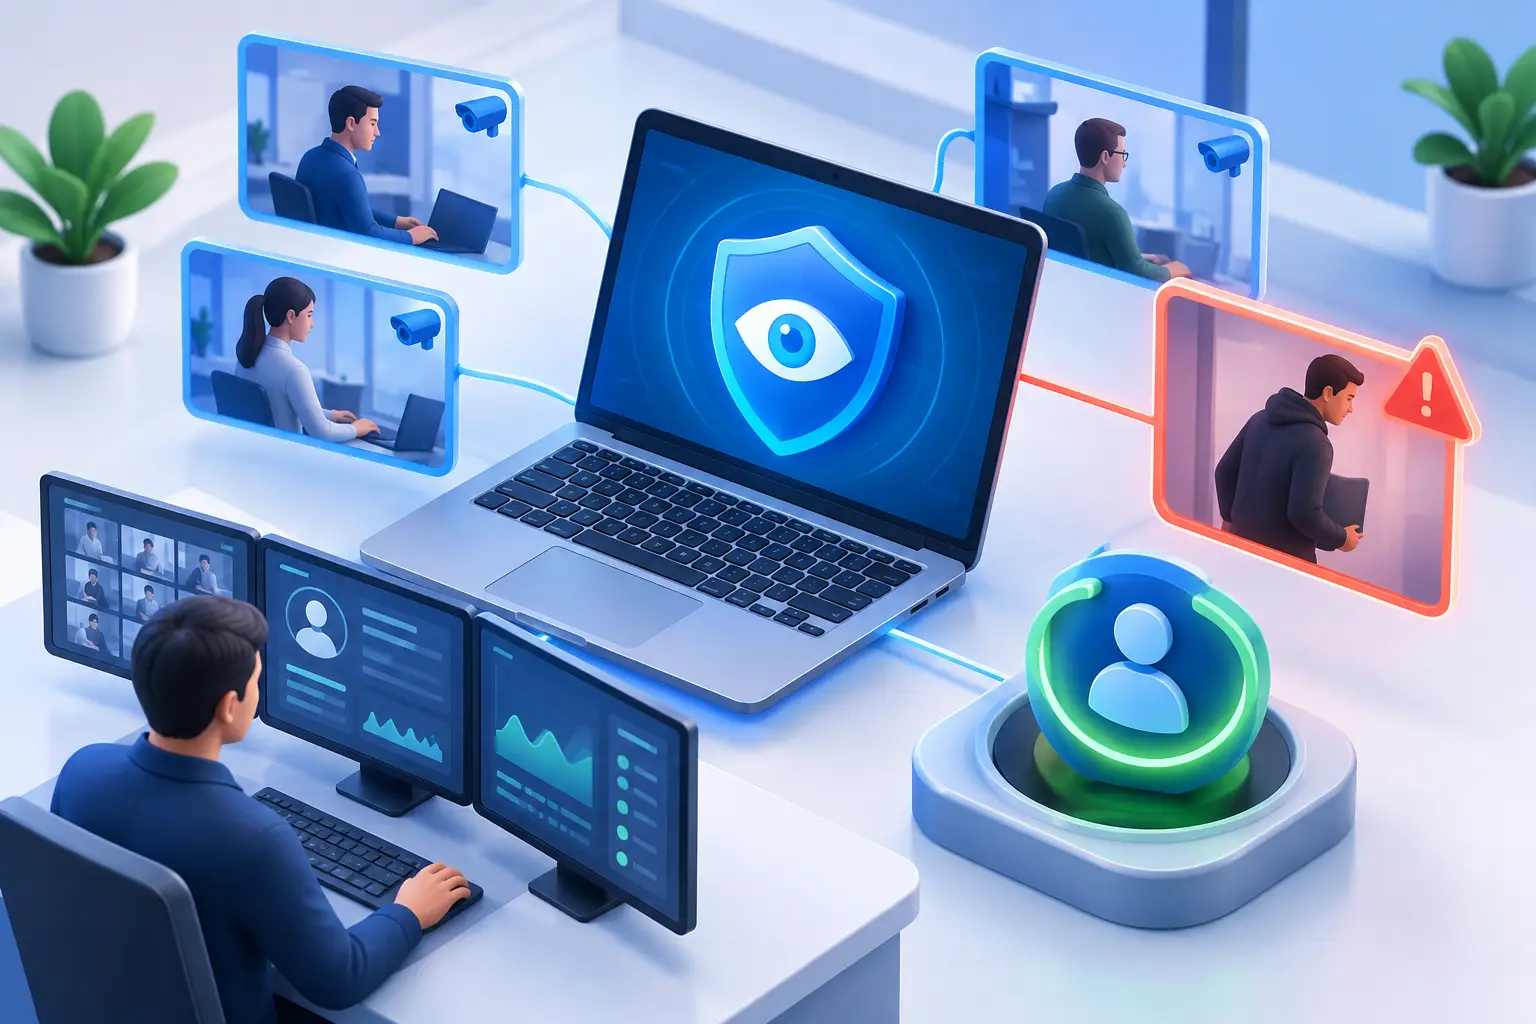
Nag-download ang isang empleyado ng listahan ng mga customer bago magsabi na magbibitiw na siya. Nag-upload ang isang remote worker ng mga panloob na file sa personal na cloud account. Gumugugol ng ilang oras sa hindi awtorisadong mga website ang isang empleyadong may access sa mga system sa pananalapi habang hindi nagagalaw ang kritikal na trabaho. Hindi ito mga abstraktong senaryo sa seguridad. Mga pang-araw-araw itong problema sa pamamahala, at nagbibigay ang software sa pagsubaybay ng banta mula sa loob ng ebidensiya sa mga IT team at lider ng negosyo upang matukoy ang mga ito bago lumaki ang pinsala.
Higit pa sa pagbibilang ng aktibong minuto o pagbibigay ng malabong productivity score ang ginagawa ng pinakakapaki-pakinabang na mga system. Ipinapakita nila kung ano ang nangyari sa computer ng kumpanya, kailan ito nangyari, at sinong user ang sangkot. Binibigyan din nila ang mga administrator ng kakayahang pigilan ang mapanganib na aktibidad sa mismong device sa halip na maghintay ng ulat ng insidente.
01Ano ang Dapat Gawin ng Software sa Pagsubaybay ng Banta mula sa Loob
Ang banta mula sa loob ay maaaring sinadya, dulot ng kapabayaan, o bunga lamang ng mahinang kontrol. Maaaring subukang magnakaw ng datos ng isang manggagawa, ngunit maaari rin siyang muling gumamit ng mahinang password, mag-install ng hindi aprubadong tool, kumopya ng mga file sa USB device, o magpadala ng sensitibong impormasyon sa personal na account. Maaaring pareho ang resulta: pagkawala ng datos, pagkaantala ng operasyon, panganib sa pagsunod sa mga tuntunin, at magastos na imbestigasyon.
Lumilikha ang epektibong software sa pagsubaybay ng maaasahang tala ng aktibidad sa mga device na pag-aari ng kumpanya. Para sa maliit o katamtamang negosyo, dapat praktikal itong gamitin araw-araw, hindi nakabaon sa dashboard ng seguridad na nangangailangan pa ng espesyalista upang maunawaan.
Sa pinakamababa, kailangang makita ng mga administrator ang mga screen, website, application, tumatakbong proseso, file, at aktibidad ng user. Tinutulungan ng live na pagtingin sa screen ang manager na tiyakin ang kasalukuyang nangyayari. Nagbibigay ang pagre-record ng screen ng talang maaaring balikan kapag may tanong sa hinaharap. Ipinapakita ng mga log ng website at application kung nagtatrabaho ang user sa aprubadong system ng negosyo o gumugugol ng oras sa mga tool na mataas ang panganib o hindi produktibo.
Maaaring magbigay ng dagdag na konteksto sa imbestigasyon ang pagtatala ng keystroke, lalo na kung ang paglabag ay may kinalaman sa hindi awtorisadong komunikasyon o pagtatangkang lampasan ang mga paghihigpit. Dapat itong ipatupad nang maingat, na may malinaw na patakaran ng kumpanya at kontrol sa access, dahil sensitibo ang detalyadong mga tala. Ang layunin ay hindi basta mangolekta ng datos, kundi magtatag ng pananagutan at protektahan ang mga ari-arian ng negosyo.
02Obserbahan ang Ugali, Hindi Lang ang Isang Pangyayari
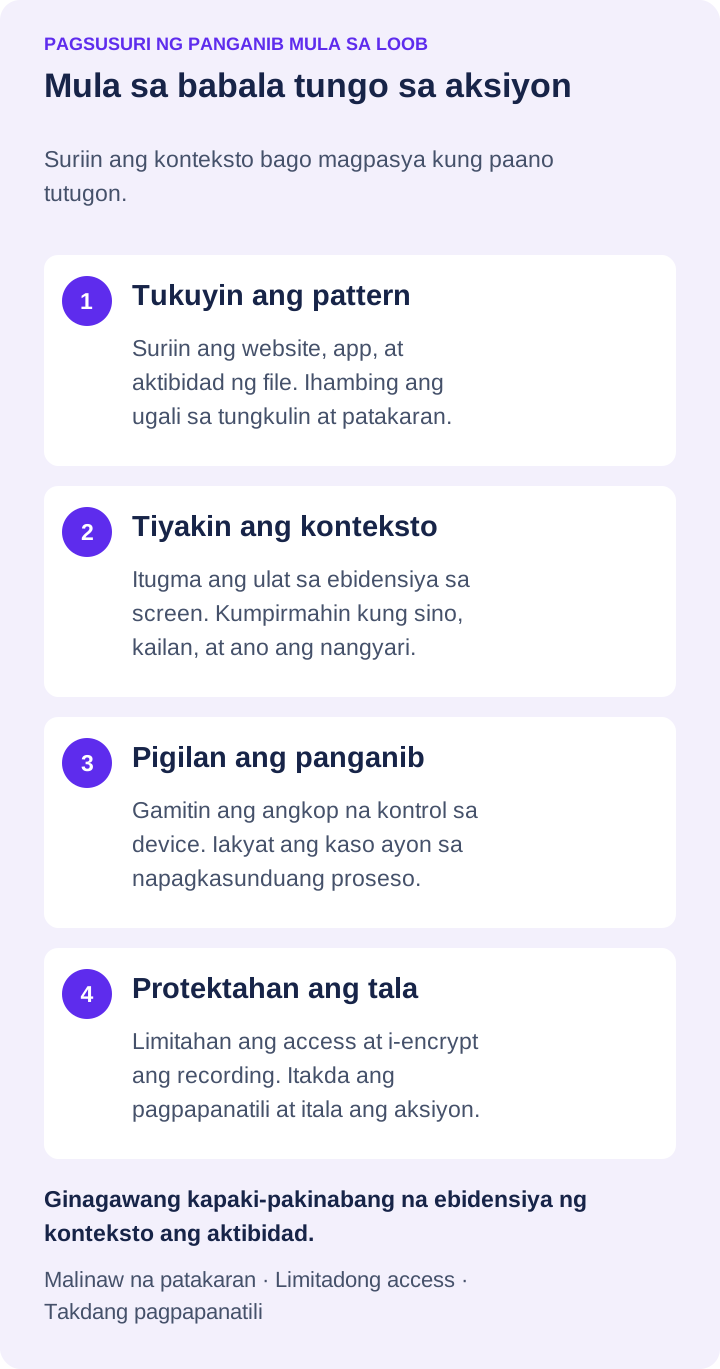
Hindi awtomatikong banta ang isang empleyado dahil sa isang hindi karaniwang pagbisita sa website. Naghahanap ng mga pattern ang kapaki-pakinabang na programa sa panganib mula sa loob: aktibidad na hindi tugma sa tungkulin ng user, oras, karaniwang dami ng trabaho, o patakaran ng kumpanya.
Halimbawa, maaaring may lehitimong dahilan ang empleyado sa accounting na gumamit ng banking portal, ngunit hindi para mag-install ng remote access utility o paulit-ulit na gumamit ng serbisyo sa pagbabahagi ng file na hindi aprubado ng kumpanya. Maaaring kailangan ng sales representative ang mga tala ng customer, ngunit dapat suriin ang malalaking file transfer pagkatapos ng oras ng trabaho o paulit-ulit na pagkopya ng mga contact bago umalis.
Nagbibigay ang datos mula sa pagsubaybay ng makatotohanang panimulang batayan sa mga manager. Sa halip na komprontahin ang empleyado dahil sa hinala, maaari nilang suriin ang tala ng aktibidad, kumpirmahin ang lawak ng problema, at pumili ng angkop na susunod na hakbang. Maaaring ito ay pag-uusap para sa paggabay, pagbabago ng pahintulot, pormal na imbestigasyon, o agarang paghihigpit sa access.
Mahahalagang senyales na kailangang suriin
Nakatuon ang pinakamahahalagang alerto at ulat sa mga ugaling lumilikha ng nasusukat na panganib sa negosyo. Kabilang sa karaniwang halimbawa ang:
- Paulit-ulit na pag-access sa personal na email, cloud storage para sa indibidwal, anonymous na kasangkapan sa pagpapadala ng file, o hindi aprubadong serbisyo sa pagmemensahe
- Pag-install o pagpapatakbo ng hindi awtorisadong software, lalo na para sa remote control, proxy, encryption, o pagbabahagi ng datos
- Hindi pangkaraniwang pagkopya, paglilipat, pagbura, o pagpapadala ng mga file ng negosyo
- Pagtangkang bumisita sa naka-block na website, lampasan ang mga paghihigpit sa web, o patayin ang software sa seguridad at pagsubaybay
- Mahabang panahong walang aktibidad, tuloy-tuloy na paggamit ng application na walang kaugnayan sa trabaho, o aktibidad na hindi tugma sa nakatalagang gawain
- Pag-login at aktibidad sa desktop sa hindi karaniwang oras, lalo na kasabay ng pag-access sa sensitibong file o system
Mahalaga ang konteksto. Maaaring lehitimong magpatakbo ang developer ng mga tool na hindi pangkaraniwan sa computer ng receptionist. Maaaring aktibo sa labas ng karaniwang oras ng opisina ang remote employee na nagtatrabaho sa iba't ibang time zone. I-configure ang mga ulat at proseso ng pagsusuri ayon sa tungkulin, aprubadong software, at tunay na pangangailangan ng operasyon.
03Dapat Humantong sa Aksiyon ang Pagsubaybay
Kung may nakikita ngunit walang kontrol, makakakilos lamang ang mga administrator matapos mangyari ang problema. Pinagsasama ng pinakamalakas na software sa pagsubaybay ng banta mula sa loob ang pangangalap ng ebidensiya at mga tool sa pamamahala ng device upang agad makakilos ang IT.
Kung gumagamit ang empleyado ng hindi awtorisadong website, dapat kayang i-block ng administrator ang mga site ayon sa kategorya o partikular na address. Kung may ipinagbabawal na application sa workstation, dapat kayang i-block ito, ihinto ang proseso, o alisin ito ng IT ayon sa pamamaraan ng kumpanya. Kung mukhang nakompromiso ang device o aalis ang empleyado sa negosyo, maaaring kailanganin ng team na limitahan ang mga USB device, ilipat ang mga file ng negosyo, magpatakbo ng command, i-restart ang computer, o patayin ito nang malayuan.
Pinaiikli ng mga aksiyong ito ang oras sa pagitan ng pagkakatuklas at pagpigil sa panganib. Mahalaga iyon kapag kayang makopya ang datos sa loob ng ilang minuto. Binabawasan din nito ang karaniwang gawaing administratibo. Sa halip na pumunta sa mesa o hilingin sa remote employee na mag-troubleshoot, direktang mapapamahalaan ng IT ang device.
Sinusuportahan ng Net Monitor for Employees Pro ang ganitong modelo ng operasyon sa pagsasama ng live na pagtingin sa screen, pagre-record ng desktop at audio, mga log ng aktibidad, pag-uulat, paghihigpit sa website at application, at malayuang kontrol sa computer sa isang system na nakatuon sa administrator. Para sa team na nasa iba't ibang lugar, maaaring umabot ang parehong antas ng pangangasiwa sa labas ng network ng opisina hanggang sa mga pinamamahalaang remote device.
04Bumuo ng Matibay na Tala ng Ebidensiya
Kapag kailangang tugunan ng manager ang pinaghihinalaang maling paggamit, hindi sapat ang alaala. Madalas magdulot ng pagtatalo ang screenshot na kulang sa konteksto at pasalitang ulat. Pinadadali ng organisadong tala ang pagtukoy sa nangyari at ang pare-parehong pagtugon.
Gumamit ng mga na-filter na ulat upang paliitin ang aktibidad ayon sa empleyado, computer, saklaw ng petsa, website, application, o proseso. Ipares ang mga ito sa mga recording ng screen kapag kailangan ng biswal na konteksto. Maaaring ipakita ng ulat na in-access ang file-sharing site nang 45 minuto. Maaaring ipakita ng recording kung nag-upload ang user ng kumpidensiyal na dokumento, kumuha ng lehitimong file ng kliyente, o nagbasa lamang ng pampublikong pahina.
Ang pag-iimbak ng recording ay isang desisyon sa operasyon na dapat planuhin mula sa simula. Maaaring piliin ng maliit na team ang lokal na storage para sa mabilis na access at direktang kontrol. Maaaring kailanganin ng organisasyong may remote user, mas mahabang panahon ng pagpapanatili, o sentralisadong IT na mag-imbak sa SMB share, FTP, SFTP, WebDAV, Amazon S3-compatible storage, Google Cloud Storage, o Azure Blob Storage. Nakadepende ang tamang pagpili sa mga kailangan sa pagpapanatili, magagamit na bandwidth, gastos sa storage, at kung sino ang nangangailangan ng access sa ebidensiya.
Protektahan ang mismong mga tala. Limitahan ang access ng administrator, gumamit ng angkop na encryption kung mayroon, magtakda ng panahon ng pagpapanatili, at alisin ang mga recording na wala nang lehitimong layunin sa negosyo. Makakatulong ang datos ng pagsubaybay sa pagtatanggol sa kumpanya, ngunit kailangan din itong pangasiwaan nang disiplinado.
05Magtakda ng Malinaw na Patakaran Bago Magsubaybay
Pinakamabisa ang pagsubaybay sa empleyado kapag bahagi ito ng dokumentadong proseso ng pamamahala. Dapat maunawaan ng mga empleyado na para sa negosyo ang computer at account ng kumpanya, maaaring subaybayan ang aktibidad, at may kahihinatnan ang ipinagbabawal na gawain. Iba-iba ang mga kinakailangan ayon sa estado, industriya, collective bargaining agreement, at lokasyon ng empleyado, kaya dapat ipasuri ng negosyo ang mga patakaran sa legal na tagapayo bago ipatupad.
Hindi kahinaan ang malinaw na abiso. Maaari nitong pigilan ang maling paggamit bago pa magsimula. Kapag alam ng empleyado na maaaring suriin ang website, application, file, at aktibidad sa screen, madalas mabawasan ang basta-bastang paglabag. Nagkakaroon din ang mga manager ng mas patas na batayan sa pagpapatupad dahil naipahayag na ang pamantayan nang maaga.
Iwasang ituring na target ng imbestigasyon ang bawat empleyado. Gumamit ng pagsubaybay nang proporsiyonal. Bigyan ang mga manager ng access sa mga ulat na kailangan ng kanilang team, ilaan ang sensitibong tala sa awtorisadong tauhan, at siyasatin ang mga kakaibang kaso batay sa ebidensiya. Nagdaragdag ng gawaing administratibo ang labis na pangangalap at maaari itong maglayo ng pansin sa tunay na panganib.
06Magsimula sa Pinakamahahalagang Computer
Hindi kailangang sabay-sabay magsimula ang buong pagpapatupad sa bawat device. Unahin ang mga device na humahawak ng datos ng customer, impormasyong pinansiyal, intelektuwal na pag-aari, kredensiyal ng administrator, o mahahalagang system sa operasyon. Itakda ang aprubadong application at website, i-configure ang mga ulat na talagang susuriin ng manager, at subukan ang proseso ng pagtugon sa paglabag sa patakaran.
Pagkatapos, palawakin ang saklaw sa remote at hybrid na kawani, kung saan madalas pinakamahina ang direktang pagtingin. Ang praktikal na trial ang pinakamabilis na paraan upang malaman kung akma ang mga view ng screen, recording, ulat, at remote control sa paraan ng pagtatrabaho ng mga manager at IT staff. I-download ang libreng trial, subukan ito sa mga tunay na proseso, at tiyaking sapat ang linaw ng ebidensiya upang suportahan ang desisyon kapag mahalaga na ito.
Hindi layuning bantayan ang bawat segundo ng bawat araw. Layuning gawing may pananagutan ang paggamit ng computer ng kumpanya, bigyan ang mga manager ng katotohanan sa halip na hula, at matiyak na mapipigilan ang mapanganib na aktibidad bago ito maging magastos na problema sa negosyo.