Journalisation des frappes
Journalisation des frappes des employés : usages et limites
Découvrez quand les frappes enregistrées apportent du contexte, ce qu'elles ne prouvent pas et comment vérifier les faits avec des sources indépendantes.
L'enregistrement des frappes peut compléter une enquête portant sur du texte saisi, comme une commande contestée ou des erreurs répétées. C'est une source sensible de preuves, pas un score de productivité. Définissez la question et vérifiez si des données d'application ou d'écran moins intrusives suffisent.
Correctement utilisés, les journaux de frappes peuvent montrer ce qui a été saisi, à quel moment et sur quel ordinateur de l’entreprise. Ce niveau de détail est précieux pour enquêter sur les incidents de sécurité, vérifier le respect des règles, résoudre les litiges et repérer les problèmes de processus qui font perdre du temps. Il ne remplace pas le management. C’est un contrôle qui donne des faits aux responsables avant que les problèmes ne deviennent coûteux.
01Ce que les journaux clavier peuvent établir ou non
La journalisation des frappes capture les saisies au clavier sur les postes surveillés. Selon la configuration, les administrateurs peuvent examiner le texte saisi avec l’application active, le site web, le compte utilisateur, la date et l’heure. Associé à l’enregistrement d’écran ou à la visualisation d’écran en direct, le journal apporte un contexte qu’il ne peut fournir seul.
Un journal peut montrer du texte saisi sans prouver son envoi, son enregistrement ou son exécution. Le collage, la saisie automatique et d'autres méthodes peuvent produire des traces différentes des frappes individuelles. Testez le comportement configuré et confirmez le résultat avec l'audit propre à l'application.
Il en va de même pour le suivi opérationnel. Un responsable peut constater qu’une tâche a pris trois heures. Le journal et l’enregistrement du bureau correspondant peuvent révéler si le retard vient d’erreurs de saisie répétées, d’un processus mal connu, d’un problème système ou d’une activité personnelle. Les dirigeants peuvent ainsi corriger la véritable cause plutôt que faire des suppositions.
Exemple : correction contestée d'une référence client
Dans ce cas fictif, une nouvelle référence apparaît dans les frappes. Vérifiez séparément chaque étape avant d'attribuer une modification achevée.
- Saisi : les chiffres figurent dans le journal. Vérifiez application, poste, heure et limites de capture.
- Envoyé : une capture autorisée peut montrer l'action d'enregistrement ; les chiffres seuls ne la prouvent pas.
- Enregistré ou exécuté : consultez l'audit de l'application et la fiche résultante. Erreur de validation, annulation ou échec de requête peuvent modifier le résultat.
Collage, remplissage automatique et méthodes de saisie peuvent laisser d'autres traces. Conservez les contradictions et demandez l'explication de l'employé ; ne déduisez pas la fiche finale du seul texte saisi.
02Quand la journalisation des frappes des employés est justifiée
Tous les postes ne nécessitent pas le même niveau de surveillance. La journalisation des frappes des employés est particulièrement utile lorsque les ordinateurs de l’entreprise traitent des informations clients, des données financières, de la propriété intellectuelle, des dossiers réglementés, des identifiants d’administration ou un volume élevé de transactions.
Le télétravail ne justifie pas à lui seul l'enregistrement de chaque frappe. Définissez une enquête autorisée, limitez périmètre et examinateurs et vérifiez les exigences applicables avant activation. Utilisez les rapports d'activité si les horaires ou applications suffisent ; le texte détaillé doit répondre à une question que ces rapports ne résolvent pas.
Les cas d’usage courants comprennent l’examen de soupçons d’exfiltration de données, la confirmation d’accès non autorisés à des comptes, la vérification de modifications dans des systèmes métier critiques, la documentation de violations répétées des règles et l’audit de saisies dont les erreurs ont des conséquences financières ou réglementaires. Dans ces situations, de vagues résumés d’activité sont souvent insuffisants.
Les journaux de frappes sont également utiles après un incident. Si un utilisateur signale l’apparition d’un logiciel malveillant après l’ouverture d’une pièce jointe ou la modification non autorisée d’un dossier client, l’équipe informatique a besoin de plus que des souvenirs. Un historique d’activité horodaté peut rapidement circonscrire l’enquête, identifier les systèmes touchés et étayer une réponse défendable.
03Associer les journaux aux preuves issues des écrans et des applications
Un journal de frappes sans contexte peut induire en erreur. Les employés peuvent saisir un numéro client, un indice de mot de passe, une recherche ou un brouillon qui semblent suspects une fois séparés de la tâche affichée à l’écran. Avant de conclure, les administrateurs doivent examiner les journaux avec l’utilisation des applications, l’historique web et l’activité des processus, ainsi que les enregistrements du bureau.
C’est là qu’un système de surveillance tout-en-un présente un avantage opérationnel. Au lieu d’exporter des données depuis plusieurs outils, l’équipe informatique peut enquêter à partir d’une vue d’administration unique. Un superviseur peut repérer une période inhabituelle dans un rapport d’activité, ouvrir l’enregistrement d’écran correspondant, vérifier les applications utilisées et examiner l’activité du clavier uniquement lorsqu’elle est pertinente.
Cette approche réduit les informations parasites. Elle évite aussi que les responsables considèrent la surveillance comme un substitut au discernement. Le but n’est pas de produire davantage de données, mais de fournir des preuves exploitables pour une décision précise de gestion, de sécurité ou de conformité.
04Définir les règles avant d’activer la journalisation
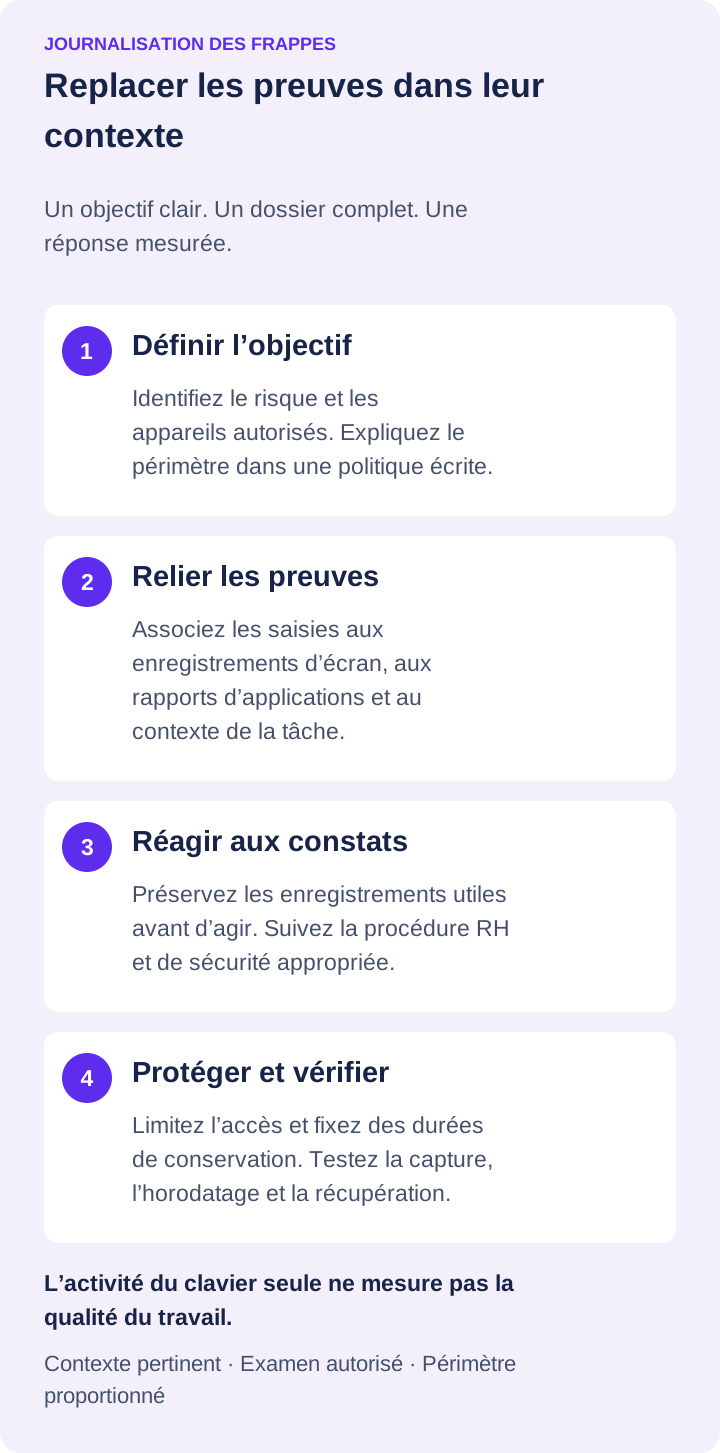
Un programme solide de surveillance des employés est clairement défini avant de devenir nécessaire. Publiez une politique d’utilisation acceptable expliquant que les appareils et comptes de l’entreprise peuvent être surveillés, quelles catégories d’activité peuvent être enregistrées et pourquoi l’entreprise utilise ces données. Les employés doivent comprendre que la surveillance soutient la productivité, la sécurité et la protection des actifs professionnels.
Consultez un conseiller juridique sur les règles applicables à vos implantations, à vos effectifs et à votre secteur. Les exigences fédérales, des États et locales peuvent varier, notamment pour l’enregistrement des communications, le traitement des informations personnelles et la surveillance d’employés travaillant dans plusieurs États. Les contrats clients et les obligations sectorielles peuvent imposer des limites supplémentaires.
Définissez également les contrôles d’accès. Les données de frappes peuvent contenir des éléments sensibles, notamment des coordonnées de clients et des informations saisies dans des applications métier. Limitez l’accès aux responsables autorisés, au personnel RH et aux équipes informatiques ou de sécurité ayant un besoin légitime d’enquêter. Conservez une piste d’audit des accès administratifs et évitez de partager les journaux bruts de façon informelle.
La conservation exige la même discipline. Garder indéfiniment les enregistrements augmente les coûts de stockage et l’exposition. Les conserver trop brièvement peut priver l’entreprise de preuves après une réclamation, un audit ou un incident. Fixez les durées selon le risque, les conseils juridiques, la politique interne et la capacité de stockage, puis appliquez-les de manière cohérente.
05Utiliser la surveillance pour agir, pas seulement observer
Une politique de surveillance définie autorise et limite l'examen de données sensibles. Pour un litige, séparez observations et conclusions plutôt que d'assimiler un journal à une enquête complète.
06Éviter les erreurs qui créent des risques
La collecte excessive est l’erreur la plus fréquente. Enregistrer chaque poste avec un niveau de détail maximal sans objectif crée un volume important de données sensibles que peu de personnes examineront. Commencez par les appareils, les services et les scénarios de risque les plus importants. Élargissez le périmètre seulement lorsque l’intérêt pour l’entreprise est clair.
La deuxième erreur consiste à utiliser les journaux comme raccourci pour gérer la performance. Les frappes ne mesurent ni la qualité des échanges avec les clients, ni la difficulté d’un problème technique, ni la valeur d’un travail stratégique. Utilisez-les pour vérifier les faits et repérer les exceptions, puis évaluez la performance selon des critères adaptés au poste.
La troisième erreur est d’ignorer les limites de l’usage personnel. Les ordinateurs de l’entreprise doivent être soumis à des règles claires, mais les employés peuvent parfois consulter des comptes personnels ou saisir des informations sensibles. Une politique précise, des examens ciblés, des droits fondés sur les rôles et des règles de conservation raisonnables réduisent l’exposition inutile.
Enfin, n’attendez pas un incident pour tester votre procédure. Vérifiez que les enregistrements sont correctement capturés, que les horloges sont synchronisées, que les administrateurs peuvent retrouver le bon appareil et la bonne période et que l’accès aux rapports est restreint. Un système difficile à utiliser en situation de crise n’offrira pas la protection attendue.
Un programme rigoureux de journalisation des frappes donne à votre entreprise une trace plus claire de ce qui se passe sur ses appareils. Configurez-le en fonction des risques réels, protégez les données collectées et utilisez les preuves pour prendre des décisions plus rapides et plus fermes lorsque la productivité, la sécurité ou la responsabilité sont en jeu.