ویب سائٹ کے استعمال کی نگرانی
ملازمین کے ویب سائٹ استعمال کی مؤثر نگرانی
براؤزنگ ریکارڈ کو کام کے پس منظر سے جوڑیں، بار بار آنے والے خطرات پہچانیں اور ویب سرگرمی کی بنیاد پر عملی پالیسی فیصلے کریں۔
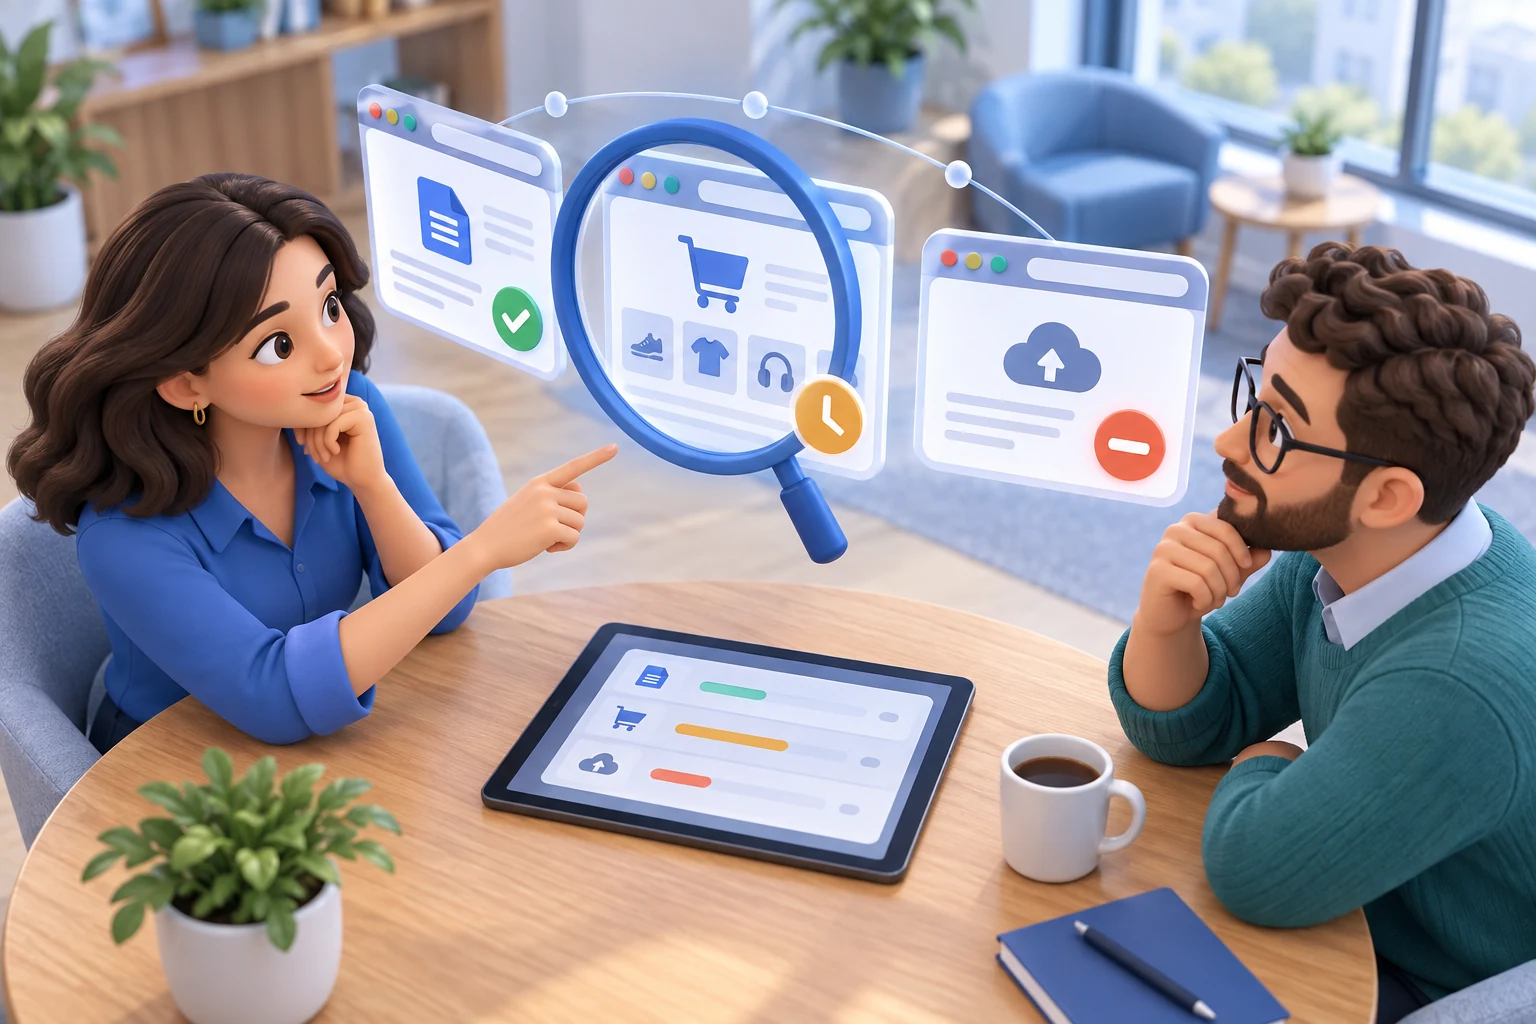
ڈیڈ لائن کا گزر جانا شاذ ہی کسی ایک واضح مسئلے سے شروع ہوتا ہے۔ ابتدا چھوٹے، غیر ناپے گئے نقصانات سے ہوتی ہے: خریداری کی سائٹس پر گھنٹے، بار بار سوشل میڈیا دیکھنا، کام کے وقت اسٹریمنگ یا ایسی خطرناک سائٹس کھولنا جو کمپنی کے نظام کو خطرے میں ڈالیں۔ ملازمین کے ویب سائٹ استعمال کی نگرانی اندازوں کی جگہ قابل آڈٹ ریکارڈ دیتی ہے کہ کمپنی کے آلات اور کام کے اوقات حقیقت میں کیسے استعمال ہو رہے ہیں۔
چھوٹے اور درمیانے کاروباروں کے لیے مقصد محض ہر کلک دیکھتے رہنا نہیں۔ مقصد ادا شدہ وقت، خفیہ ڈیٹا، نیٹ ورک سکیورٹی اور مسئلہ سامنے آنے پر انتظامیہ کی کارروائی کی صلاحیت کو بچانا ہے۔ درست نظام بتاتا ہے کہ کون سی سائٹس کس نے، کتنی دیر اور کس کمپیوٹر پر استعمال کیں۔ اسے منتظمین کو رسائی محدود کرنے، واقعات کی تحقیق اور پالیسی خلاف ورزیوں کی دستاویز بندی میں بھی مدد دینی چاہیے، تاکہ مختلف الگ ٹولز سے شواہد اکٹھے نہ کرنا پڑیں۔
01ملازمین کے ویب سائٹ استعمال کی نگرانی میں کیا نظر آنا چاہیے
مفید ویب سرگرمی لاگ کو صرف “سوشل میڈیا” یا “خبریں” جیسی عمومی قسم سے زیادہ معلومات دینی چاہییں۔ مینیجرز کو ایسی تفصیل درکار ہے جسے ملازمت کے کردار، کام کے شیڈول اور تحریری قابل قبول استعمال کی پالیسی کے مطابق جانچ سکیں۔
کم از کم ملازم یا ڈیوائس کا نام، کھولی گئی سائٹ یا URL، وزٹ کا وقت، دورانیہ اور تکرار درج ہونی چاہیے۔ اس سے عملی سوالات کے جواب دینے والی زمانی ترتیب بنتی ہے۔ کیا حساس فائلیں نقل ہونے سے پہلے ملازم نے ذاتی ویب میل کھولی؟ کیا ٹیم کام کا خاصا وقت غیر کاروباری سائٹس پر گزارتی ہے؟ کیا میل ویئر الرٹ سے پہلے صارف کسی معلوم فشنگ صفحے پر گیا؟
پس منظر اہم ہے۔ مارکیٹنگ ملازم کے پاس سوشل نیٹ ورکس، ویڈیو پلیٹ فارمز اور حریفوں کی سائٹس استعمال کرنے کی جائز وجہ ہو سکتی ہے۔ تنخواہوں کے کلرک کو بینکنگ پورٹلز اور مراعات فراہم کرنے والوں تک رسائی چاہیے ہو سکتی ہے۔ مقصد ہر غیر معمولی سائٹ کو بدعملی سمجھنا نہیں، بلکہ ایسی سرگرمی پہچاننا ہے جو کردار سے میل نہ کھائے، سکیورٹی خطرہ بنائے یا بار بار ادا شدہ وقت استعمال کرے۔
ویب سائٹ ڈیٹا تب زیادہ مفید بنتا ہے جب اسے ایپلیکیشن، پراسیس اور اسکرین سرگرمی کے ساتھ دیکھا جائے۔ URL لاگ دکھا سکتا ہے کہ صارف فائل شیئرنگ سائٹ پر گیا۔ اسکرین ریکارڈنگ اور ایپلیکیشن رپورٹ یہ طے کرنے میں مدد دے سکتی ہیں کہ وزٹ جائز تحقیق، غیر مجاز اپ لوڈ یا کمپنی کا ڈیٹا منظور شدہ نظام سے باہر لے جانے کی کوشش تھی۔
02براؤزر ہسٹری انتظامی ٹول کیوں نہیں
براؤزر ہسٹری نامکمل، آسانی سے مٹنے والی اور ایک مقامی ڈیوائس اور براؤزر پروفائل تک محدود ہے۔ یہ مرکزی رپورٹس، یکساں مدتِ تحفظ، براہ راست نظر یا شواہد کی قابل اعتماد زنجیر نہیں دیتی۔ یہ آئی ٹی منتظم کو یہ بھی نہیں بتاتی کہ نجی براؤزنگ، براؤزر بدلنے یا دفتر کے نیٹ ورک سے باہر کام کرنے پر کیا ہوتا ہے۔
صرف نیٹ ورک کے لاگز کی بھی حدود ہیں۔ وہ نیٹ ورک کے ذریعے رابطہ کیے گئے ڈومین دکھا سکتے ہیں، لیکن سرگرمی کو کمپیوٹر استعمال کرنے والے شخص سے واضح طور پر نہیں جوڑتے۔ وہ ڈیسک ٹاپ کا مفید پس منظر بھی چھوڑ سکتے ہیں، خصوصاً گھر سے کام کرنے، سفر کرنے یا مختلف کنکشن استعمال کرنے والے دور دراز ملازمین کے لیے۔
اینڈ پوائنٹ پر مبنی نگرانی یہ خلا پُر کرتی ہے۔ مجاز کمپنی کمپیوٹرز پر نصب سافٹ ویئر ویب سرگرمی براہ راست ڈیوائس سے لے سکتا ہے اور ضرورت پر ایپلیکیشنز، پراسیسز، فائل سرگرمی، کی اسٹروکس اور ڈیسک ٹاپ تصاویر یا ریکارڈنگ بھی درج کر سکتا ہے۔ اس سے انتظامیہ کو دفتری، ہائبرڈ اور دور دراز عملے کی سرگرمی دیکھنے کی ایک جگہ ملتی ہے۔
03ویب لاگز کو کارروائی میں بدلیں
جائزے کے طریقۂ کار کے بغیر ویب ڈیٹا جمع کرنا ایک اور انتظامی بوجھ ہے۔ نظام کو ملازم، کمپیوٹر، تاریخ کی حد، سائٹ، ایپلیکیشن یا سرگرمی کی نوعیت کے مطابق ریکارڈ فلٹر کرنے میں مدد دینی چاہیے۔ کئی دنوں کا ڈیٹا دیکھنے کے بجائے منتظم چند منٹ میں رجحان الگ کر سکے۔
مسلسل نگرانی کے بجائے غیر معمولی صورتوں سے آغاز کریں۔ غیر کاروباری ڈومینز پر بہت زیادہ وقت، بلاک شدہ یا زیادہ خطرے والی اقسام، پابندیاں توڑنے کی بار بار کوشش اور تفویض کردہ کام سے متضاد سرگرمی دیکھیں۔ یوں توجہ ضرورت کی جگہ رہتی ہے اور توقعات پوری کرنے والے عملے کا غیر ضروری جائزہ کم ہوتا ہے۔
عملی ردعمل عموماً تین مرحلوں میں ہوتا ہے۔ پہلے پس منظر کی تصدیق کریں؛ بظاہر غیر متعلقہ سائٹ جائز سپلائر، گاہک یا تحقیقی کام کا حصہ ہو سکتی ہے۔ پھر مبہم الزام کے بجائے سرگرمی ریکارڈ کے ساتھ ملازم یا شعبے کے مینیجر سے بات کریں۔ آخر میں رویہ جاری رہنے یا سائٹ سے فوری خطرہ ہونے پر کنٹرول نافذ کریں۔
کنٹرول پالیسی کی یاد دہانی سے لے کر ویب سائٹ بلاک کرنے، ایپلیکیشن پابندیوں، ڈیوائس کنٹرول یا ریکارڈ شدہ سرگرمی کے گہرے جائزے تک ہو سکتا ہے۔ سنگین اندرونی خطرے کے خدشے میں آئی ٹی کو رسائی بدلنے سے پہلے اسکرین شاٹس، ڈیسک ٹاپ ریکارڈنگ، ویب لاگز اور متعلقہ فائل سرگرمی محفوظ کرنا پڑ سکتی ہے۔ پہلے شواہد بچانا تحقیق کو محفوظ رکھتا ہے اور اس دعوے کو روکتا ہے کہ فیصلہ محض اندازے پر تھا۔
04نقصان سے پہلے خطرناک اور توجہ ہٹانے والی ویب سائٹس بلاک کریں
رپورٹس بتاتی ہیں کہ کیا ہوا۔ بلاک کرنا اسے دوبارہ ہونے سے روکنے میں مدد دیتا ہے۔ یہ فرق اس وقت اہم ہے جب مینیجر ایسی سائٹس سے نمٹتے ہیں جو براہ راست عملی یا سکیورٹی خطرہ بناتی ہیں۔
ادارے عموماً جوا، بالغوں کا مواد، غیر منظور شدہ کلاؤڈ اسٹوریج، ذاتی ویب میل، اسٹریمنگ، پراکسی سائٹس، کرپٹو کرنسی خدمات اور معلوم نقصان دہ ڈومین محدود کرتے ہیں۔ اصل فہرست کاروبار پر منحصر ہے۔ ڈیزائن ایجنسی پیداواری تحقیق کے لیے ویڈیو پلیٹ فارم کی اجازت دے سکتی ہے، جبکہ کال سینٹر بینڈوڈتھ اور توجہ بچانے کے لیے شفٹ کے دوران پابندی لگا سکتا ہے۔
ہر چیز بلاک کرنا رکاوٹ پیدا کر سکتا ہے اگر کام کی ضرورت سے مطابقت نہ ہو۔ بہتر طریقہ کردار پر مبنی کنٹرول ہے: ٹیم کے ضروری ٹولز کی اجازت دیں، جن زمروں کا کوئی کاروباری مقصد نہیں انہیں بلاک کریں اور منظوری کے عمل سے استثنا دیں۔ یہ مینیجرز سے براؤزنگ کو دستی طور پر قابو میں رکھنے کا مطالبہ کرنے سے زیادہ واضح ہے۔
بلاک کرنا سکیورٹی کنٹرول بھی ہے۔ غیر مجاز فائل شیئرنگ اور ذاتی ای میل ڈیٹا باہر لے جانے کے راستے بن سکتی ہیں۔ پراکسی اور شناخت چھپانے والی سائٹس پالیسی کنٹرول سے بچنے کے لیے استعمال ہو سکتی ہیں۔ جب ڈیوائس منظور شدہ کاروباری مقصد کے بغیر سائٹس کھولتی ہے، ادارہ عملی فائدے کے بغیر خطرہ قبول کرتا ہے۔
05نگرانی احتیاط اور قابل جواز طریقے سے کریں
ملازم نگرانی میں قانونی، رازداری، محنت اور کام کی ثقافت سے متعلق پہلو ہیں۔ تقاضے ریاست، ملازم کے مقام، یونین کی حیثیت، صنعت اور ذاتی یا کمپنی کی ملکیت والے آلات کے مطابق بدلتے ہیں۔ اداروں کو تحریری نگرانی اور قابل قبول استعمال کی پالیسی بنانی، جہاں ضروری ہو اطلاع دینی اور مخصوص ذمہ داریوں پر اہل قانونی مشیر سے رجوع کرنا چاہیے۔
واضح ترین حد عموماً کمپنی کی ملکیت والا کام کا سامان ہے۔ ملازمین کو معلوم ہونا چاہیے کہ کام کے نظام، انٹرنیٹ اور کمپنی ڈیٹا نگرانی اور سکیورٹی کنٹرول کے تابع ہیں۔ دور سے کام کرنا گاہک کے ریکارڈ یا ادا شدہ وقت کو بچانے کی ضرورت ختم نہیں کرتا، بلکہ پالیسی کی وضاحت مزید اہم بنا دیتا ہے۔
بیان کردہ کاروباری مقصد سے زیادہ معلومات جمع کرنے سے گریز کریں۔ لاگز اور ریکارڈنگ رکھنے کی مدت مقرر کریں۔ رسائی مجاز مینیجرز، آئی ٹی، انسانی وسائل اور سکیورٹی عملے تک محدود رکھیں۔ فلٹر استعمال کریں تاکہ پیداواری مسئلہ دیکھنے والا نگران متعلقہ سرگرمی دیکھے، بے حد ذاتی معلومات نہیں۔
یہ حفاظتی اقدامات نگرانی کمزور نہیں کرتے بلکہ اسے زیادہ قابل جواز بناتے ہیں۔ دستاویزی پالیسی، یکساں نفاذ اور محدود رسائی بتاتے ہیں کہ نگرانی پیداوار، سکیورٹی اور جواب دہی سے جڑا کاروباری عمل ہے، من مانی مداخلت نہیں۔
06مختلف مقامات پر کام کرنے والی ٹیموں کے لیے عملی ترتیب
دفتر اور دور دراز اینڈ پوائنٹس کے لیے پہلے وہ کمپیوٹر پہچانیں جو حساس ڈیٹا، گاہک سے رابطہ، مالی کام یا صرف نتیجے سے مشکل سے ناپے جانے والے کام سنبھالتے ہیں۔ مجاز کمپنی آلات پر نگرانی نصب کریں اور انہیں شعبے، مقام یا مینیجر کے مطابق ترتیب دیں۔
ویب لاگنگ کو ایپلیکیشن اور پراسیس ٹریکنگ کے ساتھ ترتیب دیں۔ رپورٹس میں متعین مدت کے رجحانات دکھائیں، پھر زیادہ خطرے والے ڈومین، بار بار خلاف ورزی یا غیر معمولی غیر پیداواری براؤزنگ کے فلٹر بنائیں۔ فوری تصدیق درکار ہو تو براہ راست اسکرین دیکھنا ہفتے کے آخر کی رپورٹس سے زیادہ جلد جواب دیتا ہے۔
ریکارڈنگ کی ترتیبات خطرے اور دستیاب اسٹوریج کے مطابق ہوں۔ بعض اداروں کو معمول کی جواب دہی کے لیے وقفے وقفے سے تصاویر درکار ہوتی ہیں۔ دوسروں کو ضابطہ بند کام، تحقیقات یا زیادہ خطرے والے کرداروں کے لیے مسلسل ڈیسک ٹاپ اور آڈیو ریکارڈنگ چاہیے۔ اسٹوریج محفوظ اور مرکزی انتظام میں ہو، چاہے ریکارڈ مقامی نظام پر ہوں یا منظور شدہ کلاؤڈ سے ہم آہنگ اسٹوریج میں۔
Net Monitor for Employees Pro براہ راست اسکرین، ویب و ایپلیکیشن لاگز، ڈیسک ٹاپ ریکارڈنگ، رپورٹس، ریموٹ کنٹرول اور ویب بلاکنگ ایک منتظم مرکوز نظام میں جمع کرتا ہے۔ یہ امتزاج تب اہم ہے جب مینیجر مسئلہ دیکھے اور آئی ٹی کو ٹول بدلے بغیر تصدیق، شواہد محفوظ کرنے، رسائی محدود کرنے یا متاثرہ اینڈ پوائنٹ کو دور سے سنبھالنے کی ضرورت ہو۔
07ایک وزٹ نہیں، رجحان کو جانچیں
غیر کاروباری ویب سائٹ کا ایک وزٹ شاذ ہی کارکردگی کا مفید پیمانہ ہے۔ بار بار کے رجحانات مفید ہیں۔ دورانیہ، تکرار، وقت اور یہ دیکھیں کہ سرگرمی ڈیڈ لائن چوکنے، گاہک کی تاخیر، سکیورٹی واقعات یا ملازم کی زیادہ بوجھ کی شکایت والے ادوار میں ہوتی ہے یا نہیں۔
یہی اصول بہترین کارکردگی والوں پر بھی لاگو ہے۔ ویب ٹریکنگ کام کے بہاؤ کی رکاوٹیں، سست اندرونی نظام، غیر ضروری تحقیق اور ایسے ٹولز سامنے لا سکتی ہے جو ملازمین کو متبادل راستے ڈھونڈنے پر مجبور کریں۔ درست استعمال پر ڈیٹا خراب کارکردگی اور خراب عمل میں فرق کرنے میں مدد دیتا ہے۔
واضح پالیسی سے آغاز کریں، مجاز آلات کی یکساں نگرانی کریں اور غیر معمولی صورتوں کو پس منظر کے ساتھ دیکھیں۔ پھر شواہد سے رویہ درست کریں، قابل اجتناب خطرہ روکیں اور اس کام کی حفاظت کریں جس کی کاروبار قیمت ادا کرتا ہے۔ کمپیوٹرز کے کنٹرول شدہ گروپ پر مفت آزمائش جلد بتا سکتی ہے کہ معلومات کہاں کم ہیں اور کون سے کنٹرول فوری فرق ڈالیں گے۔