Pelacakan penggunaan situs web
Pelacakan Penggunaan Situs Karyawan: Panduan Laporan
Tafsirkan penggunaan situs karyawan melalui contoh laporan, konteks pekerjaan, tab latar belakang, komputer bersama, dan catatan yang tidak lengkap.
Pelacakan penggunaan situs web membedakan riset pelanggan, pekerjaan berbasis browser, dan akses berulang ke layanan tak resmi. Mulai dari URL, pengguna, komputer, dan periode tinjauan. Browser dapat menampung seluruh hari kerja; nama domain atau kunjungan lama saja tidak menunjukkan produktivitas.
Bagi usaha kecil dan menengah, tujuannya bukan mengawasi setiap klik tanpa alasan. Tujuannya adalah melindungi waktu kerja berbayar, data rahasia, keamanan jaringan, dan kemampuan manajemen bertindak ketika masalah muncul. Sistem yang tepat menunjukkan situs yang digunakan, siapa penggunanya, berapa lama, dan di komputer mana. Sistem juga harus membantu administrator membatasi akses, menyelidiki insiden, dan mendokumentasikan pelanggaran kebijakan tanpa mengumpulkan bukti dari sejumlah alat yang terpisah.
01Membaca penggunaan situs web pada tingkat URL
Log aktivitas web yang berguna harus memberikan lebih dari kategori umum seperti “media sosial” atau “berita”. Manajer memerlukan detail yang dapat dinilai berdasarkan peran pekerjaan, jadwal kerja, dan kebijakan penggunaan yang dapat diterima secara tertulis.
Setidaknya, pelacakan harus mencatat nama karyawan atau perangkat, situs atau URL yang dikunjungi, waktu kunjungan, durasi, dan frekuensi. Ini membentuk linimasa untuk menjawab pertanyaan praktis. Apakah karyawan mengakses email pribadi sebelum berkas sensitif disalin? Apakah tim menghabiskan banyak jam kerja di situs nonbisnis? Apakah pengguna mengunjungi halaman phishing yang dikenal sebelum muncul peringatan malware?
Konteks penting. Karyawan pemasaran mungkin memiliki alasan sah menggunakan jejaring sosial, platform video, dan situs pesaing. Staf penggajian mungkin membutuhkan portal perbankan dan penyedia tunjangan. Tujuannya bukan menganggap setiap situs yang tidak biasa sebagai pelanggaran. Tujuannya adalah menemukan aktivitas yang tidak sesuai peran, menimbulkan paparan keamanan, atau berulang kali menghabiskan waktu kerja berbayar.
Data situs web menjadi jauh lebih berguna jika dipadukan dengan aktivitas aplikasi, proses, dan layar. Log URL mungkin menunjukkan kunjungan ke situs berbagi berkas. Rekaman layar dan laporan aplikasi dapat membantu memastikan apakah kunjungan itu untuk riset yang sah, unggahan tanpa izin, atau upaya memindahkan data perusahaan keluar dari sistem yang disetujui.
Laporan penelusuran: tiga pengamatan, tiga pertanyaan
Contoh fiktif ini meninjau SALES-07 selama satu pagi. Gunakan kolom yang benar-benar tersedia; kolom kosong berarti informasi tidak ada, bukan nol.
- 09:10, URL CRM, akun penjualan yang ditetapkan: tujuan diizinkan, tetapi belum membuktikan pembaruan pelanggan selesai. Periksa catatan CRM.
- 09:25, situs video, 18 menit jika durasi dicatat: pelatihan atau tab yang ditinggalkan? Periksa tugas dan rekaman layar yang diizinkan sebelum menilai kunjungan.
- 10:05, penyimpanan pribadi: catat URL tepat, pengguna, dan komputer. Akun mana yang dipakai dan apakah transfer selesai? Log layanan tujuan mungkin diperlukan.
Bedakan pengalihan otomatis dari navigasi sengaja. Jangan menjumlahkan durasi tab yang bersamaan sebagai jam kerja. Pada PC bersama, periksa akun dan giliran; cocokkan zona waktu serta celah pencatatan sebelum membandingkan karyawan.
02Mengapa Riwayat Peramban Bukan Alat Manajemen
Riwayat peramban tidak lengkap, mudah dihapus, dan terbatas pada satu perangkat lokal serta profil peramban. Riwayat ini tidak memberi manajer laporan terpusat, retensi konsisten, visibilitas langsung, atau rangkaian bukti yang andal. Riwayat juga tidak menjelaskan kepada administrator TI apa yang terjadi saat karyawan memakai penjelajahan pribadi, berganti peramban, atau bekerja dari luar jaringan kantor.
Log yang hanya berbasis jaringan juga memiliki keterbatasan. Log dapat menunjukkan domain yang dihubungi melalui jaringan, tetapi mungkin tidak mengaitkan aktivitas dengan jelas kepada orang yang menggunakan komputer. Log juga bisa kehilangan konteks desktop yang berguna, terutama untuk karyawan jarak jauh yang bekerja dari rumah, bepergian, atau menggunakan koneksi berbeda.
Laporan web endpoint menambah konteks pengguna dan komputer. Verifikasi cakupan browser serta konfigurasi yang dipakai, termasuk mode privat bila relevan. Jangan menganggap semua browser sama. Cocokkan kunjungan mencurigakan dengan bukti layar yang diizinkan dan audit terpisah; catatan URL tidak membuktikan unggahan berkas.
03Ubah Log Situs Web Menjadi Tindakan
Mengumpulkan data web tanpa proses peninjauan menciptakan beban administrasi tambahan. Sistem harus membantu manajer memfilter catatan menurut karyawan, komputer, rentang tanggal, situs, aplikasi, atau jenis aktivitas. Administrator seharusnya dapat mengisolasi pola dalam beberapa menit, bukan menggulir data selama berhari-hari.
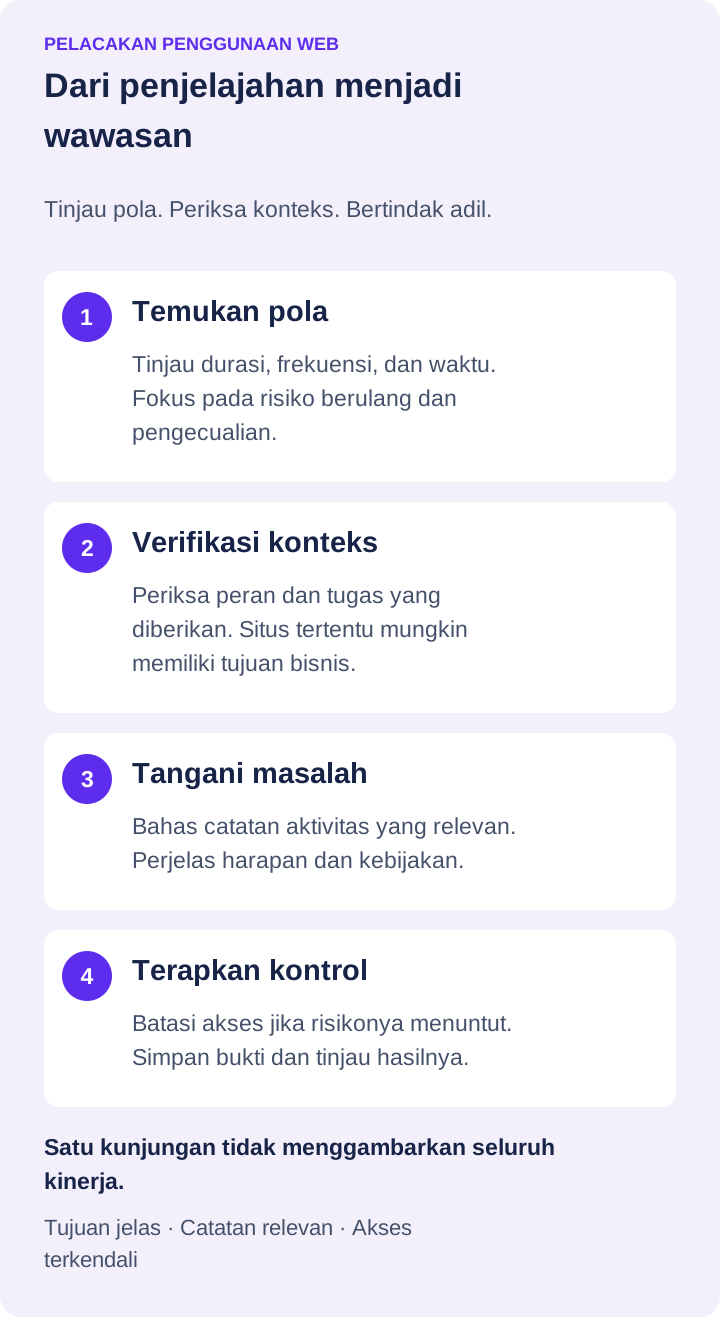
Mulailah dari pengecualian, bukan pengawasan terus-menerus. Tinjau waktu berlebihan pada domain nonbisnis, kunjungan ke kategori terblokir atau berisiko tinggi, upaya berulang menghindari pembatasan, dan aktivitas yang bertentangan dengan tugas karyawan. Ini memusatkan perhatian pada hal yang perlu dan mengurangi pemeriksaan yang tidak perlu terhadap staf yang memenuhi harapan.
Tanggapan praktis biasanya mengikuti tiga tahap. Pertama, verifikasi konteksnya. Situs yang tampak tidak berkaitan mungkin bagian dari tugas pemasok, pelanggan, atau riset yang sah. Kedua, bahas masalah dengan karyawan atau manajer departemen menggunakan catatan aktivitas, bukan tuduhan samar. Ketiga, terapkan kontrol jika perilaku berlanjut atau situs menimbulkan risiko langsung.
Kontrol dapat berupa pengingat kebijakan, pemblokiran situs web, pembatasan aplikasi, kontrol perangkat, atau peninjauan rekaman aktivitas yang lebih mendalam. Untuk kekhawatiran serius tentang risiko orang dalam, TI mungkin perlu menyimpan tangkapan layar, rekaman desktop, log web, dan aktivitas berkas terkait sebelum mengubah akses. Menjaga bukti terlebih dahulu melindungi penyelidikan dan mencegah pengguna mengklaim keputusan didasarkan pada dugaan.
04Bertindak atas temuan penelusuran yang terverifikasi
Setelah menafsirkan laporan, gunakan pemblokiran situs terarah untuk masalah akses dan kebijakan browser terkelola untuk konfigurasi. Laporan memberi konteks, bukan menerapkan kontrol itu sendiri.
Dalam Net Monitor for Employees Pro, Internet Control menggunakan aturan izinkan atau blokir berdasarkan URL atau kata kunci. Terapkan kebijakan sebagai daftar teruji, bukan mengasumsikan kategori otomatis. Uji login, pengalihan, dan portal pemasok pada komputer pilot serta dokumentasikan pengecualian sebelum memperluas aturan.
05Gunakan Pemantauan secara Hati-Hati dan Dapat Dipertanggungjawabkan
Pemantauan karyawan memiliki aspek hukum, privasi, ketenagakerjaan, dan budaya kerja. Persyaratannya berbeda menurut negara bagian, lokasi karyawan, status serikat pekerja, industri, serta kepemilikan perangkat oleh perusahaan atau pribadi. Organisasi harus menetapkan kebijakan pemantauan dan penggunaan yang dapat diterima secara tertulis, memberikan pemberitahuan bila diwajibkan, dan berkonsultasi dengan penasihat hukum yang kompeten tentang kewajiban khususnya.
Batas paling jelas biasanya adalah peralatan milik perusahaan yang digunakan untuk bekerja. Karyawan harus mengetahui bahwa sistem kerja, akses internet, dan data perusahaan tunduk pada pemantauan serta kontrol keamanan. Kerja jarak jauh tidak menghapus kebutuhan melindungi data pelanggan atau waktu berbayar, tetapi membuat kejelasan kebijakan semakin penting.
Hindari pengumpulan data melebihi kebutuhan tujuan bisnis yang dinyatakan. Tetapkan masa retensi log dan rekaman. Batasi akses kepada manajer yang berwenang serta staf TI, SDM, dan keamanan. Gunakan filter agar supervisor yang meninjau masalah produktivitas melihat aktivitas relevan, bukan informasi pribadi tanpa batas.
Perlindungan ini tidak melemahkan pengawasan, melainkan membuatnya lebih dapat dipertanggungjawabkan. Kebijakan terdokumentasi, penegakan konsisten, dan akses terkendali menunjukkan bahwa pemantauan merupakan proses bisnis terkait produktivitas, keamanan, dan akuntabilitas, bukan campur tangan sewenang-wenang.
06Pengaturan Praktis untuk Tim Terdistribusi
Untuk endpoint kantor dan jarak jauh, mulailah dengan mengidentifikasi komputer yang menangani data sensitif, komunikasi pelanggan, pekerjaan keuangan, atau pekerjaan yang sulit diukur hanya dari hasilnya. Pasang pemantauan pada perangkat perusahaan yang diizinkan dan kelompokkan menurut departemen, lokasi, atau manajer.
Konfigurasikan pencatatan web bersama pelacakan aplikasi dan proses. Atur laporan untuk menunjukkan tren selama periode tertentu, lalu buat filter khusus untuk domain berisiko, pelanggaran berulang, atau waktu penjelajahan tidak produktif yang luar biasa tinggi. Jika manajer memerlukan konfirmasi segera, tampilan layar langsung memberikan jawaban lebih cepat daripada menunggu laporan akhir minggu.
07Ukur Polanya, Bukan Satu Kunjungan
Satu kunjungan ke situs nonbisnis jarang menjadi ukuran kinerja yang berguna. Pola berulang lebih bermakna. Periksa durasi, frekuensi, waktu, dan apakah aktivitas muncul saat tenggat terlewat, keterlambatan pelanggan, insiden keamanan, atau periode ketika karyawan melaporkan beban berlebih.
Prinsip yang sama berlaku untuk karyawan berkinerja tinggi. Pelacakan web dapat mengungkap hambatan alur kerja, sistem internal yang lambat, tugas riset yang tidak perlu, dan alat yang memaksa karyawan mencari jalan lain. Bila digunakan dengan tepat, data membantu membedakan kinerja buruk dari proses yang buruk.
Mulailah dengan kebijakan jelas, pantau perangkat yang diizinkan secara konsisten, dan tinjau pengecualian sesuai konteks. Kemudian gunakan bukti untuk memperbaiki perilaku, memblokir risiko yang dapat dihindari, dan melindungi pekerjaan yang dibayar perusahaan. Uji coba gratis pada kelompok komputer yang terkendali dapat segera menunjukkan celah visibilitas dan kontrol yang langsung memberi perubahan.