Seguimiento del uso de sitios web
Seguimiento del uso de sitios web por empleados que funciona
Relacione los registros de navegación con el contexto laboral, detecte riesgos repetidos y convierta la actividad web en decisiones prácticas sobre las políticas.
Un plazo incumplido rara vez empieza con un único problema evidente. Comienza con pequeñas pérdidas que no se miden: horas en tiendas en línea, consultas repetidas a redes sociales, vídeos durante la jornada o visitas a sitios peligrosos que exponen los sistemas de la empresa. El seguimiento del uso de sitios web por empleados sustituye las suposiciones por un registro auditable de cómo se utilizan realmente los dispositivos y las horas de trabajo.
Para las pequeñas y medianas empresas, no se trata de observar cada clic por sí mismo. Se trata de proteger el tiempo remunerado, los datos confidenciales, la seguridad de la red y la capacidad de los responsables para actuar cuando surge un problema. El sistema adecuado muestra qué sitios se usaron, quién los utilizó, durante cuánto tiempo y en qué ordenador. También debe ayudar a restringir accesos, investigar incidentes y documentar infracciones sin reunir pruebas de varias herramientas desconectadas.
01Qué debe mostrar el seguimiento del uso de sitios web por empleados
Un registro útil de actividad web debe ofrecer algo más que una categoría general, como «redes sociales» o «noticias». Los responsables necesitan detalles que puedan evaluar según el puesto, el horario y una política escrita de uso aceptable.
Como mínimo, el seguimiento debe registrar el nombre del empleado o dispositivo, el sitio o URL visitados, la hora, la duración y la frecuencia. Esto crea una cronología que responde a preguntas prácticas. ¿Accedió un empleado a su correo personal antes de que se copiaran archivos sensibles? ¿Dedica un equipo gran parte de su jornada a sitios ajenos al trabajo? ¿Visitó un usuario una página de phishing conocida antes de una alerta de malware?
El contexto importa. Un empleado de marketing puede tener motivos legítimos para usar redes sociales, plataformas de vídeo y sitios de competidores. Una persona encargada de nóminas puede necesitar portales bancarios y proveedores de prestaciones. El objetivo no es considerar indebido todo sitio poco habitual, sino identificar actividades que no corresponden al puesto, generan exposición de seguridad o consumen repetidamente tiempo remunerado.
Los datos web resultan mucho más útiles al combinarlos con la actividad de aplicaciones, procesos y pantallas. Un registro de URL puede mostrar una visita a un sitio de intercambio de archivos. Una grabación de pantalla y un informe de aplicaciones pueden ayudar a determinar si se trató de una investigación legítima, una carga no autorizada o un intento de sacar datos de la empresa de los sistemas aprobados.
02Por qué el historial del navegador no es una herramienta de gestión
El historial del navegador es incompleto, fácil de borrar y se limita a un dispositivo local y un perfil de navegador. No proporciona informes centralizados, conservación uniforme, visibilidad en directo ni una cadena fiable de pruebas. Tampoco explica qué ocurre cuando un empleado usa navegación privada, cambia de navegador o trabaja fuera de la red de la oficina.
Los registros exclusivamente de red también tienen límites. Pueden mostrar dominios contactados a través de la red, pero no siempre vinculan claramente la actividad con quien utiliza el ordenador. Además, pueden omitir contexto útil del escritorio, especialmente en el caso de empleados remotos que trabajan desde casa, viajan o utilizan distintas conexiones.
La supervisión basada en endpoints cubre esa carencia. El software instalado en ordenadores de empresa autorizados puede recoger la actividad web directamente del dispositivo y registrar también aplicaciones, procesos, actividad de archivos, pulsaciones y capturas o grabaciones del escritorio cuando sea necesario. Así, la dirección dispone de un único lugar para revisar al personal presencial, híbrido y remoto.
03Convierta los registros web en acciones
Recoger datos web sin un proceso de revisión crea otra carga administrativa. El sistema debe ayudar a filtrar registros por empleado, ordenador, fechas, sitio web, aplicación o tipo de actividad. En vez de recorrer días de datos, un administrador debería poder aislar un patrón en minutos.
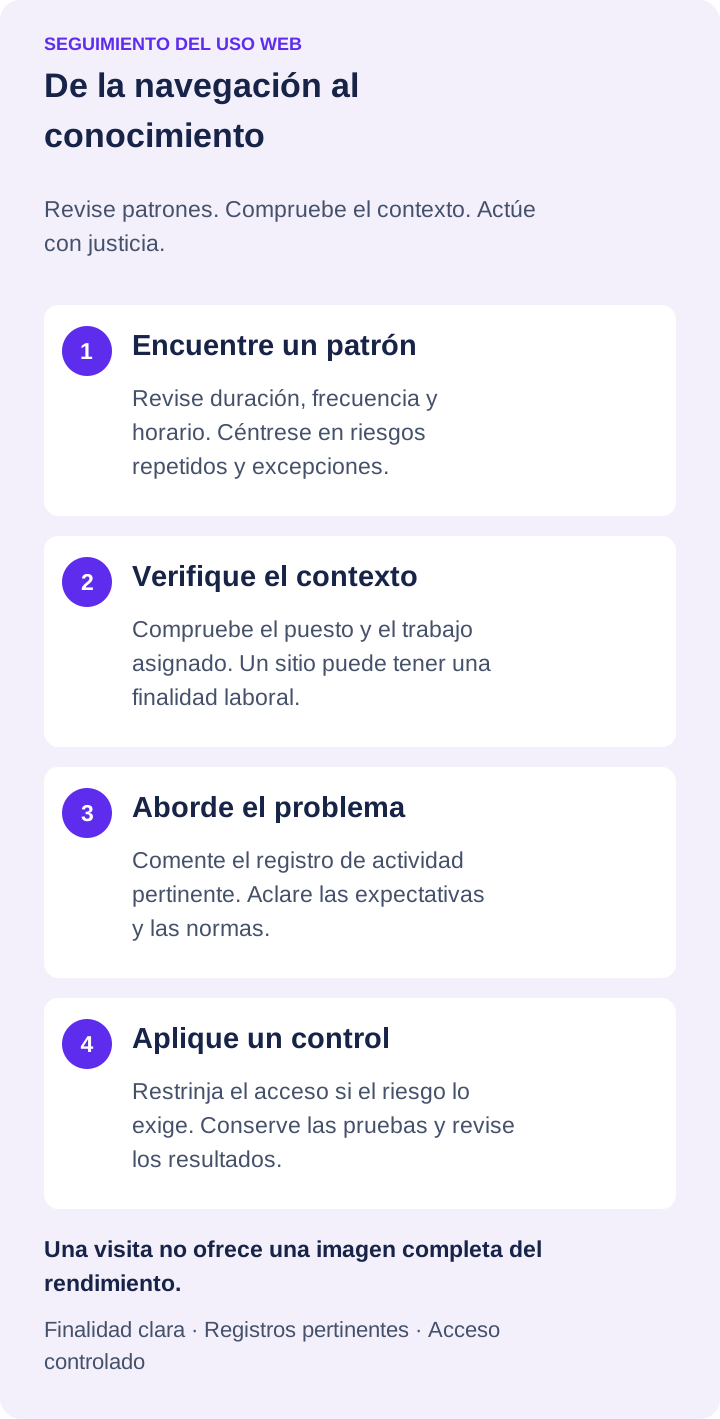
Empiece por las excepciones, no por la vigilancia constante. Revise el tiempo excesivo en dominios ajenos al trabajo, las visitas a categorías bloqueadas o de alto riesgo, los intentos reiterados de eludir restricciones y la actividad incompatible con las tareas asignadas. Así se concentra la atención donde hace falta y se reduce la revisión innecesaria de quienes cumplen las expectativas.
Una respuesta práctica suele seguir tres etapas. Primero, verifique el contexto: un sitio aparentemente ajeno puede formar parte de una tarea legítima con proveedores, clientes o de investigación. Segundo, aborde el problema con el empleado o su responsable usando el registro de actividad, no una acusación vaga. Tercero, aplique un control si la conducta continúa o el sitio presenta un riesgo inmediato.
Los controles pueden ir desde un recordatorio de las normas hasta el bloqueo de sitios web, las restricciones de aplicaciones, los controles de dispositivos o una revisión más detallada de las grabaciones. Ante una sospecha grave de riesgo interno, TI puede necesitar conservar capturas, grabaciones de escritorio, registros web y actividad de archivos antes de cambiar el acceso. Preservar primero las pruebas protege la investigación e impide alegar que la decisión se basó en conjeturas.
04Bloquee sitios arriesgados y distractores antes de que generen costes
Los informes muestran lo ocurrido. El bloqueo ayuda a impedir que se repita. La distinción importa cuando los responsables se enfrentan a sitios que generan un riesgo operativo o de seguridad directo.
Las organizaciones suelen restringir juegos de azar, contenido para adultos, almacenamiento en la nube no autorizado, correo personal, streaming, proxies, servicios de criptomonedas y dominios maliciosos conocidos. La lista exacta depende del negocio. Una agencia de diseño puede permitir vídeos para investigar una producción, mientras que un centro de llamadas puede limitarlos durante los turnos para conservar ancho de banda y atención.
El bloqueo indiscriminado puede generar fricción si no se ajusta a los requisitos del puesto. Es mejor un control según funciones: permitir las herramientas necesarias, bloquear categorías sin finalidad laboral y gestionar excepciones mediante aprobación. Esto resulta más claro que pedir a los responsables que vigilen manualmente la navegación.
El bloqueo también es un control de seguridad. Los servicios de intercambio de archivos y correo personal no autorizados pueden convertirse en vías de extracción de datos. Los proxies y sitios de anonimización pueden eludir las políticas. Cuando un dispositivo accede a sitios sin una finalidad empresarial aprobada, la organización acepta riesgos sin obtener valor operativo.
05Use la supervisión con cuidado y criterios justificables
La supervisión de empleados plantea cuestiones legales, de privacidad, laborales y de cultura organizativa. Los requisitos varían según el estado, la ubicación del empleado, la situación sindical, el sector y la propiedad empresarial o personal del dispositivo. Las organizaciones deben establecer una política escrita de supervisión y uso aceptable, informar cuando corresponda y consultar a profesionales jurídicos sobre sus obligaciones concretas.
El límite más claro suele ser el equipo propiedad de la empresa utilizado para trabajar. Los empleados deben saber que los sistemas de trabajo, el acceso a internet y los datos de empresa están sujetos a supervisión y controles de seguridad. El trabajo remoto no elimina la necesidad de proteger los registros de clientes ni el tiempo remunerado, pero hace más importante la claridad de las políticas.
Evite recopilar más de lo necesario para la finalidad empresarial declarada. Defina plazos de conservación de registros y grabaciones. Limite el acceso a responsables autorizados y al personal de TI, RR. HH. y seguridad. Utilice filtros para que quien revise un problema de productividad vea actividad pertinente y no información personal sin restricciones.
Estas salvaguardas no debilitan la supervisión: la hacen más justificable. Una política documentada, su aplicación uniforme y el acceso controlado demuestran que se trata de un proceso empresarial ligado a productividad, seguridad y responsabilidad, no de una intromisión arbitraria.
06Una configuración práctica para equipos distribuidos
Para dispositivos de oficina y remotos, identifique primero los ordenadores que manejan datos sensibles, comunicación con clientes, tareas financieras o trabajos difíciles de medir solo por resultados. Instale la supervisión en equipos autorizados y organícelos por departamento, ubicación o responsable.
Configure el registro web junto con el seguimiento de aplicaciones y procesos. Use informes que muestren tendencias durante un periodo definido y cree filtros para dominios de alto riesgo, infracciones repetidas o tiempo de navegación improductiva inusualmente alto. Cuando hace falta una confirmación inmediata, la visualización de pantallas en directo responde antes que los informes de fin de semana.
La configuración de grabación debe ajustarse al riesgo y al almacenamiento disponible. Algunas organizaciones necesitan capturas periódicas para la rendición de cuentas habitual. Otras requieren grabación continua de escritorio y audio para procesos regulados, investigaciones o funciones de alto riesgo. El almacenamiento debe protegerse y gestionarse centralmente, tanto en infraestructura local como en almacenamiento compatible con la nube aprobado.
Net Monitor for Employees Pro reúne visualización en directo, registros de sitios y aplicaciones, grabación de escritorio, informes, controles remotos y bloqueo web en un sistema orientado a administradores. Esto importa cuando un responsable detecta un problema y TI debe verificarlo, conservar pruebas, restringir el acceso o administrar remotamente el dispositivo afectado sin cambiar de herramienta.
07Mida el patrón, no una visita aislada
Una sola visita a un sitio ajeno al trabajo rara vez es una medida útil del rendimiento. Los patrones repetidos sí lo son. Observe duración, frecuencia, horario y si la actividad coincide con plazos incumplidos, retrasos para clientes, incidentes de seguridad o periodos en los que alguien declara estar sobrecargado.
El mismo principio se aplica a los mejores trabajadores. El seguimiento web puede revelar obstáculos en los procesos, sistemas internos lentos, búsquedas innecesarias y herramientas que obligan a buscar soluciones alternativas. Bien usados, los datos ayudan a distinguir un bajo rendimiento de un proceso deficiente.
Empiece con una política clara, supervise de forma uniforme los dispositivos autorizados y revise las excepciones con contexto. Después utilice las pruebas para corregir conductas, bloquear riesgos evitables y proteger el trabajo que paga la empresa. Una prueba gratuita en un grupo controlado de ordenadores puede mostrar rápidamente dónde falta visibilidad y qué controles marcarán una diferencia inmediata.