वेबसाइट उपयोग की निगरानी
कर्मचारियों के वेबसाइट उपयोग की प्रभावी निगरानी
URL, विजिट पैटर्न और काम का संदर्भ देखें; नियम उन सेवाओं पर परखें जिनकी कर्मचारियों को जरूरत है।
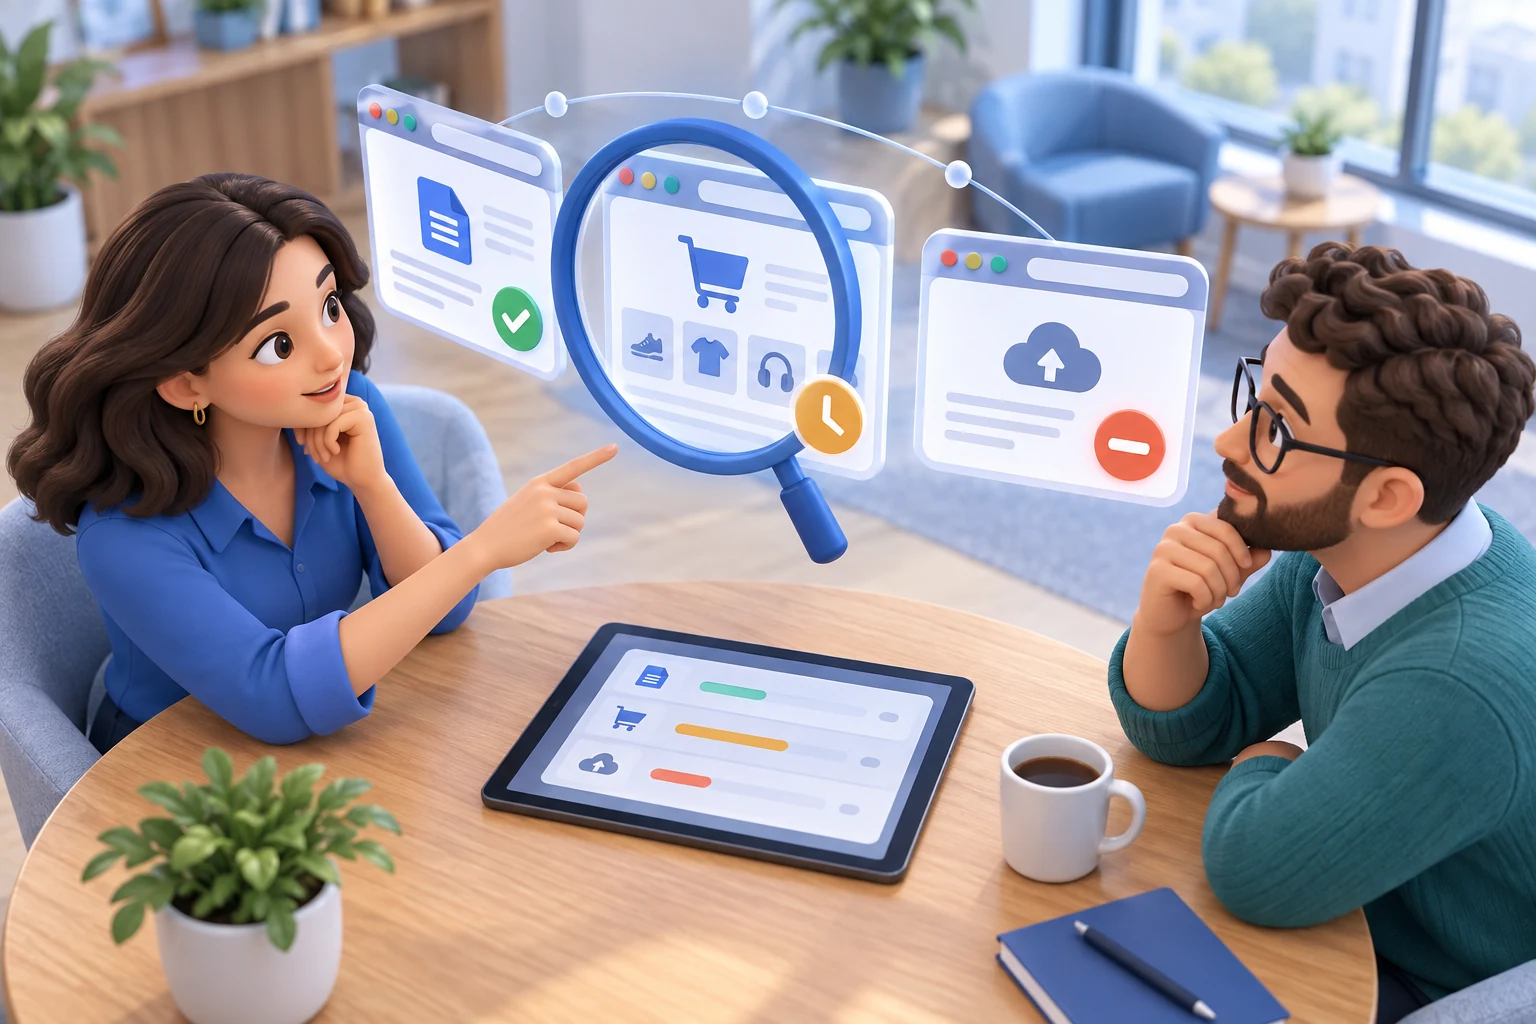
कर्मचारी वेबसाइट उपयोग ट्रैकिंग ग्राहक शोध, ब्राउज़र में काम और अस्वीकृत सेवाओं की बार-बार पहुँच अलग करती है। URL, उपयोगकर्ता, कंप्यूटर और समीक्षा अवधि से शुरू करें। पूरा कार्यदिवस ब्राउज़र में हो सकता है; सिर्फ डोमेन या लंबी विजिट उत्पादकता नहीं बताती।
छोटे और मध्यम व्यवसायों के लिए उद्देश्य केवल हर क्लिक को देखते रहना नहीं है। उद्देश्य वेतन वाले समय, गोपनीय डेटा, नेटवर्क सुरक्षा और समस्या आने पर प्रबंधन की कार्रवाई करने की क्षमता को बचाना है। सही सिस्टम दिखाता है कि कौन-सी वेबसाइट, किसने, कितनी देर और किस कंप्यूटर पर इस्तेमाल की। उसे प्रशासकों को पहुँच सीमित करने, घटनाओं की जाँच करने और नीति उल्लंघन दर्ज करने में भी मदद करनी चाहिए, ताकि अलग-अलग उपकरणों से प्रमाण इकट्ठे न करने पड़ें।
01URL स्तर पर वेबसाइट उपयोग रिकॉर्ड समझें
उपयोगी वेब गतिविधि लॉग को “सोशल मीडिया” या “समाचार” जैसी व्यापक श्रेणी से अधिक जानकारी देनी चाहिए। प्रबंधकों को ऐसा विवरण चाहिए जिसे वे कर्मचारी की भूमिका, कार्य-सारणी और लिखित स्वीकार्य उपयोग नीति के अनुसार परख सकें।
कम से कम कर्मचारी या डिवाइस का नाम, खोली गई वेबसाइट या URL, विज़िट का समय, अवधि और आवृत्ति दर्ज होनी चाहिए। इससे ऐसी समयरेखा बनती है जो व्यावहारिक प्रश्नों के उत्तर दे सके। क्या संवेदनशील फ़ाइलें कॉपी होने से पहले कर्मचारी ने निजी वेबमेल खोला? क्या टीम काम का बहुत समय गैर-व्यावसायिक वेबसाइटों पर बिता रही है? क्या मैलवेयर अलर्ट से पहले उपयोगकर्ता ने कोई ज्ञात फ़िशिंग पेज खोला?
संदर्भ मायने रखता है। मार्केटिंग कर्मचारी के पास सोशल नेटवर्क, वीडियो प्लेटफ़ॉर्म और प्रतिस्पर्धियों की वेबसाइटों का उपयोग करने का वैध कारण हो सकता है। पेरोल कर्मचारी को बैंकिंग पोर्टल और लाभ प्रदाताओं तक पहुँच चाहिए हो सकती है। लक्ष्य हर असामान्य साइट को गलत आचरण मानना नहीं, बल्कि ऐसी गतिविधि पहचानना है जो भूमिका से मेल न खाए, सुरक्षा जोखिम बनाए या बार-बार वेतन वाले समय को खर्च करे।
वेबसाइट डेटा तब अधिक उपयोगी होता है जब उसके साथ एप्लिकेशन, प्रोसेस और स्क्रीन गतिविधि देखी जाए। URL लॉग बता सकता है कि उपयोगकर्ता किसी फ़ाइल-साझाकरण साइट पर गया था। स्क्रीन रिकॉर्डिंग और एप्लिकेशन रिपोर्ट यह तय करने में मदद कर सकती हैं कि वह वैध शोध, अनधिकृत अपलोड या कंपनी का डेटा स्वीकृत सिस्टम से बाहर ले जाने की कोशिश थी।
02ब्राउज़र इतिहास प्रबंधन का उपकरण क्यों नहीं है
ब्राउज़र इतिहास अधूरा होता है, आसानी से मिटाया जा सकता है और एक स्थानीय डिवाइस तथा ब्राउज़र प्रोफ़ाइल तक सीमित रहता है। उससे केंद्रीकृत रिपोर्ट, एकसमान संग्रह अवधि, लाइव जानकारी या प्रमाणों की विश्वसनीय शृंखला नहीं मिलती। वह आईटी प्रशासक को यह भी नहीं बताता कि निजी ब्राउज़िंग, ब्राउज़र बदलने या कार्यालय नेटवर्क के बाहर काम करने पर क्या होता है।
केवल नेटवर्क पर आधारित लॉग की भी सीमाएँ हैं। वे नेटवर्क से संपर्क किए गए डोमेन दिखा सकते हैं, लेकिन गतिविधि को कंप्यूटर इस्तेमाल करने वाले व्यक्ति से स्पष्ट रूप से नहीं जोड़ पाते। वे डेस्कटॉप का उपयोगी संदर्भ भी चूक सकते हैं, विशेषकर घर से काम करने, यात्रा करने या अलग कनेक्शन उपयोग करने वाले दूरस्थ कर्मचारियों के मामले में।
उपकरण की वेब रिपोर्ट उपयोगकर्ता और कंप्यूटर का संदर्भ देती है। इस्तेमाल होने वाले ब्राउज़र व कॉन्फ़िगरेशन और जरूरी हो तो निजी मोड की कवरेज जाँचें। सभी ब्राउज़र समान न मानें। संदिग्ध विजिट को अनुमत स्क्रीन प्रमाण और अलग ऑडिट से मिलाएँ; URL रिकॉर्ड फ़ाइल अपलोड सिद्ध नहीं करता।
03वेबसाइट लॉग को कार्रवाई में बदलें
समीक्षा प्रक्रिया के बिना वेब डेटा इकट्ठा करना एक और प्रशासनिक बोझ बनता है। सिस्टम को कर्मचारी, कंप्यूटर, तिथि सीमा, वेबसाइट, एप्लिकेशन या गतिविधि प्रकार के अनुसार रिकॉर्ड फ़िल्टर करने में मदद करनी चाहिए। कई दिनों के डेटा में स्क्रॉल करने के बजाय प्रशासक कुछ मिनटों में पैटर्न अलग कर सके।
लगातार निगरानी के बजाय अपवादों से शुरुआत करें। गैर-व्यावसायिक डोमेन पर अत्यधिक समय, ब्लॉक या उच्च जोखिम वाली श्रेणियों की विज़िट, प्रतिबंधों को बार-बार पार करने की कोशिश और सौंपे गए काम से असंगत गतिविधि देखें। इससे ध्यान आवश्यक जगह जाता है और अपेक्षाएँ पूरी कर रहे कर्मचारियों की अनावश्यक समीक्षा घटती है।
व्यावहारिक प्रतिक्रिया आम तौर पर तीन चरणों में होती है। पहले संदर्भ की पुष्टि करें। असंबंधित लगने वाली साइट किसी वैध विक्रेता, ग्राहक या शोध कार्य का हिस्सा हो सकती है। दूसरे, अस्पष्ट आरोप लगाने के बजाय गतिविधि रिकॉर्ड के आधार पर कर्मचारी या विभाग प्रबंधक से समस्या पर बात करें। तीसरे, व्यवहार जारी रहने या वेबसाइट से तत्काल खतरा होने पर नियंत्रण लागू करें।
नियंत्रण नीति की याद दिलाने से लेकर वेबसाइट ब्लॉक करने, एप्लिकेशन पर प्रतिबंध, डिवाइस नियंत्रण या रिकॉर्ड की गई गतिविधि की गहन समीक्षा तक हो सकते हैं। गंभीर अंदरूनी जोखिम की आशंका में आईटी को पहुँच बदलने से पहले स्क्रीनशॉट, डेस्कटॉप रिकॉर्डिंग, वेबसाइट लॉग और संबंधित फ़ाइल गतिविधि सुरक्षित करनी पड़ सकती है। पहले प्रमाण बचाने से जाँच सुरक्षित रहती है और यह दावा रोकने में मदद मिलती है कि निर्णय केवल अनुमान पर था।
04नुकसान होने से पहले जोखिमपूर्ण और ध्यान भटकाने वाली वेबसाइट ब्लॉक करें
रिपोर्ट बताती है कि क्या हुआ। ब्लॉक करना उसके दोबारा होने को रोकने में मदद करता है। यह अंतर तब महत्वपूर्ण है जब वेबसाइट सीधे संचालन या सुरक्षा का जोखिम पैदा करती है।
संगठन अक्सर जुआ, वयस्क सामग्री, अनधिकृत क्लाउड स्टोरेज, निजी वेबमेल, स्ट्रीमिंग सेवाएँ, प्रॉक्सी साइट, क्रिप्टोकरेंसी सेवाएँ और ज्ञात हानिकारक डोमेन सीमित करते हैं। वास्तविक सूची व्यवसाय पर निर्भर है। डिज़ाइन एजेंसी उत्पादन संबंधी शोध के लिए वीडियो प्लेटफ़ॉर्म की अनुमति दे सकती है, जबकि कॉल सेंटर बैंडविड्थ और ध्यान बचाने के लिए शिफ़्ट के दौरान उन्हें सीमित कर सकता है।
Net Monitor for Employees Pro में Internet Control URL या कीवर्ड अनुमति/ब्लॉक नियम इस्तेमाल करता है। स्वतः श्रेणीकरण मानने के बजाय नीति को परखी सूची में बदलें। परीक्षण कंप्यूटर पर लॉगिन पेज, रीडायरेक्ट और आपूर्तिकर्ता पोर्टल जाँचें तथा विस्तार से पहले अपवाद लिखें।
ब्लॉक करना सुरक्षा नियंत्रण भी है। अनधिकृत फ़ाइल-साझाकरण और निजी ईमेल सेवाएँ डेटा बाहर भेजने के रास्ते बन सकती हैं। प्रॉक्सी और पहचान छिपाने वाली साइटों से नीति नियंत्रण पार किए जा सकते हैं। बिना स्वीकृत व्यावसायिक उद्देश्य के वेबसाइट खोलने पर संगठन बिना संचालन संबंधी लाभ के जोखिम स्वीकार करता है।
05निगरानी सावधानी से और उचित आधार पर करें
कर्मचारी निगरानी में कानूनी, गोपनीयता, श्रम और कार्यस्थल संस्कृति से जुड़े पहलू हैं। आवश्यकताएँ राज्य, कर्मचारी के स्थान, यूनियन की स्थिति, उद्योग और डिवाइस कंपनी का है या निजी, इसके अनुसार बदलती हैं। संगठन को लिखित निगरानी और स्वीकार्य उपयोग नीति बनानी चाहिए, जहाँ आवश्यक हो सूचना देनी चाहिए और अपनी विशिष्ट जिम्मेदारियों पर योग्य कानूनी सलाह लेनी चाहिए।
सबसे स्पष्ट सीमा सामान्यतः काम में इस्तेमाल कंपनी के स्वामित्व वाले उपकरण हैं। कर्मचारियों को पता होना चाहिए कि कार्य सिस्टम, इंटरनेट पहुँच और कंपनी डेटा निगरानी तथा सुरक्षा नियंत्रण के अधीन हैं। दूरस्थ काम ग्राहक रिकॉर्ड या वेतन वाले समय की रक्षा की ज़रूरत खत्म नहीं करता, बल्कि नीति की स्पष्टता और महत्वपूर्ण बनाता है।
घोषित व्यावसायिक उद्देश्य के लिए आवश्यक से अधिक जानकारी न लें। लॉग और रिकॉर्डिंग रखने की अवधि तय करें। पहुँच अधिकृत प्रबंधकों, आईटी, मानव संसाधन और सुरक्षा कर्मचारियों तक सीमित रखें। फ़िल्टर का उपयोग करें ताकि उत्पादकता समस्या देख रहा पर्यवेक्षक संबंधित गतिविधि देखे, असीमित निजी जानकारी नहीं।
ये सुरक्षा उपाय निगरानी को कमजोर नहीं करते, उसे अधिक उचित और बचाव योग्य बनाते हैं। लिखित नीति, एकसमान लागू करना और नियंत्रित पहुँच दर्शाते हैं कि निगरानी उत्पादकता, सुरक्षा और जवाबदेही से जुड़ी व्यावसायिक प्रक्रिया है, मनमाना हस्तक्षेप नहीं।
06अलग-अलग स्थानों पर काम करने वाली टीमों के लिए व्यावहारिक व्यवस्था
कार्यालय और दूरस्थ एंडपॉइंट के लिए पहले ऐसे कंप्यूटर पहचानें जो संवेदनशील डेटा, ग्राहक संचार, वित्तीय काम या ऐसा काम संभालते हैं जिसे केवल परिणाम से मापना कठिन है। अधिकृत कंपनी डिवाइस पर निगरानी लगाएँ और उन्हें विभाग, स्थान या प्रबंधक के अनुसार व्यवस्थित करें।
वेबसाइट लॉगिंग को एप्लिकेशन और प्रोसेस ट्रैकिंग के साथ सेट करें। रिपोर्ट में निश्चित अवधि के रुझान दिखाएँ, फिर उच्च जोखिम वाले डोमेन, बार-बार नीति उल्लंघन या असामान्य रूप से अधिक अनुत्पादक ब्राउज़िंग समय के फ़िल्टर बनाएँ। तत्काल पुष्टि चाहिए तो लाइव स्क्रीन देखना सप्ताहांत की रिपोर्ट का इंतज़ार करने से तेज़ उत्तर देता है।
रिकॉर्डिंग सेटिंग जोखिम स्तर और उपलब्ध स्टोरेज के अनुरूप होनी चाहिए। कुछ संगठनों को सामान्य जवाबदेही के लिए समय-समय पर स्क्रीनशॉट चाहिए। अन्य को विनियमित कार्यप्रवाह, जाँच या उच्च जोखिम वाली भूमिकाओं के लिए लगातार डेस्कटॉप और ऑडियो रिकॉर्डिंग चाहिए। संग्रह सुरक्षित और केंद्रीकृत रूप से प्रबंधित हो, चाहे रिकॉर्ड स्थानीय ढाँचे में हों या स्वीकृत क्लाउड-संगत स्टोरेज में।
Net Monitor for Employees Pro लाइव स्क्रीन, वेबसाइट और एप्लिकेशन लॉग, डेस्कटॉप रिकॉर्डिंग, रिपोर्ट, रिमोट नियंत्रण और वेबसाइट ब्लॉकिंग को प्रशासक केंद्रित एक सिस्टम में जोड़ता है। यह संयोजन तब महत्वपूर्ण है जब प्रबंधक समस्या पहचानता है और आईटी को बिना उपकरण बदले पुष्टि करनी, प्रमाण बचाने, पहुँच सीमित करने या प्रभावित एंडपॉइंट को दूर से प्रबंधित करने की ज़रूरत होती है।
07एक विज़िट नहीं, पैटर्न का आकलन करें
गैर-व्यावसायिक वेबसाइट की एक विज़िट शायद ही उपयोगी प्रदर्शन माप हो। बार-बार के पैटर्न उपयोगी होते हैं। अवधि, आवृत्ति, समय और यह देखें कि क्या गतिविधि समय-सीमा चूकने, ग्राहकों को देरी, सुरक्षा घटनाओं या कर्मचारी के अधिक बोझ बताने वाले दौर में होती है।
यही सिद्धांत अच्छे प्रदर्शन वालों पर भी लागू है। वेबसाइट ट्रैकिंग कार्यप्रवाह की बाधाएँ, धीमे आंतरिक सिस्टम, अनावश्यक शोध और ऐसे उपकरण उजागर कर सकती है जो कर्मचारियों को वैकल्पिक उपाय खोजने पर मजबूर करते हैं। सही उपयोग से डेटा खराब प्रदर्शन और खराब प्रक्रिया में अंतर समझने में मदद करता है।
स्पष्ट नीति से शुरुआत करें, अधिकृत डिवाइस की एकसमान निगरानी करें और अपवादों को संदर्भ में देखें। फिर प्रमाण से व्यवहार सुधारें, बचाए जा सकने वाले जोखिम रोकें और उस काम की रक्षा करें जिसके लिए व्यवसाय भुगतान करता है। नियंत्रित कंपनी कंप्यूटर समूह पर निःशुल्क परीक्षण जल्दी दिखा सकता है कि जानकारी कहाँ कम है और कौन-से नियंत्रण तुरंत फर्क ला सकते हैं।