LAN WLAN اور VPN پر ملازم مانیٹرنگ سافٹ ویئر
ایک مقامی نیٹ ورک پر Net Monitor for Employees Agent انسٹال کریں
اپنے ملازم کی نگرانی شروع کرنے کے لیے، آپ کو اپنے کام کی جگہ پر ملازم کی نگرانی کا سافٹ ویئر انسٹال کرنا ہوگا۔
ایپلی کیشن دو ماڈیولز پر مشتمل ہے جنہیں انسٹال کرنا ضروری ہے:
- Net Monitor for Employees Professional Console (دیکھیں۔ انسٹال کریں Console)
- Net Monitor for Employees Agent
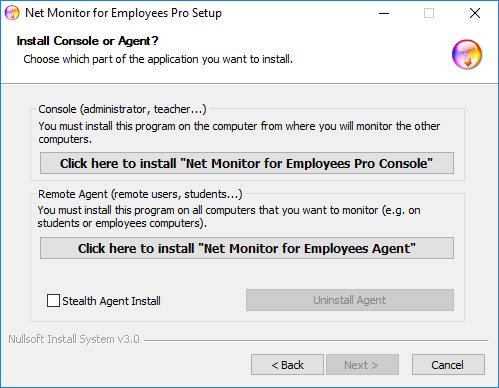
"Net Monitor for Employees Agent" ان تمام ریموٹ کمپیوٹرز پر انسٹال ہونا چاہیے جن کی آپ نگرانی کرنا چاہتے ہیں۔ ایسا کرنے کے لیے، آپ کو انتظامی مراعات کا ہونا ضروری ہے۔
Agent کو دستی یا دور سے انسٹال کیا جا سکتا ہے۔
دستی تنصیب (ترجیحی)
کسی ایجنٹ کو دستی طور پر انسٹال کرنے کے لیے براہ کرم ریموٹ کمپیوٹر پر جائیں اور انسٹالیشن پروگرام چلائیں۔
پہلی انسٹالیشن ونڈو میں دوسرے آپشن پر کلک کریں۔ انسٹال کریں "Net Monitor for Employees Agent".
انسٹالیشن کے اختتام پر آپ کو ایک ایجنٹ کو کنفیگر کرنا پڑے گا۔ ایسا کرنے کے لیے براہ کرم باب پڑھیں Agent کنفیگریشن.
Agent کو اسٹیلتھ موڈ میں انسٹال کیا جا سکتا ہے (منتخب کریں"اسٹیلتھ Agent انسٹال کریں۔" چیک باکس)۔
اس طرح سے کوئی پروگرام گروپ نہیں بنتا، پروگرام ایڈ/ریمو میں ایپلی کیشن ظاہر نہیں ہوتی اور کوئی آئیکن ظاہر نہیں ہوتا۔
Agent کنفیگریشن
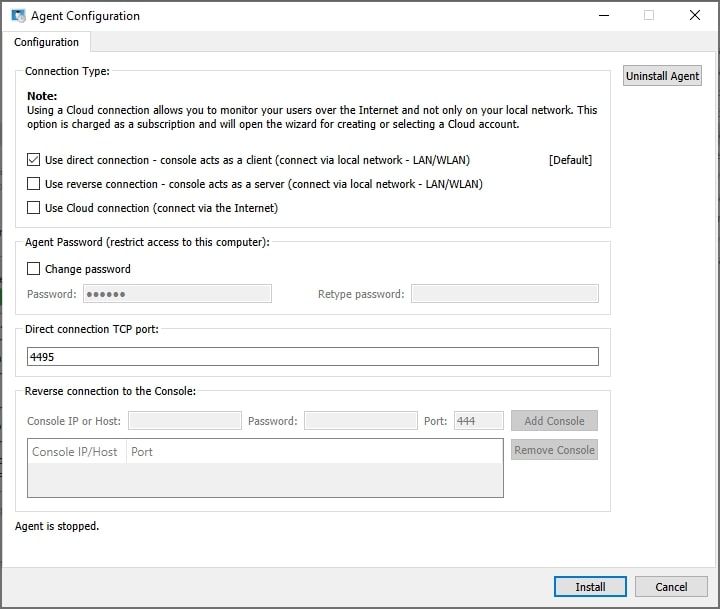
انسٹالیشن کے دوران، آپ کو پاس ورڈ ٹائپ کرنے کی ضرورت ہے جو کنفیگریشن اور ایجنٹ تک رسائی کی حفاظت کرتا ہے۔ یہاں، صرف ایک پاس ورڈ منتخب کریں اور اسے یاد رکھیں۔ نوٹ کریں کہ ڈیفالٹ پورٹ جس پر ایجنٹ کام کرتا ہے 4495 ہے۔ آپ اس پورٹ کو انسٹالیشن کے دوران یا بعد میں (ایڈوانسڈ کنفیگریشن ٹیب) تبدیل کر سکتے ہیں۔ اگر آپ فائر وال استعمال کرتے ہیں، تو آپ کو استعمال شدہ پورٹ کو کھولنا چاہیے۔
Connection Security کے تحت، End-to-end encryption (اصل بلٹ اِن انکرپشن) یا TLS میں سے انتخاب کریں - TLS وہی پروٹوکول ہے جو ویب ٹریفک کو محفوظ بنانے کے لیے استعمال ہوتا ہے - کنسول کو بھی اسی آپشن پر سیٹ ہونا چاہیے، یا Auto پر چھوڑ دیا جانا چاہیے۔ TLS منتخب ہونے پر، ایجنٹ ایک Copy بٹن کے ساتھ سرٹیفکیٹ کا فنگر پرنٹ دکھاتا ہے تاکہ اسے پڑھا جا سکے یا کنسول کی جانب سے تصدیق کرنے والے کو بھیجا جا سکے، اور "End-to-end encrypt traffic also for TLS" بطور ڈیفالٹ آن ہے۔
Connection اقسام
براہ راست Connection
یہ ایڈمن کنسول اور ایجنٹس کے درمیان براہ راست TCP/IP کنکشن استعمال کرتا ہے۔ کنسول ایک کلائنٹ اور ایجنٹ بطور سرور کام کرتا ہے۔ براہ راست کنکشن کام کرتا ہے، مثال کے طور پر، اگر تمام کمپیوٹرز ایک ہی نیٹ ورک پر ہیں یا سب نیٹ ورکس کے درمیان مناسب روٹنگ ترتیب دی گئی ہے۔ مواصلت کے لیے استعمال شدہ پورٹ (ڈیفالٹ TCP 4495) کا فعال ہونا ضروری ہے۔Reverse Connection
یہ ایڈمن کنسول اور ایجنٹس کے درمیان براہ راست TCP/IP کنکشن استعمال کرتا ہے۔ کنسول ایک سرور کی طرح کام کرتا ہے، اور ایجنٹ بطور کلائنٹ۔ ریورس کنکشن کام کرتا ہے، مثال کے طور پر، اگر تمام کمپیوٹر ایک ہی نیٹ ورک پر ہیں یا سب نیٹ ورکس کے درمیان مناسب روٹنگ ترتیب دی گئی ہے۔ آپ کو کنسول میں "Console ریورس کنکشن سرور" کو فعال کرنے کی ضرورت ہے۔ آپ کو کنسول(ز) کے میزبان کا نام یا IP بتانا ہوگا جس سے ایجنٹ جڑے گا۔ مواصلات کے لیے استعمال شدہ پورٹ (ڈیفالٹ TCP 444) کا فعال ہونا ضروری ہے۔Cloud Connection
آپ "Cloud connection استعمال کریں" کو منتخب کرکے Cloud connection کے ذریعے بھی اس کمپیوٹر کو قابل رسائی بنانے کا انتخاب کرسکتے ہیں جو آپ کو انٹرنیٹ پر کمپیوٹر کی نگرانی کرنے کی اجازت دیتا ہے۔
Cloud لائسنس سبسکرپشن پر مبنی ہے۔ Cloud پر انسٹالیشن کے بارے میں مزید پڑھیں۔
ریموٹ Agent تنصیب (Windows)
ریموٹ ایجنٹ کی تنصیب صرف NT پر مبنی آپریٹنگ سسٹمز (Windows 7,8,10,11) پر انتظامی مراعات کے ساتھ ممکن ہے۔ براہ کرم نوٹ کریں کہ استعمال شدہ پورٹ خود بخود صرف Windows فائر وال پر کھلے گا۔ دیگر تمام فائر والز پر آپ کو یہ پورٹ خود سے کھولنا پڑے گا۔ ریموٹ انسٹالیشن LAN، WLAN یا VPN پر کی جا سکتی ہے۔ انٹرنیٹ پر ریموٹ انسٹالیشن ممکن نہیں ہے جب تک کہ آپ VPN نیٹ ورک استعمال نہ کریں۔
ریموٹ ایجنٹ کی تنصیب شروع کرنے کے لیے فہرست میں کمپیوٹر پر ماؤس کے دائیں بٹن سے کلک کریں۔
آبجیکٹ مینو پر ہوگا:
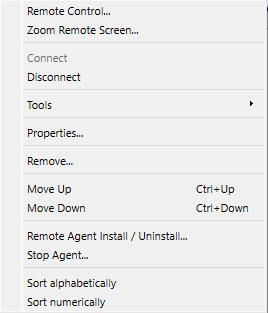
منتخب کریں۔ ریموٹ Agent انسٹال / ان انسٹال کریں۔ (Windows).
اس کے بعد یہ لاگ ان اسکرین ظاہر ہو گی:
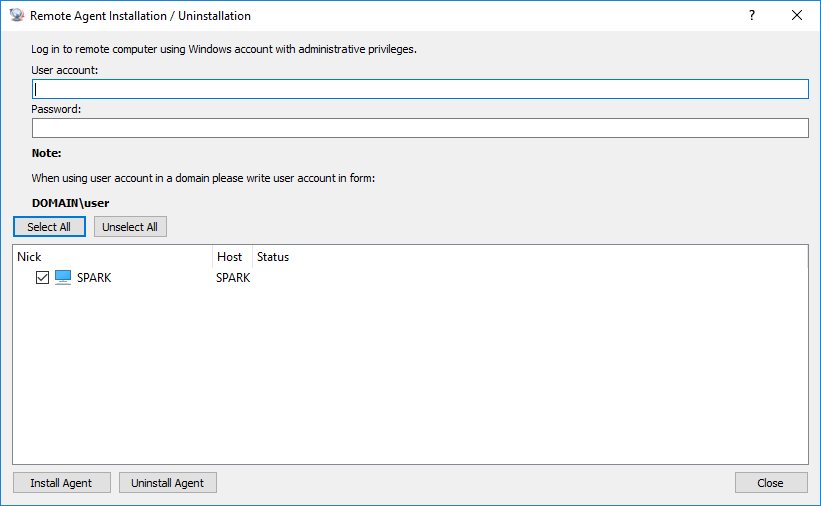
آپ کو ریموٹ کمپیوٹر پر صارف کے اکاؤنٹ کے بارے میں معلومات درج کرنی ہوگی جس میں منتظم کے استحقاق ہیں۔
Linux پر ایجنٹ کی ریموٹ تنصیب (SSH کے ذریعے)
Linux ایجنٹس کو کسی بھی آپریٹنگ سسٹم (Windows، Linux یا macOS) پر چلنے والے کنسول سے SSH کے ذریعے ریموٹ طور پر انسٹال اور ان انسٹال کیا جا سکتا ہے۔ کنسول ضرورت کے مطابق درست Linux ایجنٹ فائلیں حاصل کرتا ہے اور انہیں ایک خفیہ کردہ SSH کنکشن کے ذریعے ریموٹ کمپیوٹر پر انسٹال کرتا ہے۔
فہرست میں ایک یا زیادہ Linux کمپیوٹرز منتخب کریں، دائیں کلک کریں، اور Remote Agent Install / Uninstall (Linux) کا انتخاب کریں۔ یہی کمانڈ File مینو میں بھی دستیاب ہے۔
ڈائیلاگ میں، ریموٹ کمپیوٹر(ز) کے لیے SSH کنکشن کی تفصیلات درج کریں:
- SSH صارف اور SSH پاس ورڈ – وہ اکاؤنٹ جو SSH کے ذریعے لاگ اِن کرنے کے لیے استعمال ہوتا ہے۔ پاس ورڈ کے بجائے آپ عوامی کلید کی توثیق کے لیے ایک پرائیویٹ کی فائل منتخب کر سکتے ہیں؛ ایسی صورت میں SSH پاس ورڈ کا خانہ کلید کے پاس فریز کے طور پر استعمال ہوتا ہے۔
- SSH پورٹ – وہ پورٹ جس پر SSH سرور سنتا ہے (پہلے سے طے شدہ 22)۔
- sudo پاس ورڈ – تنصیب کے لیے روٹ مراعات درکار ہیں۔ اگر SSH اکاؤنٹ روٹ ہے یا اس کا sudo پاس ورڈ SSH پاس ورڈ جیسا ہی ہے تو اسے خالی چھوڑ دیں؛ ورنہ sudo پاس ورڈ درج کریں۔
کمپیوٹرز منتخب کریں اور ایجنٹ انسٹال کریں یا ایجنٹ ان انسٹال کریں پر کلک کریں۔ ہر کمپیوٹر کے لیے صورتحال اور پیش رفت دکھائی جاتی ہے، اور جیسے ہی تمام کمپیوٹرز مکمل ہو جاتے ہیں بٹن دوبارہ فعال ہو جاتے ہیں تاکہ آپ تفصیلات ایڈجسٹ کر کے دوبارہ کوشش کر سکیں۔
نوٹ: ایجنٹ کا پورٹ صرف وہاں خودکار طور پر کھلتا ہے جہاں ufw یا firewalld فائر وال فعال ہو؛ کسی بھی دوسری فائر وال کے ساتھ آپ کو پورٹ خود کھولنا ہوگا۔
ریموٹ Agent ایم ایس آئی پیکیج کا استعمال کرتے ہوئے ایکٹو ڈائریکٹری پر تعیناتی
ایجنٹ کے لیے MSI پیکیج جو ایکٹو ڈائریکٹری پر ریموٹ تعیناتی کے لیے استعمال کیا جا سکتا ہے یہاں سے ڈاؤن لوڈ کیا جا سکتا ہے:
https://dwn.networklookout.com/nmemplpro_agent.msi
اسے اس طرح انسٹال کیا جا سکتا ہے:
msiexec /i nmemplpro_agent.msi PASSWORD=myAgentPassword /qn
آپ کو پیکیج کا استعمال کرتے ہوئے معمول کے مطابق تعینات کرنے کی ضرورت ہے۔ nmemplpro_agent.msi اور ایک MSI پراپرٹی کی وضاحت کرنا
PASSWORD=myAgentPassword
myAgentPassword وہ پاس ورڈ ہے جسے آپ استعمال کرنا چاہتے ہیں۔
بطور ڈیفالٹ، ایجنٹ کنسول سے اپنے کنکشن کے لیے اینڈ ٹو اینڈ انکرپشن استعمال کرتا ہے۔ اس کے بجائے TLS استعمال کرنے کے لیے - وہی پروٹوکول جو ویب ٹریفک کو محفوظ بنانے کے لیے استعمال ہوتا ہے - USE_TLS پراپرٹی شامل کریں:
USE_TLS=Y
جب TLS استعمال ہوتا ہے تو بطور ڈیفالٹ اینڈ ٹو اینڈ انکرپشن بھی اس کے اوپر ایک اضافی تہہ کے طور پر لاگو ہوتی ہے (بالکل ایجنٹ کے "End-to-end encrypt traffic also for TLS" آپشن کی طرح)؛ اس کے بجائے صرف TLS استعمال کرنے کے لیے، TLS_WITHOUT_ENCRYPTION=Y بھی شامل کریں۔
نوٹ:
آپ کو ضرورت ہے۔ مانیٹرنگ انسٹال کریں Console اسی نیٹ ورک میں ملازم کمپیوٹرز جس کی آپ نگرانی کرنا چاہتے ہیں۔
کیا آپ اپنے ملازمین کی نگرانی شروع کرنے کے لیے تیار ہیں؟
یہ ایپلیکیشن ابھی خریدیں۔ آپ اپنے فیصلے پر پچھتائیں گے نہیں۔
ابھی خریدیں