اندرونی خطرات
اندرونی خطرات کی نگرانی: ابتدائی جانچ کی رہنمائی
غیر معمولی سرگرمی دیکھیں، جائز وضاحتیں پرکھیں اور اندرونی خطرے کو آگے بھیجنے سے پہلے درکار ثبوت طے کریں۔
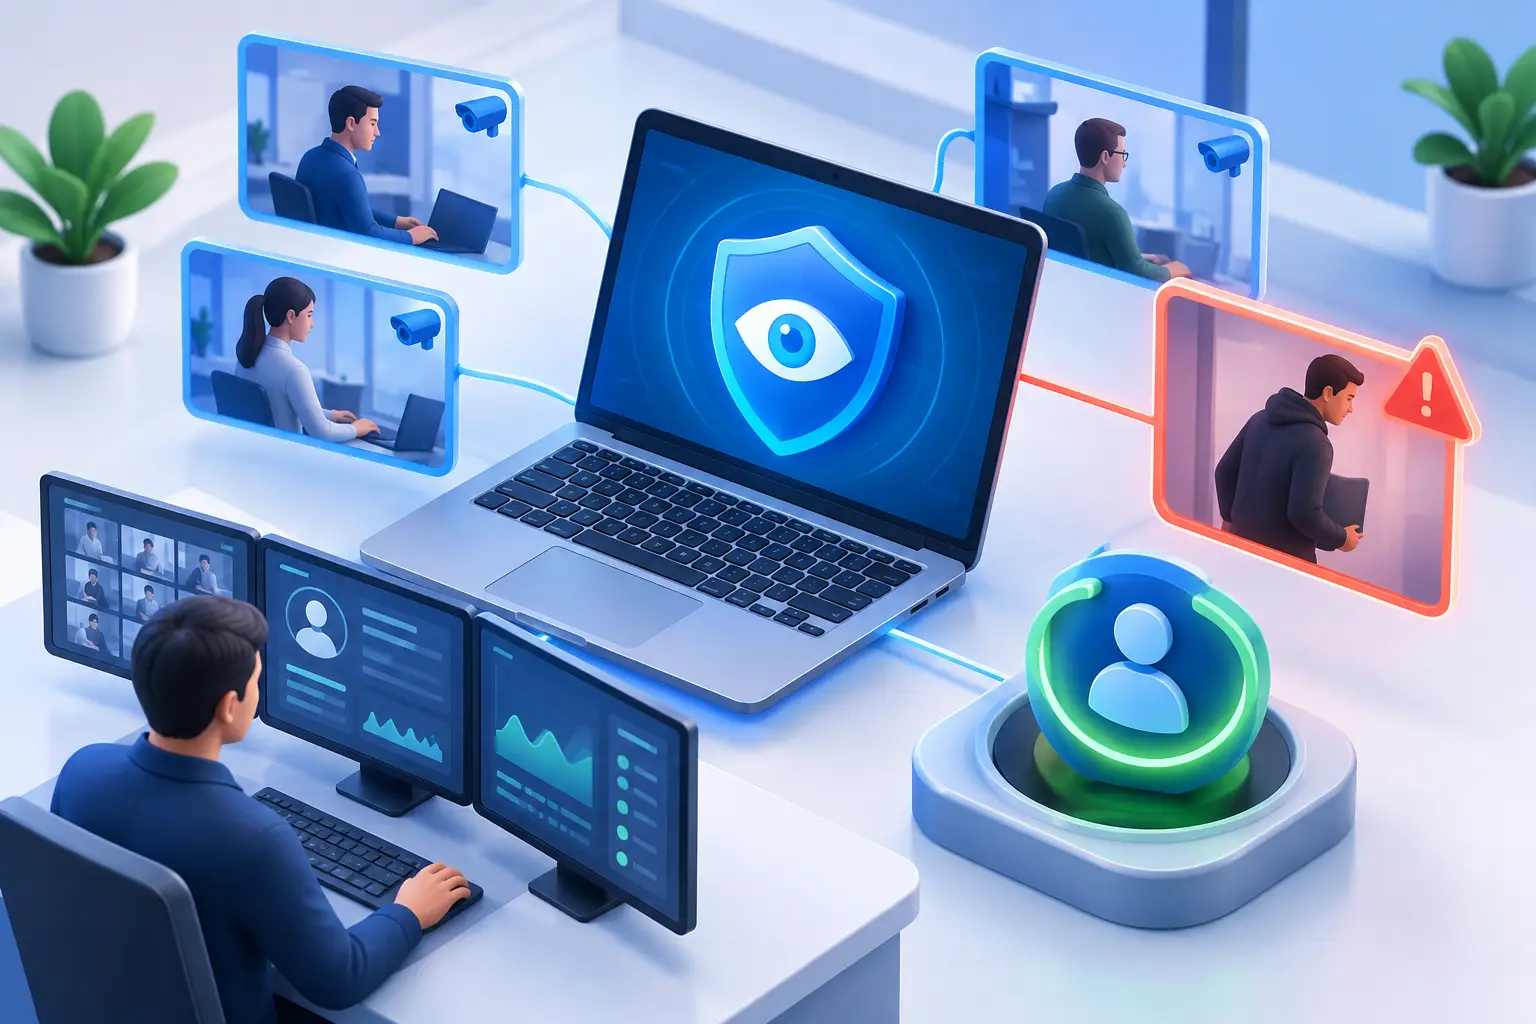
اندرونی خطرے کی نگرانی جائز رسائی کے دانستہ یا غیر ارادی غلط استعمال کی تحقیق میں مدد دیتی ہے۔ ذاتی کلاؤڈ کا دورہ اشارہ ہے، ڈیٹا باہر جانے کا ثبوت نہیں۔ کیا محفوظ یا محدود کرنا ہے، طے کرنے سے پہلے سرگرمی، سکرین اور آزاد آڈٹ ریکارڈ ملائیں۔
سب سے مفید سسٹمز صرف فعال منٹ نہیں گنتے یا پیداواریت کا مبہم اسکور نہیں دیتے۔ وہ بتاتے ہیں کہ کمپنی کے کمپیوٹر پر کیا ہوا، کب ہوا اور کون سا صارف شامل تھا۔ وہ منتظمین کو واقعے کی رپورٹ کا انتظار کرنے کے بجائے خود ڈیوائس پر خطرناک سرگرمی روکنے کی صلاحیت بھی دیتے ہیں۔
01اندرونی خطرے کی نگرانی کون سے شواہد دیتی ہے
اندرونی خطرہ جان بوجھ کر، لاپروائی سے یا محض کمزور کنٹرول کے نتیجے میں پیدا ہو سکتا ہے۔ ملازم ڈیٹا چرانے کی کوشش کر سکتا ہے، لیکن وہ کمزور پاس ورڈ دوبارہ استعمال، غیر منظور شدہ ٹول نصب، USB ڈیوائس پر فائلیں نقل یا ذاتی اکاؤنٹ سے حساس معلومات ارسال بھی کر سکتا ہے۔ نتیجہ ایک ہی ہو سکتا ہے: ڈیٹا کا نقصان، کارروائیوں میں تعطل، ضابطوں کی خلاف ورزی کا خطرہ اور مہنگی تحقیقات۔
موثر نگرانی کا سافٹ ویئر کمپنی کی ملکیت والے اینڈ پوائنٹس پر سرگرمی کا قابلِ اعتماد ریکارڈ بناتا ہے۔ چھوٹے یا درمیانے کاروبار کے لیے یہ ریکارڈ روزمرہ استعمال کے لیے عملی ہونا چاہیے، نہ کہ ایسے سیکیورٹی ڈیش بورڈ میں چھپا ہو جسے سمجھنے کے لیے ماہر درکار ہو۔
02صرف الگ واقعات نہیں، رویے دیکھیں
کسی غیر معمولی ویب سائٹ کا ایک دورہ خودبخود یہ ثابت نہیں کرتا کہ ملازم خطرہ ہے۔ اندرونی خطرات کا مفید پروگرام رویوں کے نمونے تلاش کرتا ہے: ایسی سرگرمی جو صارف کے کردار، دن کے وقت، عام کام کے بوجھ یا کمپنی پالیسی سے متصادم ہو۔
مثلاً اکاؤنٹنگ کے ملازم کے پاس بینکنگ پورٹل استعمال کرنے کی جائز وجہ ہو سکتی ہے، لیکن ریموٹ رسائی کا ٹول نصب کرنے یا کمپنی کی غیر منظور شدہ فائل شیئرنگ خدمات بار بار استعمال کرنے کی نہیں۔ سیلز نمائندے کو گاہکوں کے ریکارڈ درکار ہو سکتے ہیں، مگر اوقاتِ کار کے بعد بڑی فائلوں کی منتقلی یا رخصتی سے پہلے رابطوں کی بار بار نقل کا جائزہ لینا چاہیے۔
نگرانی کا ڈیٹا مینیجرز کو حقائق پر مبنی نقطۂ آغاز دیتا ہے۔ شک کی بنیاد پر ملازم سے بازپرس کرنے کے بجائے وہ سرگرمی کا ریکارڈ دیکھ سکتے ہیں، مسئلے کا دائرہ ثابت کر سکتے ہیں اور مناسب اگلا قدم اٹھا سکتے ہیں۔ یہ رہنمائی کی گفتگو، اجازتوں میں تبدیلی، رسمی تحقیق یا فوری رسائی کی پابندی ہو سکتی ہے۔
اہم اشارے جن کا جائزہ ضروری ہے
سب سے قیمتی الرٹس اور رپورٹس ایسے رویے پر توجہ دیتے ہیں جو قابلِ پیمائش کاروباری خطرہ پیدا کرتا ہے۔ عام مثالیں یہ ہیں:
- ذاتی ای میل، صارفین کے لیے کلاؤڈ اسٹوریج، گمنام فائل منتقلی کے ٹولز یا غیر منظور شدہ پیغام رسانی کی خدمات تک بار بار رسائی
- غیر مجاز سافٹ ویئر نصب یا چلانا، خصوصاً ریموٹ کنٹرول، پراکسی، انکرپشن یا ڈیٹا شیئرنگ کے ٹولز
- کاروباری فائلوں کی غیر معمولی نقل، منتقلی، حذف یا ارسال
- بلاک شدہ ویب سائٹس کھولنے، ویب پابندیاں توڑنے یا سیکیورٹی اور نگرانی کے سافٹ ویئر کو بند کرنے کی کوششیں
- طویل غیر فعالیت، کام سے غیر متعلق ایپلی کیشنز کا مسلسل استعمال یا تفویض کردہ ذمہ داریوں سے متصادم سرگرمی
- غیر معمولی اوقات میں لاگ اِن اور ڈیسک ٹاپ سرگرمی، خاص طور پر حساس فائلوں یا سسٹمز تک رسائی کے ساتھ
سیاق و سباق اہم ہے۔ ایک ڈویلپر جائز طور پر ایسے ٹولز چلا سکتا ہے جو استقبالیہ کارکن کے کمپیوٹر پر غیر معمولی ہوں۔ مختلف ٹائم زونز میں کام کرنے والا ریموٹ ملازم عام دفتری اوقات کے باہر فعال ہو سکتا ہے۔ رپورٹس اور جائزے کے طریقے ملازمت کے کردار، منظور شدہ سافٹ ویئر اور حقیقی عملی ضروریات کے مطابق ترتیب دیں۔
تین انتباہی اشاروں کا دستی جائزہ
یہ جائزے کی مثالیں ہیں، خودکار شناخت کا وعدہ نہیں۔ جائزہ لینے والا، ماخذ اور وقت لکھیں؛ پہلے جائز وجہ پرکھیں۔
- غیر معمولی کلاؤڈ وزٹ: شاید منظور شدہ کسٹمر تبادلہ۔ ڈیٹا مالک اجازت دیکھتا ہے؛ حساس فائل منتقلی کا امکان ہو تو سکیورٹی منزل کے دستیاب لاگ چیک کرتی ہے۔
- غیر منظور ریموٹ رسائی پروسیس: شاید IT معاونت۔ IT پروگرام، ٹکٹ، اکاؤنٹ اور سیشن چیک کرے۔ نامعلوم فعال کنکشن کو واقعے کے طریقے کے مطابق آگے بھیجیں۔
- اوقاتِ کار سے باہر سرگرمی: شاید دوسرا ٹائم زون یا مرمت۔ مینیجر شیڈول اور IT اکاؤنٹ/سیشن دیکھے۔ وقت اکیلا چوری کا ثبوت نہیں۔
غیر ارادی غلط استعمال، دانستہ غلط استعمال اور ہیک شدہ اکاؤنٹ الگ مفروضے رکھیں۔ ہر ایک کو ثابت یا رد کرنے والا ریکارڈ لکھیں۔ مستند وضاحت سے معاملہ بند کریں؛ ریکارڈ نہ ہو تو غیر یقینی واضح رکھیں۔
03نگرانی سے کارروائی ہونی چاہیے
کنٹرول کے بغیر مشاہدہ منتظمین کو مسئلہ پیش آنے کے بعد ردِعمل تک محدود رکھتا ہے۔ اندرونی خطرات کی نگرانی کا مضبوط ترین سافٹ ویئر شواہد جمع کرنے کے ساتھ اینڈ پوائنٹ انتظام کے ٹولز ملاتا ہے تاکہ آئی ٹی فوراً کارروائی کر سکے۔
روک تھام کے لیے واقعہ منصوبہ اپنائیں۔ منظور شدہ URL یا کلیدی الفاظ کی فہرست سے ویب کنٹرول لگائیں یا غیر مجاز ایپ محدود کریں۔ اکاؤنٹ پابندی شناختی منتظم سے مل کر لگائیں۔ ممکن ہو تو خلل ڈالنے والی تبدیلی سے پہلے ثبوت محفوظ کریں اور اجازت دینے والا لکھیں۔ خودکار ویب زمرہ بندی یا نیٹ ورک علیحدگی فرض نہ کریں۔
یہ اقدامات شناخت اور روک تھام کے درمیان وقت کم کرتے ہیں۔ یہ اس وقت اہم ہے جب ڈیٹا چند منٹ میں نقل ہو سکتا ہو۔ ان سے روزمرہ انتظامی کام بھی کم ہوتا ہے۔ کسی میز تک جانے یا ریموٹ ملازم سے مسئلہ حل کرنے کو کہنے کے بجائے آئی ٹی براہِ راست اینڈ پوائنٹ سنبھال سکتی ہے۔
Net Monitor for Employees Pro براہِ راست اسکرین مشاہدے، ڈیسک ٹاپ اور آڈیو ریکارڈنگ، سرگرمی لاگز، رپورٹس، ویب سائٹ اور ایپلی کیشن کی پابندیوں اور ریموٹ کمپیوٹر کنٹرول کو ایک منتظم مرکوز سسٹم میں یکجا کر کے اس عملی ماڈل کو سہارا دیتا ہے۔ مختلف مقامات پر موجود ٹیم کے لیے یوں نگرانی کی یکساں سطح دفتری نیٹ ورک سے باہر زیرِ انتظام ریموٹ آلات تک بڑھ سکتی ہے۔
04آگے بھیجنے سے پہلے اشارے کی تصدیق کریں
ثبوت رجسٹر کی مثال معاملہ درج کرتی ہے، ڈیٹا افشا روکنے کے کنٹرول منتقلی کے راستے بچاتے ہیں اور نگرانی پالیسی حدود دیتی ہے۔ یہاں ہر اشارے کے لیے مناسب تصدیق منتخب کی جاتی ہے۔
صارف، کمپیوٹر اور وقت کے لحاظ سے ترتیب بنائیں۔ ویب لاگ دورہ ثابت کرتا ہے؛ ریکارڈنگ منتخب فائل یا اپ لوڈ ونڈو دکھا سکتی ہے۔ تکمیل اور دائرہ کلاؤڈ آڈٹ یا الگ ترتیب دیے فائل آڈٹ سے جانچیں۔ مصدقہ حقیقت، غیر موجود ثبوت اور مفروضے الگ رکھیں۔
خود ریکارڈ بھی محفوظ کریں۔ منتظم کی رسائی محدود کریں، دستیاب ہو تو مناسب انکرپشن استعمال کریں، محفوظ رکھنے کی مدت طے کریں اور وہ ریکارڈنگز ہٹا دیں جو اب جائز کاروباری مقصد پورا نہیں کرتیں۔ نگرانی کا ڈیٹا کمپنی کے دفاع میں مدد دے سکتا ہے، لیکن اسے منظم احتیاط سے سنبھالنا بھی ضروری ہے۔
05نگرانی سے پہلے واضح اصول طے کریں
ملازمین کی نگرانی اس وقت بہترین کام کرتی ہے جب وہ دستاویزی انتظامی عمل کا حصہ ہو۔ ملازمین کو معلوم ہونا چاہیے کہ کمپنی کے کمپیوٹر اور اکاؤنٹس کاروباری استعمال کے لیے ہیں، سرگرمی کی نگرانی ہو سکتی ہے اور ممنوعہ سرگرمیوں کے نتائج ہوتے ہیں۔ تقاضے ریاست، صنعت، اجتماعی سوداکاری کے معاہدے اور ملازم کے مقام کے مطابق بدلتے ہیں، اس لیے کاروبار کو نفاذ سے پہلے قانونی مشیر سے پالیسیوں کا جائزہ لینا چاہیے۔
ہر ملازم کو تحقیق کا ہدف سمجھنے سے گریز کریں۔ نگرانی متناسب انداز میں کریں۔ مینیجرز کو اپنی ٹیموں کے لیے ضروری رپورٹس کی رسائی دیں، حساس ریکارڈ مجاز افراد کے لیے مخصوص رکھیں اور غیر معمولی معاملات کی تحقیق شواہد پر کریں۔ ضرورت سے زیادہ جمع کرنا انتظامی بوجھ پیدا کرتا ہے اور اصل خطرات سے توجہ ہٹا سکتا ہے۔
06سب سے اہم کمپیوٹرز سے آغاز کریں
مکمل نفاذ کا آغاز ہر ڈیوائس پر ایک ساتھ ضروری نہیں۔ ان اینڈ پوائنٹس سے شروع کریں جو گاہکوں کا ڈیٹا، مالی معلومات، دانشورانہ ملکیت، انتظامی اسناد یا زیادہ قدر والے عملی سسٹمز سنبھالتے ہیں۔ منظور شدہ ایپلی کیشنز اور ویب سائٹس طے کریں، وہ رپورٹس ترتیب دیں جنہیں مینیجر واقعی دیکھیں گے اور پالیسی خلاف ورزی پر ردِعمل کا عمل آزمائیں۔
پھر دائرہ ریموٹ اور ہائبرڈ عملے تک بڑھائیں، جہاں براہِ راست مشاہدہ اکثر سب سے کم ہوتا ہے۔ عملی آزمائش یہ جاننے کا تیز ترین طریقہ ہے کہ اسکرین ویوز، ریکارڈنگز، رپورٹس اور ریموٹ کنٹرول آپ کے مینیجرز اور آئی ٹی عملے کے کام کرنے کے انداز سے مطابقت رکھتے ہیں یا نہیں۔ مفت آزمائشی ورژن ڈاؤن لوڈ کریں، حقیقی کام کے طریقوں پر آزمائیں اور یقینی بنائیں کہ اہم موقع پر فیصلے کے لیے شواہد کافی واضح ہوں۔
مقصد ہر دن کے ہر سیکنڈ پر نظر رکھنا نہیں۔ مقصد کمپنی کے کمپیوٹرز کے استعمال کو جواب دہ بنانا، مینیجرز کو اندازوں کے بجائے حقائق دینا اور خطرناک سرگرمی کو مہنگا کاروباری مسئلہ بننے سے پہلے روکنا ہے۔