आंतरिक जोखिम
आंतरिक खतरा निगरानी सॉफ़्टवेयर: जोखिम समीक्षा गाइड
असामान्य गतिविधि की समीक्षा करें, वैध स्पष्टीकरण जाँचें और आंतरिक जोखिम को आगे भेजने से पहले आवश्यक साक्ष्य तय करें।
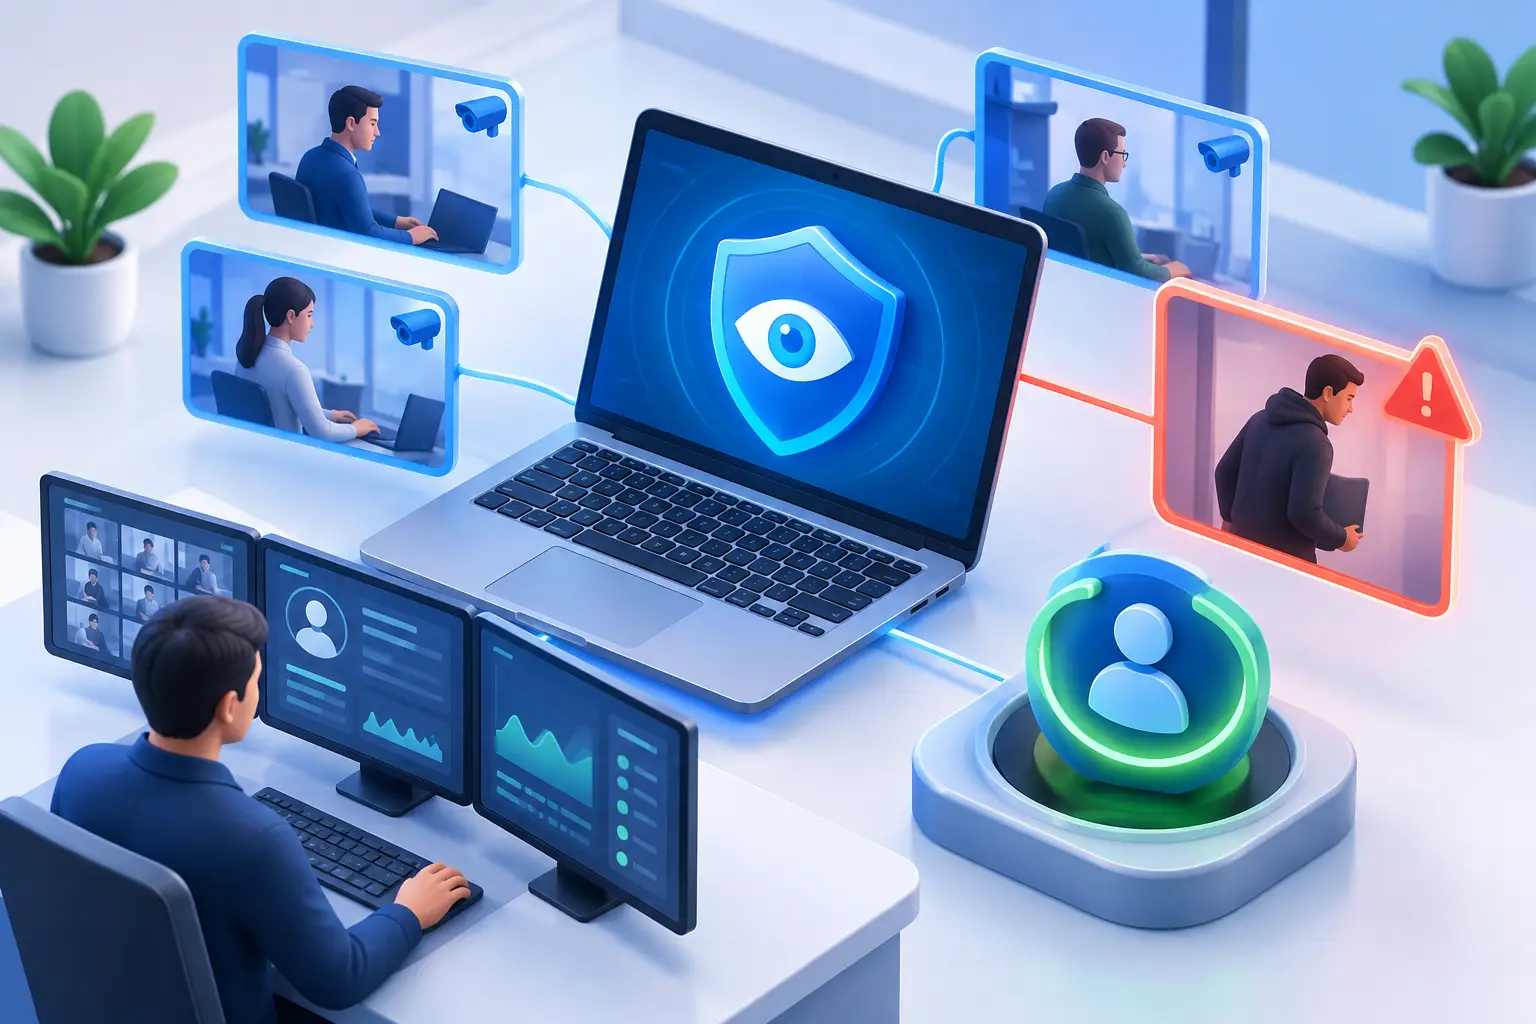
आंतरिक खतरा निगरानी सॉफ़्टवेयर वैध पहुँच के जानबूझकर या अनजाने दुरुपयोग की जाँच में मदद करता है। निजी क्लाउड पर जाना सुराग है, डेटा बाहर जाने का प्रमाण नहीं। क्या सुरक्षित रखना या रोकना है, तय करने से पहले गतिविधि, स्क्रीन और स्वतंत्र ऑडिट रिकॉर्ड मिलाएँ।
सबसे उपयोगी सिस्टम केवल सक्रिय मिनट नहीं गिनते या उत्पादकता का अस्पष्ट स्कोर नहीं देते। वे दिखाते हैं कि कंपनी के कंप्यूटर पर क्या हुआ, कब हुआ और कौन-सा उपयोगकर्ता शामिल था। वे प्रशासकों को घटना रिपोर्ट की प्रतीक्षा करने के बजाय डिवाइस पर ही जोखिम भरी गतिविधि रोकने की क्षमता भी देते हैं।
01आंतरिक खतरा निगरानी कौन से प्रमाण देती है
आंतरिक खतरा जानबूझकर, लापरवाही से या केवल कमज़ोर नियंत्रणों के कारण पैदा हो सकता है। कर्मचारी डेटा चुराने की कोशिश कर सकता है, लेकिन वह कमज़ोर पासवर्ड दोबारा इस्तेमाल भी कर सकता है, अस्वीकृत टूल इंस्टॉल कर सकता है, USB डिवाइस पर फ़ाइलें कॉपी कर सकता है या निजी खाते से संवेदनशील जानकारी भेज सकता है। परिणाम एक जैसे हो सकते हैं: डेटा हानि, संचालन में रुकावट, अनुपालन का जोखिम और महँगी जाँच।
प्रभावी निगरानी सॉफ़्टवेयर कंपनी के स्वामित्व वाले एंडपॉइंट पर गतिविधि का विश्वसनीय रिकॉर्ड बनाता है। छोटे या मध्यम व्यवसाय के लिए यह रिकॉर्ड रोज़ इस्तेमाल करने लायक व्यावहारिक होना चाहिए, न कि ऐसे सुरक्षा डैशबोर्ड में दबा होना चाहिए जिसे समझने के लिए विशेषज्ञ की ज़रूरत पड़े।
02केवल अलग-अलग घटनाएँ नहीं, व्यवहार देखें
एक असामान्य वेबसाइट विज़िट का अर्थ अपने-आप यह नहीं है कि कर्मचारी खतरा है। उपयोगी आंतरिक जोखिम कार्यक्रम पैटर्न खोजता है: ऐसी गतिविधि जो उपयोगकर्ता की भूमिका, दिन के समय, सामान्य कार्यभार या कंपनी नीति से मेल नहीं खाती।
उदाहरण के लिए, लेखा विभाग के कर्मचारी के पास बैंकिंग पोर्टल इस्तेमाल करने का उचित कारण हो सकता है, लेकिन रिमोट एक्सेस टूल इंस्टॉल करने या कंपनी द्वारा अस्वीकृत फ़ाइल-शेयरिंग सेवाओं का बार-बार उपयोग करने का नहीं। बिक्री प्रतिनिधि को ग्राहक रिकॉर्ड चाहिए हो सकते हैं, लेकिन काम के बाद बड़ी फ़ाइलें भेजना या नौकरी छोड़ने से पहले बार-बार संपर्क कॉपी करना समीक्षा योग्य है।
निगरानी डेटा प्रबंधकों को तथ्यों पर आधारित शुरुआती आधार देता है। संदेह के कारण कर्मचारी का सामना करने के बजाय वे गतिविधि रिकॉर्ड देख सकते हैं, समस्या का दायरा जाँच सकते हैं और उचित अगला कदम उठा सकते हैं। यह मार्गदर्शन की बातचीत, अनुमति में बदलाव, औपचारिक जाँच या तुरंत पहुँच सीमित करना हो सकता है।
मुख्य संकेत जिनकी समीक्षा आवश्यक है
सबसे उपयोगी अलर्ट और रिपोर्ट ऐसे व्यवहार पर ध्यान देते हैं जो मापने योग्य व्यावसायिक जोखिम पैदा करता है। सामान्य उदाहरण हैं:
- निजी ईमेल, व्यक्तिगत क्लाउड स्टोरेज, गुमनाम फ़ाइल ट्रांसफ़र टूल या अस्वीकृत मैसेजिंग सेवाओं का बार-बार उपयोग
- अनधिकृत सॉफ़्टवेयर इंस्टॉल करना या चलाना, खासकर रिमोट कंट्रोल, प्रॉक्सी, एन्क्रिप्शन या डेटा साझा करने वाले टूल
- व्यावसायिक फ़ाइलों को असामान्य तरीके से कॉपी करना, हटाना, स्थानांतरित करना या भेजना
- ब्लॉक वेबसाइट खोलने, वेब प्रतिबंधों को दरकिनार करने या सुरक्षा और निगरानी सॉफ़्टवेयर बंद करने के प्रयास
- लंबे समय तक निष्क्रियता, काम से असंबंधित ऐप का लगातार उपयोग या सौंपे गए कार्यों से मेल न खाने वाली गतिविधि
- असामान्य समय पर लॉगिन और डेस्कटॉप गतिविधि, खासकर संवेदनशील फ़ाइलों या सिस्टम तक पहुँच के साथ
संदर्भ महत्वपूर्ण है। डेवलपर वैध रूप से ऐसे टूल चला सकता है जो रिसेप्शनिस्ट के कंप्यूटर पर असामान्य होंगे। अलग-अलग समय क्षेत्रों में काम करने वाला दूरस्थ कर्मचारी सामान्य कार्यालय समय के बाहर सक्रिय हो सकता है। रिपोर्ट और समीक्षा प्रक्रियाएँ कार्य भूमिकाओं, स्वीकृत सॉफ़्टवेयर और वास्तविक परिचालन ज़रूरतों के अनुसार कॉन्फ़िगर करें।
तीन चेतावनी संकेतों की मैनुअल समीक्षा
ये समीक्षा उदाहरण हैं, स्वतः पहचान का वादा नहीं। समीक्षक, स्रोत और समय तय करें; पहले वैध कारण की जाँच करें।
- असामान्य क्लाउड स्टोरेज विज़िट: शायद स्वीकृत ग्राहक आदान-प्रदान। डेटा स्वामी अनुमति जाँचता है; संवेदनशील फ़ाइल जाने की आशंका पर सुरक्षा टीम उपलब्ध गंतव्य लॉग देखती है।
- अस्वीकृत रिमोट एक्सेस प्रोसेस: शायद IT सहायता सत्र। IT executable, टिकट, खाता और सत्र जाँचे। अस्पष्ट सक्रिय कनेक्शन को घटना प्रक्रिया के अनुसार आगे भेजें।
- काम के समय से बाहर गतिविधि: शायद अलग समय क्षेत्र या रखरखाव। प्रबंधक शेड्यूल और IT खाता/सत्र जाँचे। समय अकेले चोरी का प्रमाण नहीं।
अनजाने दुरुपयोग, जानबूझकर दुरुपयोग और समझौता किए खाते को अलग परिकल्पनाएँ रखें। हर एक की पुष्टि या खंडन के लिए आवश्यक रिकॉर्ड लिखें। समर्थित स्पष्टीकरण मिलने पर मामला बंद करें; रिकॉर्ड न हों तो अनिश्चितता स्पष्ट रखें।
03निगरानी से कार्रवाई होनी चाहिए
नियंत्रण के बिना दृश्यता प्रशासकों को समस्या होने के बाद प्रतिक्रिया देने तक सीमित रखती है। सबसे सक्षम आंतरिक खतरा निगरानी सॉफ़्टवेयर साक्ष्य संग्रह को एंडपॉइंट प्रबंधन टूल से जोड़ता है, जिससे आईटी तुरंत कार्रवाई कर सके।
रोकथाम के लिए घटना योजना अपनाएँ। स्वीकृत URL या कीवर्ड सूची से वेबसाइट नियंत्रण लागू करें या अनधिकृत ऐप सीमित करें। खाते पर रोक पहचान प्रणाली प्रशासक से मिलकर लगाएँ। संभव हो तो व्यवधानकारी बदलाव से पहले प्रमाण बचाएँ और स्वीकृति देने वाला लिखें। स्वतः वेबसाइट वर्गीकरण या नेटवर्क अलगाव उपलब्ध मानकर न चलें।
ये कार्रवाइयाँ पहचान और रोकथाम के बीच का समय घटाती हैं। जब डेटा कुछ मिनटों में कॉपी हो सकता हो, तब यह महत्वपूर्ण है। इनसे नियमित प्रशासनिक काम भी घटता है। किसी की डेस्क तक जाने या दूरस्थ कर्मचारी से समस्या सुलझाने के लिए कहने के बजाय आईटी सीधे एंडपॉइंट प्रबंधित कर सकता है।
Net Monitor for Employees Pro एक प्रशासक-केंद्रित सिस्टम में लाइव स्क्रीन व्यू, डेस्कटॉप और ऑडियो रिकॉर्डिंग, गतिविधि लॉग, रिपोर्ट, वेबसाइट और ऐप प्रतिबंध तथा रिमोट कंप्यूटर नियंत्रण जोड़कर इस परिचालन मॉडल का समर्थन करता है। अलग-अलग स्थानों पर मौजूद टीम के लिए निगरानी का यही स्तर कार्यालय नेटवर्क से बाहर प्रबंधित दूरस्थ डिवाइसों तक बढ़ सकता है।
04आगे भेजने से पहले संकेत सत्यापित करें
साक्ष्य रजिस्टर का उदाहरण मामले का रिकॉर्ड बनाता है, डेटा उल्लंघन रोकने के नियंत्रण ट्रांसफ़र मार्ग बचाते हैं और निगरानी नीति सीमाएँ तय करती है। यहाँ लक्ष्य हर संकेत के लिए सही सत्यापन चुनना है।
उपयोगकर्ता, कंप्यूटर और समय के अनुसार क्रम बनाएँ। वेब लॉग विजिट दिखाता है; रिकॉर्डिंग चुनी फ़ाइल या अपलोड विंडो दिखा सकती है। पूर्णता और दायरा क्लाउड ऑडिट या अलग कॉन्फ़िगर फ़ाइल ऑडिट से जाँचें। पुष्ट तथ्य, अनुपलब्ध प्रमाण और अनुमान अलग रखें।
रिकॉर्ड की भी रक्षा करें। प्रशासकीय पहुँच सीमित करें, उपलब्ध होने पर उचित एन्क्रिप्शन इस्तेमाल करें, संरक्षण अवधि तय करें और ऐसी रिकॉर्डिंग हटा दें जो अब किसी वैध व्यावसायिक उद्देश्य की पूर्ति नहीं करतीं। निगरानी डेटा कंपनी की रक्षा में मदद कर सकता है, लेकिन उसे अनुशासित तरीके से सँभालना भी आवश्यक है।
05निगरानी से पहले स्पष्ट नियम बनाएँ
कर्मचारी निगरानी सबसे अच्छी तरह तब काम करती है जब वह लिखित प्रबंधन प्रक्रिया का हिस्सा हो। कर्मचारियों को समझना चाहिए कि कंपनी के कंप्यूटर और खाते व्यावसायिक उपयोग के लिए हैं, गतिविधि की निगरानी हो सकती है और प्रतिबंधित कार्यों के परिणाम होते हैं। आवश्यकताएँ राज्य, उद्योग, सामूहिक सौदेबाज़ी समझौते और कर्मचारी के स्थान के अनुसार बदलती हैं, इसलिए लागू करने से पहले व्यवसाय को कानूनी सलाहकार से नीतियों की समीक्षा करानी चाहिए।
हर कर्मचारी को जाँच का लक्ष्य न मानें। निगरानी का अनुपातिक उपयोग करें। प्रबंधकों को अपनी टीम के लिए आवश्यक रिपोर्ट तक पहुँच दें, संवेदनशील रिकॉर्ड अधिकृत लोगों के लिए सुरक्षित रखें और अपवादों की जाँच साक्ष्य के आधार पर करें। अत्यधिक संग्रह प्रशासनिक बोझ बढ़ाता है और वास्तविक जोखिमों से ध्यान भटका सकता है।
06सबसे महत्वपूर्ण कंप्यूटरों से शुरुआत करें
पूर्ण तैनाती की शुरुआत हर डिवाइस पर एक साथ करना ज़रूरी नहीं है। उन एंडपॉइंट से शुरू करें जो ग्राहक डेटा, वित्तीय जानकारी, बौद्धिक संपदा, प्रशासकीय क्रेडेंशियल या महत्वपूर्ण परिचालन सिस्टम सँभालते हैं। स्वीकृत ऐप और वेबसाइट तय करें, वे रिपोर्ट कॉन्फ़िगर करें जिन्हें प्रबंधक वास्तव में देखेंगे और नीति उल्लंघन पर प्रतिक्रिया की प्रक्रिया जाँचें।
इसके बाद दूरस्थ और हाइब्रिड कर्मचारियों तक कवरेज बढ़ाएँ, जहाँ प्रत्यक्ष दृश्यता अक्सर सबसे कम होती है। व्यावहारिक ट्रायल यह जानने का सबसे तेज़ तरीका है कि स्क्रीन व्यू, रिकॉर्डिंग, रिपोर्ट और रिमोट नियंत्रण प्रबंधकों तथा आईटी कर्मचारियों के काम करने के तरीके के अनुकूल हैं या नहीं। मुफ़्त ट्रायल डाउनलोड करें, वास्तविक कार्यप्रक्रियाओं में जाँचें और सुनिश्चित करें कि ज़रूरत पड़ने पर निर्णय का समर्थन करने के लिए साक्ष्य पर्याप्त स्पष्ट हों।
लक्ष्य हर दिन के हर सेकंड पर नज़र रखना नहीं है। लक्ष्य कंपनी के कंप्यूटरों के उपयोग को जवाबदेह बनाना, प्रबंधकों को अनुमान के बजाय तथ्य देना और जोखिम भरी गतिविधि को महँगी व्यावसायिक समस्या बनने से पहले रोकना है।