रिमोट प्रशासन
छोटे और मध्यम व्यवसायों के लिए रिमोट कंप्यूटर प्रशासन सॉफ़्टवेयर
अलग-अलग स्थानों के कंप्यूटरों पर नज़र रखें, समस्याएँ दूर से हल करें और एक प्रशासन कंसोल से स्पष्ट नीतियाँ लागू करें।
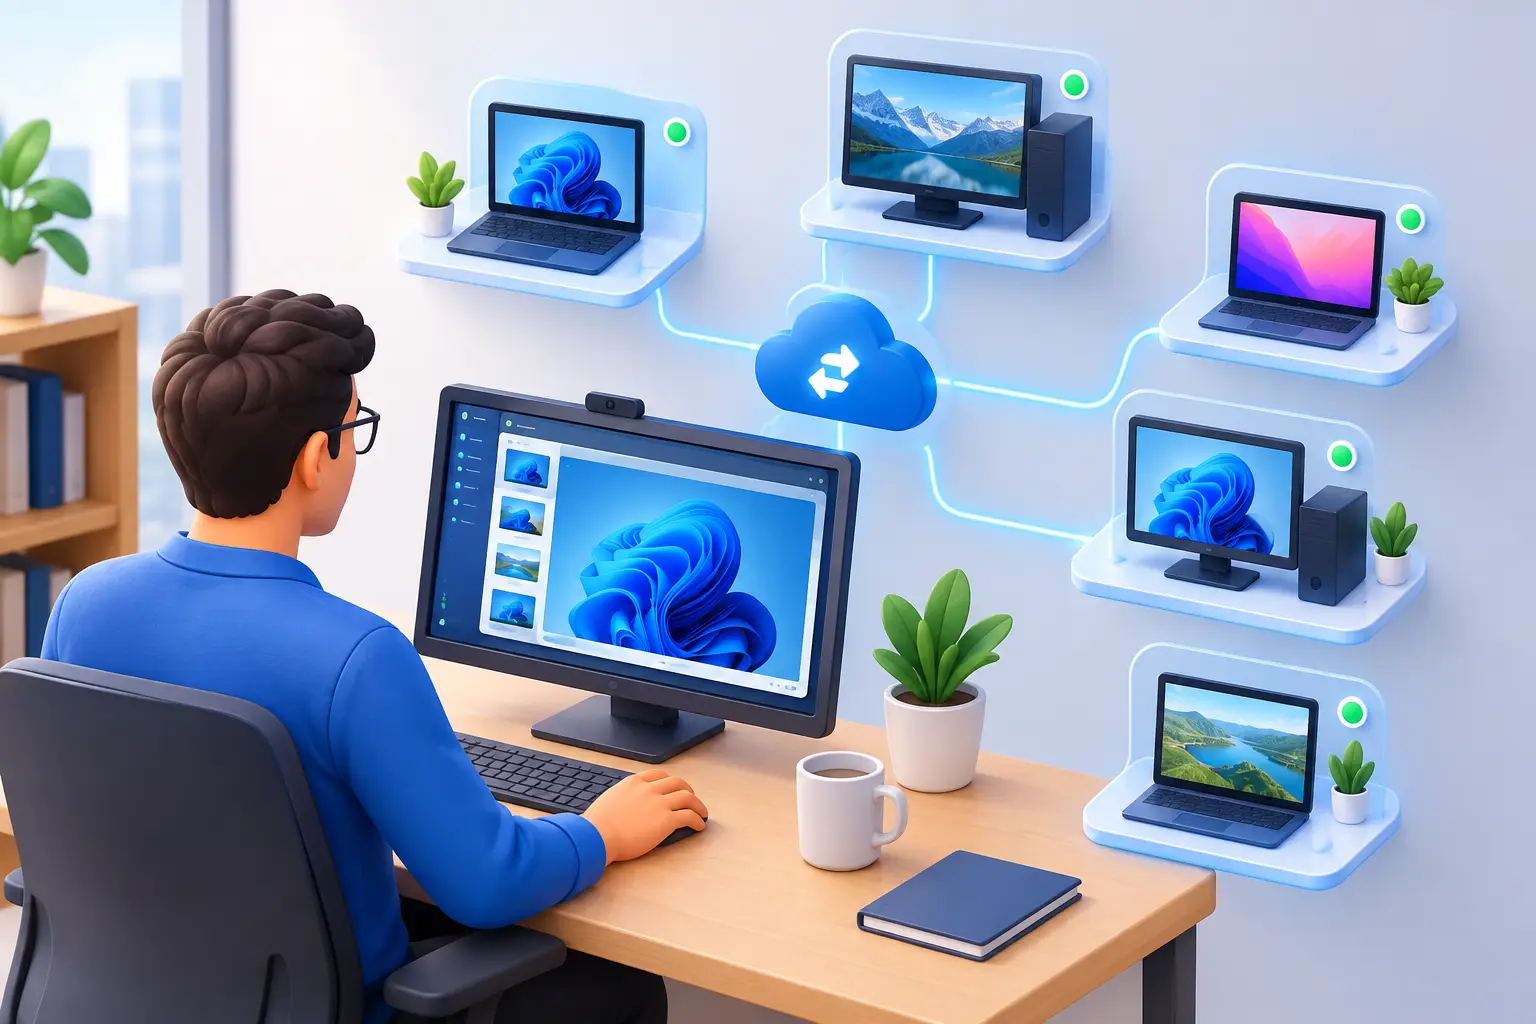
कार्यालय के बाहर मौजूद कंपनी का लैपटॉप भी कंपनी की संपत्ति है। वह अब भी ग्राहक रिकॉर्ड, आंतरिक फ़ाइलें, क्लाउड ऐप और संवेदनशील क्रेडेंशियल खोल सकता है। फिर भी कई छोटे और मध्यम व्यवसायों को बाहर मौजूद कंप्यूटर की गतिविधि का पता, आईटी डेस्क से तीन मीटर दूर रखे वर्कस्टेशन की तुलना में कम होता है। रिमोट कंप्यूटर प्रशासन सॉफ़्टवेयर अधिकृत प्रशासकों को अलग-अलग स्थानों के एंडपॉइंट पर सीधी निगरानी और नियंत्रण देकर यह अंतर भरता है।
हाइब्रिड कर्मचारियों, यात्रा करने वाले कर्मियों, शाखा कार्यालयों या पूरी तरह दूरस्थ टीमों वाले व्यवसायों के लिए मामला केवल तकनीकी सहायता का नहीं है। यह जवाबदेही का मामला है। प्रबंधकों को जानना होता है कि डिवाइस काम के लिए इस्तेमाल हो रहे हैं या नहीं, उपयोगकर्ता नीतियाँ मान रहे हैं या नहीं और समस्या को ठहराव, डेटा हानि या सुरक्षा घटना बनने से पहले सुधारा जा सकता है या नहीं।
01रिमोट कंप्यूटर प्रशासन सॉफ़्टवेयर को क्या करना चाहिए
सामान्य रिमोट एक्सेस टूल उपयोगकर्ता के मदद माँगने पर आईटी तकनीशियन को कंप्यूटर से जुड़ने देते हैं। यह उपयोगी है, लेकिन उत्पादकता, नीति अनुपालन और एंडपॉइंट सुरक्षा के लिए ज़िम्मेदार संगठनों हेतु पर्याप्त नहीं। प्रभावी रिमोट कंप्यूटर प्रशासन सॉफ़्टवेयर डिवाइस और गतिविधि का केंद्रीय दृश्य देता है तथा प्रशासकों को तुरंत कार्रवाई करने के टूल देता है।
मुख्य ज़रूरत दृश्यता है। प्रशासक देख सके कि कौन-से कंप्यूटर ऑनलाइन हैं, ज़रूरत पर कर्मचारी की स्क्रीन लाइव देख सके, सक्रिय ऐप और प्रक्रियाएँ पहचान सके तथा सहायता टिकट की प्रतीक्षा किए बिना इंटरनेट उपयोग जाँच सके। इससे प्रबंधक उत्पादकता की समस्या जाँच सकते हैं, आवश्यक सॉफ़्टवेयर चलने की पुष्टि कर सकते हैं या असामान्य व्यवहार फैलने से पहले पहचान सकते हैं।
नियंत्रण उतना ही महत्वपूर्ण है। प्लेटफ़ॉर्म अधिकृत कर्मचारियों को फ़ाइलें दूर से प्रबंधित करने, कमांड चलाने, सिस्टम रीस्टार्ट या बंद करने और कंपनी नीति तोड़ने वाली वेबसाइट, ऐप, डिवाइस या दूसरी गतिविधि सीमित करने दे। लक्ष्य केवल अधिक रिपोर्ट बनाना नहीं है। लक्ष्य समस्या खोजने और उसे ठीक करने के बीच का समय घटाना है।
02एंडपॉइंट की दृश्यता संचालन का विषय क्यों बन गई है
अलग-अलग स्थानों से काम करने ने सामान्य डेस्कटॉप प्रशासन का जोखिम बदल दिया है। केंद्रीय कार्यालय में पर्यवेक्षक अक्सर निष्क्रिय वर्कस्टेशन, अनधिकृत प्रोग्राम या बार-बार ध्यान भटकने को देख सकते हैं। दूरस्थ काम में यह अनौपचारिक दृश्यता नहीं रहती। आईटी को गलत कॉन्फ़िगरेशन का पता तब तक नहीं चल सकता, जब तक उपयोगकर्ता की पहुँच न छिने, प्रदर्शन न गिरे या सुरक्षा समस्या हो न चुकी हो।
दृश्यता की यह कमी महँगे अदृश्य जोखिम पैदा करती है। कर्मचारी गैर-व्यावसायिक वेबसाइटों पर घंटों बिता सकता है। उपयोगकर्ता अस्वीकृत सॉफ़्टवेयर इंस्टॉल करके सुरक्षा जोखिम पैदा कर सकता है। फ़ाइलें कॉपी, हटाई या भेजी जा सकती हैं, जबकि क्या हुआ इसका स्पष्ट रिकॉर्ड न हो। प्रबंधक को कार्यप्रक्रिया में समस्या का संदेह हो सकता है, लेकिन प्रशिक्षण की ज़रूरत और दुरुपयोग में अंतर करने के साक्ष्य नहीं मिलते।
केंद्रीय प्रशासन सिस्टम साक्ष्य रिकॉर्ड बनाता है। स्क्रीन रिकॉर्डिंग, वेबसाइट इतिहास, ऐप उपयोग, प्रक्रिया लॉग, कीस्ट्रोक लॉग और फ़िल्टर की गई गतिविधि रिपोर्ट बता सकती हैं कि कंपनी के एंडपॉइंट पर क्या हुआ। स्पष्ट रूप से बताई गई नीतियों और लागू कानूनों के तहत इस्तेमाल होने पर यह जानकारी प्रबंधकों को धारणाओं के बजाय तथ्य देती है।
यह अंतर महत्वपूर्ण है। ब्लॉक वेबसाइटों पर बार-बार पहुँच दिखाने वाली रिपोर्ट को ऐसी रिपोर्ट से अलग प्रतिक्रिया चाहिए, जो कर्मचारी को आवश्यक व्यावसायिक ऐप में कठिनाई दिखाती हो। पहले मामले में नियम लागू करने पड़ सकते हैं। दूसरे में प्रशिक्षण या प्रक्रिया की समस्या सामने आ सकती है। अच्छे प्रशासन टूल दोनों निर्णयों का समर्थन करते हैं।
03निगरानी को सीधे नियंत्रण से जोड़ें
हस्तक्षेप की क्षमता के बिना निगरानी प्रशासकों को धीमी, मैन्युअल प्रक्रिया में बाँधती है। वे समस्या पहचानते हैं, कर्मचारी से संपर्क करते हैं, जवाब की प्रतीक्षा करते हैं और उम्मीद करते हैं कि समस्या सही ढंग से हल होगी। छोटी समस्या में यह स्वीकार्य हो सकता है। अनधिकृत सॉफ़्टवेयर, डेटा सँभालने की चिंता या तुरंत ध्यान माँगते डिवाइस के लिए यह समय की बर्बादी है।
अधिक व्यावहारिक तरीका एक ही प्रशासन कंसोल में अवलोकन और प्रतिक्रिया जोड़ता है। प्रशासक अस्वीकृत ऐप चलते देखे तो गतिविधि दर्ज कर सकता है, ऐप सीमित कर सकता है और कर्मचारी या प्रबंधक से आगे बात कर सकता है। डिवाइस प्रतिक्रिया न दे तो वह कमांड भेज सकता है, रीस्टार्ट कर सकता है या दूर से बंद कर सकता है। काम की फ़ाइल वापस पाने या भेजने की ज़रूरत पर रिमोट फ़ाइल प्रबंधन अनावश्यक देरी रोकता है।
यह छोटी आईटी टीमों के लिए विशेष रूप से उपयोगी है। एक प्रशासक वाला व्यवसाय पूरे दिन रिमोट सहायता, गतिविधि रिपोर्ट, फ़ाइल ट्रांसफ़र, वेब फ़िल्टरिंग और पावर प्रबंधन के अलग-अलग टूल बदलता नहीं रह सकता। ये कार्य एक जगह लाने से प्रशासनिक बोझ घटता है और नियमों का पालन अधिक समान तरीके से होता है।
लाइव व्यू सावधानी और स्पष्ट उद्देश्य से इस्तेमाल करें
लाइव स्क्रीन देखना एंडपॉइंट पर क्या हो रहा है समझने के सबसे तेज़ तरीकों में से एक है। इससे पुष्टि हो सकती है कि उपयोगकर्ता सौंपे गए सिस्टम में काम कर रहा है, सहायता के दौरान त्रुटि संदेश दिख सकता है या पता चल सकता है कि कथित रूप से पूरा काम वास्तव में किया जा रहा है या नहीं।
लेकिन लगातार लाइव निगरानी हमेशा ज़रूरी या उत्पादक नहीं होती। इसे लिखित कर्मचारी निगरानी नीति, भूमिका-आधारित अनुमतियों और स्पष्ट व्यावसायिक उद्देश्य से नियंत्रित होना चाहिए। प्रबंधकों को आवश्यक जानकारी मिले, जबकि संवेदनशील प्रशासकीय पहुँच स्वीकृत कर्मचारियों तक सीमित रहे। सही सिस्टम कर्मचारी डेटा तक अनियंत्रित पहुँच बनाए बिना प्रबंधन के अधिकार का समर्थन करता है।
लॉग को कार्रवाई योग्य रिपोर्ट में बदलें
कच्चे गतिविधि डेटा का मूल्य सीमित है यदि उसे जल्दी फ़िल्टर और जाँचा नहीं जा सके। प्रशासकों और विभाग प्रमुखों को व्यावहारिक प्रश्नों का जवाब देने वाली रिपोर्ट चाहिए: कौन-से ऐप सबसे अधिक कार्य समय लेते हैं? कौन-सी वेबसाइटें खुल रही हैं? किन डिवाइसों पर बार-बार नीति उल्लंघन होते हैं? कोई खास घटना कब हुई?
कर्मचारी, डिवाइस, तारीख सीमा, वेबसाइट, ऐप या प्रक्रिया के अनुसार फ़िल्टर करना टीमों को महत्वपूर्ण जानकारी अलग करने में मदद करता है। यह अस्पष्ट उत्पादकता स्कोर पर निर्भर रहने से अधिक उपयोगी है। विस्तृत रिपोर्ट बार-बार आने वाली रुकावट पहचान सकती है, मार्गदर्शन की बातचीत का आधार बन सकती है, नीति उल्लंघन दर्ज कर सकती है या घटना के बाद ऑडिट के लिए घटनाक्रम दे सकती है।
04स्टोरेज और रिकॉर्डिंग सुरक्षा योजना का हिस्सा हैं
डेस्कटॉप और ऑडियो रिकॉर्डिंग महत्वपूर्ण साक्ष्य हो सकती हैं, लेकिन वे ऐसा डेटा भी बनाती हैं जिसकी सुरक्षा ज़रूरी है। एंडपॉइंट निगरानी लागू करने से पहले तय करें कि क्या रिकॉर्ड होगा, रिकॉर्ड कितने समय रखे जाएँगे, कौन उन्हें प्राप्त कर सकेगा और वे कहाँ रखे जाएँगे।
कम रिकॉर्डिंग ज़रूरत वाले छोटे कार्यालय के लिए लोकल स्टोरेज उचित हो सकता है। दूरस्थ टीम या केंद्रीय संरक्षण की ज़रूरत वाले व्यवसायों को अक्सर रिकॉर्डिंग प्रबंधित स्टोरेज में भेजने से लाभ होता है। SMB, FTP, SFTP, WebDAV, Amazon S3-संगत स्टोरेज, Google Cloud Storage और Azure Blob Storage का समर्थन आईटी टीमों को मौजूदा नियंत्रण और बजट के अनुरूप ढाँचा चुनने की सुविधा देता है।
समझौता स्पष्ट है: अधिक रिकॉर्डिंग और लंबा संरक्षण मज़बूत रिकॉर्ड देते हैं, लेकिन स्टोरेज की ज़रूरत और पहुँच प्रबंधन की ज़िम्मेदारियाँ बढ़ाते हैं। वही रिकॉर्ड करें जो निर्धारित व्यावसायिक उद्देश्य पूरा करे। उचित अनुमतियों और संरक्षण नियमों से सुरक्षित रखें। संवेदनशील कर्मचारी गतिविधि डेटा को सँभालने की योजना बाद के लिए न छोड़ें।
05तैनाती का व्यावहारिक तरीका
सबसे अधिक परिचालन या सुरक्षा जोखिम वाले डिवाइस से शुरू करें: दूरस्थ लैपटॉप, ग्राहक डेटा सँभालने वाले सिस्टम, साझा वर्कस्टेशन या मापने योग्य उत्पादकता अपेक्षाओं वाली टीमों के कंप्यूटर। तय करें कि सॉफ़्टवेयर कौन चलाएगा, कौन-सी गतिविधि देखी जाएगी और कौन-से प्रतिबंध लागू होंगे।
फिर व्यापक बदलाव से पहले सामान्य स्थिति का आधार तय करें। सामान्य ऐप उपयोग, प्रचलित वेबसाइट, सामान्य कार्य समय और उचित अपवाद देखें। इससे अच्छे इरादे से बने नियम किसी महत्वपूर्ण व्यावसायिक टूल को ब्लॉक करने या वैध कार्यप्रक्रिया रोकने से बचेंगे।
सामान्य स्थिति स्पष्ट होने पर चरणों में नियंत्रण लगाएँ। पहले स्पष्ट रूप से गैर-व्यावसायिक वेबसाइटें सीमित करें और अनधिकृत ऐप रोकें। रिपोर्ट से बार-बार आने वाले अपवाद पहचानें, फिर तय करें कि नीति बदलाव, प्रबंधक से बातचीत, अतिरिक्त प्रशिक्षण या कड़े अनुपालन की ज़रूरत है। रिमोट प्रशासन तब सबसे प्रभावी होता है जब नियंत्रण विशिष्ट, लिखित और समान रूप से लागू हों।
Net Monitor for Employees Pro उन संगठनों के लिए ये कार्य एक जगह लाता है जिन्हें एक प्रशासन प्लेटफ़ॉर्म से लाइव स्क्रीन, रिकॉर्डिंग, गतिविधि लॉग, रिपोर्ट, वेबसाइट और ऐप प्रतिबंध, फ़ाइल प्रबंधन, पावर नियंत्रण और रिमोट कमांड चाहिए। पूरी सुविधाओं वाला ट्रायल आईटी और संचालन प्रमुखों को लाइसेंस खरीदने से पहले कंपनी के वास्तविक डिवाइसों पर कार्यप्रक्रिया जाँचने का अवसर देता है।
06वास्तविक जोखिम के अनुसार नियंत्रण चुनें
सबसे अच्छी तैनाती ज़रूरी नहीं कि सबसे अधिक निगरानी सेटिंग चालू करे। अच्छी तैनाती व्यवसाय को संपत्ति बचाने, काम सत्यापित करने, एंडपॉइंट समस्याएँ हल करने और स्पष्ट नीतियाँ लागू करने लायक दृश्यता देती है, बिना प्रशासकों को अनावश्यक डेटा में दबाए।
एक निश्चित समस्या से शुरुआत करें: अनुत्पादक वेब उपयोग, अस्वीकृत सॉफ़्टवेयर, कमज़ोर रिमोट सहायता, गुम ऑडिट रिकॉर्ड या कंपनी डिवाइसों पर खराब नियंत्रण। प्रशासन सिस्टम को सीधे उस समस्या के समाधान के लिए कॉन्फ़िगर करें, परिणाम मापें और टीम तथा जोखिम बदलने पर समायोजित करें। इस तरह रिमोट प्रशासन बेकार पड़े एक और टूल के बजाय रोज़मर्रा का परिचालन नियंत्रण बनता है।