Web sitesi erişim kontrolü
İş Bilgisayarlarında Web Siteleri Güvenle Nasıl Engellenir?
Hedefli web kuralları seçin, önemli iş araçlarını erişilebilir tutun ve kısıtlamaları ofis ile uzak bilgisayarlara yaymadan önce test edin.
On çalışanın bilgisayarında açık tek bir yayın sitesi, göründüğünden daha maliyetli olabilir. Görünür dikkat dağınıklığı sorunlardan yalnızca biridir. Yönetilmeyen gezinme; zararlı siteler, izinsiz dosya paylaşımı ve bant genişliği yükü de oluşturabilir. İş bilgisayarlarında web sitelerini engellemek için uzun bir kara liste yeterli değildir. İşletmelerin hedefli kontrollere, görünürlüğe ve geçerli istisnalar için bir sürece ihtiyacı vardır.
01Açık bir web sitesi engelleme politikasıyla başlayın
Web kısıtlamaları belirli bir operasyonel amaca hizmet ettiğinde daha etkilidir. Amaç, vardiyalarda iş dışı gezinmeyi azaltmak, kumar veya yetişkin içeriklerine erişimi önlemek, müşteri hizmetlerinde sosyal medyayı sınırlamak ya da bilinen kimlik avı ve riskli dosya paylaşım sitelerini engellemek olabilir.
“İnternet kişisel amaçlarla kullanılamaz” gibi belirsiz bir kuralı tutarlı uygulamak zordur. Çalışanlar, amirler ve BT ekibi neyin, ne zaman ve neden kısıtlandığını bilmelidir. Politika, molalarda makul kişisel erişime izin verirken çalışma saatlerinde riskli veya dikkat dağıtan siteleri sınırlayabilir. Denge göreve bağlıdır: pazarlama ekibi müşteri araştırması için sosyal platformlara ihtiyaç duyabilir; bordro ekibinin aynı erişim için iş gerekçesi olmayabilir.
Teknik kontrolleri uygulamadan önce kuralı yazılı hale getirin. Şirket bilgisayarları ve hesaplarının onaylı iş amaçları için olduğunu belirtin, hangi web etkinliklerinin izlenebileceğini ve site incelemesi isteme sürecini açıklayın. Uzak çalışanlar dahil tüm çalışma yerleri açısından politikayı ilgili insan kaynakları ve hukuk sorumlularına inceletin.
02Engellenmesi gereken siteleri belirleyin
İş dışı tüm siteleri engellemek nadiren pratiktir. Destek talepleri oluşturur, geçerli araştırmaları kesintiye uğratır ve onaylı şirket sistemlerinde kalması gereken işler için kişisel cihaz veya mobil veri kullanımını teşvik eder. Ölçülebilir verimlilik, güvenlik veya uyum sorunu yaratan hizmetlere odaklanın.
Yaygın hedefler arasında eğlence ve yayın platformları, kumar, yetişkin içerikleri, izinsiz bulut depolama, eşler arası indirmeler, web vekilleri, kripto para madenciliği sayfaları ve bilinen zararlı alan adları bulunur. Bazı işletmeler, gizli bilgileri onaylı sistemlerden dışarı taşımak için kullanılabilecek web postası, mesajlaşma ve üretken yapay zekâ araçlarını da sınırlar.
Kategoriler arasındaki ayrım önemlidir. Tüm bulut depolamayı engellemek izinsiz aktarımı sınırlayabilir, ancak bir satış çalışanının onaylı müşteri portalına erişimini de kesebilir. Mümkünse riskli hizmeti özel olarak engelleyin ve onaylı iş araçlarına erişimi koruyun. Kategori filtreleme ve otomatik tehdit listeleri seçtiğiniz sistemde ayrıca doğrulanması gereken özelliklerdir; elle tutulan site adresi listesinden farklıdır.
Gerçek sorunu web etkinliği raporlarıyla bulun
Kısıtlamaları yalnızca varsayımlara dayandırmayın. Web sitesi kullanım raporlarını, uygulama etkinliğini ve ilgili ekran kayıtlarını inceleyin. Varsa ağ araçlarındaki bant genişliği verileriyle tekrarlayan örüntüleri belirleyin. Bir departman video platformlarında çok zaman geçiriyorsa nedenin eğlence, zorunlu eğitim veya düzensiz bir kurum içi bilgi kaynağı olup olmadığını araştırın.
Kanıta dayalı bu yaklaşım aşırı engellemeyi önler. Yöneticilere rehberlik görüşmeleri için somut dayanak sağlar ve BT'nin erişim değişikliklerini açıklamasını kolaylaştırır. Filtrelenmiş bir etkinlik raporu, insanların “internette zaman harcadığı” şeklindeki genel şikâyetten daha yararlıdır. Yine de ziyaretler ve süreler bağlam gerektirir; tek başlarına düşük performansı kanıtlamazlar.
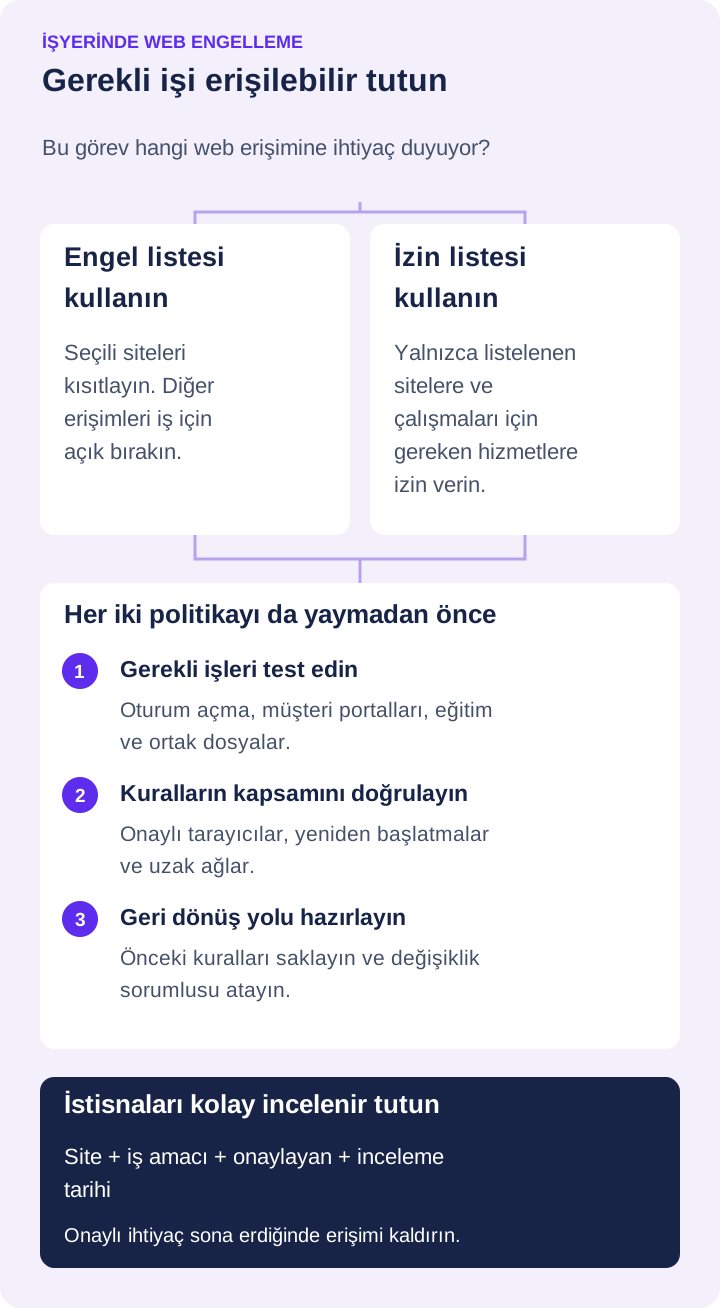
Engel listesi veya izin listesi seçin
- Engel listesi seçili siteleri kısıtlarken diğer gezinmeyi açık bırakır. Genellikle çeşitli araştırmalar, müşteri portalları ve değişen iş kaynakları kullanan ekipler için uygundur.
- İzin listesi yalnızca belirttiğiniz siteleri açar. Kiosk, ortak bilgisayar veya dar kapsamlı bir görev için uygun olabilir; ancak oturum açma hizmetleri, gömülü içerik ve ilgili alan adları da gerekebileceğinden daha fazla test ister.
İşe uygun modla başlayın. Üç hizmet kullanan destek bilgisayarının ihtiyacı, bir analistin araştırma bilgisayarından farklıdır. İşi kesintiye uğratan bir kuralı geri alabilmek için önceki listenin kopyasını saklayın.
03İş bilgisayarlarında siteleri nasıl engelleyeceğinizi seçin
Her işletme için tek bir en iyi kontrol noktası yoktur. Yöntem; cihazların ofiste, uzakta, merkezi yönetim altında veya farklı ağlarda kullanılmasına bağlıdır.
Ofisler için ağ filtreleme
Güvenlik duvarı, güvenli web ağ geçidi veya DNS filtreleme hizmeti, trafiği bu kontrolden geçen cihazlarda siteleri kısıtlayabilir. BT politikayı merkezi uygulayabildiği için ofis, çağrı merkezi ve şubelerde verimlidir. Hizmetin neyi filtrelediğini doğrulayın: alan adı düzeyindeki kural, sitedeki tek bir sayfaya yönelik kuralla aynı değildir.
Sınırlama kapsamdır. Yalnızca ofis ağına ait bir kural, dizüstü bilgisayarı otomatik olarak eve, otele veya telefonun erişim noktasına kadar izlemez. Uzak trafik, zorunlu şirket bağlantısından veya ayrıca yapılandırılmış dolaşım ya da uç nokta kontrolünden geçmelidir. Ofis filtresinin her cihazı her yerde koruduğunu varsaymak yerine gerçek bağlantı yolunu test edin.
Chrome ve Edge için yönetilen tarayıcı politikaları
Yönetilen tarayıcılar başka bir kontrol noktası sunar. Yöneticiler URL engelleme ve izin politikaları tanımlayabilir; bunlar yönetilen tarayıcıda ve desteklenen kapsamda geçerlidir. İstisna ayarlamadan önce Google'ın Chrome site erişimi rehberini ve Microsoft'un Edge URLAllowlist belgesini inceleyin. URL eşleşmelerini ve gerekli oturum açma akışlarını test edin; tarayıcı politikası diğer tüm tarayıcıları veya uygulamaları otomatik kısıtlamaz.
Mobil ekipler için cihaz üzerinde web kısıtlamaları
Uç nokta kontrolleri şirket bilgisayarına kurulur ve ortam desteklenip yapılandırıldığında ofis ağı dışında da kuralları uygulayabilir. Hibrit personel, seyahat edenler ve uzak çalışanlar için yararlıdır. Web kurallarını uygulama kısıtlamaları ve cihaz yönetimiyle birlikte değerlendirin; kapsanan işletim sistemlerini, tarayıcıları ve bağlantı koşullarını doğrulayın.
Cihaz üzerinde engelleme dikkatli kurulum ve test gerektirir. Tarayıcı güncellemeleri, şifreli trafik, alternatif tarayıcılar ve değişen alan adları sonuçları etkileyebilir. Önce küçük bir grupta pilot politika uygulayın, gerekli sitelerin açık kaldığını doğrulayın, ardından ilgili departmana yayın.
Engellemeyi görünürlük ve müdahaleyle birleştirin
Engellenen site mesajı, kural kapsamındaki bir eylemi durdurur. Denenen ziyaretin iş amacını açıklamaz veya başka bir yol kullanılıp kullanılmadığını göstermez. İzleme ve uç nokta yönetimi bağlam sağlar. Filtre sistemi sunuyorsa engellenen istek günlüklerini kullanın ve bunları gerçekten ziyaret edilmiş sitelerin raporlarından ayırın.
Net Monitor for Employees Pro, web kısıtlamalarını canlı ekran görüntüleme, site ve uygulama raporları, masaüstü kaydı ve uzaktan kontrolle birleştirir. Yönetici ilgili etkinliği inceleyebilir, işle ilişkisini doğrulayabilir ve uygun yanıtı seçebilir. İnternet üzerinden yönetim için Cloud bağlantısını ve abonelik tabanlı Cloud lisansını yapılandırın. Uzak bağlantının çalışmasını tüm kuralların etkin olduğunun kanıtı saymayın; kendi cihazlarınızda uygulamayı doğrulayın.
04Net Monitor for Employees Pro'da web engellemeyi ayarlayın
Internet Control yardımı, URL ve anahtar sözcük listelerini, izin ve engelleme modlarını, açılış davranışını ve engellenen site eylemlerini açıklar. Tüm ekibin erişimini değiştirmeden önce aşağıdaki sırayı bir test bilgisayarında uygulayın.
- Bilgisayarları ve politika kapsamını seçin. Yönetilen cihazlar için Internet Control bölümünü açın. Use the same settings for all computers seçeneğini dikkatle inceleyin: genel profil yalnızca bu cihazlar aynı kurallara ihtiyaç duyuyorsa uygundur.
- Erişim modunu seçin. Blocking Websites bölümünde tüm sitelere izin verme, tümünü engelleme, yalnızca listedekileri engelleme veya yalnızca listedekilere izin verme seçeneklerinden birini seçin. Kısa bir engel listesi pilot için yararlı bir başlangıçtır.
- Gerekli adresleri ekleyin. İlgili site listesini oluşturun. Load... ve Save... listeleri içe veya dışa aktarmanızı sağlar. Block sites that contain those words seçeneğini dikkatli kullanın: genel sözcükler geçerli iş sitelerinin adresleriyle de eşleşebilir.
- Çalışanın ne göreceğini belirleyin. Settings sekmesinde Show message, Redirect veya Close browser bulunur. İstisna başvurusu için iletişim bilgisi içeren açık bir mesaj kısıtlamayı anlatır. Tarayıcıyı kapatma davranışını dikkatle test edin; açık diğer işleri kesebilir.
- Yapılandırmayı uygulayıp doğrulayın. Apply settings seçeneğini kullanın. Engellenen bir siteyi ve birkaç onaylı iş akışını test edin. Politika yeniden başlatmada korunacaksa Automatically start rules when computer is started ayarını yapın ve test cihazını yeniden başlatarak sonucu doğrulayın.
- Gelişmiş ve geçici ayarları kontrol edin. Geniş dağıtımdan önce Use Advanced Blocking seçeneğini hedef cihaz yapılandırmasında test edin. Temporary allow all websites, politika yeniden uygulanana kadar engellemeyi devre dışı bırakır; bilinçli kullanın ve ardından kısıtlamaların geri geldiğini doğrulayın.
Bunlar web erişim kontrolleridir, otomatik onay iş akışı değildir. Onayları, bitiş tarihlerini ve değişiklik sorumlularını destek sürecinde kaydedin. Yönetmeyi planladığınız her uç nokta platformunda desteklenen davranışı test edin.
05Kuralları göreve, cihaza ve çalışma saatine göre uygulayın
Bir grup için mantıklı bir kısıtlama başka grubun geçerli işini engelleyebilir. Her bilgisayarı aynı ele almak yerine politikaları işlevlere göre uygulayın. Finans, müşteri hizmetleri, depo, mühendislik ve pazarlamanın tarayıcı gereksinimleri ve risk düzeyleri farklıdır.
Çalışma saatine bağlı kurallar da sürtüşmeyi azaltabilir. Bir işletme vardiyada eğlence sitelerini kısıtlayıp öğle molasında sınırlı erişim açabilir. Başkası halka açık, ortak veya düzenlemeye tabi bölümlerdeki bilgisayarlara sıkı kurallar, araştırma cihazlarına daha geniş erişim verebilir. Filtre sistemi zamanlama destekliyorsa test edin; desteklemiyorsa politikayı kimin ne zaman değiştireceğini belirleyin. Yazılı mola istisnasının yazılım tarafından otomatik uygulanacağını varsaymayın.
Cihaz grupları dağıtımı kolaylaştırır. Ofis bilgisayarlarını, yönetici dizüstülerini, uzak çalışanları, kioskları ve yönetim bilgisayarlarını gerektiği gibi ayırın. Yeni kuralları pilot grupta deneyin. Politika sürümünü, etkilenen bilgisayarları, amacı ve onaylayan kişiyi kaydedin. Genel yapılandırmanın gruplar arasındaki planlı farkları geçersiz kılmadığını doğrulayın.
06Web kısıtlamalarını aşma girişimlerini inceleyin
Olası açıklar arasında alternatif ağ bağlantıları, onaysız tarayıcılar, vekil hizmetleri, VPN uzantıları ve uzaktan erişim uygulamaları vardır. Bunların bir kuralı aşıp aşamayacağı, kuralın uygulandığı noktaya bağlıdır. Hedeflenen kapsamı doğrulamadan yalnızca asıl siteyi engellemek yanıltıcı bir kontrol duygusu yaratabilir.
BT'nin her olası yolu daha müdahaleci kısıtlamalarla takip etmesi gerekmez. Kuruluş açık bir standart koymalıdır: çalışanlar şirket sistemlerindeki kontrolleri aşmak için onaysız araç veya alternatif bağlantı kullanamaz. Tekrarlayan sorunları incelemek için onaylı tarayıcı yönetimini, uygulama kısıtlamalarını ve ilgili etkinlik kayıtlarını kullanın.
Her şüpheli durumu bağlamıyla değerlendirin. Engellenen haber sitesine ulaşmaya çalışan bir kişi için hatırlatma veya geçerli bir istisna yeterli olabilir. Şirket dosyalarını onaysız hizmetle sürekli aktarmak güvenlik incelemesi gerektirebilir. Yanıt, risk ve kanıtla orantılı olmalıdır. Web engelleme bir koruma katmanıdır; uç nokta güvenliğinin veya hassas dosya paylaşım kontrollerinin yerini almaz.
07Site istisnalarını dar kapsamlı ve kayıtlı tutun
Her engelleme programının geçerli erişim için hızlı ve belgeli bir yolu olmalıdır. Aksi halde çalışanlar BT'yi bekler, yararlı işleri bırakır veya başka yollar arar. Basit bir talepte site, iş amacı, isteyen çalışan, gerekiyorsa yönetici onayı ve istenen süre yer almalıdır.
Süreli istisnalar gereksiz uzun erişimi azaltabilir. Araştırmacı bir siteye tek proje için, belirli bir ekip ise tedarikçi portalına ihtiyaç duyabilir. Talep sisteminde bitiş veya inceleme tarihi belirleyin; filtre aracı otomatik sonlandırmıyorsa istisnayı kaldıracak bir sorumlu atayın.
Onay kararını teknik uygulamadan ayırın. Yöneticiler iş ihtiyacını doğrulamalı; BT veya güvenlik ekibi sitenin riskini ve değişiklik kapsamını değerlendirmelidir. Bu ayrım, kolaylığın tek ölçüt olmasını önler.
İşe yarayan en dar değişikliği onaylayın. Tedarikçi girişi başarısızsa tüm kategoriyi açmadan önce gerekli giriş veya yardımcı alan adını belirleyin. İstisnayı çalışanla test edin, değişikliği kaydedin ve geri yüklemek için önceki yapılandırmayı saklayın.
08Dağıtımı test edin ve işe etkisini ölçün
Amaç, engellenen sayfa sayısını artırmak değildir. Yüksek sayı, kuralın çalıştığını, listenin fazla geniş olduğunu veya bir kullanıcının sayfayı sürekli denediğini gösterebilir. Bu sayılar varsa iş çıktıları, olay kayıtları, zararlı yazılım uyarıları, bant genişliği kullanımı ve yönetici geri bildirimleriyle birlikte inceleyin.
Web engelleme test kontrol listesi
- Temel işler: çalışanlar e-postaya, müşteri portallarına, eğitimlere ve onaylı bulut araçlarına, bunların destek sayfaları dahil giriş yapabiliyor mu?
- Kural doğruluğu: hedef siteler kısıtlanırken benzer adlı iş siteleri erişilebilir kalıyor mu?
- Kapsam: politika onaylı tarayıcılarda, yeniden başlatmadan sonra ve kullanılan ofis ile uzak bağlantılarda beklendiği gibi çalışıyor mu?
- Geri yükleme: bir kural önemli işi bozarsa BT önceki yapılandırmayı hızla geri getirebiliyor mu?
- İstisnalar: atanmış inceleyen kişi, bitiş veya değerlendirme tarihi ve geçici erişimin kapandığına dair doğrulama var mı?
Verileri belirli aralıklarla inceleyin. Kısıtlama çok sayıda geçerli talep oluşturuyorsa politikayı daraltın. Tekrarlayan denemeler bir ekip veya konumda toplanıyorsa arkasındaki iş akışını araştırın. Bazen çözüm engellemedir; bazen eğitim, onaylı alternatif araç veya iş yükü ve sorumluluk üzerine yöneticinin müdahalesidir.
Web engelleme açık, belirli ve uygulanabilir olduğunda en etkilidir. Kuralı tanımlayın, cihazın kullanıldığı yerde uygulayın, ilgili kanıtları saklayın ve geçerli işe izin verin. Böylece her sıradan web talebini operasyonel engele dönüştürmeden yönetime kontrol sağlarsınız.
09İşyerinde web engelleme hakkında sık sorulan sorular
Tüm interneti kesmeden iş bilgisayarlarında belirli siteleri engelleyebilir miyim?
Evet. Engel listesi seçilen siteleri kısıtlar, diğer erişimleri açık bırakır. Net Monitor for Employees Pro yalnızca listedeki siteleri engelleyen bir mod sunar. Belirli adreslerle başlayın, sonuçları test edin ve listeyi ancak açık iş ihtiyacı varsa genişletin.
Çalışanlar evdeyken aynı web kısıtlamaları çalışır mı?
Kontrol noktasına ve yapılandırmaya bağlıdır. Yalnızca ofis ağı kuralı, bağımsız ev bağlantısındaki dizüstüyü kapsamaz. Uç nokta veya dolaşım filtrelemesini ya da zorunlu şirket bağlantısını değerlendirin; kuralları uzak ekibin gerçekten kullandığı desteklenen cihaz ve ağlarda test edin.
Engellenen bir iş sitesine nasıl izin veririm?
İş ihtiyacını doğrulayın, tam siteyi ve gerekli bağımlılıkları belirleyin, ardından ilgili bilgisayarların listesini veya kuralını düzenleyin. Onayı ve inceleme tarihini kaydedin. Tüm siteleri geçici açmak, belirli istisnadan daha geniştir ve sonrasında politikanın dikkatle geri yüklenmesini gerektirir.
Web engelleme çalışanların verimliliğini gösterir mi?
Hayır. Erişim kuralları gezinme politikasını uygular; iş kalitesini ölçmez. Performans kararı vermeden önce etkinlik raporlarını bağlam olarak kullanın ve verilen görevler, tamamlanan işler ve geçerli istisnalarla karşılaştırın.