Kontrol akses situs web
Cara Memblokir Situs Web di Komputer Kerja dengan Aman
Terapkan aturan situs web yang terarah, pastikan alat bisnis penting tetap dapat diakses, dan uji pembatasan sebelum menerapkannya di kantor maupun komputer jarak jauh.
Satu situs streaming yang terbuka di sepuluh komputer karyawan dapat menimbulkan biaya lebih besar dari perkiraan. Gangguan yang terlihat hanyalah satu masalah. Penjelajahan tanpa pengelolaan juga dapat membuka risiko situs berbahaya, berbagi berkas tanpa izin, dan tekanan pada bandwidth. Untuk memblokir situs web di komputer kerja secara efektif, perusahaan memerlukan lebih dari daftar blokir panjang: kontrol terarah, visibilitas, dan proses pengecualian yang sah.
01Mulai dengan kebijakan pemblokiran situs yang jelas
Pembatasan situs paling efektif jika mendukung tujuan operasional yang terdefinisi. Tujuannya dapat berupa mengurangi penjelajahan nonkerja selama sif, mencegah akses perjudian atau konten dewasa, membatasi media sosial di layanan pelanggan, atau memblokir situs phishing dan berbagi berkas yang diketahui berisiko.
Aturan samar seperti “dilarang menggunakan internet untuk keperluan pribadi” sulit diterapkan secara konsisten. Karyawan, atasan, dan staf TI perlu mengetahui apa yang dibatasi, kapan, dan mengapa. Kebijakan dapat mengizinkan penggunaan pribadi yang wajar saat istirahat sambil membatasi situs berisiko atau mengganggu selama jam kerja. Keseimbangannya bergantung pada peran: tim pemasaran mungkin memerlukan media sosial untuk riset pelanggan, sedangkan tim penggajian mungkin tidak memiliki kebutuhan bisnis tersebut.
Tuliskan aturan sebelum menerapkan kontrol teknis. Nyatakan bahwa komputer dan akun perusahaan digunakan untuk keperluan bisnis yang disetujui, jelaskan aktivitas web yang mungkin dipantau, dan tetapkan proses permintaan peninjauan situs. Mintalah pihak SDM dan hukum yang tepat memeriksa kebijakan sesuai lokasi kerja karyawan, termasuk pekerja jarak jauh.
02Identifikasi situs yang perlu diblokir
Memblokir semua situs nonbisnis jarang praktis. Hal itu menambah tiket dukungan, mengganggu riset yang sah, dan mendorong penggunaan perangkat pribadi atau data seluler untuk tugas yang semestinya tetap berada dalam sistem perusahaan yang disetujui. Fokuslah pada layanan yang menimbulkan masalah produktivitas, keamanan, atau kepatuhan yang terukur.
Sasaran umum mencakup hiburan dan streaming, perjudian, konten dewasa, penyimpanan cloud tanpa izin, unduhan peer-to-peer, proxy web, halaman penambangan kripto, dan domain berbahaya yang diketahui. Sebagian perusahaan juga membatasi webmail, pesan instan, dan alat AI generatif jika dapat digunakan untuk memindahkan informasi rahasia keluar dari sistem yang disetujui.
Pembedaan kategori itu penting. Memblokir seluruh penyimpanan cloud mungkin membatasi transfer berkas tanpa izin, tetapi juga dapat menghalangi tenaga penjualan membuka portal pelanggan yang disetujui. Jika memungkinkan, blokir layanan berisiko yang spesifik dan pertahankan akses ke alat bisnis yang diizinkan. Penyaringan kategori dan daftar ancaman otomatis merupakan kemampuan yang perlu diperiksa pada sistem pilihan Anda; keduanya berbeda dari daftar alamat situs yang dikelola manual.
Gunakan laporan aktivitas web untuk menemukan masalah sebenarnya
Jangan membuat pembatasan berdasarkan dugaan saja. Tinjau laporan penggunaan situs web, aktivitas aplikasi, dan bukti layar yang relevan. Jika tersedia, periksa data bandwidth dari alat jaringan untuk menemukan pola berulang. Jika suatu departemen menghabiskan banyak waktu di platform video, tentukan apakah penyebabnya hiburan, pelatihan wajib, atau basis pengetahuan internal yang kurang tertata.
Pendekatan berbasis bukti ini mencegah pemblokiran berlebihan. Manajer memperoleh dasar faktual untuk pembinaan, sedangkan TI dapat menjelaskan perubahan akses. Laporan aktivitas terfilter lebih berguna daripada keluhan umum bahwa orang “membuang waktu di internet”. Kunjungan situs dan total durasi tetap memerlukan konteks; keduanya tidak membuktikan kinerja buruk dengan sendirinya.
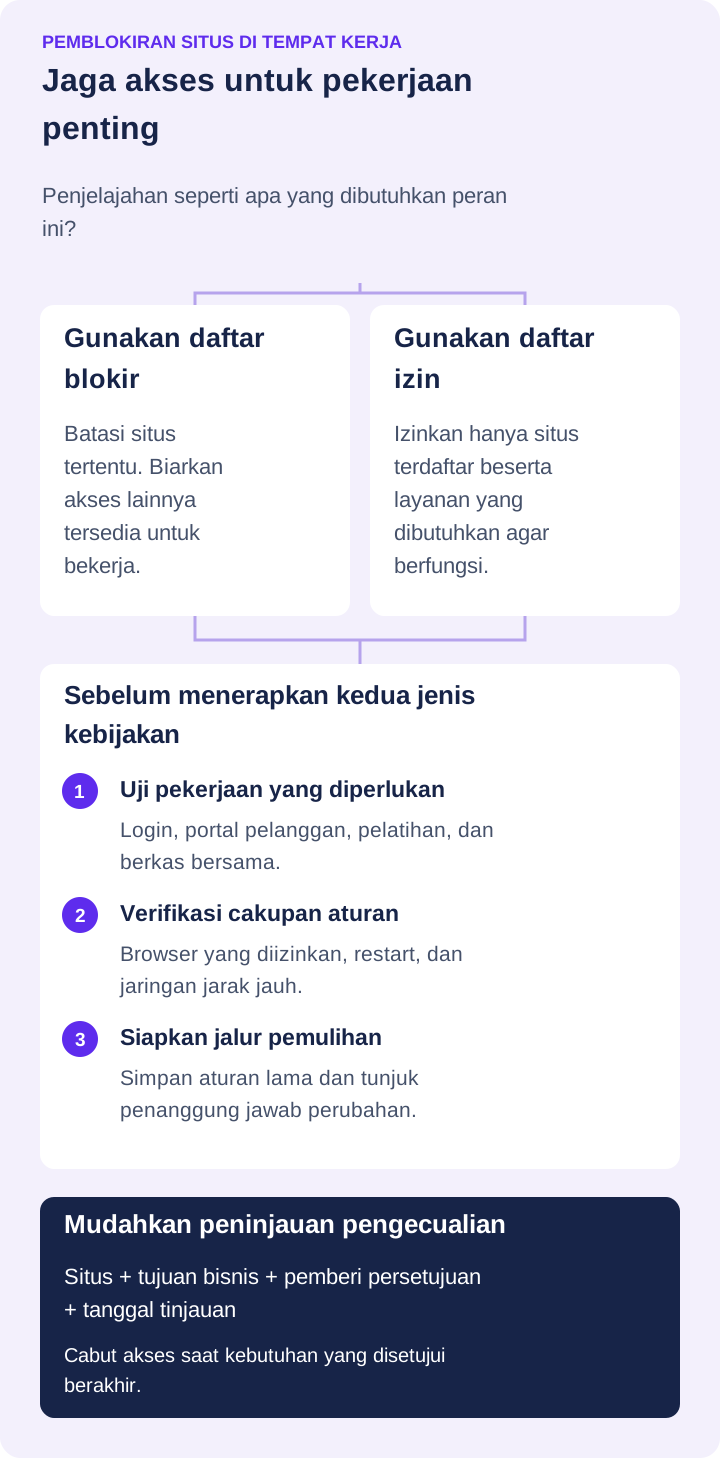
Pilih daftar blokir atau daftar izin
- Daftar blokir membatasi situs tertentu dan membiarkan penjelajahan lain tersedia. Biasanya cocok untuk tim yang memerlukan riset beragam, portal pelanggan, dan sumber daya bisnis yang terus berubah.
- Daftar izin hanya mengizinkan situs yang Anda tentukan. Cocok untuk kios, komputer bersama, atau tugas yang sangat spesifik, tetapi membutuhkan lebih banyak pengujian karena layanan masuk, konten tertanam, dan domain terkait mungkin juga diperlukan.
Mulailah dengan mode yang sesuai pekerjaan. Komputer dukungan yang membutuhkan tiga layanan berbeda kebutuhannya dari komputer riset analis. Simpan salinan daftar sebelumnya agar aturan yang mengganggu pekerjaan dapat dibatalkan.
03Pilih cara memblokir situs web di komputer kerja
Tidak ada satu titik kontrol terbaik untuk semua perusahaan. Metodenya bergantung pada penggunaan perangkat di kantor, dari jarak jauh, di bawah pengelolaan terpusat, atau di beberapa jaringan.
Penyaringan jaringan untuk kantor
Firewall, gateway web aman, atau layanan penyaringan DNS dapat membatasi situs pada perangkat yang lalu lintasnya melewati kontrol tersebut. Ini efisien untuk kantor, pusat panggilan, atau cabang karena TI dapat menerapkan kebijakan secara terpusat. Pastikan apa yang disaring: aturan tingkat domain berbeda dari aturan untuk satu halaman tertentu dalam situs.
Batasannya adalah cakupan. Aturan khusus jaringan kantor tidak otomatis mengikuti laptop ke rumah, hotel, atau hotspot ponsel. Lalu lintas jarak jauh perlu melewati koneksi perusahaan yang diwajibkan atau kontrol roaming maupun perangkat yang dikonfigurasi terpisah. Uji jalur koneksi yang sebenarnya, jangan menganggap filter kantor melindungi semua perangkat di mana pun.
Kebijakan browser terkelola untuk Chrome dan Edge
Browser terkelola menyediakan titik kontrol lain. Administrator dapat menetapkan kebijakan blokir dan izin URL, tetapi kebijakan itu berlaku dalam browser terkelola dan cakupan yang didukung. Pelajari panduan kebijakan akses situs Chrome dari Google dan dokumentasi Edge URLAllowlist dari Microsoft sebelum menetapkan pengecualian. Uji pencocokan URL dan proses masuk yang diperlukan; kebijakan satu browser tidak otomatis membatasi semua browser atau aplikasi lain di komputer.
Pembatasan situs pada perangkat tim yang berpindah lokasi
Kontrol endpoint dipasang pada komputer perusahaan dan dapat menegakkan aturan di luar jaringan kantor jika lingkungan tersebut didukung dan dikonfigurasi. Ini berguna bagi staf hibrida, karyawan yang bepergian, dan pekerja jarak jauh. Nilai aturan situs bersama pembatasan aplikasi dan administrasi perangkat, lalu pastikan sistem operasi, browser, dan kondisi koneksi yang tercakup.
Pemblokiran pada perangkat memerlukan penerapan dan pengujian yang cermat. Pembaruan browser, lalu lintas terenkripsi, browser alternatif, dan perubahan domain dapat memengaruhi hasil. Terapkan kebijakan percontohan pada kelompok kecil, pastikan situs yang dibutuhkan tetap tersedia, lalu perluas ke departemen yang sesuai.
Padukan pemblokiran dengan visibilitas dan respons
Pesan situs diblokir menghentikan tindakan dalam cakupan aturan. Pesan itu tidak menjelaskan tujuan bisnis kunjungan yang dicoba atau membuktikan apakah seseorang menggunakan jalur lain. Pemantauan dan administrasi perangkat memberi konteks. Gunakan log permintaan yang diblokir jika sistem filter menyediakannya, dan bedakan dari laporan situs yang benar-benar dikunjungi.
Net Monitor for Employees Pro menggabungkan pembatasan situs dengan tampilan layar langsung, laporan situs dan aplikasi, perekaman desktop, serta kendali jarak jauh. Administrator dapat meninjau aktivitas relevan, memastikan kaitannya dengan pekerjaan, dan memilih respons yang tepat. Untuk administrasi melalui internet, atur koneksi Cloud dan lisensi Cloud berbasis langganan. Validasi penerapan aturan pada perangkat sendiri; koneksi jarak jauh yang berhasil tidak membuktikan setiap aturan aktif.
04Atur pemblokiran situs di Net Monitor for Employees Pro
Bantuan Internet Control menjelaskan daftar URL dan kata kunci, mode izin dan blokir, perilaku saat startup, serta tindakan terhadap situs diblokir. Ikuti urutan berikut pada komputer uji sebelum mengubah akses seluruh tim.
- Pilih komputer dan cakupan kebijakan. Buka Internet Control untuk komputer terkelola. Periksa Use the same settings for all computers dengan teliti: profil global hanya tepat jika komputer tersebut memerlukan aturan yang sama.
- Pilih mode akses. Dalam Blocking Websites, pilih izinkan semua situs, blokir semua situs, blokir hanya situs dalam daftar, atau izinkan hanya situs dalam daftar. Daftar blokir singkat sering menjadi awal yang baik untuk uji coba.
- Tambahkan alamat yang diperlukan. Buat daftar situs yang relevan. Load... dan Save... digunakan untuk impor atau ekspor daftar. Gunakan Block sites that contain those words dengan hati-hati: kata yang terlalu umum dalam alamat juga dapat cocok dengan situs bisnis yang sah.
- Tentukan tampilan bagi karyawan. Tab Settings menyediakan Show message, Redirect, atau Close browser. Pesan yang jelas beserta kontak untuk pengecualian dapat menjelaskan pembatasan. Uji penutupan browser dengan hati-hati karena dapat mengganggu pekerjaan lain yang terbuka.
- Terapkan dan verifikasi konfigurasi. Gunakan Apply settings. Uji satu situs yang diblokir dan beberapa alur kerja yang diizinkan. Jika kebijakan harus bertahan setelah restart, atur Automatically start rules when computer is started dan periksa hasil setelah komputer uji dimulai ulang.
- Periksa pengaturan lanjutan dan sementara. Uji Use Advanced Blocking pada konfigurasi endpoint yang dituju sebelum penerapan luas. Temporary allow all websites melewati pemblokiran sampai kebijakan diterapkan kembali; gunakan dengan sengaja dan pastikan pembatasan dipulihkan sesudahnya.
Fitur ini merupakan kontrol akses situs, bukan alur persetujuan otomatis. Catat persetujuan, tanggal kedaluwarsa, dan penanggung jawab perubahan dalam proses dukungan. Uji perilaku yang didukung pada setiap platform endpoint yang akan dikelola.
05Terapkan aturan menurut peran, perangkat, dan jam kerja
Pembatasan yang masuk akal bagi satu kelompok bisa menghambat pekerjaan sah kelompok lain. Terapkan kebijakan berdasarkan fungsi, bukan menyamakan setiap komputer. Keuangan, layanan pelanggan, gudang, rekayasa, dan pemasaran sering memiliki kebutuhan browser dan tingkat risiko berbeda.
Aturan waktu kerja juga dapat mengurangi hambatan. Perusahaan dapat membatasi hiburan selama sif dan mengizinkan akses terbatas saat makan siang. Perusahaan lain dapat menerapkan aturan lebih ketat pada komputer publik, perangkat bersama, atau departemen yang diatur ketat, sambil memberi akses lebih luas untuk riset. Jika sistem filter mendukung jadwal, ujilah; jika tidak, tentukan siapa yang mengubah kebijakan dan kapan. Pengecualian istirahat tertulis tidak otomatis diterapkan oleh perangkat lunak.
Kelompok perangkat memudahkan penataan penerapan. Pisahkan desktop kantor, laptop eksekutif, pekerja jarak jauh, kios, dan komputer administrasi sesuai kebutuhan. Uji aturan baru pada kelompok percontohan. Dokumentasikan versi kebijakan, komputer yang terdampak, tujuan, dan pemberi persetujuan. Saat memakai konfigurasi global, pastikan perbedaan antargrup yang direncanakan tidak tertimpa.
06Tinjau upaya melewati pembatasan situs
Potensi celah meliputi koneksi jaringan alternatif, browser tanpa izin, layanan proxy, ekstensi VPN, dan aplikasi akses jarak jauh. Kemampuannya melewati aturan bergantung pada titik penegakan aturan. Memblokir situs awal tanpa menguji cakupan dapat menimbulkan rasa kontrol yang semu.
Ini bukan berarti TI harus mengejar setiap kemungkinan jalan pintas dengan pembatasan yang makin invasif. Organisasi perlu menetapkan standar jelas: karyawan tidak boleh memakai alat tanpa izin atau koneksi alternatif untuk melewati kontrol pada sistem milik perusahaan. Gunakan pengelolaan browser yang disetujui, pembatasan aplikasi, dan catatan aktivitas relevan untuk menyelidiki masalah berulang.
Nilai setiap dugaan pelanggaran dalam konteksnya. Karyawan yang mencoba membuka situs berita diblokir mungkin cukup diberi pengingat atau pengecualian sah. Pemakaian berulang layanan tanpa izin untuk memindahkan berkas perusahaan mungkin membutuhkan penyelidikan keamanan. Respons harus sesuai risiko dan bukti. Pemblokiran situs adalah satu lapisan perlindungan, bukan pengganti keamanan endpoint atau kontrol berbagi berkas sensitif.
07Buat pengecualian situs yang spesifik dan terdokumentasi
Setiap program pemblokiran membutuhkan jalur cepat dan terdokumentasi untuk akses yang sah. Tanpanya, karyawan menunggu TI, meninggalkan tugas bermanfaat, atau mencari jalan lain. Permintaan sederhana harus menyebut situs, tujuan bisnis, pemohon, persetujuan manajer bila perlu, dan durasi yang diminta.
Pengecualian berbatas waktu dapat mengurangi akses berkepanjangan yang tidak perlu. Peneliti mungkin membutuhkan situs untuk satu proyek, sedangkan portal vendor hanya diperlukan oleh tim tertentu. Tetapkan tanggal kedaluwarsa atau tinjauan dalam sistem permintaan dan tunjuk penanggung jawab untuk mencabut pengecualian jika alat filter tidak mengakhirinya otomatis.
Pisahkan keputusan persetujuan dari penerapan teknis. Manajer memastikan kebutuhan bisnis; TI atau keamanan menilai risiko situs dan cakupan perubahan. Pemisahan ini mencegah kemudahan menjadi satu-satunya ukuran.
Setujui perubahan paling terbatas yang tetap berfungsi. Jika login vendor gagal, identifikasi domain login atau pendukung yang dibutuhkan sebelum membuka seluruh kategori. Uji pengecualian bersama karyawan, catat perubahan, dan simpan konfigurasi sebelumnya agar dapat dipulihkan.
08Uji penerapan dan ukur dampak bisnis
Tujuannya bukan mengumpulkan hitungan halaman diblokir. Angka tinggi mungkin berarti aturan berhasil, daftar terlalu luas, atau satu pengguna terus mencoba ulang. Jika hitungan itu tersedia, bandingkan dengan hasil kerja, tiket insiden, peringatan malware, penggunaan bandwidth, dan masukan manajer.
Daftar periksa pengujian blokir situs
- Pekerjaan penting: dapatkah karyawan masuk ke email, portal pelanggan, pelatihan, dan alat cloud yang disetujui, termasuk halaman pendukungnya?
- Ketepatan aturan: apakah situs sasaran dibatasi sementara situs bisnis dengan nama mirip tetap dapat diakses?
- Cakupan: apakah kebijakan bekerja sesuai harapan pada browser yang diizinkan, setelah restart, dan pada koneksi kantor serta jarak jauh yang digunakan?
- Pemulihan: dapatkah TI segera mengembalikan konfigurasi lama jika suatu aturan mengganggu tugas penting?
- Pengecualian: adakah peninjau yang ditunjuk, tanggal kedaluwarsa atau tinjauan, dan konfirmasi bahwa akses sementara telah berakhir?
Tinjau data secara berkala. Jika pembatasan menimbulkan banyak permintaan sah, perbaiki kebijakan. Jika upaya akses berulang melibatkan satu tim atau lokasi, selidiki alur kerja di baliknya. Terkadang solusinya adalah blokir, terkadang pelatihan, alat pengganti yang disetujui, atau pembahasan beban kerja dan tanggung jawab oleh manajer.
Pemblokiran situs paling efektif jika jelas, spesifik, dan dapat ditegakkan. Tetapkan aturan, terapkan di tempat perangkat digunakan, simpan bukti relevan, dan tetap memungkinkan pekerjaan sah. Manajer pun memperoleh kontrol tanpa menjadikan setiap permintaan web biasa sebagai hambatan operasional.
09Pertanyaan umum tentang pemblokiran situs di tempat kerja
Bisakah situs diblokir tanpa memblokir seluruh internet?
Bisa. Daftar blokir membatasi situs tertentu dan tetap mengizinkan akses lain. Net Monitor for Employees Pro menyediakan mode untuk memblokir hanya situs yang tercantum. Mulailah dari alamat spesifik, uji hasilnya, dan perluas daftar hanya bila kebutuhan bisnis jelas.
Apakah pembatasan yang sama berlaku saat karyawan di rumah?
Hal itu bergantung pada titik kontrol dan konfigurasi. Aturan jaringan kantor saja tidak mencakup laptop dengan koneksi rumah terpisah. Evaluasi filter endpoint atau roaming, atau koneksi perusahaan yang diwajibkan, lalu uji pada perangkat dan jaringan yang didukung serta benar-benar dipakai tim jarak jauh.
Bagaimana mengizinkan situs bisnis yang sudah diblokir?
Pastikan kebutuhan bisnis, identifikasi situs tepat dan dependensinya, lalu sesuaikan daftar atau aturan untuk komputer terkait. Catat persetujuan serta tanggal tinjauan. Membuka sementara seluruh situs lebih luas daripada pengecualian spesifik dan memerlukan pemulihan kebijakan secara teliti sesudahnya.
Apakah pemblokiran situs menunjukkan produktivitas karyawan?
Tidak. Aturan akses menegakkan kebijakan penjelajahan, bukan mengukur mutu pekerjaan. Gunakan laporan aktivitas sebagai konteks dan bandingkan dengan tugas, hasil kerja, dan pengecualian yang sah sebelum menilai kinerja.