Riesgos internos
Software de supervisión de amenazas internas que ofrece control
Detecte patrones de riesgo, compruebe lo sucedido y responda con pruebas claras y controles prácticos sobre los equipos.
Un empleado descarga una lista de clientes antes de anunciar su salida. Una persona que trabaja a distancia sube archivos internos a una cuenta personal en la nube. Un empleado con acceso a sistemas financieros pasa horas en sitios no autorizados mientras el trabajo crítico queda pendiente. No son escenarios de seguridad abstractos. Son problemas cotidianos de gestión, y el software de supervisión de amenazas internas ofrece a los equipos de TI y a los responsables empresariales las pruebas necesarias para identificarlos antes de que el daño aumente.
Los sistemas más útiles hacen más que contar minutos activos o generar una puntuación de productividad imprecisa. Muestran qué ocurrió en un ordenador de la empresa, cuándo ocurrió y qué usuario participó. También permiten a los administradores detener la actividad de riesgo en el equipo sin esperar a recibir un informe del incidente.
01Qué debe hacer el software de supervisión de amenazas internas
Una amenaza interna puede ser intencionada, deberse a un descuido o ser simplemente el resultado de controles deficientes. Un trabajador puede intentar robar datos, pero también reutilizar una contraseña débil, instalar una herramienta no aprobada, copiar archivos a un dispositivo USB o enviar información sensible desde una cuenta personal. El resultado puede ser el mismo: pérdida de datos, interrupción de las operaciones, riesgos de incumplimiento e investigaciones costosas.
Un software de supervisión eficaz crea un registro fiable de la actividad en los equipos de la empresa. Para una pequeña o mediana empresa, ese registro debe ser práctico para el uso diario, sin quedar enterrado en un panel de seguridad que requiera un especialista para interpretarlo.
Como mínimo, los administradores necesitan visibilidad sobre pantallas, sitios web, aplicaciones, procesos en ejecución, archivos y actividad de los usuarios. La visualización de pantallas permite comprobar lo que sucede en tiempo real. La grabación de pantallas ofrece un registro revisable cuando surgen dudas después. Los registros de sitios web y aplicaciones revelan si el usuario trabaja en sistemas empresariales aprobados o dedica tiempo a herramientas de alto riesgo o improductivas.
El registro de pulsaciones de teclas puede aportar contexto adicional a las investigaciones, en especial cuando una infracción implica comunicaciones no autorizadas o intentos de eludir restricciones. Debe implantarse con cuidado, con una política empresarial clara y controles de acceso, porque los registros detallados son sensibles. El objetivo no es recopilar datos por recopilarlos, sino establecer responsabilidades y proteger los activos de la empresa.
02Observe el comportamiento, no solo hechos aislados
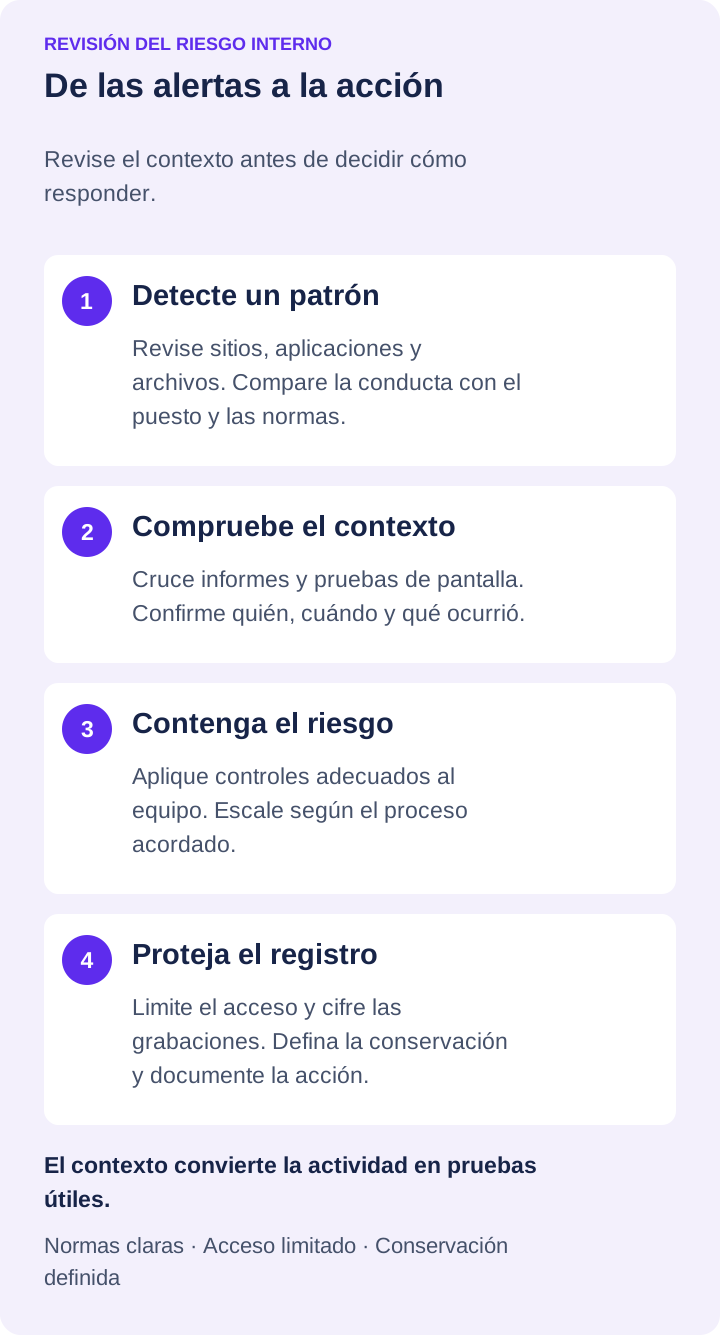
Una visita inusual a un sitio web no significa automáticamente que un empleado sea una amenaza. Un programa útil de gestión del riesgo interno busca patrones: actividad que no encaja con el puesto del usuario, la hora del día, la carga de trabajo habitual o la política de la empresa.
Por ejemplo, una persona de contabilidad puede tener un motivo legítimo para usar un portal bancario, pero no para instalar una utilidad de acceso remoto o acceder repetidamente a servicios de intercambio de archivos no aprobados. Un comercial puede necesitar registros de clientes, pero las transferencias de archivos grandes fuera del horario laboral o la copia repetida de contactos antes de marcharse merecen una revisión.
Los datos de supervisión ofrecen a los responsables un punto de partida objetivo. En lugar de confrontar a un empleado basándose en sospechas, pueden revisar el registro de actividad, confirmar el alcance del problema y decidir el siguiente paso adecuado. Puede ser una conversación de orientación, un cambio de permisos, una investigación formal o una restricción inmediata del acceso.
Señales clave que requieren revisión
Las alertas y los informes más valiosos se centran en comportamientos que generan riesgos empresariales medibles. Algunos ejemplos habituales son:
- Acceso repetido al correo personal, almacenamiento en la nube para consumidores, herramientas anónimas de transferencia de archivos o mensajería no aprobada
- Instalación o ejecución de software no autorizado, especialmente herramientas de control remoto, proxy, cifrado o intercambio de datos
- Copia, traslado, eliminación o transferencia inusuales de archivos empresariales
- Intentos de visitar sitios bloqueados, eludir restricciones web o desactivar software de seguridad y supervisión
- Periodos prolongados de inactividad, uso persistente de aplicaciones ajenas al trabajo o actividad incompatible con las tareas asignadas
- Inicios de sesión y actividad del escritorio a horas inusuales, especialmente junto con acceso a archivos o sistemas sensibles
El contexto importa. Un desarrollador puede ejecutar legítimamente herramientas que serían inusuales en el ordenador de recepción. Un empleado remoto que trabaja en distintas zonas horarias puede estar activo fuera del horario habitual de oficina. Configure los informes y los procedimientos de revisión según los puestos, el software aprobado y las necesidades operativas reales.
03La supervisión debe conducir a la acción
La visibilidad sin control obliga a los administradores a reaccionar después de que aparezca el problema. El software de supervisión de amenazas internas más completo combina la recopilación de pruebas con herramientas de administración de equipos que permiten actuar inmediatamente a TI.
Si un empleado utiliza sitios web no autorizados, el administrador debería poder bloquearlos por categoría o dirección individual. Si aparece una aplicación prohibida en una estación de trabajo, TI debería poder bloquearla, detener el proceso o eliminarla según el procedimiento de la empresa. Si un dispositivo parece comprometido o un empleado abandona la organización, el equipo puede necesitar restringir dispositivos USB, transferir archivos empresariales, ejecutar un comando, reiniciar el ordenador o apagarlo de forma remota.
Estas acciones reducen el tiempo entre la detección y la contención. Eso importa cuando los datos pueden copiarse en minutos. También reducen el trabajo administrativo rutinario. En lugar de desplazarse hasta un escritorio o pedir a una persona que trabaja a distancia que solucione un problema, TI puede administrar el equipo directamente.
Net Monitor for Employees Pro facilita este modelo operativo al combinar visualización de pantallas en directo, grabación de escritorio y audio, registros de actividad, informes, restricciones de sitios web y aplicaciones, y controles remotos de ordenadores en un sistema orientado al administrador. Para un equipo distribuido, esto permite extender el mismo nivel de supervisión más allá de la red de la oficina a dispositivos remotos administrados.
04Construya un registro de pruebas sólido
Cuando un responsable debe abordar un posible uso indebido, la memoria no basta. Las capturas de pantalla sin contexto y los informes verbales suelen generar disputas. Un registro organizado facilita establecer lo ocurrido y responder de forma coherente.
Utilice informes filtrados para delimitar la actividad por empleado, ordenador, intervalo de fechas, sitio web, aplicación o proceso. Combínelos con grabaciones de pantalla cuando necesite contexto visual. Un informe puede mostrar que se accedió a un sitio de intercambio de archivos durante 45 minutos. La grabación puede mostrar si el usuario subía documentos confidenciales, recuperaba un archivo legítimo de un cliente o simplemente leía una página pública.
El almacenamiento de grabaciones es una decisión operativa que debe planificarse desde el principio. Los equipos pequeños pueden preferir el almacenamiento local para disponer de acceso rápido y control directo. Las organizaciones con usuarios remotos, mayores plazos de conservación o TI centralizada pueden necesitar guardar los registros en recursos compartidos SMB, FTP, SFTP, WebDAV, almacenamiento compatible con Amazon S3, Google Cloud Storage o Azure Blob Storage. La elección depende de los requisitos de conservación, el ancho de banda disponible, los costes de almacenamiento y quién necesita acceder a las pruebas.
Proteja los propios registros. Limite el acceso de los administradores, utilice cifrado adecuado cuando esté disponible, establezca plazos de conservación y elimine las grabaciones que ya no sirvan a un fin empresarial legítimo. Los datos de supervisión pueden ayudar a defender a la empresa, pero también requieren una gestión rigurosa.
05Establezca reglas claras antes de supervisar
La supervisión de empleados funciona mejor como parte de un proceso de gestión documentado. Los empleados deben saber que los ordenadores y las cuentas de la empresa son para uso profesional, que la actividad puede supervisarse y que las acciones prohibidas tienen consecuencias. Los requisitos varían según el estado, el sector, el convenio colectivo y la ubicación del empleado, por lo que la empresa debe someter sus políticas a revisión jurídica antes de implantarlas.
Informar con claridad no es una debilidad. Puede prevenir el uso indebido antes de que comience. Cuando los empleados saben que los sitios web, las aplicaciones, los archivos y la actividad de pantalla pueden revisarse, las infracciones ocasionales suelen disminuir. Los responsables también cuentan con una base más justa para aplicar las normas porque estas se han establecido de antemano.
Evite tratar a cada empleado como objetivo de una investigación. Aplique la supervisión de forma proporcionada. Dé a los responsables acceso a los informes que necesitan para sus equipos, reserve los registros sensibles al personal autorizado e investigue las excepciones basándose en pruebas. Recopilar datos en exceso genera carga administrativa y puede desviar la atención de los riesgos reales.
06Empiece por los ordenadores más importantes
Una implantación completa no tiene que empezar en todos los dispositivos a la vez. Comience por los equipos que gestionan datos de clientes, información financiera, propiedad intelectual, credenciales administrativas o sistemas operativos de gran valor para el negocio. Defina las aplicaciones y los sitios web aprobados, configure los informes que los responsables realmente revisarán y pruebe el proceso de respuesta ante una infracción de las políticas.
Después amplíe la cobertura al personal remoto e híbrido, donde la visibilidad directa suele ser menor. Una prueba práctica es la forma más rápida de determinar si las vistas de pantalla, las grabaciones, los informes y los controles remotos encajan con la forma de trabajar de sus responsables y del personal de TI. Descargue la prueba gratuita, evalúela con flujos de trabajo reales y asegúrese de que las pruebas sean suficientemente claras para respaldar una decisión cuando importe.
El objetivo no es observar cada segundo de cada día. Es hacer que el uso de los ordenadores de la empresa sea verificable, ofrecer hechos a los responsables en lugar de conjeturas y garantizar que la actividad de riesgo pueda detenerse antes de convertirse en un problema empresarial costoso.