Administrasi jarak jauh
Perangkat Lunak Administrasi Komputer Jarak Jauh untuk UKM
Rencanakan pemeliharaan jarak jauh, transfer berkas, jalankan perintah resmi, dan verifikasi perubahan tanpa datang ke meja pengguna.
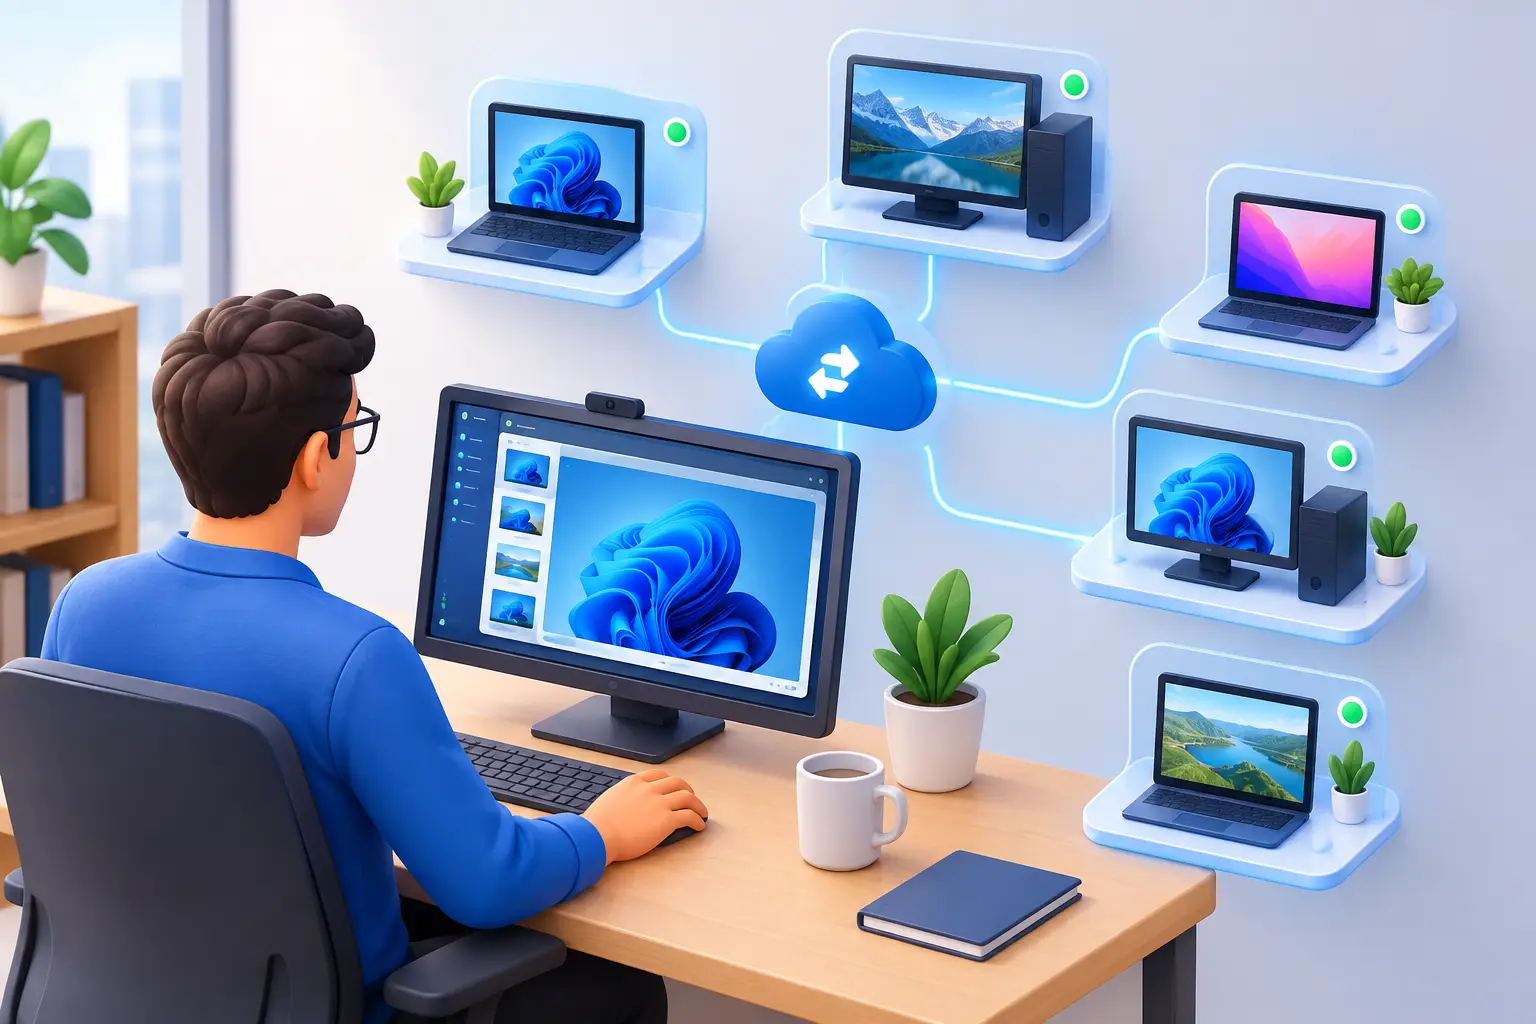
Perangkat lunak administrasi komputer jarak jauh membantu tim TI kecil merawat komputer di kantor dan rumah. Tugasnya bisa mengganti konfigurasi, menghentikan aplikasi gagal, atau memulai ulang setelah pemeliharaan. Keberhasilan berarti memverifikasi perubahan dan memulihkan alur kerja, bukan sekadar berhasil terhubung.
Bagi bisnis yang mengelola staf hibrida, karyawan yang bepergian, kantor cabang, atau tim sepenuhnya jarak jauh, persoalannya bukan sekadar dukungan teknis. Ini menyangkut akuntabilitas. Manajer perlu mengetahui apakah perangkat digunakan untuk bekerja, apakah pengguna mematuhi kebijakan, dan apakah masalah dapat diperbaiki sebelum menyebabkan waktu henti, kehilangan data, atau insiden keamanan.
01Tugas administrasi jarak jauh yang perlu diuji UKM
Alat akses jarak jauh dasar memungkinkan teknisi TI terhubung ke komputer saat pengguna meminta bantuan. Itu berguna, tetapi tidak cukup bagi organisasi yang bertanggung jawab atas produktivitas, penegakan kebijakan, dan keamanan perangkat. Perangkat lunak administrasi jarak jauh yang efektif memberi tampilan terpusat atas perangkat dan aktivitas sekaligus alat agar administrator dapat bertindak segera.
Kebutuhan utamanya adalah visibilitas. Administrator harus dapat melihat komputer yang online, melihat layar karyawan secara langsung bila diperlukan, mengidentifikasi aplikasi dan proses aktif, serta meninjau penggunaan internet tanpa menunggu karyawan mengirim tiket. Ini membantu manajer menyelidiki masalah produktivitas, memastikan perangkat lunak yang diperlukan berjalan, atau menemukan perilaku tidak biasa sebelum meluas.
Kendali sama pentingnya. Platform harus memungkinkan staf berwenang mengelola file dari jarak jauh, menjalankan perintah, memulai ulang atau mematikan sistem, serta membatasi situs, aplikasi, perangkat, atau aktivitas lain yang melanggar kebijakan perusahaan. Tujuannya bukan sekadar menambah laporan, melainkan memperpendek waktu antara penemuan masalah dan perbaikannya.
02Mengapa Visibilitas Perangkat Menjadi Masalah Operasional
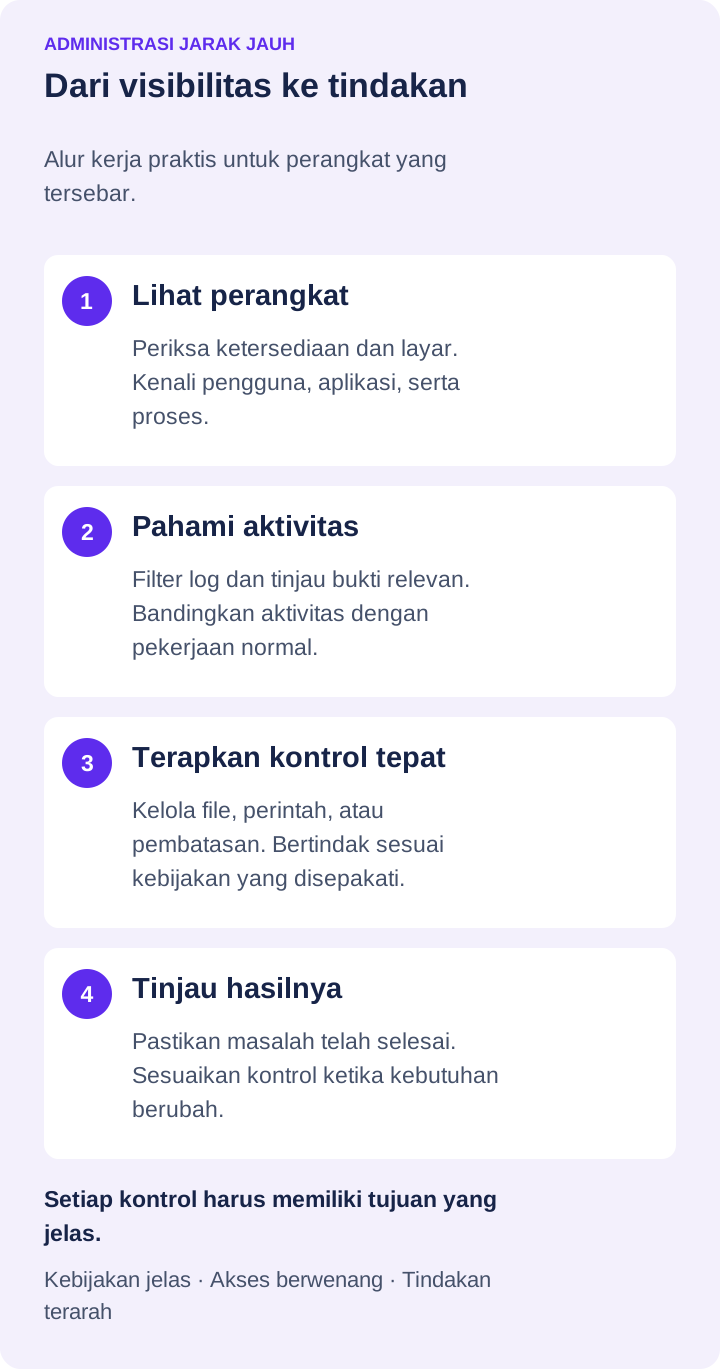
Sebelum mengubah komputer, pastikan identitasnya, ketersediaan karyawan, dan jadwal pemeliharaan. Catat perubahan dan simpan salinan pemulihan konfigurasi. Gunakan pengelolaan berkas jarak jauh untuk menempatkan berkas yang disetujui, lalu verifikasi tujuan sebelum melanjutkan.
Jalankan perintah yang disetujui pada satu endpoint uji dahulu. Periksa hasil, sambungkan kembali setelah restart yang diizinkan, dan pastikan aplikasi bisnis bekerja. Perintah terkirim bukan bukti perbaikan selesai. Dokumentasikan kegagalan serta pemulihan sebelum menerapkan perubahan ke komputer lain.
Sistem administrasi terpusat membangun catatan bukti. Rekaman layar, riwayat situs, penggunaan aplikasi, log proses, log penekanan tombol, dan laporan aktivitas terfilter dapat menunjukkan kejadian pada perangkat perusahaan. Bila digunakan menurut kebijakan yang dikomunikasikan dengan jelas dan hukum yang berlaku, informasi ini memberi manajer fakta, bukan asumsi.
Perbedaan itu penting. Laporan akses berulang ke situs terblokir memerlukan respons berbeda dari laporan tentang karyawan yang kesulitan menggunakan aplikasi bisnis wajib. Yang pertama mungkin membutuhkan penegakan aturan. Yang kedua bisa mengungkap masalah pelatihan atau proses. Alat administrasi yang baik mendukung kedua keputusan tersebut.
03Gabungkan Pemantauan dengan Kendali Langsung
Pemantauan tanpa kemampuan bertindak memaksa administrator menjalankan alur yang lambat dan manual. Mereka mengenali masalah, menghubungi karyawan, menunggu jawaban, lalu berharap masalah diselesaikan dengan benar. Untuk masalah kecil, itu mungkin dapat diterima. Untuk perangkat lunak tanpa izin, kekhawatiran penanganan data, atau perangkat yang perlu perhatian segera, cara itu membuang waktu.
Pendekatan yang lebih praktis menggabungkan pengamatan dan respons dalam konsol administrasi yang sama. Jika administrator melihat aplikasi tidak disetujui berjalan, ia dapat mendokumentasikan aktivitas, membatasi aplikasi, dan menindaklanjuti dengan karyawan atau manajer. Jika perangkat tidak merespons, ia dapat mengirim perintah, memulai ulang, atau mematikannya dari jarak jauh. Jika file kerja perlu dipulihkan atau ditransfer, pengelolaan file jarak jauh menghindari penundaan yang tidak perlu.
Ini sangat berguna bagi tim TI kecil. Bisnis dengan satu administrator tidak dapat menghabiskan hari berpindah di antara alat terpisah untuk dukungan jarak jauh, laporan aktivitas, transfer file, pemfilteran web, dan manajemen daya. Menggabungkan fungsi-fungsi ini mengurangi beban administrasi dan membuat penegakan aturan lebih konsisten.
Gunakan Tampilan Langsung secara Hati-Hati dan Terarah
Melihat layar secara langsung adalah salah satu cara tercepat memahami kejadian pada perangkat. Cara ini dapat memastikan apakah pengguna bekerja di sistem yang ditugaskan, menampilkan pesan kesalahan saat dukungan, atau menunjukkan apakah tugas yang diklaim selesai benar-benar sedang dilakukan.
Namun, pengamatan langsung terus-menerus tidak selalu diperlukan atau produktif. Penggunaannya harus diatur oleh kebijakan pemantauan karyawan tertulis, izin berbasis peran, dan tujuan bisnis yang jelas. Manajer perlu mengakses informasi yang dibutuhkan, sementara akses administratif sensitif tetap dibatasi kepada personel yang disetujui. Sistem yang tepat mendukung kewenangan manajerial tanpa menciptakan akses tak terkendali ke data karyawan.
Ubah Log Menjadi Laporan yang Dapat Ditindaklanjuti
Data aktivitas mentah bernilai terbatas jika tidak dapat difilter dan ditinjau dengan cepat. Administrator dan manajer departemen memerlukan laporan yang menjawab pertanyaan praktis: Aplikasi mana yang paling banyak menghabiskan waktu kerja? Situs apa yang dikunjungi? Perangkat mana yang berulang kali melanggar kebijakan? Kapan peristiwa tertentu terjadi?
Pemfilteran berdasarkan karyawan, perangkat, rentang tanggal, situs web, aplikasi, atau proses membantu tim memisahkan informasi penting. Ini lebih berguna daripada bergantung pada skor produktivitas yang samar. Laporan terperinci dapat mengidentifikasi hambatan berulang, mendukung percakapan pembinaan, mendokumentasikan pelanggaran kebijakan, atau menyediakan jejak audit setelah insiden.
04Penyimpanan dan Perekaman Merupakan Bagian dari Rencana Keamanan
Rekaman desktop dan audio dapat menjadi bukti berharga, tetapi juga menghasilkan data yang harus dilindungi. Sebelum menerapkan pemantauan perangkat, tentukan apa yang direkam, berapa lama catatan disimpan, siapa yang dapat mengambilnya, dan tempat penyimpanannya.
Penyimpanan lokal mungkin sesuai untuk kantor kecil dengan kebutuhan perekaman terbatas. Bisnis dengan tim jarak jauh atau kebutuhan retensi terpusat sering terbantu dengan mengirim rekaman ke penyimpanan terkelola. Dukungan untuk SMB, FTP, SFTP, WebDAV, penyimpanan kompatibel Amazon S3, Google Cloud Storage, dan Azure Blob Storage memberi TI fleksibilitas memakai infrastruktur yang sesuai dengan kontrol dan anggaran yang ada.
Komprominya jelas: lebih banyak rekaman dan retensi lebih lama menghasilkan catatan lebih kuat, tetapi meningkatkan kebutuhan penyimpanan serta tanggung jawab pengelolaan akses. Rekam hal yang mendukung tujuan bisnis tertentu. Lindungi dengan izin dan aturan retensi yang sesuai. Rencanakan penanganan data aktivitas karyawan yang sensitif sejak awal.
05Pendekatan Penerapan yang Praktis
Mulailah dari perangkat dengan paparan operasional atau keamanan terbesar: laptop jarak jauh, sistem yang menangani data pelanggan, komputer bersama, atau komputer tim dengan target produktivitas terukur. Tentukan siapa yang mengelola perangkat lunak, aktivitas apa yang dipantau, dan pembatasan yang berlaku.
Lalu tetapkan kondisi acuan sebelum membuat perubahan luas. Tinjau penggunaan aplikasi normal, situs umum, jam kerja lazim, dan pengecualian yang sah. Ini mencegah aturan yang bermaksud baik memblokir alat penting bagi bisnis atau mengganggu alur kerja yang valid.
Setelah kondisi acuan jelas, terapkan kontrol bertahap. Dahulukan pembatasan situs yang jelas tidak terkait bisnis dan aplikasi tanpa izin. Gunakan laporan untuk menemukan pengecualian berulang, lalu tentukan apakah diperlukan pembaruan kebijakan, percakapan dengan manajer, pelatihan tambahan, atau penegakan lebih kuat. Administrasi jarak jauh paling efektif jika kontrolnya spesifik, terdokumentasi, dan diterapkan konsisten.
Net Monitor for Employees Pro menyatukan fungsi-fungsi ini bagi organisasi yang memerlukan tampilan layar langsung, rekaman, log aktivitas, laporan, pembatasan situs dan aplikasi, manajemen file, kontrol daya, dan perintah jarak jauh dalam satu platform administrasi. Uji coba dengan fungsi lengkap memungkinkan pimpinan TI dan operasional mencoba alur kerja pada perangkat perusahaan sebenarnya sebelum membeli lisensi.
06Pilih Kontrol yang Sesuai dengan Risiko Sebenarnya
Penerapan terbaik tidak selalu mengaktifkan pengaturan pengawasan terbanyak. Penerapan terbaik memberikan visibilitas yang cukup untuk melindungi aset, memverifikasi pekerjaan, menyelesaikan masalah perangkat, dan menegakkan kebijakan jelas tanpa membanjiri administrator dengan data yang tidak perlu.
Mulai dari masalah yang terdefinisi: penggunaan web tidak produktif, perangkat lunak tidak disetujui, dukungan jarak jauh lemah, catatan audit hilang, atau kendali perangkat perusahaan yang buruk. Konfigurasikan sistem untuk menangani masalah itu langsung, ukur hasilnya, dan sesuaikan ketika tim serta tingkat risiko berubah. Dengan begitu, administrasi jarak jauh menjadi kontrol operasional sehari-hari, bukan alat tambahan yang tidak digunakan.