Risiko internal
Perangkat Lunak Pemantauan Ancaman Internal yang Memberi Kendali
Kenali pola berisiko, pastikan apa yang terjadi, dan tanggapi dengan bukti yang jelas serta kontrol perangkat yang praktis.
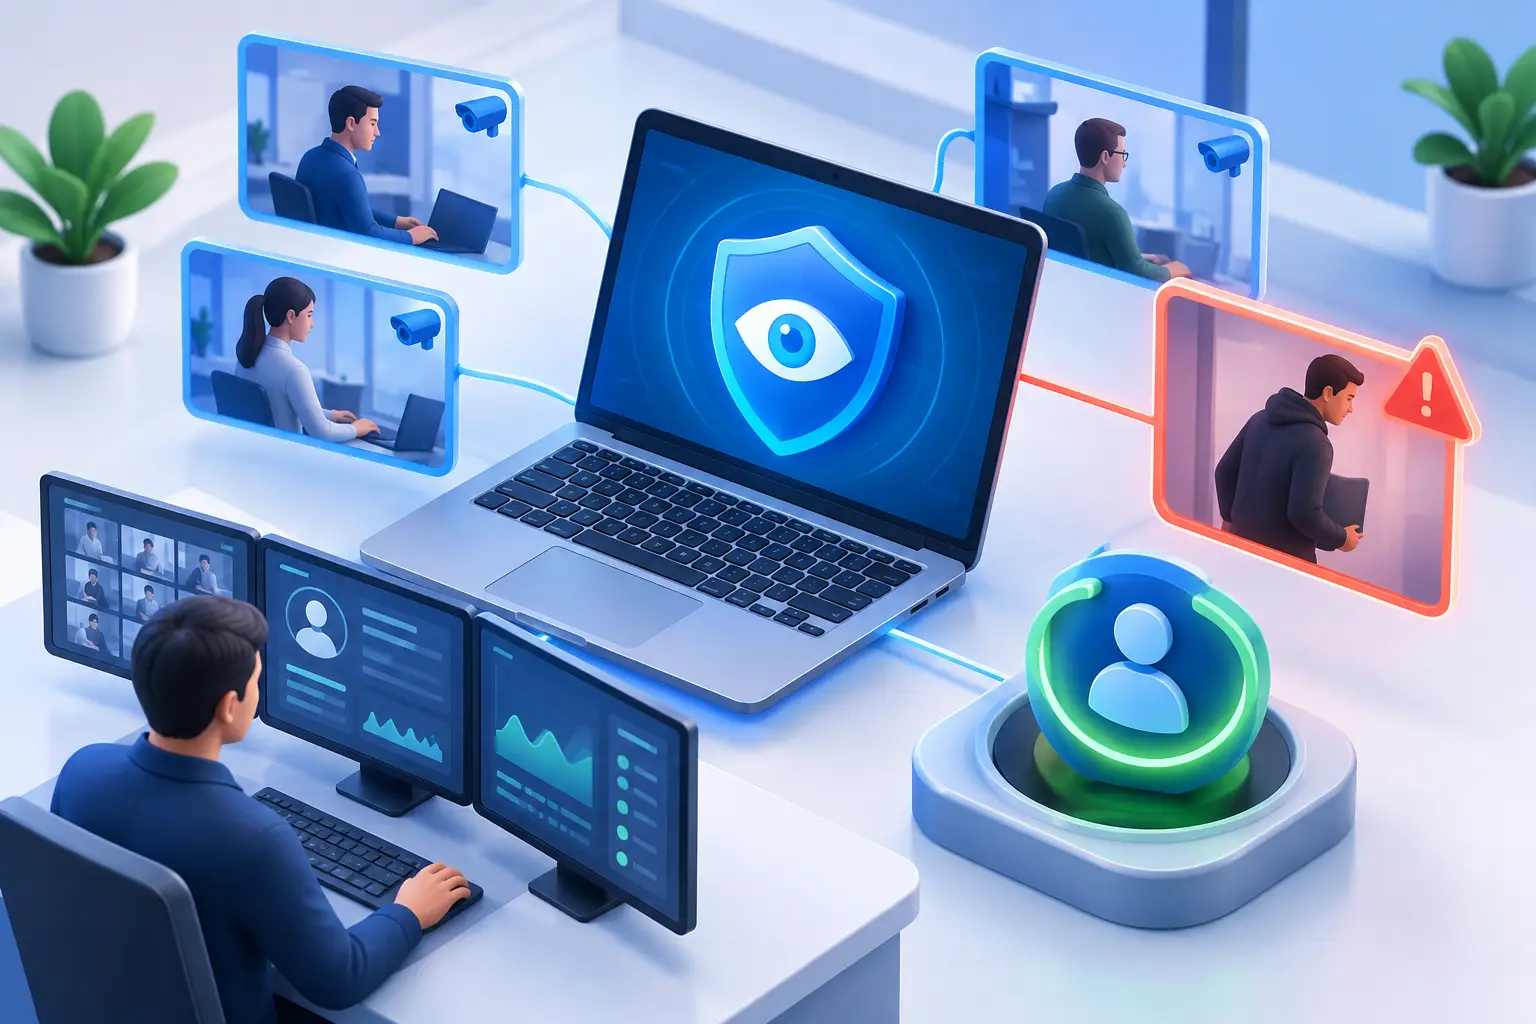
Seorang karyawan mengunduh daftar pelanggan sebelum mengajukan pengunduran diri. Pekerja jarak jauh mengunggah file internal ke akun cloud pribadi. Karyawan yang memiliki akses ke sistem keuangan menghabiskan berjam-jam di situs tanpa izin sementara pekerjaan penting terbengkalai. Ini bukan skenario keamanan yang abstrak. Ini adalah masalah manajemen sehari-hari, dan perangkat lunak pemantauan ancaman internal memberi tim TI serta pimpinan bisnis bukti untuk mengenalinya sebelum kerusakan membesar.
Sistem yang paling berguna tidak sekadar menghitung menit aktif atau menghasilkan skor produktivitas yang samar. Sistem tersebut menunjukkan apa yang terjadi di komputer perusahaan, kapan kejadiannya, dan pengguna yang terlibat. Administrator juga dapat menghentikan aktivitas berisiko langsung pada perangkat tanpa menunggu laporan insiden.
01Apa yang Harus Dilakukan Perangkat Lunak Pemantauan Ancaman Internal
Ancaman internal dapat disengaja, timbul karena kelalaian, atau sekadar akibat kontrol yang lemah. Pekerja mungkin mencoba mencuri data, tetapi bisa juga menggunakan kembali kata sandi lemah, memasang alat yang tidak disetujui, menyalin file ke perangkat USB, atau mengirim informasi sensitif melalui akun pribadi. Hasilnya bisa sama: kehilangan data, gangguan operasional, risiko kepatuhan, dan penyelidikan mahal.
Perangkat lunak pemantauan yang efektif membuat catatan aktivitas tepercaya di seluruh perangkat milik perusahaan. Bagi bisnis kecil atau menengah, catatan tersebut harus praktis digunakan setiap hari, bukan terkubur di dasbor keamanan yang memerlukan spesialis untuk menafsirkannya.
Setidaknya, administrator membutuhkan visibilitas atas layar, situs web, aplikasi, proses yang berjalan, file, dan aktivitas pengguna. Tampilan layar langsung membantu manajer memastikan apa yang sedang terjadi secara waktu nyata. Perekaman layar menyediakan catatan yang dapat ditinjau ketika pertanyaan muncul kemudian. Log situs web dan aplikasi menunjukkan apakah pengguna bekerja di sistem bisnis yang disetujui atau menghabiskan waktu pada alat berisiko tinggi maupun tidak produktif.
Pencatatan penekanan tombol dapat memberi konteks tambahan dalam penyelidikan, terutama ketika pelanggaran kebijakan melibatkan komunikasi tanpa izin atau upaya melewati pembatasan. Penerapannya harus hati-hati, dengan kebijakan perusahaan dan kontrol akses yang jelas, karena catatan terperinci bersifat sensitif. Tujuannya bukan mengumpulkan data semata-mata untuk memilikinya, melainkan membangun akuntabilitas dan melindungi aset bisnis.
02Perhatikan Perilaku, Bukan Hanya Kejadian Tunggal
Satu kunjungan situs yang tidak biasa tidak otomatis berarti karyawan merupakan ancaman. Program risiko internal yang berguna mencari pola: aktivitas yang bertentangan dengan peran pengguna, waktu, beban kerja normal, atau kebijakan perusahaan.
Contohnya, karyawan akuntansi mungkin punya alasan sah menggunakan portal perbankan, tetapi tidak untuk memasang utilitas akses jarak jauh atau berulang kali mengakses layanan berbagi file yang belum disetujui perusahaan. Perwakilan penjualan mungkin membutuhkan catatan pelanggan, tetapi transfer file besar di luar jam kerja atau penyalinan kontak berulang menjelang keluar perlu ditinjau.
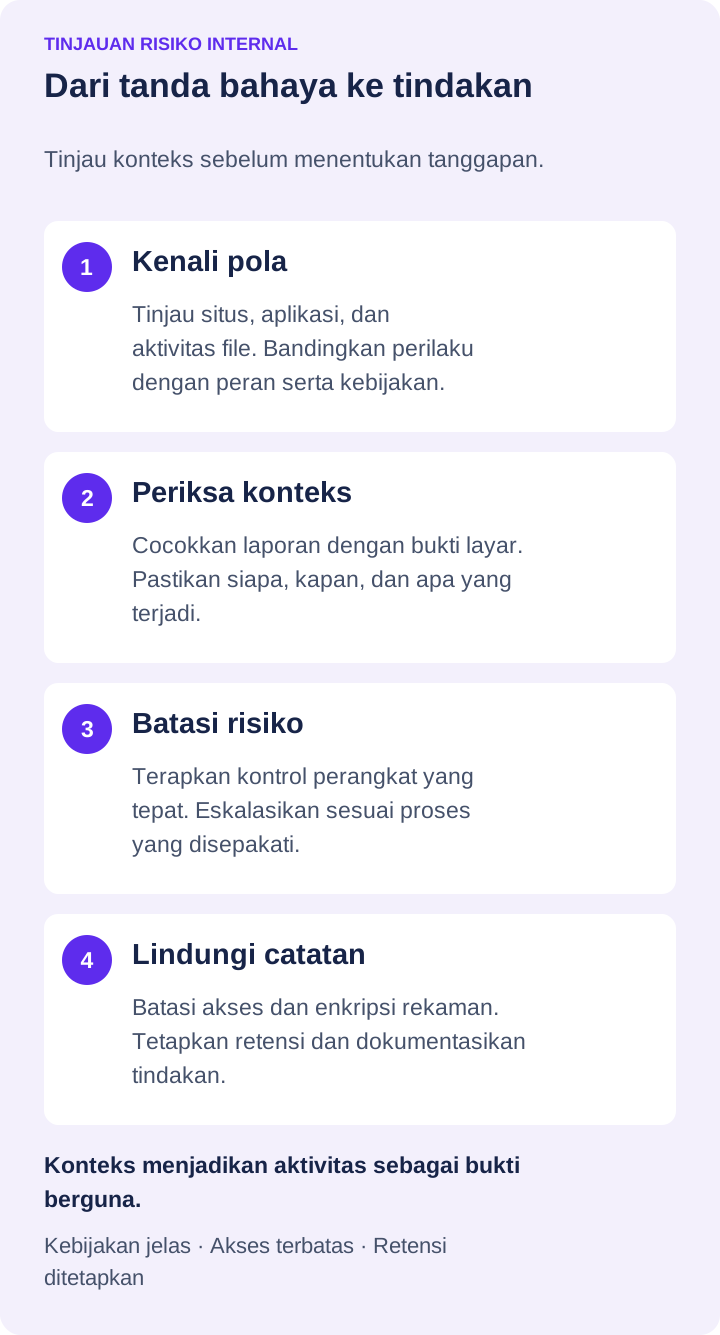
Data pemantauan memberi manajer titik awal yang faktual. Alih-alih menghadapi karyawan berdasarkan kecurigaan, mereka dapat meninjau catatan aktivitas, memastikan cakupan masalah, dan menentukan langkah selanjutnya yang tepat. Langkah tersebut bisa berupa pembinaan, perubahan izin, penyelidikan formal, atau pembatasan akses segera.
Sinyal utama yang perlu ditinjau
Peringatan dan laporan yang paling bernilai berfokus pada perilaku yang menimbulkan risiko bisnis terukur. Contoh umumnya meliputi:
- Akses berulang ke email pribadi, penyimpanan cloud konsumen, alat transfer file anonim, atau layanan pesan yang tidak disetujui
- Instalasi atau penggunaan perangkat lunak tanpa izin, terutama alat kendali jarak jauh, proxy, enkripsi, atau berbagi data
- Penyalinan, pemindahan, penghapusan, atau transfer file bisnis yang tidak biasa
- Upaya mengunjungi situs yang diblokir, mengakali pembatasan web, atau menonaktifkan perangkat lunak keamanan dan pemantauan
- Waktu menganggur yang lama, penggunaan aplikasi nonkerja secara terus-menerus, atau aktivitas yang tidak sesuai tugas
- Login dan aktivitas desktop pada waktu yang tidak biasa, terutama jika disertai akses ke file atau sistem sensitif
Konteks penting. Pengembang mungkin secara sah menjalankan alat yang tidak lazim pada komputer resepsionis. Karyawan jarak jauh yang bekerja lintas zona waktu mungkin aktif di luar jam kantor biasa. Sesuaikan laporan dan prosedur peninjauan dengan peran pekerjaan, perangkat lunak yang disetujui, serta kebutuhan operasional sebenarnya.
03Pemantauan Harus Menghasilkan Tindakan
Visibilitas tanpa kendali membuat administrator baru bereaksi setelah masalah terjadi. Perangkat lunak pemantauan ancaman internal yang kuat menggabungkan pengumpulan bukti dengan alat administrasi perangkat yang memungkinkan TI bertindak segera.
Jika karyawan menggunakan situs tanpa izin, administrator harus dapat memblokir situs berdasarkan kategori atau alamat tertentu. Jika aplikasi terlarang muncul pada komputer kerja, TI harus dapat memblokirnya, menghentikan prosesnya, atau menghapusnya sesuai prosedur perusahaan. Jika perangkat tampak telah disusupi atau karyawan akan meninggalkan bisnis, tim mungkin perlu membatasi perangkat USB, mentransfer file bisnis, menjalankan perintah, memulai ulang komputer, atau mematikannya dari jarak jauh.
Tindakan ini memperpendek waktu antara deteksi dan pembatasan dampak. Hal itu penting ketika data dapat disalin dalam hitungan menit. Tindakan tersebut juga mengurangi pekerjaan administrasi rutin. Daripada mendatangi meja atau meminta pekerja jarak jauh mengatasi masalah, TI dapat mengelola perangkat secara langsung.
Net Monitor for Employees Pro mendukung model operasional ini dengan menggabungkan tampilan layar langsung, perekaman desktop dan audio, log aktivitas, pelaporan, pembatasan situs web dan aplikasi, serta kendali komputer jarak jauh dalam satu sistem yang berfokus pada administrator. Bagi tim yang tersebar, tingkat pengawasan yang sama dapat menjangkau perangkat jarak jauh yang dikelola di luar jaringan kantor.
04Bangun Catatan Bukti yang Dapat Dipertanggungjawabkan
Ketika manajer perlu menangani dugaan penyalahgunaan, ingatan saja tidak cukup. Tangkapan layar tanpa konteks dan laporan lisan sering menimbulkan perselisihan. Catatan yang teratur mempermudah penetapan fakta dan tanggapan yang konsisten.
Gunakan laporan terfilter untuk mempersempit aktivitas berdasarkan karyawan, komputer, rentang tanggal, situs web, aplikasi, atau proses. Padukan laporan dengan rekaman layar ketika konteks visual diperlukan. Laporan mungkin menunjukkan akses ke situs berbagi file selama 45 menit. Rekaman dapat menunjukkan apakah pengguna mengunggah dokumen rahasia, mengambil file klien yang sah, atau sekadar membaca halaman publik.
Penyimpanan rekaman adalah keputusan operasional yang perlu direncanakan sejak awal. Tim kecil mungkin lebih menyukai penyimpanan lokal untuk akses cepat dan kendali langsung. Organisasi dengan pengguna jarak jauh, kebutuhan retensi lebih lama, atau operasi TI terpusat mungkin perlu menyimpan catatan di berbagi SMB, FTP, SFTP, WebDAV, penyimpanan kompatibel Amazon S3, Google Cloud Storage, atau Azure Blob Storage. Pilihan yang tepat bergantung pada persyaratan retensi, bandwidth tersedia, biaya penyimpanan, dan siapa yang membutuhkan akses ke bukti.
Lindungi catatan itu sendiri. Batasi akses administrator, gunakan enkripsi yang sesuai jika tersedia, tetapkan masa retensi, dan hapus rekaman yang tidak lagi memiliki tujuan bisnis sah. Data pemantauan dapat membantu membela perusahaan, tetapi juga memerlukan penanganan yang disiplin.
05Tetapkan Aturan yang Jelas Sebelum Memantau
Pemantauan karyawan paling efektif ketika menjadi bagian dari proses manajemen yang terdokumentasi. Karyawan perlu memahami bahwa komputer dan akun perusahaan ditujukan untuk bisnis, aktivitas dapat dipantau, dan kegiatan terlarang memiliki konsekuensi. Persyaratan berbeda menurut negara bagian, industri, perjanjian kerja bersama, dan lokasi karyawan, sehingga bisnis perlu meminta penasihat hukum meninjau kebijakan sebelum penerapan.
Pemberitahuan yang jelas bukan kelemahan. Pemberitahuan tersebut dapat mencegah penyalahgunaan sebelum dimulai. Ketika karyawan mengetahui bahwa situs web, aplikasi, file, dan aktivitas layar dapat ditinjau, pelanggaran kebijakan yang dianggap sepele sering berkurang. Manajer juga memperoleh dasar penegakan yang lebih adil karena standarnya telah dijelaskan sebelumnya.
Jangan memperlakukan setiap karyawan sebagai sasaran penyelidikan. Gunakan pemantauan secara proporsional. Berikan manajer akses ke laporan yang dibutuhkan timnya, batasi catatan sensitif bagi personel berwenang, dan selidiki penyimpangan berdasarkan bukti. Pengumpulan berlebihan menambah beban administrasi dan dapat mengalihkan perhatian dari risiko sebenarnya.
06Mulai dari Komputer yang Paling Penting
Penerapan penuh tidak harus dimulai pada semua perangkat sekaligus. Mulailah dari perangkat yang menangani data pelanggan, informasi keuangan, kekayaan intelektual, kredensial administratif, atau sistem operasional bernilai tinggi. Tetapkan aplikasi dan situs yang disetujui, siapkan laporan yang benar-benar akan ditinjau manajer, dan uji proses tanggapan terhadap pelanggaran kebijakan.
Kemudian perluas cakupan ke staf jarak jauh dan hibrida, yang visibilitas langsungnya sering paling lemah. Uji coba praktis adalah cara tercepat untuk menentukan apakah tampilan layar, rekaman, laporan, dan kendali jarak jauh sesuai dengan cara kerja manajer serta staf TI. Unduh uji coba gratis, uji dengan alur kerja nyata, dan pastikan buktinya cukup jelas untuk mendukung keputusan pada saat dibutuhkan.
Tujuannya bukan mengawasi setiap detik sepanjang hari. Tujuannya adalah membuat penggunaan komputer perusahaan dapat dipertanggungjawabkan, memberi manajer fakta alih-alih dugaan, dan memastikan aktivitas berisiko dapat dihentikan sebelum menjadi masalah bisnis yang mahal.