İç riskler
Kontrol Sağlayan İç Tehdit İzleme Yazılımı
Riskli örüntüleri belirleyin, ne olduğunu doğrulayın ve açık kanıtlarla pratik cihaz kontrollerini kullanarak müdahale edin.
Bir çalışan işten ayrılacağını bildirmeden önce müşteri listesini indirir. Uzaktan çalışan biri şirket içi dosyaları kişisel bulut hesabına yükler. Finans sistemlerine erişimi olan bir çalışan, kritik işler beklerken saatlerini izinsiz web sitelerinde geçirir. Bunlar soyut güvenlik senaryoları değildir. Günlük yönetim sorunlarıdır ve iç tehdit izleme yazılımı, BT ekipleriyle işletme yöneticilerine zarar büyümeden bunları belirleyecek kanıtları sağlar.
En yararlı sistemler yalnızca aktif dakikaları saymaz veya belirsiz bir verimlilik puanı üretmez. Şirket bilgisayarında ne olduğunu, ne zaman gerçekleştiğini ve hangi kullanıcının ilgili olduğunu gösterir. Ayrıca yöneticilere, olay raporunu beklemek yerine riskli etkinliği doğrudan cihazda durdurma olanağı verir.
01İç Tehdit İzleme Yazılımı Neler Yapmalı?
İç tehdit kasıtlı olabilir, dikkatsizlikten kaynaklanabilir veya yalnızca yetersiz kontrollerin sonucu olabilir. Bir çalışan veri çalmaya çalışabileceği gibi zayıf bir parolayı yeniden kullanabilir, onaysız bir araç kurabilir, dosyaları USB cihazına kopyalayabilir ya da hassas bilgileri kişisel hesap üzerinden gönderebilir. Sonuç aynı olabilir: veri kaybı, operasyon kesintisi, uyumluluk riski ve maliyetli soruşturma.
Etkili izleme yazılımı, şirkete ait uç noktalarda güvenilir bir etkinlik kaydı oluşturur. Küçük veya orta ölçekli bir işletmede bu kayıt, yorumlamak için uzman gerektiren bir güvenlik paneline gömülmek yerine günlük kullanım için yeterince pratik olmalıdır.
Yöneticiler en azından ekranları, web sitelerini, uygulamaları, çalışan işlemleri, dosyaları ve kullanıcı etkinliklerini görebilmelidir. Canlı ekran izleme, o anda neler olduğunu doğrulamaya yardımcı olur. Ekran kaydı, daha sonra bir soru ortaya çıktığında incelenebilir bir geçmiş sunar. Web sitesi ve uygulama günlükleri, kullanıcının onaylı iş sistemlerinde mi çalıştığını yoksa yüksek riskli veya verimsiz araçlarda mı zaman geçirdiğini ortaya koyar.
Tuş vuruşlarının kaydedilmesi, özellikle politika ihlali yetkisiz iletişim veya kısıtlamaları aşma girişimleri içeriyorsa, incelemelere ek bağlam sağlayabilir. Ayrıntılı kayıtlar hassas olduğundan bu özellik açık şirket politikası ve erişim kontrolleriyle dikkatli uygulanmalıdır. Amaç, sırf veri toplamak değil, hesap verebilirlik oluşturmak ve işletme varlıklarını korumaktır.
02Yalnızca Tekil Olayları Değil, Davranışları İzleyin
Tek bir olağandışı web sitesi ziyareti, çalışanın otomatik olarak tehdit olduğu anlamına gelmez. Yararlı bir iç risk programı örüntüleri arar: kullanıcının rolüyle, günün saatiyle, normal iş yüküyle veya şirket politikasıyla uyuşmayan etkinlikler.
Örneğin muhasebe çalışanının bankacılık portalını kullanması meşru olabilir; ancak uzaktan erişim aracı kurması veya şirketin onaylamadığı dosya paylaşım hizmetlerine tekrar tekrar girmesi aynı şekilde açıklanamaz. Satış temsilcisinin müşteri kayıtlarına ihtiyacı olabilir; fakat mesai dışında büyük dosya aktarımları veya ayrılmadan önce kişilerin sürekli kopyalanması inceleme gerektirir.
İzleme verileri yöneticilere olgulara dayalı bir başlangıç noktası sunar. Çalışanla şüpheye dayanarak yüzleşmek yerine etkinlik kaydını inceleyebilir, sorunun kapsamını doğrulayabilir ve uygun sonraki adımı atabilirler. Bu adım bir rehberlik görüşmesi, izin değişikliği, resmi soruşturma veya erişimin hemen kısıtlanması olabilir.
İncelenmesi gereken temel işaretler
En değerli uyarılar ve raporlar, ölçülebilir işletme riski yaratan davranışlara odaklanır. Yaygın örnekler şunlardır:
- Kişisel e-postaya, bireysel bulut depolamaya, anonim dosya aktarım araçlarına veya onaylanmamış mesajlaşma hizmetlerine tekrar tekrar erişim
- Özellikle uzaktan kontrol, proxy, şifreleme veya veri paylaşımı araçları olmak üzere yetkisiz yazılımların kurulması ya da çalıştırılması
- İş dosyalarının alışılmadık biçimde kopyalanması, taşınması, silinmesi veya aktarılması
- Engellenen sitelere erişme, web kısıtlamalarını aşma ya da güvenlik ve izleme yazılımlarını devre dışı bırakma girişimleri
- Uzun süreli boşta kalma, iş dışı uygulamaların sürekli kullanımı veya verilen görevlerle uyuşmayan etkinlik
- Özellikle hassas dosya ya da sistem erişimiyle birlikte görülen, olağandışı saatlerde oturum açma ve masaüstü etkinliği
Bağlam önemlidir. Bir geliştirici, resepsiyon görevlisinin bilgisayarında alışılmadık olacak araçları meşru biçimde çalıştırabilir. Farklı saat dilimleriyle çalışan uzaktaki bir çalışan, standart mesai saatleri dışında aktif olabilir. Raporları ve inceleme prosedürlerini iş rollerine, onaylı yazılımlara ve gerçek operasyon ihtiyaçlarına göre yapılandırın.
03İzleme, Eyleme Dönüşmeli
Kontrol olmadan görünürlük, yöneticilerin sorun çıktıktan sonra tepki vermesine neden olur. En güçlü iç tehdit izleme yazılımları, kanıt toplamayı BT'nin hemen harekete geçmesini sağlayan uç nokta yönetim araçlarıyla birleştirir.
Çalışan izinsiz web sitelerini kullanıyorsa yönetici siteleri kategoriye veya tek tek adreslere göre engelleyebilmelidir. Bir iş istasyonunda yasak uygulama görülürse BT, şirket prosedürüne göre uygulamayı engelleyebilmeli, işlemi durdurabilmeli veya uygulamayı kaldırabilmelidir. Bir cihazın ele geçirildiğinden şüpheleniliyorsa ya da çalışan işten ayrılıyorsa ekibin USB cihazlarını kısıtlaması, iş dosyalarını aktarması, komut çalıştırması, bilgisayarı yeniden başlatması veya uzaktan kapatması gerekebilir.
Bu işlemler tespit ile kontrol altına alma arasındaki süreyi kısaltır. Veriler dakikalar içinde kopyalanabildiğinde bu önemlidir. Ayrıca rutin yönetim işlerini azaltır. BT, bir masaya gitmek veya uzaktaki çalışandan sorun gidermesini istemek yerine cihazı doğrudan yönetebilir.
Net Monitor for Employees Pro, canlı ekran izlemeyi, masaüstü ve ses kaydını, etkinlik günlüklerini, raporlamayı, web sitesi ve uygulama kısıtlamalarını, uzaktan bilgisayar kontrollerini yönetici odaklı tek bir sistemde birleştirerek bu operasyon modelini destekler. Dağıtık ekiplerde aynı gözetim düzeyi böylece ofis ağının ötesindeki yönetilen uzak cihazlara da uzanabilir.
04Sağlam Bir Kanıt Kaydı Oluşturun
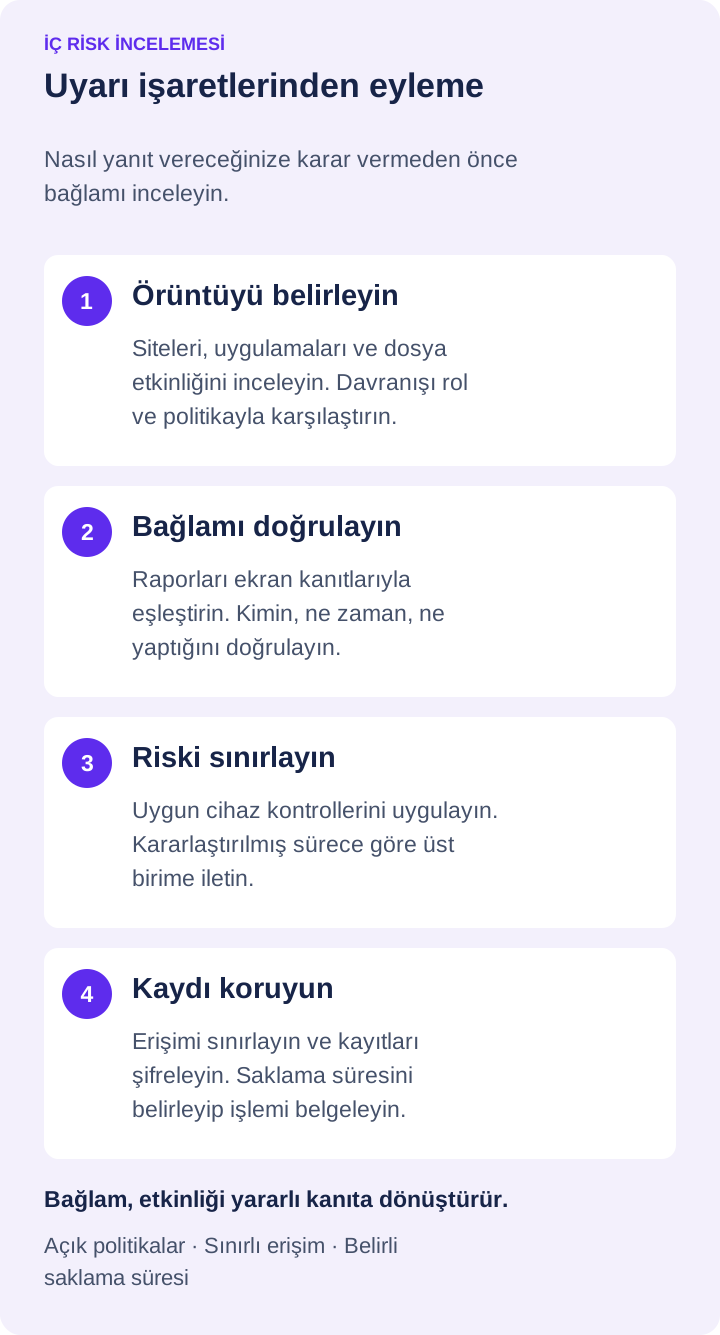
Bir yönetici şüpheli kötüye kullanımı ele alırken hafıza yeterli değildir. Bağlamından kopuk ekran görüntüleri ve sözlü raporlar çoğu zaman anlaşmazlık yaratır. Düzenli bir kayıt, ne olduğunu belirlemeyi ve tutarlı bir yanıt vermeyi kolaylaştırır.
Etkinliği çalışan, bilgisayar, tarih aralığı, web sitesi, uygulama veya işleme göre daraltmak için filtrelenmiş raporları kullanın. Görsel bağlam gerektiğinde raporları ekran kayıtlarıyla eşleştirin. Bir rapor, dosya paylaşım sitesine 45 dakika erişildiğini gösterebilir. Kayıt ise kullanıcının gizli belgeleri yüklediğini, meşru bir müşteri dosyası aldığını veya yalnızca herkese açık bir sayfa okuduğunu gösterebilir.
Kayıtların depolanması sonradan düşünülecek bir ayrıntı değil, operasyonel bir karardır. Küçük ekipler hızlı erişim ve doğrudan kontrol için yerel depolamayı tercih edebilir. Uzak kullanıcıları, daha uzun saklama ihtiyaçları veya merkezi BT operasyonları olan kuruluşların kayıtları SMB paylaşımları, FTP, SFTP, WebDAV, Amazon S3 uyumlu depolama, Google Cloud Storage veya Azure Blob Storage üzerinde tutması gerekebilir. Doğru seçim; saklama gereksinimlerine, mevcut bant genişliğine, depolama maliyetlerine ve kanıtlara kimlerin erişeceğine bağlıdır.
Kayıtların kendisini koruyun. Yönetici erişimini sınırlayın, mevcut olduğunda uygun şifreleme kullanın, saklama sürelerini belirleyin ve artık meşru bir iş amacına hizmet etmeyen kayıtları silin. İzleme verileri şirketin savunulmasına yardımcı olabilir, ancak disiplinli biçimde işlenmeleri de gerekir.
05İzlemeye Başlamadan Önce Açık Kurallar Belirleyin
Çalışan izleme, belgelenmiş bir yönetim sürecinin parçası olduğunda en iyi sonucu verir. Çalışanlar şirket bilgisayarlarıyla hesaplarının iş amaçlı olduğunu, etkinliğin izlenebileceğini ve yasak davranışların sonuçları bulunduğunu bilmelidir. Gereksinimler eyalete, sektöre, toplu iş sözleşmesine ve çalışanın bulunduğu yere göre değiştiğinden işletmeler uygulamadan önce politikalarını hukuk danışmanına inceletmelidir.
Açık bilgilendirme bir zayıflık değildir. Kötüye kullanımı başlamadan önleyebilir. Çalışanlar web sitelerinin, uygulamaların, dosyaların ve ekran etkinliğinin incelenebileceğini bildiğinde sıradan politika ihlalleri çoğu zaman azalır. Standartlar önceden açıklandığı için yöneticiler de yaptırım konusunda daha adil bir temele sahip olur.
Her çalışanı soruşturma hedefi olarak görmekten kaçının. İzlemeyi ölçülü kullanın. Yöneticilere ekipleri için gerekli raporlara erişim verin, hassas kayıtları yetkili personele ayırın ve istisnaları kanıta dayalı inceleyin. Aşırı veri toplamak yönetim yükü oluşturur ve gerçek risklerden uzaklaştırabilir.
06En Önemli Bilgisayarlardan Başlayın
Tam kapsamlı uygulama tüm cihazlarda aynı anda başlamak zorunda değildir. Müşteri verileri, finansal bilgiler, fikri mülkiyet, yönetici kimlik bilgileri veya yüksek değerli operasyon sistemleriyle çalışan uç noktalardan başlayın. Onaylı uygulamaları ve web sitelerini belirleyin, yöneticilerin gerçekten inceleyeceği raporları yapılandırın ve politika ihlaline yanıt sürecini test edin.
Ardından kapsamı doğrudan görünürlüğün genellikle en zayıf olduğu uzaktan ve hibrit çalışanlara genişletin. Pratik bir deneme, ekran görünümlerinin, kayıtların, raporların ve uzaktan kontrollerin yöneticilerinizin ve BT personelinizin çalışma biçimine uyup uymadığını belirlemenin en hızlı yoludur. Ücretsiz denemeyi indirin, gerçek iş akışlarında test edin ve gerektiğinde kararı desteklemek için kanıtların yeterince açık olduğundan emin olun.
Amaç her günün her saniyesini izlemek değildir. Şirket bilgisayarlarının kullanımını hesap verebilir kılmak, yöneticilere tahminler yerine gerçekleri sunmak ve riskli etkinliğin maliyetli bir işletme sorununa dönüşmeden durdurulabilmesini sağlamaktır.