Kiểm soát ứng dụng
Cách chặn phần mềm trái phép trên máy tính
Kiểm soát ứng dụng nhân viên được chạy, hạn chế cài đặt chưa phê duyệt và duy trì công việc bằng quy tắc đã kiểm thử cùng ngoại lệ cụ thể.
Một nhân viên cài trình chuyển đổi PDF miễn phí, tiện ích trình duyệt hoặc công cụ truy cập từ xa vì thấy hữu ích. Khi bộ phận CNTT phát hiện, công cụ đó có thể đã làm lộ dữ liệu, đưa mã độc vào máy hoặc tạo đường truy cập chưa được phê duyệt. Khả năng chặn phần mềm trái phép trên máy tính giúp kiểm soát trực tiếp bảo mật, năng suất, chi phí bản quyền và trách nhiệm giải trình.
Với doanh nghiệp vừa và nhỏ, mục tiêu là để thiết bị công ty chạy công cụ đã phê duyệt, có cài đặt bảo mật rõ ràng và mục đích công việc cụ thể. Chỉ yêu cầu nhân viên không cài phần mềm là chưa đủ. Cần biện pháp kỹ thuật, khả năng biết chương trình nào đang chạy và quy trình phê duyệt ngoại lệ hợp lý.
01Xác định phần mềm trái phép và rủi ro
Phần mềm chưa được duyệt hiếm khi có nhãn cảnh báo. Đó có thể là ứng dụng lưu trữ đám mây cá nhân để chia sẻ với khách hàng, công cụ quay màn hình cho đào tạo, trò chơi tải lúc rảnh hoặc bản không có giấy phép của phần mềm trả phí. Mỗi trường hợp gây vấn đề khác nhau nhưng đều làm giảm quyền kiểm soát thiết bị của công ty.
Ứng dụng chưa thẩm định có thể chứa mã độc, thu thập thông tin đăng nhập, gửi tệp ra ngoài kho được duyệt hoặc xung đột với phần mềm bảo mật. Công cụ điều khiển từ xa cần được chú ý vì có thể cho nhân viên hoặc người ngoài truy cập máy mà không có CNTT giám sát. Ngay cả phần mềm hợp pháp cũng gây rủi ro khi lỗi thời, cấu hình sai hoặc cài từ nguồn không chính thức.
Ngoài ra còn có chi phí vận hành. Ứng dụng không được duyệt tiêu tốn băng thông, dung lượng và thời gian hỗ trợ. Nhân viên có thể xử lý thông tin công ty qua ứng dụng nhắn tin, chia sẻ tệp hoặc AI cá nhân mà không biết dữ liệu được lưu ở đâu. Hồ sơ phần mềm và bản quyền chính xác cũng giúp đáp ứng đợt kiểm tra giấy phép của nhà cung cấp.
Lập danh mục phần mềm được phê duyệt
Ghi tên ứng dụng, nhà phát hành, phiên bản được hỗ trợ, người phụ trách nghiệp vụ, nguồn được duyệt và nhóm sử dụng. So sánh danh mục với phần mềm đã cài và hồ sơ sử dụng ứng dụng. Ứng dụng đã cài có thể không được dùng; tệp thực thi di động có thể chạy mà không xuất hiện trong danh sách cài đặt thông thường. Cả hai đều cần được xem xét.
Bắt đầu từ nhóm rủi ro cao nhất: truy cập từ xa chưa duyệt, ứng dụng đồng bộ cá nhân, phần mềm không giấy phép, trò chơi và tệp thực thi lạ. Xác nhận mục đích công việc trước khi đặt quy tắc. Công cụ chuyên dụng của kỹ sư cần người phụ trách và phạm vi rõ ràng, thay vì bị đánh đồng với tệp tải xuống không rõ nguồn.
02Hạn chế cài đặt theo nguyên tắc quyền tối thiểu
Người dùng thông thường không nên có quyền quản trị cục bộ trên máy công ty trừ khi công việc thực sự cần. Quyền đó cho phép cài nhiều ứng dụng, thay đổi bảo mật và làm yếu cơ chế bảo vệ. Rà soát tài khoản hằng ngày tách biệt với tài khoản quản trị được phép.
Điều này không có nghĩa CNTT phải làm chậm công việc. Thiết lập luồng phê duyệt, sau đó triển khai công cụ qua quy trình cài đặt được quản lý hoặc cấp quyền nâng cao tạm thời, có kiểm soát khi có lý do. Hạn chế nghiêm ngặt có thể gây khó cho nhân viên kỹ thuật hoặc người dùng phần mềm chuyên dụng. Họ cần quyền phù hợp và hỗ trợ thực tế.
Chặn cài đặt khác với chặn thực thi
Bỏ quyền quản trị là bước đầu quan trọng, không phải toàn bộ chính sách. Một số chương trình cài trong hồ sơ người dùng, còn ứng dụng di động chạy không cần cài đặt truyền thống. Microsoft cũng nêu người dùng tiêu chuẩn có thể cài ứng dụng đóng gói trong hướng dẫn hoạch định chính sách AppLocker. Hãy xác định thứ gì được chạy, không chỉ ai được cài.
Ví dụ, từ chối cài ứng dụng đồng bộ tệp cá nhân không xóa bản đã tồn tại. Kiểm tra danh mục hiện có, hạn chế thực thi chưa duyệt bằng biện pháp phù hợp và gỡ cài đặt không mong muốn qua quy trình quản trị.
03Chọn danh sách cho phép hoặc quy tắc chặn có mục tiêu
Không một cài đặt đơn lẻ nào ngăn mọi ứng dụng chưa duyệt. Cách làm thực tế kết hợp phòng ngừa và phát hiện. Phòng ngừa giới hạn thứ được cài hoặc chạy; phát hiện chỉ ra lỗ hổng chính sách, hành vi thử lặp lại và phần mềm có trước khi triển khai kiểm soát.
Dùng danh sách chặn cho ứng dụng bị cấm cụ thể
Danh sách chặn hạn chế ứng dụng có tên xác định và để chương trình khác hoạt động. Đây là khởi đầu thực tế khi nhóm cần nhiều công cụ và CNTT đã xác định phần mềm không mong muốn, như truy cập từ xa trái phép, chia sẻ ngang hàng, trò chơi và ổ đám mây chưa duyệt.
Danh sách chặn cần được bảo trì liên tục. Ứng dụng mới, tệp đổi tên, bản thực thi cập nhật và tiến trình đi kèm có thể thay đổi kết quả tùy cơ chế đối chiếu. Xác minh tệp thực thi thực tế và cách quy tắc khớp; đừng cho rằng tên hiển thị bao phủ mọi thành phần liên quan.
Dùng danh sách cho phép cho bộ công cụ làm việc xác định
Danh sách cho phép mở quyền cho ứng dụng đã duyệt và hạn chế phần còn lại trong phạm vi biện pháp được chọn. Cách này phù hợp với máy kiosk, máy dùng chung hoặc phòng ban có bộ công cụ ổn định. Chuẩn bị các thành phần phụ thuộc như trợ giúp đăng nhập, in ấn, dịch vụ cập nhật và phần mềm hỗ trợ tiếp cận trước khi áp dụng.
Danh sách nghiêm ngặt cần chuẩn bị nhiều hơn, nhất là với ứng dụng nghiệp vụ đặc thù. Bắt đầu từ nhóm máy hiểu rõ, ghi lại chương trình cần thiết và mở rộng sau khi thí điểm chứng minh công việc hợp lệ vẫn diễn ra. Luôn có cách đã thử để khôi phục chính sách cũ.
Chọn chính sách phù hợp với công nghệ thực thi
Trên Windows được quản lý, hệ thống kiểm soát chuyên dụng có thể hỗ trợ quy tắc theo nhà phát hành, mã băm hoặc đường dẫn. Microsoft mô tả App Control for Business và AppLocker là các lựa chọn kiểm soát ứng dụng Windows. Xem loại quy tắc, hệ điều hành và yêu cầu triển khai. Nếu có chế độ kiểm toán, xem kết quả trước khi cưỡng chế.
Hạn chế loại tệp hoặc thư mục cần thận trọng. Quy tắc với bộ cài, tập lệnh, thư mục tải xuống và tạm thời có thể ảnh hưởng tác vụ cài đặt, bảo trì hợp lệ. Chặn theo tên ứng dụng không tự động tương đương xác thực nhà phát hành, kiểm soát tập lệnh hay chính sách ngăn mã thực thi.
04Kiểm soát tiện ích trình duyệt và nguồn tải phần mềm
Nhiều công cụ trái phép không xuất hiện dưới dạng phần mềm máy tính truyền thống. Tùy quyền, tiện ích trình duyệt có thể đọc nội dung trang, thông tin nhập vào website hoặc kết nối nhân viên với dịch vụ chưa duyệt. Quản lý chúng riêng với ứng dụng máy tính.
Với Chrome được quản lý, hướng dẫn chính sách ứng dụng và tiện ích của Google giải thích cài đặt cho phép và chặn. Áp dụng cho đúng người dùng hoặc trình duyệt và kiểm tra phạm vi thực tế. Xác định trình duyệt tổ chức hỗ trợ; chính sách ở một trình duyệt không tự cấu hình trình duyệt khác.
Lọc web có thể giảm tải phần mềm không mong muốn. Hạn chế nguồn và dịch vụ có rủi ro nghiệp vụ đã ghi nhận, đồng thời giữ truy cập nhà cung cấp và máy chủ cập nhật được duyệt. Nhóm thiết kế có thể cần trang tải mà kế toán không cần.
Dùng chặn website trên máy tính làm việc như lớp kiểm soát bổ sung. Chặn nguồn tải không ngăn chương trình đã có trên máy chạy. Xem xét quy tắc ứng dụng, trình duyệt và website cùng nhau nhưng không coi chúng thay thế lẫn nhau.
05Chặn ứng dụng trái phép bằng Net Monitor for Employees Pro
Net Monitor for Employees Pro cung cấp nơi tập trung để xem ứng dụng, tiến trình đang chạy và áp dụng hạn chế. Trợ giúp Applications and Processes mô tả các điều khiển dưới đây. Bắt đầu với máy thí điểm và ứng dụng thử vô hại trước khi triển khai cả phòng ban.
- Kiểm tra ứng dụng và tiến trình. Tab Applications liệt kê cửa sổ hoặc tác vụ hiển thị. Dùng Processes để xem tiến trình nền, PID và dòng lệnh. Xác nhận mục đó thuộc ứng dụng không mong muốn trước khi xử lý.
- Tạo danh sách phù hợp. Dùng Add to blocked/allowed list để chép tên ứng dụng từ dòng đã chọn vào danh sách chính sách. Tính đến ứng dụng thiết yếu và thành phần hỗ trợ khi lập danh sách cho phép.
- Chọn chế độ quy tắc. Trong Blocking Applications, chọn Block list để hạn chế ứng dụng được liệt kê hoặc Allow list để cho phép nhóm đó. Cũng có Allow all và Block all; hiểu tác động trước khi áp dụng.
- Kiểm tra các máy trong phạm vi. Use same settings for all computers áp dụng chính sách chung trên toàn bộ máy. Khi tắt, có thể nạp chính sách máy hiện tại và áp dụng cho máy đã chọn. Xác nhận phạm vi trước khi thay đổi quyền truy cập.
- Áp dụng và thử quy tắc. Chọn Apply settings, rồi chạy ứng dụng thử và các chương trình được duyệt mà nhân viên cần. Kiểm tra tiến trình liên quan và công việc, không chỉ xem một cửa sổ có đóng hay không.
- Xác minh khởi động và quyền tạm thời. Đặt Automatically start rules nếu hạn chế phải bắt đầu cùng máy từ xa, rồi kiểm tra sau khi khởi động lại. Temporary allow all tắt thực thi nhưng giữ danh sách. Khôi phục chính sách sau xử lý sự cố và xác minh lại.
Đóng ứng dụng một lần không thay thế quy tắc liên tục
End Task đóng ứng dụng được chọn trên máy hiện tại; End all tasks with same name nhắm đến ứng dụng đó trên mọi máy đã chọn. Điều khiển tiến trình có Kill process và Kill all processes with same name. Đây là hành động quản trị tức thời. Hạn chế lâu dài được cấu hình riêng trong Blocking Applications.
Trước khi đóng tác vụ, cân nhắc công việc chưa lưu và xác nhận máy bị ảnh hưởng. Hạn chế ứng dụng không gỡ cài đặt, không phân loại chương trình là mã độc và không thay thế bảo vệ thiết bị. Xác minh hành vi trên từng nền tảng và cấu hình. Khi quản trị qua Internet, làm theo hướng dẫn kết nối từ xa và giấy phép Cloud.
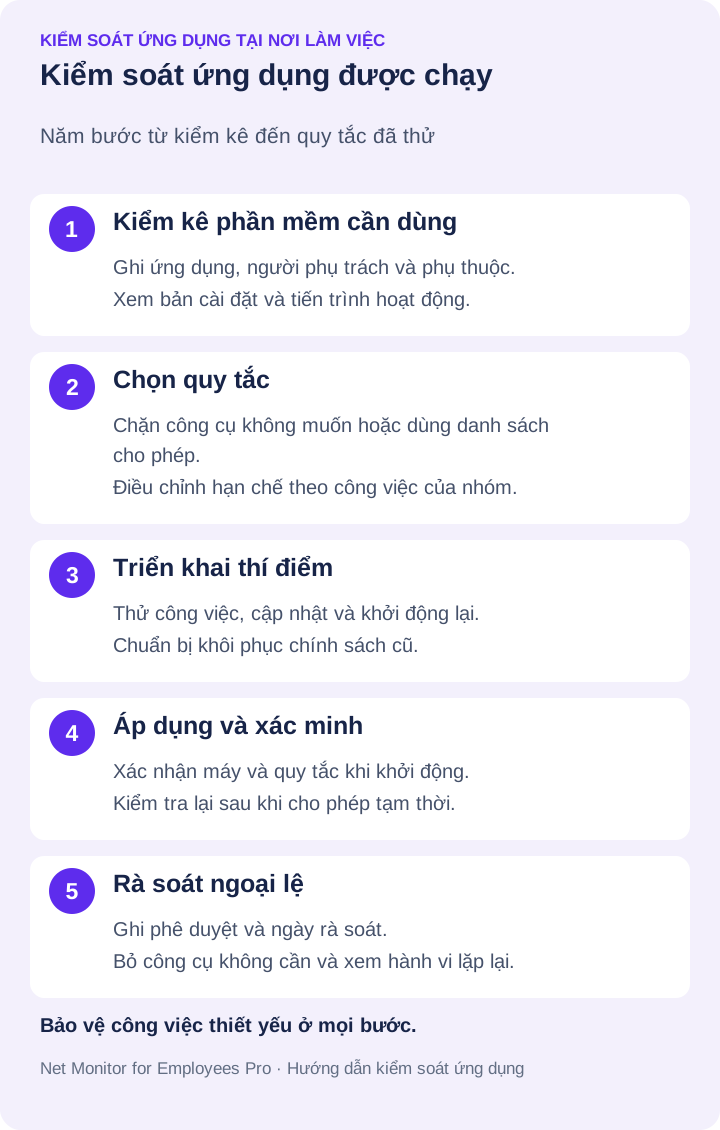
06Giám sát hoạt động và xử lý phần mềm trái phép
Chặn mà thiếu thông tin tạo ra điểm mù. CNTT cần biết ứng dụng nào chạy trên từng thiết bị và phần mềm không mong muốn có xuất hiện lại không. Kiểm tra tiến trình đặc biệt hữu ích với ứng dụng di động hoặc công cụ không có cửa sổ.
Dùng Application usage report và bộ lọc báo cáo để xem hoạt động theo máy, người dùng và khoảng thời gian. Kết hợp lịch sử với xem màn hình trực tiếp khi cần xác minh hiện trạng. Phân biệt hồ sơ sử dụng với sự kiện cài đặt và nhật ký khởi chạy bị chặn; lấy những hồ sơ này từ hệ điều hành hoặc công cụ thực thi nếu có.
Giám sát phải gắn với nội quy bằng văn bản và áp dụng nhất quán. Nhân viên cần hiểu thiết bị công ty là tài sản được quản lý, hoạt động nào được ghi và cách xin ngoại lệ. Chỉ cho người cần dữ liệu để làm nhiệm vụ xác định quyền truy cập hồ sơ.
Điều tra trước khi quyết định xử lý
Đừng biến mọi phát hiện thành vụ kỷ luật. Trước hết xác định phần mềm, người cài nếu có hồ sơ chứng minh, quyền của nó và việc truy cập hoặc truyền dữ liệu công ty. Ứng dụng máy tính bỏ túi khác với công cụ máy tính từ xa, quản lý thông tin đăng nhập, đồng bộ đám mây hoặc tệp thực thi lạ.
Với phần mềm có thể nguy hiểm, theo quy trình ứng phó sự cố. Có thể cần cô lập thiết bị, giữ hồ sơ trước thay đổi, gỡ chương trình, đổi thông tin đăng nhập bị lộ và quét thành phần liên quan. Kiểm tra máy khác vì một bộ cài có thể đã được chia sẻ khắp phòng ban.
Với vi phạm ít rủi ro, gỡ phần mềm theo quy trình được duyệt, ghi nhận sự việc và giải thích phương án thay thế. Vi phạm lặp lại cần xem lại quyền, đào tạo và hoàn cảnh. Thực thi nhất quán rất quan trọng; thường xuyên bỏ qua một số máy khiến chính sách khó duy trì.
07Xây dựng quy trình phê duyệt nhân viên thực sự sử dụng
Nhân viên lách chính sách khi phê duyệt mất nhiều ngày nhưng cần giải pháp ngay. Quy trình ngắn, có thể dự đoán giúp giảm áp lực. Yêu cầu nêu phần mềm, mục đích, nhà cung cấp, dữ liệu sẽ truy cập và mức khẩn cấp.
CNTT có thể đánh giá tính hợp pháp, giấy phép, tương thích và mức phù hợp với dữ liệu. Đưa ra công cụ thay thế được duyệt khi có thể. Nếu nhóm muốn dịch vụ chia sẻ tệp công cộng, hướng họ đến kho công ty thay vì từ chối mơ hồ.
Đặt thời hạn phản hồi cho yêu cầu thường và khẩn cấp. Không phải công cụ nào cũng được duyệt ngay, nhưng nhân viên cần biết nhu cầu chính đáng sẽ được xem xét. Phê duyệt nhanh giúp duy trì chặn nghiêm ngặt dễ hơn.
- Giữ ngoại lệ cụ thể. Ghi ứng dụng, nhóm yêu cầu, máy liên quan, người phụ trách nghiệp vụ và người phê duyệt.
- Đặt ngày rà soát hoặc hết hạn. Công cụ dự án tạm thời không nên thành ngoại lệ vĩnh viễn không người phụ trách.
- Ghi thay đổi chính sách. Nêu quy tắc hoặc danh sách đã đổi và cách khôi phục cấu hình trước.
Lưu hồ sơ phê duyệt trong quy trình hỗ trợ hoặc quản lý thay đổi. Danh sách cho phép và nút bỏ qua tạm thời tự chúng không cung cấp quy trình phê duyệt.
08Kiểm thử triển khai và đo hiệu quả kiểm soát
Chương trình chặn cần cải thiện dần. Xem lần khởi chạy hoặc cài đặt bị chặn nếu công cụ ghi lại, việc sử dụng trái phép lặp lại, yêu cầu ngoại lệ, thời gian duyệt và công việc hợp lệ bị gián đoạn. Các chỉ số cho biết chính sách quá lỏng, quá chặt hay chưa rõ.
Trong thí điểm, thử ứng dụng bị cấm, ứng dụng được duyệt, tiến trình phụ trợ, cập nhật thông thường và khởi động lại. Dùng tài khoản và cấu hình đại diện cho nhân viên. Với laptop từ xa, xác minh trong điều kiện kết nối họ thực sự sử dụng.
Định kỳ rà soát danh mục được duyệt. Gỡ ứng dụng không cần, cập nhật phần còn lại và kiểm tra giấy phép theo sử dụng thực tế. Mỗi ứng dụng bỏ không đều thêm bề mặt tấn công tiềm ẩn và trách nhiệm hỗ trợ.
Bắt đầu từ thiết bị và nhóm phần mềm rủi ro cao nhất rồi mở rộng dựa trên kết quả xác minh. Chính sách rõ ràng, quyền hạn chế, kiểm soát đã thử và hồ sơ hữu ích giúp máy công ty phục vụ công việc công ty.
09Câu hỏi về chặn phần mềm trái phép
Làm sao ngăn nhân viên cài phần mềm chưa phê duyệt?
Bỏ quyền quản trị không cần và cung cấp quy trình yêu cầu, triển khai được duyệt. Cấu hình chính sách ứng dụng và trình duyệt phù hợp. Quyền cài đặt riêng lẻ không bao phủ mọi ứng dụng cấp người dùng, tiện ích hay chương trình di động.
Có thể chỉ cho chạy ứng dụng được duyệt trên máy làm việc không?
Có, bằng danh sách cho phép mà công cụ kiểm soát hỗ trợ. Net Monitor for Employees Pro có Allow list trong Blocking Applications. Kiểm thử chương trình phụ trợ và công việc hằng ngày trước khi áp dụng danh sách hạn chế trên diện rộng.
Chặn ứng dụng có gỡ cài đặt không?
Không. Hạn chế điều khiển việc sử dụng trong phạm vi quy tắc. Gỡ phần mềm là thao tác quản trị riêng. Sau khi gỡ, kiểm tra quy tắc vẫn bao phủ bản còn lại hoặc được đưa trở lại.
Ứng dụng di động có chạy không cần quyền quản trị không?
Một số có thể. Xem tiến trình và dùng kiểm soát thực thi cùng hạn chế cài đặt. Thử ứng dụng và chính sách cụ thể; không có bộ cài không có nghĩa là được phê duyệt.