Contrôle d’accès aux applications
Comment bloquer les logiciels non autorisés sur les ordinateurs
Maîtrisez les applications que les salariés peuvent exécuter, limitez les installations non approuvées et préservez le travail avec des règles testées et des exceptions précises.
Un salarié installe un convertisseur PDF gratuit, une extension de navigateur ou un outil d’accès à distance parce qu’il semble utile. Lorsque l’informatique le découvre, cet outil a peut-être déjà exposé des données, introduit un logiciel malveillant ou créé un accès non approuvé au poste. Bloquer les logiciels non autorisés sur les ordinateurs permet d’agir directement sur la sécurité, la productivité, les coûts de licence et les responsabilités.
Pour les PME, l’objectif est que les terminaux de l’entreprise exécutent des outils approuvés, avec des paramètres de sécurité connus et une finalité professionnelle claire. Demander au personnel de ne pas installer de logiciels ne suffit pas. Il faut une application technique des règles, une visibilité sur les programmes actifs et une procédure d’approbation des exceptions légitimes.
01Identifier les logiciels non autorisés et leurs risques
Un logiciel non approuvé porte rarement une étiquette d’avertissement. Il peut s’agir d’un stockage cloud personnel utilisé avec un client, d’un enregistreur d’écran installé pour une formation, d’un jeu téléchargé pendant une pause ou d’une copie sans licence d’un logiciel payant. Les problèmes diffèrent, mais tous réduisent la maîtrise des terminaux par l’entreprise.
Des applications non évaluées peuvent contenir des programmes malveillants, collecter des identifiants, transférer des fichiers hors des espaces approuvés ou perturber la sécurité. Les outils de prise en main à distance méritent une attention particulière : ils peuvent ouvrir un poste à un salarié ou à un tiers sans supervision informatique. Même un logiciel légitime devient risqué s’il est obsolète, mal configuré ou installé depuis une source non officielle.
Il existe aussi un coût opérationnel. Les applications non approuvées consomment bande passante, espace disque et temps d’assistance. Les salariés peuvent traiter des informations professionnelles avec des messageries, services de partage ou outils d’IA personnels sans connaître leur lieu de stockage. Des registres précis de logiciels et de licences facilitent également les vérifications demandées par les éditeurs.
Constituer un référentiel des logiciels approuvés
Consignez le nom, l’éditeur, la version prise en charge, le responsable métier, la source approuvée et les équipes utilisatrices. Comparez ce référentiel aux inventaires d’installation et aux relevés d’utilisation des applications. Un programme installé peut rester inutilisé ; un exécutable portable peut fonctionner sans figurer dans une liste classique de programmes installés. Les deux comptent dans l’analyse.
Commencez par les catégories les plus exposées : accès à distance non approuvés, clients de synchronisation personnels, logiciels sans licence, jeux et exécutables inconnus. Confirmez l’objectif professionnel avant de définir une règle. Un outil spécialisé nécessaire aux ingénieurs doit avoir un responsable et un périmètre définis, plutôt que d’être assimilé à un téléchargement inconnu.
02Limiter les installations selon le principe du moindre privilège
Les utilisateurs ordinaires ne devraient pas disposer de droits administrateur local sur les ordinateurs professionnels, sauf nécessité réelle de leur fonction. Ces droits permettent de nombreuses installations, des modifications de sécurité et l’affaiblissement des protections. Examinez séparément les comptes quotidiens et ceux réservés à l’administration autorisée.
Cela ne doit pas ralentir l’entreprise. Définissez un circuit d’approbation, puis déployez les outils validés via votre installation gérée ou accordez une élévation temporaire et contrôlée si elle est justifiée. Des droits stricts peuvent gêner les techniciens ou les utilisateurs de logiciels spécialisés. Ces fonctions ont besoin d’autorisations adaptées et d’une assistance pratique.
Bloquer l’installation et bloquer l’exécution sont deux choses différentes
Retirer les droits administrateur est un point de départ important, pas une politique complète. Certains logiciels s’installent dans le profil utilisateur et des applications portables fonctionnent sans installation classique. Microsoft précise aussi que les utilisateurs standard peuvent installer des applications empaquetées dans ses conseils de conception des stratégies AppLocker. Définissez ce qui peut s’exécuter et qui peut installer.
Par exemple, refuser l’installation d’un client personnel de synchronisation ne supprime pas une copie déjà présente. Vérifiez l’inventaire, limitez l’exécution non approuvée avec le contrôle approprié et retirez les installations indésirables par votre procédure d’administration.
03Choisir une liste d’autorisation ou des blocages ciblés
Aucun réglage unique n’arrête toutes les applications non approuvées. Une démarche pratique associe prévention et détection. La prévention limite les installations et l’exécution ; la détection révèle les lacunes, les tentatives répétées et les logiciels déjà présents avant les contrôles.
Bloquer des applications précises avec une liste de blocage
Une liste de blocage limite les applications désignées et laisse les autres disponibles. C’est un début pratique lorsqu’une équipe a besoin d’outils variés et que l’informatique a identifié des logiciels indésirables précis : utilitaires d’accès à distance non autorisés, clients pair à pair, jeux ou espaces cloud non approuvés.
Cette liste nécessite un entretien continu. Nouvelles applications, fichiers renommés, exécutables mis à jour et processus associés peuvent modifier le résultat selon la méthode de correspondance utilisée. Vérifiez l’exécutable réel et le comportement de la règle ; ne supposez pas qu’un nom affiché couvre tous les composants connexes.
Autoriser un ensemble défini d’outils de travail
Une liste d’autorisation permet un ensemble approuvé d’applications et limite les autres dans le périmètre du contrôle choisi. Elle convient aux bornes, aux postes partagés ou aux services utilisant des outils stables. Prévoyez les dépendances : composants de connexion et d’impression, services de mise à jour et logiciels d’accessibilité.
Une liste stricte demande davantage de préparation, surtout avec des logiciels métier spécialisés. Commencez par un groupe de postes bien connu, documentez les programmes requis et étendez le déploiement une fois le travail légitime validé lors du pilote. Conservez une méthode testée pour rétablir la politique précédente.
Adapter la politique au mécanisme de contrôle
Sur des postes Windows gérés, des systèmes spécialisés peuvent proposer des règles par éditeur, empreinte de fichier ou chemin. Microsoft présente App Control for Business et AppLocker comme solutions de contrôle Windows. Vérifiez les règles, systèmes pris en charge et prérequis du produit retenu. Lorsqu’un mode audit existe, analysez ses résultats avant l’application effective.
Les restrictions par type de fichier ou dossier exigent de la prudence. Les règles visant installateurs, scripts, téléchargements ou dossiers temporaires peuvent perturber des installations et opérations de maintenance légitimes. Bloquer une application par son nom n’équivaut pas automatiquement à valider l’éditeur, contrôler les scripts ou empêcher l’exécution de code par une politique de sécurité.
04Contrôler les extensions et les sources de téléchargement
Beaucoup d’outils non autorisés n’apparaissent jamais comme logiciels classiques. Selon leurs permissions, les extensions peuvent lire les pages, accéder aux informations saisies sur les sites ou connecter les salariés à des services non approuvés. Gérez-les séparément des applications de bureau.
Pour Chrome géré, les instructions de Google sur les applications et extensions décrivent les paramètres d’autorisation et de blocage. Appliquez les règles aux utilisateurs ou navigateurs concernés et vérifiez leur portée réelle. Définissez aussi les navigateurs pris en charge : une politique dans l’un ne configure pas automatiquement les autres.
Le filtrage web peut limiter les téléchargements indésirables. Restreignez les sources et services présentant un risque documenté tout en maintenant l’accès aux éditeurs et serveurs de mise à jour approuvés. Une équipe de création peut avoir besoin d’une page de téléchargement inutile à la comptabilité.
Utilisez le blocage de sites sur les ordinateurs professionnels en complément. Bloquer un site de téléchargement n’empêche pas un programme déjà présent de fonctionner. Examinez ensemble restrictions applicatives, politiques de navigateur et accès web, sans les considérer comme interchangeables.
05Bloquer les applications avec Net Monitor for Employees Pro
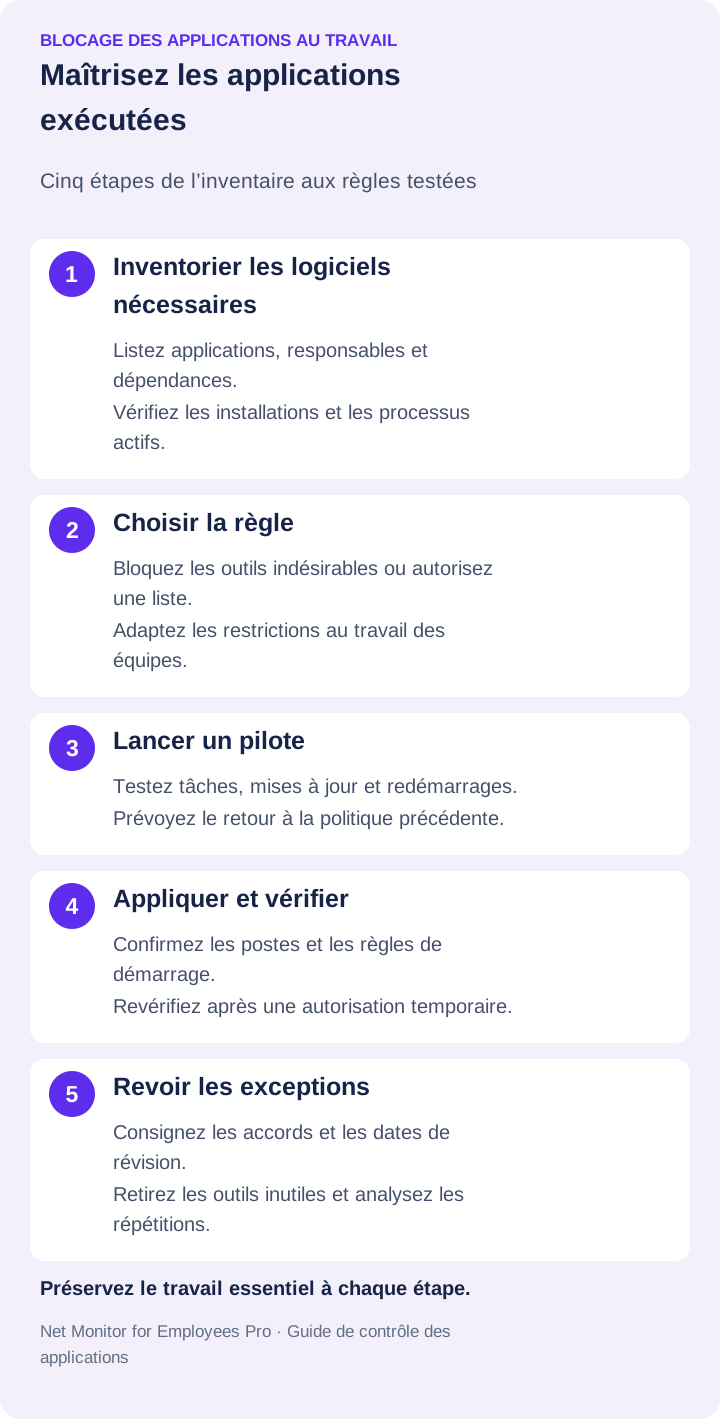
Net Monitor for Employees Pro centralise l’examen des applications et processus actifs ainsi que l’application de restrictions. L’aide Applications and Processes décrit les commandes ci-dessous. Commencez sur un poste pilote avec une application de test inoffensive avant d’appliquer une politique à un service entier.
- Inspectez l’application et son processus. L’onglet Applications liste les fenêtres ou tâches visibles. Utilisez Processes pour les processus en arrière-plan, les PID et les lignes de commande. Confirmez l’appartenance du processus à l’application indésirable avant d’agir.
- Préparez la liste appropriée. Add to blocked/allowed list copie les noms des lignes sélectionnées vers les listes de politique. Prévoyez les applications métier essentielles et leurs composants associés dans une liste d’autorisation.
- Choisissez le mode. Dans Blocking Applications, sélectionnez Block list pour restreindre les applications listées ou Allow list pour autoriser cet ensemble. Allow all et Block all sont également disponibles ; comprenez leur effet avant de les appliquer.
- Vérifiez les ordinateurs concernés. Use same settings for all computers applique une politique partagée globalement. Si ce paramètre est désactivé, vous pouvez charger la politique du poste actuel et l’appliquer aux postes sélectionnés. Confirmez le périmètre avant toute modification d’accès.
- Appliquez et testez les règles. Sélectionnez Apply settings, puis lancez l’application de test et les programmes approuvés nécessaires. Contrôlez les processus associés et les tâches réelles, pas seulement la fermeture d’une fenêtre.
- Vérifiez le démarrage et les accès temporaires. Activez Automatically start rules si les restrictions doivent démarrer avec le poste distant, puis testez après redémarrage. Temporary allow all désactive l’application des règles en conservant les listes. Rétablissez et vérifiez la politique prévue après le dépannage.
Fermer une application une fois ne remplace pas une règle durable
End Task ferme l’application sélectionnée sur le poste actuel ; End all tasks with same name vise cette application sur tous les postes sélectionnés. Les processus disposent de Kill process et Kill all processes with same name. Ce sont des actions immédiates. Les restrictions persistantes se configurent séparément dans Blocking Applications.
Avant de fermer une tâche, tenez compte du travail non enregistré et confirmez les postes touchés. Les restrictions ne désinstallent pas un programme, ne le classent pas comme malveillant et ne remplacent pas la protection des terminaux. Vérifiez le comportement sur chaque plateforme et configuration gérée. Pour l’administration par Internet, suivez les instructions de connexion distante et de licences Cloud.
06Surveiller l’activité et traiter les logiciels non autorisés
Bloquer sans visibilité crée des angles morts. L’informatique doit savoir quelles applications tournent sur chaque terminal et si les programmes indésirables réapparaissent. L’examen des processus est particulièrement utile pour les applications portables ou sans fenêtre visible.
Utilisez Application usage report et les filtres de rapport pour examiner l’activité enregistrée par ordinateur, utilisateur et période. Complétez cet historique par la visualisation des écrans en direct pour vérifier l’état actuel. Distinguez les données d’utilisation des événements d’installation et des journaux de lancements bloqués ; consultez le système ou l’outil de contrôle pour ces derniers lorsqu’ils existent.
La surveillance doit suivre des règles écrites et être appliquée de manière cohérente. Les salariés doivent comprendre que les postes sont gérés, quelles activités sont enregistrées et comment demander une exception. Limitez l’accès aux relevés aux personnes qui en ont besoin pour la tâche définie.
Enquêter avant de choisir la réponse
Ne transformez pas chaque découverte en incident disciplinaire. Identifiez le logiciel, son installateur si les traces l’établissent, ses permissions et les éventuels accès ou transferts de données. Une calculatrice ne pose pas les mêmes questions qu’un accès distant, un gestionnaire d’identifiants, un client de synchronisation ou un exécutable inconnu.
Pour un logiciel potentiellement dangereux, suivez la procédure de réponse aux incidents. Elle peut prévoir l’isolement du terminal, la conservation des traces avant modification, la suppression du programme, le changement d’identifiants exposés et la recherche de composants associés. Vérifiez les autres postes : un installateur peut avoir circulé dans tout un service.
Pour un manquement moins risqué, retirez le logiciel par la procédure approuvée, documentez l’incident et expliquez l’alternative autorisée. Les répétitions exigent de revoir les droits, la formation et les circonstances. La cohérence est essentielle : ignorer régulièrement certains postes rend la politique difficile à maintenir.
07Créer une procédure d’approbation réellement utilisée
Les salariés contournent les règles quand l’approbation prend plusieurs jours alors qu’ils ont besoin d’une solution immédiate. Une procédure courte et prévisible réduit cette pression. Demandez le logiciel, sa finalité, son fournisseur, les données accessibles et l’urgence du besoin.
L’informatique peut alors vérifier la légitimité, la licence, la compatibilité et l’adéquation aux données. Proposez si possible un outil approuvé. Pour une demande de partage public de fichiers, orientez vers le stockage de l’entreprise plutôt que de formuler un refus vague.
Fixez des délais de réponse pour les demandes ordinaires et urgentes. Toutes ne justifient pas un accord immédiat, mais les besoins légitimes doivent être examinés. Une validation rapide facilite le maintien de restrictions strictes.
- Précisez les exceptions. Consignez l’application, l’équipe demandeuse, les postes, le responsable métier et la personne donnant son accord.
- Définissez une révision ou une échéance. Un outil temporaire de projet ne doit pas devenir une exception permanente sans responsable.
- Documentez le changement. Notez la règle ou la liste modifiée et la méthode de retour à la configuration précédente.
Conservez ces approbations dans le processus d’assistance ou de gestion des changements. Une liste d’autorisation et une commande de dérogation temporaire ne constituent pas, à elles seules, un circuit d’approbation.
08Tester le déploiement et mesurer l’efficacité
Le dispositif doit progresser. Examinez les tentatives d’installation ou lancements bloqués lorsqu’ils sont journalisés, les usages non autorisés répétés, les exceptions, les délais d’approbation et le travail légitime interrompu. Ces indicateurs montrent si les politiques sont trop permissives, trop strictes ou peu claires.
Lors du pilote, testez une application interdite, les logiciels approuvés, les processus auxiliaires, une mise à jour ordinaire et un redémarrage. Incluez des comptes et configurations représentatifs. Pour les portables distants, vérifiez les conditions de connexion réellement utilisées.
Revoyez régulièrement l’inventaire approuvé. Supprimez les programmes inutiles, mettez à jour les autres et vérifiez l’adéquation des licences aux usages. Chaque application inutilisée ajoute une surface d’attaque potentielle et une charge d’assistance.
Commencez par les postes et catégories les plus exposés, puis élargissez selon des résultats vérifiés. Des règles claires, des privilèges limités, des contrôles testés et des relevés utiles permettent de réserver les ordinateurs de l’entreprise au travail prévu.
09Questions sur le blocage des logiciels non autorisés
Comment empêcher les salariés d’installer des logiciels non approuvés ?
Retirez les droits administrateur inutiles et proposez une procédure approuvée de demande et de déploiement. Configurez aussi les politiques applicatives et de navigateur adaptées. Les droits d’installation seuls ne couvrent pas toutes les applications utilisateur, extensions ou applications portables.
Peut-on autoriser uniquement les applications approuvées sur un poste ?
Oui, avec une liste d’autorisation prise en charge par le contrôle choisi. Net Monitor for Employees Pro propose Allow list dans Blocking Applications. Testez les programmes auxiliaires et le travail quotidien avant un déploiement restrictif étendu.
Bloquer une application la désinstalle-t-il ?
Non. La restriction contrôle l’utilisation dans le périmètre de sa règle. La suppression d’un logiciel est une action administrative distincte. Vérifiez ensuite que les copies restantes ou réintroduites sont toujours couvertes.
Les applications portables fonctionnent-elles sans droits administrateur ?
Certaines oui. Examinez les processus et associez des contrôles d’exécution aux restrictions d’installation. Testez l’application et la politique précises ; l’absence d’installateur ne signifie pas qu’un programme est approuvé.