Kontrol aplikasi
Cara Memblokir Perangkat Lunak Tidak Sah di Komputer
Kendalikan aplikasi yang boleh dijalankan karyawan, batasi pemasangan tanpa persetujuan, dan jaga kelancaran kerja dengan aturan teruji serta pengecualian yang spesifik.
Seorang karyawan memasang konverter PDF gratis, ekstensi browser, atau alat akses jarak jauh karena terlihat berguna. Saat tim TI menemukannya, alat itu mungkin sudah membocorkan data perusahaan, membawa malware, atau membuka akses tidak resmi ke perangkat. Kemampuan memblokir perangkat lunak tidak sah di komputer memberi kendali langsung atas keamanan, produktivitas, biaya lisensi, dan akuntabilitas.
Bagi usaha kecil dan menengah, tujuannya adalah memastikan perangkat perusahaan menjalankan alat yang disetujui, dengan pengaturan keamanan yang diketahui dan tujuan bisnis yang jelas. Meminta staf tidak memasang perangkat lunak saja tidak cukup. Diperlukan penegakan teknis, visibilitas atas program yang berjalan, dan proses persetujuan pengecualian yang sah.
01Kenali perangkat lunak tidak sah dan risikonya
Perangkat lunak tanpa persetujuan jarang disertai tanda peringatan. Bentuknya bisa berupa penyimpanan cloud pribadi untuk berbagi berkas dengan klien, perekam layar untuk pelatihan, gim yang diunduh saat senggang, atau salinan tanpa lisensi dari program berbayar. Masalahnya berbeda, tetapi semuanya mengurangi kendali perusahaan atas perangkat.
Aplikasi yang belum diperiksa dapat mengandung malware, mengumpulkan kredensial, mengirim berkas ke luar penyimpanan yang disetujui, atau mengganggu perangkat lunak keamanan. Alat kendali jarak jauh perlu perhatian khusus karena dapat memberi akses kepada karyawan atau pihak luar tanpa pengawasan TI. Bahkan perangkat lunak sah berisiko jika usang, salah dikonfigurasi, atau berasal dari sumber tidak resmi.
Ada pula biaya operasional. Aplikasi tidak resmi memakai bandwidth, ruang disk, dan waktu dukungan. Karyawan bisa mengolah informasi perusahaan melalui pesan, berbagi berkas, atau alat AI pribadi tanpa mengetahui lokasi penyimpanannya. Catatan perangkat lunak dan lisensi yang akurat juga memudahkan tanggapan terhadap pemeriksaan lisensi vendor.
Buat acuan perangkat lunak yang disetujui
Catat nama aplikasi, penerbit, versi yang didukung, penanggung jawab bisnis, sumber resmi, dan tim pengguna. Bandingkan dengan inventaris instalasi serta catatan penggunaan aplikasi. Aplikasi terpasang mungkin tidak dipakai; program portabel dapat berjalan tanpa tercantum dalam daftar program terpasang biasa. Keduanya penting untuk ditinjau.
Mulailah dari kategori berisiko terbesar: alat akses jarak jauh tidak resmi, klien sinkronisasi pribadi, program tanpa lisensi, gim, dan berkas eksekusi asing. Pastikan tujuan bisnis sebelum membuat aturan. Utilitas khusus untuk tim teknik perlu penanggung jawab dan cakupan yang jelas, bukan diperlakukan seperti unduhan tidak dikenal.
02Batasi instalasi dengan prinsip hak akses minimum
Pengguna biasa sebaiknya tidak memiliki hak administrator lokal di komputer perusahaan kecuali pekerjaannya benar-benar memerlukannya. Hak tersebut memungkinkan banyak instalasi, perubahan pengaturan keamanan, dan pelemahan perlindungan. Tinjau akun harian secara terpisah dari akun administrasi resmi.
Ini tidak harus memperlambat bisnis. Tetapkan alur persetujuan permintaan, kemudian distribusikan alat yang disetujui melalui instalasi terkelola atau berikan peningkatan hak sementara yang terkendali jika dibenarkan. Pembatasan ketat dapat menyulitkan staf teknis atau pengguna alat khusus. Peran tersebut memerlukan izin yang sesuai dan dukungan praktis.
Memblokir instalasi berbeda dengan memblokir eksekusi
Menghapus hak administrator adalah awal penting, bukan kebijakan aplikasi yang lengkap. Sebagian program dipasang dalam profil pengguna, sedangkan aplikasi portabel berjalan tanpa instalasi biasa. Microsoft juga menyebut pengguna standar dapat memasang aplikasi dalam paket pada panduan perencanaan kebijakan AppLocker. Tentukan apa yang boleh berjalan, bukan hanya siapa yang boleh memasang.
Misalnya, menolak pemasangan klien sinkronisasi pribadi tidak menghapus salinan yang sudah ada. Periksa inventaris, batasi eksekusi yang tidak disetujui dengan kontrol yang tepat, dan hapus instalasi tidak diinginkan melalui proses administrasi.
03Pilih daftar izin atau aturan blokir terarah
Tidak ada satu pengaturan yang menghentikan seluruh aplikasi tidak resmi. Program yang praktis menggabungkan pencegahan dan deteksi. Pencegahan membatasi pemasangan atau eksekusi, sedangkan deteksi menemukan celah kebijakan, percobaan berulang, dan program yang sudah ada sebelum kontrol diterapkan.
Gunakan daftar blokir untuk aplikasi tertentu
Daftar blokir membatasi aplikasi bernama tertentu dan membiarkan program lain tersedia. Ini awal yang praktis jika tim membutuhkan beragam alat dan TI telah mengenali program yang tidak diinginkan. Contohnya utilitas akses jarak jauh tidak sah, klien peer-to-peer, gim, dan drive cloud tanpa persetujuan.
Daftar blokir memerlukan pemeliharaan. Aplikasi baru, nama berkas yang diubah, program yang diperbarui, serta proses pendamping dapat mengubah hasil sesuai metode pencocokan. Verifikasi berkas eksekusi dan perilaku aturan; jangan berasumsi nama tampilan mencakup seluruh komponen terkait.
Gunakan daftar izin untuk seperangkat alat kerja
Daftar izin memperbolehkan aplikasi yang disetujui dan membatasi sisanya dalam cakupan kontrol pilihan. Ini dapat cocok untuk kios, komputer bersama, atau departemen dengan alat bisnis yang stabil. Siapkan dependensi seperti komponen masuk akun, pencetakan, layanan pembaruan, dan perangkat lunak aksesibilitas sebelum penegakan.
Daftar izin ketat membutuhkan persiapan lebih besar, terutama untuk aplikasi bisnis khusus. Mulai dari kelompok perangkat yang dipahami, dokumentasikan program wajib, dan perluas setelah uji coba membuktikan pekerjaan sah tetap berjalan. Siapkan cara teruji untuk mengembalikan kebijakan sebelumnya.
Sesuaikan kebijakan dengan teknologi penegakan
Pada Windows terkelola, sistem kontrol aplikasi khusus dapat mendukung aturan berdasarkan penerbit, hash berkas, atau jalur. Microsoft mendokumentasikan App Control for Business dan AppLocker sebagai pilihan kontrol aplikasi Windows. Periksa jenis aturan, sistem operasi, dan kebutuhan penerapan alat yang dipilih. Jika mode audit tersedia, tinjau hasilnya sebelum penegakan.
Pembatasan jenis berkas atau folder perlu kehati-hatian. Aturan untuk pemasang, skrip, serta folder unduhan dan sementara dapat mengganggu instalasi dan pemeliharaan yang sah. Pembatasan nama aplikasi desktop tidak otomatis setara dengan validasi penerbit, kontrol skrip, atau kebijakan keamanan yang mencegah eksekusi kode.
04Kendalikan ekstensi browser dan sumber unduhan
Banyak alat tidak sah tidak pernah terlihat sebagai program desktop biasa. Sesuai izinnya, ekstensi browser dapat membaca halaman, mengakses informasi yang dimasukkan di situs, atau menghubungkan karyawan ke layanan tidak resmi. Kelola ekstensi secara terpisah.
Untuk Chrome terkelola, panduan kebijakan aplikasi dan ekstensi Google menjelaskan pengaturan izin dan blokir. Terapkan pada pengguna atau browser yang dituju dan periksa cakupan sebenarnya. Tentukan pula browser yang didukung organisasi; kebijakan di satu browser tidak otomatis mengatur browser lain.
Penyaringan web dapat mengurangi unduhan yang tidak diinginkan. Batasi sumber dan layanan dengan risiko bisnis terdokumentasi, sambil mempertahankan akses ke vendor dan pembaruan resmi. Tim desain mungkin membutuhkan halaman unduhan yang tidak diperlukan bagian akuntansi.
Gunakan pemblokiran situs di komputer kerja sebagai kontrol pelengkap. Memblokir situs unduhan tidak menghentikan program yang sudah ada. Tinjau pembatasan aplikasi, kebijakan browser, dan akses situs bersama-sama tanpa menganggapnya saling menggantikan.
05Blokir aplikasi tidak sah dengan Net Monitor for Employees Pro
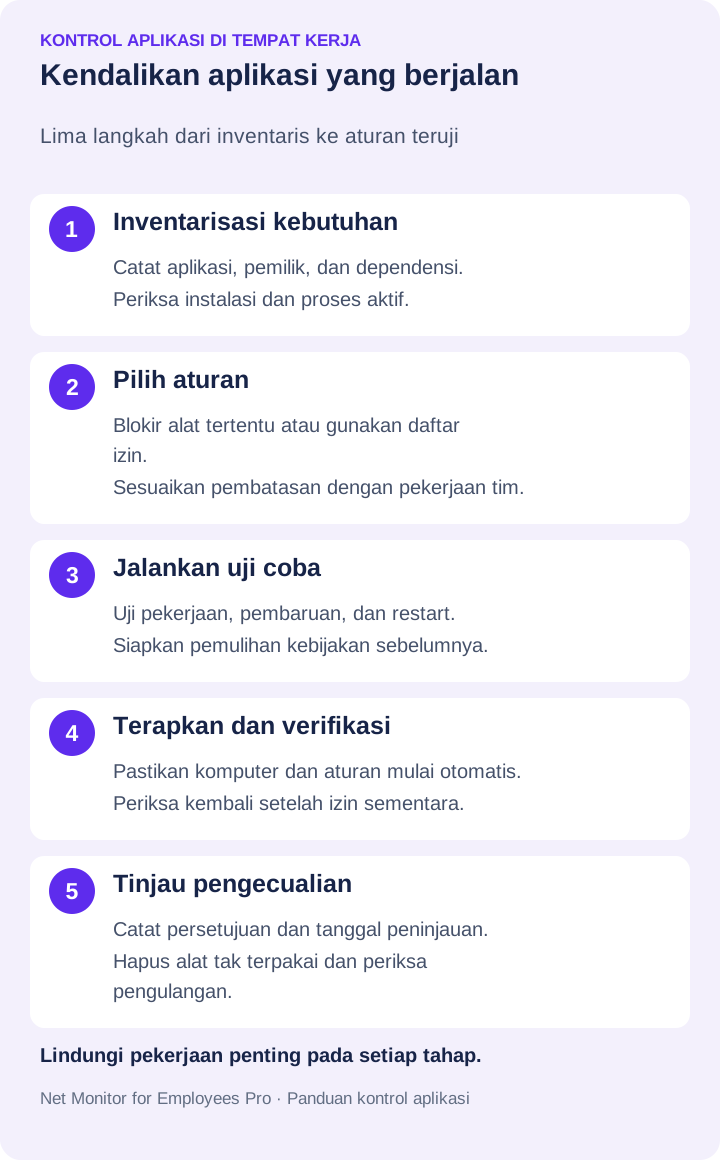
Net Monitor for Employees Pro menyediakan tempat terpusat untuk memeriksa aplikasi dan proses aktif serta menerapkan pembatasan. Bantuan Applications and Processes mendokumentasikan kontrol berikut. Mulailah dengan komputer uji dan aplikasi percobaan yang aman sebelum menerapkan kebijakan ke seluruh departemen.
- Periksa aplikasi dan prosesnya. Tab Applications menampilkan jendela atau tugas yang terlihat. Gunakan Processes untuk proses latar belakang serta detail PID dan baris perintah. Pastikan item tersebut memang bagian dari aplikasi yang tidak diinginkan sebelum bertindak.
- Susun daftar yang tepat. Gunakan Add to blocked/allowed list untuk menyalin nama aplikasi dari baris pilihan ke daftar kebijakan. Pertimbangkan aplikasi bisnis penting dan komponen pendukung saat menyusun daftar izin.
- Pilih mode aturan. Dalam Blocking Applications, pilih Block list untuk membatasi aplikasi yang tercantum atau Allow list untuk mengizinkan kumpulan tersebut. Tersedia juga Allow all dan Block all; pahami dampaknya sebelum menerapkan.
- Periksa komputer dalam cakupan. Use same settings for all computers menerapkan kebijakan bersama secara global. Jika dinonaktifkan, kebijakan komputer saat ini dapat dimuat lalu diterapkan ke komputer pilihan. Pastikan cakupan sebelum mengubah akses.
- Terapkan dan uji aturan. Pilih Apply settings, lalu coba aplikasi pengujian dan program resmi yang dibutuhkan karyawan. Periksa proses terkait dan pekerjaan nyata, bukan sekadar apakah satu jendela tertutup.
- Verifikasi perilaku mulai otomatis dan akses sementara. Atur Automatically start rules jika pembatasan harus aktif saat komputer jarak jauh menyala, lalu uji setelah restart. Temporary allow all menonaktifkan penegakan tanpa menghapus daftar. Pulihkan kebijakan setelah pemecahan masalah dan verifikasi kembali.
Menutup aplikasi sekali tidak menggantikan aturan berkelanjutan
End Task menutup aplikasi pilihan di komputer saat ini; End all tasks with same name menargetkan aplikasi tersebut di seluruh komputer pilihan. Kontrol proses menyediakan Kill process dan Kill all processes with same name. Ini tindakan administrasi langsung. Pembatasan berkelanjutan diatur terpisah dalam Blocking Applications.
Sebelum menutup tugas, pertimbangkan pekerjaan yang belum disimpan dan pastikan perangkat terdampak. Pembatasan aplikasi tidak menghapus instalasi, mengklasifikasikan program sebagai malware, atau menggantikan perlindungan endpoint. Verifikasi perilaku di setiap platform dan konfigurasi. Untuk administrasi melalui Internet, ikuti panduan koneksi jarak jauh dan lisensi Cloud.
06Pantau aktivitas aplikasi dan tangani perangkat lunak tidak sah
Pemblokiran tanpa visibilitas menciptakan titik buta. TI perlu mengetahui aplikasi yang berjalan di setiap endpoint dan apakah program tidak diinginkan terus muncul. Pemeriksaan proses sangat berguna untuk aplikasi portabel atau utilitas tanpa jendela.
Gunakan Application usage report dan filter laporan untuk meninjau aktivitas menurut komputer, pengguna, dan rentang waktu. Gabungkan dengan tampilan layar langsung saat memverifikasi kondisi terkini. Bedakan catatan penggunaan dari peristiwa instalasi dan log peluncuran diblokir; gunakan sistem operasi atau alat penegakan untuk catatan tersebut jika tersedia.
Pemantauan harus mengikuti aturan tertulis dan diterapkan konsisten. Karyawan perlu memahami bahwa perangkat perusahaan merupakan aset terkelola, aktivitas apa yang dicatat, dan cara meminta pengecualian. Batasi akses catatan pada staf yang memerlukannya untuk tugas yang ditentukan.
Selidiki sebelum menentukan respons
Jangan jadikan setiap temuan sebagai perkara disiplin. Tentukan programnya, siapa yang memasang jika didukung catatan, izinnya, dan apakah ia mengakses atau mengirim data perusahaan. Aplikasi kalkulator berbeda dari alat desktop jarak jauh, pengelola kredensial, klien sinkronisasi, atau berkas eksekusi asing.
Untuk program berpotensi berbahaya, ikuti prosedur respons insiden. Langkahnya dapat mencakup isolasi endpoint, penyimpanan catatan sebelum perubahan, penghapusan program, penggantian kredensial yang terekspos, dan pemindaian komponen terkait. Periksa perangkat lain; satu pemasang mungkin telah dibagikan ke seluruh departemen.
Untuk pelanggaran berisiko rendah, hapus program melalui proses resmi, dokumentasikan kejadian, dan jelaskan alternatif yang disetujui. Pelanggaran berulang memerlukan peninjauan izin, pelatihan, dan keadaan. Konsistensi penting: mengabaikan aplikasi tidak resmi di sebagian perangkat menyulitkan pemeliharaan kebijakan.
07Bangun proses persetujuan yang akan digunakan karyawan
Karyawan melewati kebijakan jika persetujuan memakan waktu berhari-hari sementara solusi diperlukan sekarang. Proses singkat dan dapat diprediksi mengurangi tekanan itu. Minta nama perangkat lunak, tujuan bisnis, vendor, data yang diakses, dan urgensi permintaan.
TI lalu menilai keabsahan, lisensi, kompatibilitas, dan kesesuaian aplikasi dengan data yang terlibat. Tawarkan alternatif resmi jika memungkinkan. Jika tim meminta layanan berbagi berkas publik, arahkan ke penyimpanan perusahaan alih-alih memberikan penolakan yang tidak jelas.
Tetapkan target respons untuk permintaan biasa dan mendesak. Tidak semua alat harus segera disetujui, tetapi kebutuhan bisnis yang sah harus ditinjau. Proses cepat membuat pembatasan ketat lebih mudah dipertahankan.
- Buat pengecualian yang spesifik. Catat aplikasi, tim pemohon, komputer terkait, penanggung jawab bisnis, dan pemberi persetujuan.
- Tentukan tanggal tinjau atau kedaluwarsa. Alat proyek sementara jangan menjadi pengecualian permanen tanpa penanggung jawab.
- Catat perubahan kebijakan. Tuliskan aturan atau daftar yang berubah dan cara memulihkan konfigurasi sebelumnya.
Simpan catatan persetujuan dalam proses dukungan atau manajemen perubahan. Daftar izin dan kontrol bypass sementara tidak dengan sendirinya menyediakan alur persetujuan.
08Uji penerapan dan ukur efektivitas kontrol
Program pemblokiran perlu terus membaik. Tinjau percobaan peluncuran atau instalasi yang diblokir jika dicatat oleh kontrol terkait, penggunaan tidak sah berulang, permintaan pengecualian, waktu persetujuan, dan pekerjaan sah yang terganggu. Ukuran ini menunjukkan apakah kebijakan terlalu longgar, ketat, atau tidak jelas.
Dalam uji coba, periksa aplikasi terlarang, aplikasi resmi, proses pendukung, pembaruan biasa, dan restart. Sertakan akun serta konfigurasi yang mewakili karyawan. Pada laptop jarak jauh, verifikasi kebijakan dalam kondisi koneksi yang benar-benar dipakai.
Tinjau pula inventaris resmi secara berkala. Hapus aplikasi yang tidak diperlukan, perbarui sisanya, dan pastikan lisensi sesuai penggunaan. Setiap aplikasi tak terpakai menambah potensi permukaan serangan dan kewajiban dukungan.
Mulai dari perangkat dan kategori berisiko terbesar, lalu perluas berdasarkan hasil terverifikasi. Kebijakan jelas, hak terbatas, kontrol teruji, dan catatan berguna membantu komputer perusahaan tetap berfokus pada pekerjaan perusahaan.
09Pertanyaan tentang pemblokiran perangkat lunak tidak sah
Bagaimana mencegah karyawan memasang perangkat lunak tanpa persetujuan?
Hapus hak administrator yang tidak diperlukan dan sediakan proses permintaan serta distribusi resmi. Atur juga kebijakan aplikasi dan browser yang sesuai. Izin instalasi saja tidak mencakup semua aplikasi tingkat pengguna, ekstensi, atau program portabel.
Bisakah hanya aplikasi resmi dijalankan di komputer kerja?
Bisa, dengan daftar izin yang didukung alat kontrol pilihan. Net Monitor for Employees Pro memiliki mode Allow list dalam Blocking Applications. Uji program pendukung dan pekerjaan sehari-hari sebelum menerapkan daftar ketat secara luas.
Apakah memblokir aplikasi menghapus instalasinya?
Tidak. Pembatasan mengontrol penggunaan dalam cakupan aturan. Menghapus program adalah tindakan administrasi terpisah. Setelah penghapusan, pastikan aturan tetap mencakup salinan yang tersisa atau muncul kembali.
Bisakah aplikasi portabel berjalan tanpa hak administrator?
Sebagian bisa. Periksa proses dan gunakan kontrol eksekusi bersama pembatasan instalasi. Uji aplikasi serta kebijakan perangkat yang spesifik; tidak adanya pemasang bukan berarti aplikasi disetujui.