Surveillance des employés
Surveillance des employés : productivité et données
Repérez les blocages, examinez les risques de non-respect des règles et prenez des décisions à temps. Reliez les données des postes aux résultats du travail, avec des responsabilités claires et des mesures ciblées.
Une échéance manquée commence rarement par une seule défaillance évidente. Elle peut résulter de distractions dispersées, d’outils non autorisés, d’un transfert non enregistré ou d’un poste distant que personne n’a vérifié depuis des semaines. La surveillance des employés fournit aux responsables et à l’informatique des relevés pour détecter ces problèmes, vérifier les faits et intervenir avant que leurs conséquences s’étendent.
Pour les PME, l’objectif est de protéger le temps de travail rémunéré, les systèmes, les données clients et les standards opérationnels. Une approche adaptée transforme l’activité autrement invisible des postes en informations consultables, filtrables et discutables. Leur valeur tient aux décisions qu’elles éclairent, et non au seul volume collecté.
Qu’est-ce que la surveillance des employés ?
Il s’agit de l’observation et de l’examen systématiques de l’activité professionnelle. Ce guide concerne les ordinateurs d’entreprise autorisés, au moyen de rapports, d’écrans en direct et d’enregistrements. Avec des règles claires et une analyse humaine, ces données permettent d’étudier les écarts de productivité, les risques et les besoins d’assistance ou de contrôle des postes.
01Ce qu’un logiciel de surveillance doit apporter
Une feuille de temps ou une connexion confirme une présence ou des heures déclarées. Elle n’explique pas l’avancement d’une tâche client, l’usage d’une application non approuvée ou le besoin d’intervention sur un poste. Une surveillance utile apporte de la visibilité là où le travail numérique se déroule : sur le poste d’entreprise. Il faut toutefois comparer ces données aux missions, au travail accompli et aux explications du salarié.
Les responsables peuvent avoir besoin de voir les écrans des employés en direct pour répondre immédiatement à une question. Dans une enquête délimitée, les personnes habilitées peuvent aussi consulter les enregistrements du bureau, l’historique web et applicatif et les processus actifs. Les frappes clavier sont plus intrusives : leur collecte doit être justifiée par l’objectif approuvé, le périmètre et les exigences applicables. Sélectionnez les preuves nécessaires plutôt que d’activer systématiquement tous les moyens de collecte.
La valeur augmente lorsqu’une réponse suit l’observation. Un rapport montrant des visites répétées sur un site distrayant permet une vérification puis une règle adaptée. Face à un logiciel non autorisé, l’informatique peut examiner le processus, arrêter les applications prises en charge et contrôler leur exécution future. Empêcher l’installation peut exiger des paramètres distincts du système ou de gestion des appareils. La visibilité révèle le problème ; la réponse détermine sa résolution.
Pour évaluer un produit, suivez un problème de sa détection à sa résolution. Retrouvez-vous le poste, l’utilisateur et la période concernés ? Le relevé requis existe-t-il ? L’informatique peut-elle intervenir, conserver les éléments et vérifier que le travail autorisé fonctionne toujours ? Ce test est plus utile qu’un simple décompte des fonctions.
02Expliquer les écarts de productivité
Les problèmes de productivité peuvent laisser des traces avant d’apparaître dans les résultats. Un commercial reste longtemps dans des applications personnelles ; un agent alterne entre un ticket et un outil interne lent ; un salarié distant reste connecté malgré peu de saisies. Les écrans et rapports applicatifs aident à distinguer un événement isolé, une distraction récurrente ou un processus à améliorer.
Les accusations générales démotivent et résolvent rarement la cause. Un rapport filtré circonscrit l’analyse à une personne, une équipe ou un processus, sans prouver seul l’origine du problème. Comparez les relevés aux tâches, aux retards et au récit du salarié pour traiter un comportement précis, clarifier une procédure ou proposer une formation.
Distinguer activité informatique et travail accompli
Une période inactive peut correspondre à un appel, de la lecture, une réunion ou une attente de validation. Une application ouverte ne prouve pas une attention continue, et une forte activité ne garantit pas la qualité. Consultez le guide d’analyse des temps d’inactivité et rapprochez les signaux de résultats tels que dossiers résolus, commandes exactes ou jalons atteints.
Prenons un support dont les réponses clients ralentissent. L’analyse révèle des pauses répétées entre mises à jour des tickets. Les relevés applicatifs et un échange avec l’équipe montrent une attente de validation des superviseurs. Il faut alors préciser qui valide et sous quel délai. Si les éléments montrent plutôt une navigation sans rapport avec les tâches attribuées, un accompagnement ou une restriction web ciblée peut convenir. Un même signal peut déboucher sur des mesures différentes.
La sécurité est un autre usage immédiat. Le risque interne n’est pas toujours un vol délibéré : documents envoyés par messagerie personnelle, partage de fichiers non approuvé, support amovible ou extension trop privilégiée. Journaux web, processus, enregistrements pertinents et contrôles des appareils contribuent à l’enquête. Une URL visitée ou une page de partage ouverte ne prouve pas un transfert ; corroborez-le avec les journaux du service ou du système de sécurité concerné.
Dans les activités réglementées ou les environnements clients sensibles, les éléments conservés facilitent aussi les examens internes. Un rapport daté, une séquence pertinente et un test de contrôle documenté donnent plus de contexte qu’une simple affirmation orale. Conservez la source et les notes avec les preuves. Le logiciel seul n’établit pas la conformité et ne garantit pas qu’un relevé satisfait un standard juridique particulier.
03Définir une politique avant de collecter
La surveillance fonctionne mieux lorsqu’elle repose sur des règles écrites. Les salariés doivent comprendre les usages autorisés des appareils et comptes, les activités susceptibles d’être suivies, les périodes concernées, les accès aux données et le traitement des questions ou infractions. Une information claire et cohérente favorise une meilleure gestion. Le guide de politique de surveillance au travail aide à documenter ces choix.
Adaptez le périmètre au risque et à l’objectif. Une entreprise traitant des données financières, de santé, de propriété intellectuelle ou clients peut nécessiter d’autres éléments qu’une organisation utilisant surtout agenda et courriel. Une sensibilité accrue ne justifie pas automatiquement davantage de collecte ni une conservation plus longue. Les postes distants exigent aussi un modèle de déploiement et d’accès fonctionnant hors du bureau.
Vérifiez les exigences locales, nationales, contractuelles et sectorielles avant le déploiement. Règles de surveillance, information des salariés, accords collectifs et enregistrement audio varient selon les lieux et activités. Faites évaluer le périmètre par un conseiller juridique ou en protection des données. La propriété du poste n’annule pas la vie privée, et un accusé de réception ne constitue pas une autorisation générale de toutes les méthodes.
À titre de référence propre à une juridiction, l’ICO britannique expose les notions de base légale, transparence, nécessité et proportionnalité dans ses recommandations sur la surveillance des travailleurs. L’ICO indique actuellement leur révision après des changements législatifs. Vérifiez les exigences actuelles de votre personnel plutôt que d’appliquer universellement les recommandations d’un seul pays.
Attribuez les responsabilités avant de collecter des données détaillées. Qui examine les rapports ou alertes disponibles, quels constats justifient une enquête, qui autorise une restriction et quand les données sont-elles supprimées ? Séparez les examens courants des enquêtes sensibles RH ou sécurité. Un ensemble limité avec responsable et règle de conservation vaut souvent mieux qu’une archive incontrôlée et difficile à exploiter.
04Transformer les éléments en réponse documentée
Un processus pratique consiste à observer, vérifier, agir et documenter. Le responsable détecte un schéma inhabituel, vérifie les données et le contexte, prend une mesure proportionnée et consigne le résultat. Il peut s’agir d’accompagnement, d’assistance, d’un changement de procédure ou d’une restriction. Confirmez l’explication avant d’assimiler un signal de productivité à une faute.
Un salarié utilise régulièrement un service de partage non approuvé. Cela peut venir d’une négligence, d’une règle floue, d’un outil autorisé indisponible ou d’une volonté de contourner la sécurité. Examinez les traces web et applicatives, préservez les éléments et confirmez le besoin professionnel. L’informatique peut ensuite bloquer le site, inspecter les processus, examiner les fichiers lorsque des journaux existent et appliquer les restrictions adaptées. Si une fuite est suspectée, sollicitez rapidement le responsable sécurité et suivez la procédure d’incident, sans conclure sur le seul historique web.
Le même principe vaut pour la productivité. En cas d’usage répété de jeux, streaming ou réseaux sociaux pendant une tâche, déterminez s’il était autorisé, professionnel, isolé ou persistant. Traitez la cause et appliquez des règles appropriées plutôt que d’examiner indéfiniment le même schéma inexpliqué. Après modification, retestez les outils autorisés et les exceptions documentées.
Vérifier l’effet d’un contrôle avant son application
Utilisez Internet Control pour les règles web prises en charge et Applications and Processes pour les actions applicatives et les processus. Vérifiez le périmètre : l’aide Tools and Restrictions distingue les actions immédiates sur les postes sélectionnés des restrictions persistantes globales. Une enquête ciblée ne doit pas interrompre accidentellement d’autres équipes.
L’administration distante accélère les interventions : fichiers, alimentation, commandes, restrictions et partage du bureau. L’informatique peut résoudre un problème sans attendre le retour du poste au bureau. Testez l’action sur le système et la connexion réels, consignez les changements importants dans le ticket et vérifiez ensuite l’état du poste. Lors d’un incident de sécurité, préservez les preuves nécessaires avant des changements perturbateurs.
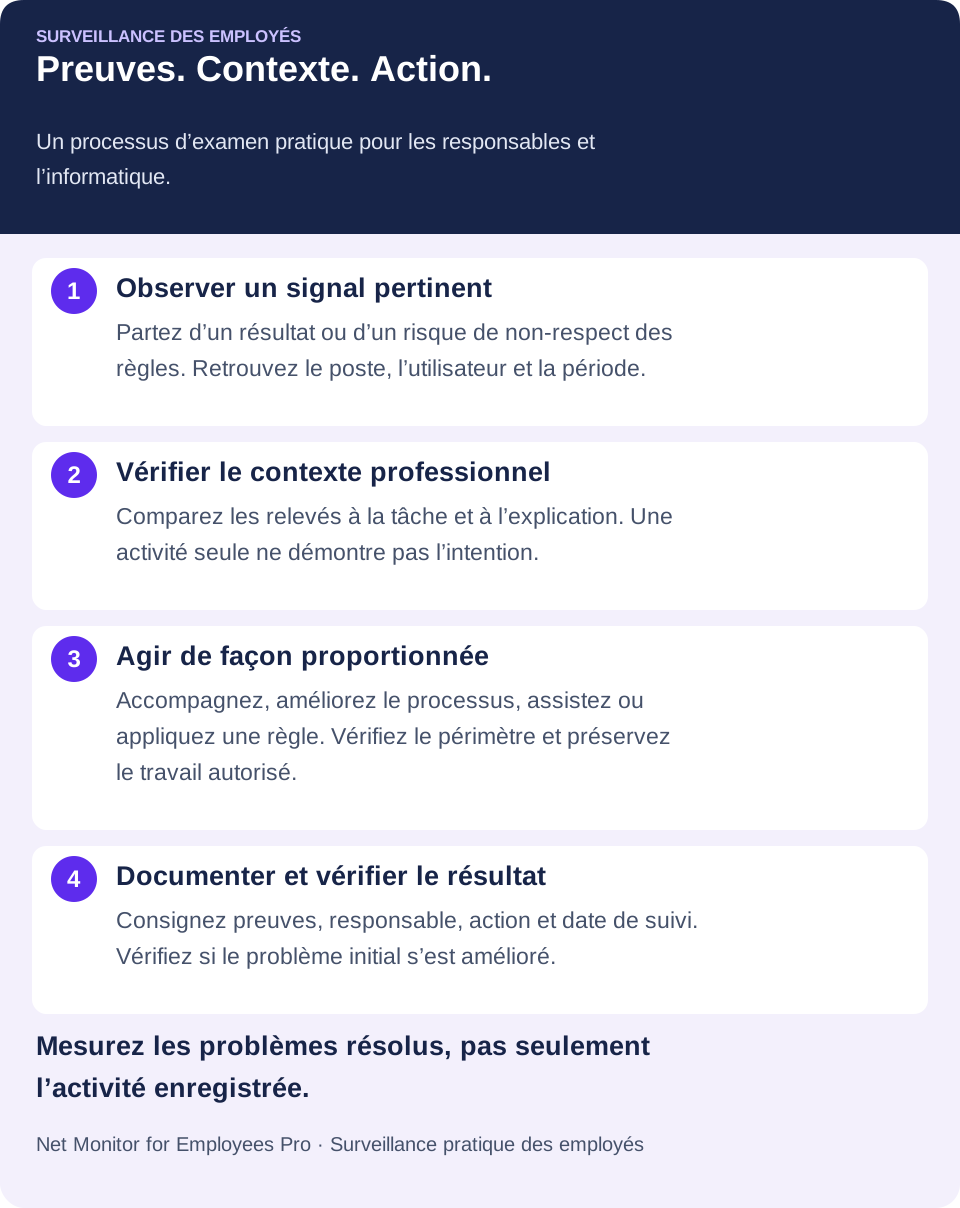
Un compte rendu concis identifie le problème, le poste et l’utilisateur connus, la période, la source, l’examinateur, l’explication du salarié si pertinente, l’action et la date de suivi. Conservez-le dans le système approuvé de gestion des dossiers ou services ; ne supposez pas que le logiciel consigne automatiquement chaque décision administrative.
05Garder des données exploitables, protégées et limitées dans le temps
Enregistrements du bureau, captures, rapports et journaux peuvent occuper beaucoup d’espace. L’audio ajoute une sensibilité particulière et nécessite une justification distincte, non une activation par défaut pour la productivité. Planifier la conservation détermine les preuves disponibles lors d’une réclamation, d’un incident ou d’un examen autorisé, ainsi que le volume historique inutile conservé.
Fixez les durées selon l’objectif, les exigences, les risques, les coûts et les besoins d’enquête. Protégez les données contre l’accès, la modification et la suppression non autorisés, avec des droits réservés aux rôles définis de direction, RH, sécurité ou informatique. Préservez les preuves d’incident selon une procédure approuvée avant le nettoyage courant. Ne conservez pas indéfiniment toute l’histoire détaillée du personnel parce qu’un cas pourrait exiger plus longtemps.
Le stockage doit convenir à l’infrastructure des équipes distantes. Sur les plateformes prises en charge, Net Monitor for Employees Pro téléverse les enregistrements vers des destinations configurées : partages SMB, SFTP, WebDAV, stockage compatible Amazon S3, Google Cloud Storage et Azure Blob Storage. FTP hérité est également documenté, mais ne chiffre ni identifiants ni enregistrements en transit. Préférez les options sécurisées compatibles. Choisissez selon la connectivité de l’agent, la bande passante, le volume, les droits et la disponibilité hors site.
Vérifiez les plateformes dans le guide du stockage externe des enregistrements. ChromeOS utilise les profils compatibles S3, Google Cloud Storage, Azure Blob Storage ou WebDAV, pas le stockage local du Chromebook ni les profils SMB, FTP ou SFTP. Testez un poste représentatif, le téléversement, la lecture et la récupération avant de vous fier à l’archive.
Distinguer conservation des enregistrements et des rapports
L’aide Screen Recorder décrit les quotas pouvant arrêter l’enregistrement ou supprimer les fichiers les plus anciens. L’aide Reporting présente la conservation distincte des journaux d’activité et les filtres. Un quota ne garantit pas un nombre de jours. Vérifiez les données conservées au volume attendu et leur suppression, sans supposer une règle unique pour tous les types.
Le chiffrement est lui aussi indépendant de la destination. Suivez les consignes de chiffrement des enregistrements et protégez les sauvegardes des clés privées requises. Un fichier chiffré est inexploitable si toutes ses clés de lecture sont perdues. Le chiffrement des enregistrements ne protège pas automatiquement tous les rapports exportés ou fichiers du processus d’examen.
Ne faites pas du stockage un dépôt désordonné. Des noms de postes explicites et les filtres disponibles d’utilisateur, de période et d’application permettent de retrouver vite l’activité pertinente. Gardez les notes et références de dossiers dans un système contrôlé. Une preuve qui demande des jours de recherche est moins utile pendant un incident actif.
06Mesurer l’intérêt d’un pilote ciblé
Commencez par une équipe et une question opérationnelle. Pour le support : pourquoi des dossiers attendent-ils entre attribution et première réponse ? Pour l’informatique : quel délai pour identifier et résoudre un usage récurrent d’applications non autorisées ? Définissez la réussite avant la collecte et examinez une période représentative en tenant compte de la charge habituelle.
- Résultat du travail : comparez délai de réponse, tâches achevées, exactitude ou autre résultat dans le système qui mesure cet indicateur.
- Délai de résolution : suivez le temps nécessaire pour vérifier, attribuer et résoudre un problème signalé.
- Effort d’examen : relevez le temps du responsable ou technicien consacré à trouver des éléments utiles.
- Perturbations : comptez le travail légitime bloqué, les demandes d’exception et les problèmes de support récurrents.
- Disponibilité des preuves : vérifiez que le rapport ou l’enregistrement existe, couvre le bon périmètre et reste récupérable au besoin.
Ces indicateurs appartiennent au bilan du pilote ; ils ne signifient pas que le logiciel calcule automatiquement les résultats commerciaux ou des gains causaux de productivité. Comparez des périodes semblables et notez les variations de charge, d’effectifs et de processus. Une résolution plus rapide ou moins d’interruptions répétées peut être utile même sans hausse de l’activité clavier.
Ne pas collecter plus que vous ne pouvez exploiter
Le premier échec fréquent est une surveillance excessive sans but. Tout enregistrer indéfiniment crée des difficultés de confidentialité, des coûts et du travail d’analyse. Surveillez ce qui sert la politique convenue, l’investigation pertinente et la gestion des ressources. Adaptez détail et durée au risque réel et supprimez toute collecte sans décision définie à soutenir.
Donner un responsable à chaque constat utile
Le deuxième échec est l’absence de suite. Si les problèmes récurrents restent sans réponse, le contrôle perd sa crédibilité. Définissez une démarche cohérente pour accompagner, documenter, restreindre et transmettre les cas graves. La cohérence implique les mêmes critères d’examen et la prise en compte du contexte, pas une réponse identique à chaque événement.
Net Monitor for Employees Pro soutient ce modèle avec écrans en direct, enregistrements, rapports, restrictions web et applicatives et commandes distantes. L’essai gratuit permet à l’informatique d’évaluer visibilité, stockage et interventions sur des postes autorisés avant de choisir les licences. Confirmez pendant l’essai les fonctions et plateformes nécessaires.
Partez d’un problème précis : distraction répétée, faible visibilité distante, logiciel non autorisé, traitement des données ou lenteur des interventions. Configurez la surveillance autour de ce problème, clarifiez l’examen et la réponse, puis contrôlez régulièrement les résultats. Des éléments menant à une explication vérifiée et à une action utile peuvent soutenir productivité et sécurité.
07Questions courantes sur la surveillance des employés
Quelle différence avec le suivi du temps ?
Le suivi simple relève présence ou heures déclarées. La surveillance ajoute le contexte des postes : applications, sites, écrans et enregistrements. Il aide à examiner les habitudes, mais ni présence ni activité informatique ne prouve seule la qualité ou la quantité du travail accompli.
Peut-elle améliorer la productivité ?
Elle peut révéler un blocage, une distraction récurrente ou un problème technique à traiter. L’amélioration dépend de l’action et du résultat mesuré. Menez un pilote ciblé et comparez les résultats pertinents ; installer un logiciel ne garantit pas une hausse.
Faut-il enregistrer continuellement l’écran ou les frappes ?
Non. Commencez par les données les moins détaillées répondant à la question approuvée. Des rapports web et applicatifs peuvent suffire au suivi courant. Un enregistrement plus précis ou la collecte des frappes exige un périmètre justifié, des accès contrôlés et une évaluation des exigences propres.
Combien de temps conserver les données ?
Aucune durée unique ne convient à toutes les organisations et catégories. Documentez la durée selon finalité et exigences, distinguez données courantes et preuves d’incident et vérifiez les paramètres séparés de nettoyage des rapports et enregistrements.
Que doit tester une petite entreprise avant l’achat ?
Testez un processus complet : retrouver une activité, la vérifier avec son contexte, appliquer une action compatible au besoin et récupérer la preuve plus tard. Vérifiez connexion distante, plateformes, stockage, accès des examinateurs et effets sur le travail légitime avant d’élargir le déploiement.