Preuves de violation d’une politique
Violation d’une politique : un exemple de preuves solides
Documentez un transfert potentiellement non autorisé avec une chronologie factuelle, un registre des preuves et l’explication du salarié. Conservez les sources et distinguez observations et conclusions.
À 9 h 12, un responsable reçoit une réclamation client. Le salarié chargé du compte affirme n’avoir jamais reçu le message. La question n’est plus de savoir si quelqu’un le trouve peu réactif, mais si l’entreprise peut établir les faits, leur date et la politique applicable. Un exemple de preuves de violation d’une politique utile répond avec des documents qu’un autre examinateur peut vérifier.
Cette distinction compte pour les PME. Une accusation vague crée des tensions, mobilise la direction et peut entraîner un traitement injuste. Un relevé daté, associé à la politique pertinente et à un examen documenté, offre une base factuelle. Avant de conclure, l’enquête doit encore prendre en compte les informations manquantes, les autorisations et l’explication du salarié.
Qu’est-ce qu’un exemple utile de preuves de violation d’une politique ?
C’est une séquence documentée reliant un manquement possible à un appareil ou compte, une période, la règle applicable et des sources conservées. Un bon exemple distingue l’observation de ce qui reste à vérifier, inclut les éléments à décharge et explique la conclusion. « Solides » signifie ici vérifiables et étayées ; aucune donnée de surveillance ne garantit automatiquement une issue juridique.
01Qu’est-ce qui rend les preuves fiables ?
Une preuve ne se résume pas à une capture suspecte. Elle relie une action observée à une règle précise et conserve assez de contexte pour la direction, les RH ou l’administrateur informatique. L’allégation décrit une préoccupation ; les preuves permettent de la vérifier.
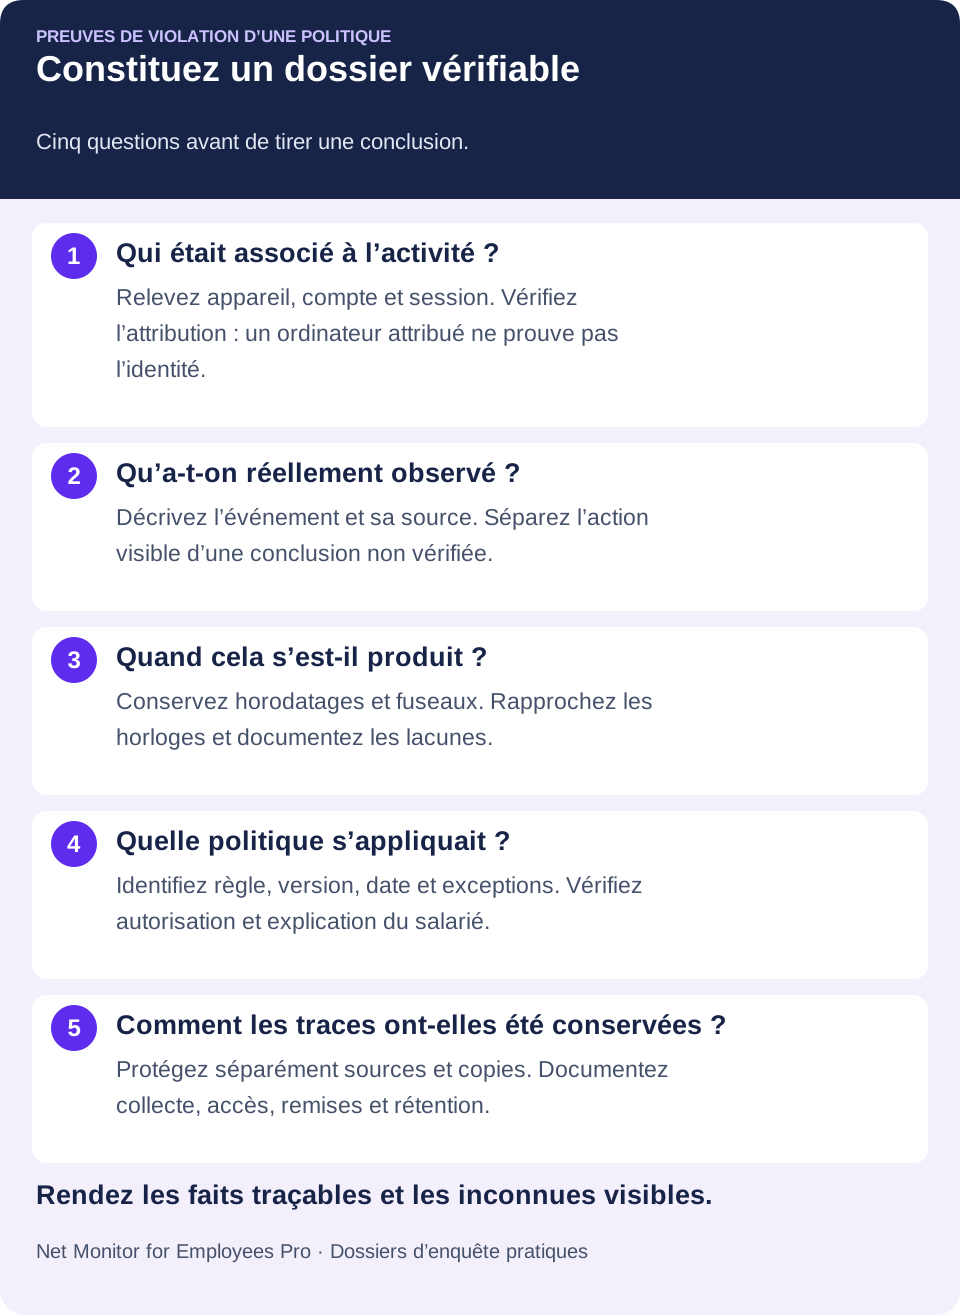
Un dossier utile répond à cinq questions : qui était associé à l’appareil ou au compte, qu’a-t-on observé, quand, quelle politique s’appliquait et comment la trace a-t-elle été conservée ? Signalez les incertitudes d’attribution ou d’horaire. Un détail absent ne rend pas toujours la preuve inutilisable, mais peut limiter la conclusion qu’elle permet.
Une capture d’un site interdit est moins probante sans nom d’appareil, contexte utilisateur, horodatage ni activité environnante. Elle montre éventuellement une page ouverte, sans établir qui l’a ouverte, combien de temps elle a été consultée ou son effet sur le travail. Un rapport d’activité web filtré et un extrait vidéo pertinent ajoutent du contexte. Ils nécessitent toujours une interprétation : un onglet ouvert ne prouve ni intention ni transfert achevé.
Adaptez l’examen au risque. Un léger problème de productivité peut demander un rapport et une discussion. Un soupçon de vol de données, de harcèlement, d’accès non autorisé ou de manquement grave peut exiger une conservation spécialisée, des accès restreints et l’intervention des RH, de la sécurité ou du conseil juridique. Suivez la procédure d’enquête et les exigences applicables.
02Exemple de preuves : un transfert de fichiers potentiellement non autorisé
Voici un scénario fictif de formation. La politique interdit de transférer listes de clients, données financières ou fichiers internes vers un stockage personnel sans autorisation écrite. Un commercial prépare son départ ; l’informatique constate une activité inhabituelle sur son ordinateur professionnel. Le départ justifie un contrôle des accès, mais ne prouve pas une faute.
Le dossier ne doit pas commencer par « Le salarié a volé des fichiers ». Cette conclusion exige des preuves. Décrivez d’abord la préoccupation, puis ordonnez les documents disponibles. Attribuez un identifiant à chaque pièce pour relier les affirmations à leurs sources.
| Pièce | Ce qu’elle peut établir | Ce qu’il reste à vérifier |
|---|---|---|
| E01 · Politique et accusé de réception | La version en vigueur et la trace de sa communication au salarié. | Clause pertinente, date d’effet, exceptions autorisées et application de la règle au comportement. |
| E02 · Rapport d’activité du poste | Accès à un site ou une application de stockage dans le contexte appareil/utilisateur enregistré, aux heures indiquées. | Attribution du compte, sessions partagées ou distantes, fuseau horaire et lacunes de collecte. Une visite ne prouve pas un téléversement. |
| E03 · Enregistrement ou captures d’écran | La séquence visible : choix d’un dossier, fenêtre de téléversement, progression ou message de fin. | Si l’enregistrement couvre toute l’action. La sélection de fichiers ou une barre de progression ne prouve pas la réussite du transfert. |
| E04 · Informations sur les fichiers et dossiers | Noms, chemins, versions, horodatages et sensibilité professionnelle établis à partir de sources autorisées. | Les fichiers réellement concernés. Un nom de dossier ne démontre ni chaque contenu ni l’étendue de l’exposition. |
| E05 · Journaux du service, des accès ou de sécurité | Événements disponibles du compte destinataire, résultats de transfert et détails de session du système concerné. | Si le journal indique un téléversement terminé, une connexion ou autre chose ; rapprocher aussi l’horloge et la couverture. |
| E06 · Notes d’enquête et de traitement | Qui a collecté et examiné chaque pièce, quand et comment elle a été préservée, et quelles explications ont été considérées. | Questions ouvertes, autorité d’accès, réponse du salarié et fondement de la conclusion finale. |
Exemple de résumé factuel d’incident
La note initiale ci-dessous décrit volontairement un manquement possible. Noms, identifiants et dates sont illustratifs. Pour cet exemple, l’examinateur a harmonisé les horodatages en UTC et consigné cette vérification au dossier.
« Le 8 mai 2026, entre 16:06 et 16:18 UTC, le rapport E02 relève un accès à un site de stockage cloud dans le contexte de l’utilisateur connecté à l’ordinateur SALES-17. L’enregistrement E03 montre la sélection du dossier “2026 Renewal Pipeline” et une progression de téléversement. Il n’établit ni la livraison finale ni le propriétaire du compte destinataire. La politique E01, dont la réception a été confirmée le 4 janvier 2026, interdit les transferts non approuvés de données clients et internes vers des comptes personnels. Les journaux du service destinataire, l’attribution du compte et les autorisations écrites sont en cours de vérification. Aucune conclusion n’a été tirée sur le motif ou un transfert non autorisé achevé. »
Cette formulation est précise, factuelle et vérifiable. Elle décrit l’activité sans présumer l’intention. Si un journal obtenu avec autorisation confirme ensuite le transfert, ajoutez son identifiant et le fait exact qu’il établit. Documentez et vérifiez toute autorisation écrite valide fournie par le salarié. Si des faits essentiels manquent, consignez cette limite au lieu de transformer un soupçon en certitude. La conclusion suit l’examen complet.
Documenter l’explication et le résultat
Consignez fidèlement la réponse du salarié, les faits contestés et les messages ou autorisations à l’appui. Précisez ce qui a été corroboré, contredit ou reste ouvert. L’examen peut établir un transfert autorisé, une violation précise ou une insuffisance de preuves. La personne habilitée décide des suites selon la procédure ; le rapport d’activité ne le fait pas à sa place.
03Préserver les documents pertinents et planifier l’examen
Réagir avant d’avoir prévu la conservation et l’évaluation est une erreur fréquente. Fichiers locaux, historique, sessions et enregistrements peuvent changer ou expirer. Préservez rapidement les éléments pertinents selon la procédure établie. L’enquêteur détermine comment et quand informer le salarié, en tenant compte des règles et des risques concrets pour les preuves ou témoins. Ne présumez pas que chacun altérera des preuves et ne reportez pas indéfiniment un examen équitable au nom de leur conservation.
À titre de référence propre au Royaume-Uni, le guide Acas sur la préparation d’une enquête recommande de prévoir sources, calendrier et responsabilités. Il traite aussi de l’information du salarié et des risques pour les preuves ou témoins. Appliquez les exigences pertinentes pour votre personnel.
Commencez par définir la période. Un événement peut révéler un schéma plus large, mais des semaines de données sans rapport augmentent les risques pour la vie privée et ralentissent l’examen. Ciblez la période autour de l’événement et élargissez seulement si les éléments le justifient. Notez les lacunes dues à un appareil hors ligne, une journalisation désactivée ou une purge.
Conservez si possible les originaux dans leur format natif. Préservez horodatages, identifiants, filtres et métadonnées. Créez des copies de travail et restreignez l’accès aux sources. Notez qui a collecté, transféré ou consulté chaque pièce, quand et pourquoi. Séparez les versions recadrées, masquées, annotées ou converties afin qu’une capture modifiée ne devienne pas l’unique trace.
Tenir un journal de traitement des preuves
À la collecte, attribuez un ID et notez système source, collecteur, date et fuseau, nom original ou référence, méthode et lieu de stockage. Consignez remises et transformations. Si votre processus utilise des empreintes de fichiers, calculez-les et protégez-les dès la collecte, puis vérifiez-les sur les copies. Une empreinte identique aide à contrôler l’intégrité ; elle ne prouve ni l’auteur ni le manquement. Le guide NIST de conservation des preuves numériques (PDF) décrit la documentation des sources, l’intégrité et le stockage protégé.
Dans Net Monitor for Employees Pro, Reporting fournit des filtres d’ordinateur, d’utilisateur et de période, avec Export... pour le rapport actuel. Conservez filtres et paramètres de collecte avec l’export. Dans Screen Recorder, Save as video... réunit les enregistrements sélectionnés en vidéo. Traitez-la comme copie d’examen et gardez les sources si le dossier l’exige. Vérifiez la rétention avant la purge des éléments utiles.
Le contexte peut aussi disculper. Un responsable a pu ordonner le transfert, l’informatique installer l’application pour des essais, ou une apparente inactivité correspondre à un appel, des documents papier ou un système distant autorisé. Une bonne surveillance relève les faits. Une bonne gestion en vérifie le sens.
04Corroborer l’événement plutôt que compter les signaux
Un signal peut soulever une question. Des sources indépendantes peuvent renforcer ou contester une explication sur des heures déclarées, une navigation privée excessive, un logiciel non autorisé ou un mauvais usage. Trois captures du même événement ne constituent pas trois confirmations indépendantes. Vérifiez ce que chaque source mesure et si plusieurs rapports proviennent du même journal.
Supposons qu’un télétravailleur soit soupçonné de travailler moins qu’il ne le déclare. L’absence d’activité clavier ou souris ne distingue pas lecture, assistance téléphonique ou pause autorisée d’un désengagement. Comparez applications et sites avec les tâches, les vidéos pertinentes et les exigences du poste. Le guide d’examen des périodes d’inactivité explique pourquoi absence de saisie ne signifie pas absence de travail.
Les traces peuvent montrer du divertissement et des réseaux sociaux privés pendant les heures déclarées, sans utilisation enregistrée de l’outil métier requis. Pour un poste traitant des tickets en continu, vérifiez production, tâches, pauses et explication. En recherche ou sur le terrain, ces signaux peuvent avoir un autre sens. Une absence dans le rapport peut aussi refléter une collecte incomplète.
D’où l’importance de la politique. Définissez comportements interdits, usage personnel permis, applications approuvées, attentes de compte rendu et règles de données avant de les faire respecter. La surveillance montre l’activité ; la politique écrite de surveillance au travail aide à déterminer si les faits confirmés ont franchi une limite définie.
Le guide britannique Acas sur la conduite d’une enquête insiste sur la recherche objective des faits et les éléments des deux parties. Consignez contradictions et réserves de fiabilité avec les preuves soutenant l’allégation.
05Contenir le risque actif sans en faire une conclusion
Les preuves soutiennent l’enquête, mais un risque actif peut exiger une réponse rapide. Si des données sensibles semblent quitter un poste pour une destination non approuvée, attendre tout le processus RH peut aggraver l’exposition. Le responsable sécurité doit coordonner conservation et confinement proportionné selon la procédure d’incident.
Selon l’environnement et l’autorité, les mesures peuvent limiter un compte, bloquer un site ou une application, restreindre les supports amovibles, terminer une session ou sécuriser le poste. Elles peuvent nécessiter différents systèmes d’identité, réseau ou gestion. Évaluez les perturbations légitimes et l’altération des preuves. Malware ou exfiltration présumés exigent une évaluation rapide ; un problème courant de productivité peut relever d’un accompagnement ou d’une règle ciblée. Une mesure temporaire protège sans prouver une faute.
Net Monitor for Employees Pro apporte écrans en direct, enregistrements, activité web et applicative, informations sur les processus et rapports filtrés. Il propose restrictions web, actions sur applications et processus, gestion distante des fichiers et administration des postes. Croisez ces données avec les politiques et journaux des services concernés. Le produit ne remplace pas l’enquête et ne fournit pas automatiquement chaque audit cloud, confirmation de transfert ou trace de traitement des preuves.
Avant toute restriction, vérifiez sa portée dans l’aide Tools and Restrictions. Les actions immédiates sur des ordinateurs sélectionnés diffèrent des restrictions globales persistantes. Les guides Internet Control et Applications and Processes décrivent les actions prises en charge. Documentez changements, approbations et fonctionnement ultérieur des outils autorisés.
06Protéger la vie privée et appliquer des critères comparables
Le pouvoir de surveiller n’efface pas les limites. Informez clairement par écrit des appareils et comptes concernés, de la finalité et de l’examen des données. Limitez la collecte aux besoins légitimes. Les exigences de droit du travail, de confidentialité, sectorielles, conventionnelles et contractuelles varient, notamment pour audio, frappes, appareils personnels et équipes internationales. Faites évaluer la portée par le conseil compétent.
Ne collectez pas au-delà des besoins et ne diffusez pas les vidéos sans précaution. Réservez l’accès aux responsables, RH, informatique, sécurité et conseils ayant besoin de savoir. Fixez une rétention adaptée. Suspendez les suppressions courantes selon le processus approuvé pour les preuves d’un dossier, puis réévaluez leur conservation. Un dossier ouvert ne justifie pas de garder toute l’activité indéfiniment.
Protégez sources et copies. Avec le chiffrement des enregistrements, gardez les sauvegardes de clés privées sécurisées et disponibles pour la lecture autorisée. Ce chiffrement est distinct du stockage et ne protège pas automatiquement les rapports exportés ni tout le dossier. Prévoyez aussi les droits d’accès correspondants.
La cohérence est essentielle. Tolérer une navigation privée dans une équipe et la sanctionner ailleurs à circonstances comparables demande une justification. Appliquez les mêmes critères en tenant compte du rôle, des exceptions, des consignes antérieures, des autorisations et de la gravité. Documentez les raisons plutôt que l’impression d’un responsable.
Un bon dossier ne sert pas uniquement à sanctionner. Il aide à corriger tôt, protéger les données et appliquer les règles sur des faits. Préparez les sources avant l’incident, préservez les éléments utiles et décidez sur un dossier explicable, y compris si aucun manquement n’est établi.
07Modèle pratique de documentation d’une violation de politique
Utilisez ces champs dans votre système de dossiers ou document d’enquête approuvé. Séparez observations et conclusions et joignez les références sources plutôt qu’un assemblage inexpliqué de captures.
- Dossier et périmètre : identifiant, enquêteur, préoccupation, finalité autorisée, appareils ou comptes et période examinée.
- Règle applicable : nom, version, date d’effet, clause, communication et exceptions connues.
- Faits observés : chronologie datée avec fuseaux et identifiant de preuve pour chaque affirmation importante.
- Registre des preuves : source, méthode et date de collecte, collecteur, emplacement protégé, intégrité le cas échéant et historique des accès ou remises.
- Réponse du salarié : explication, faits contestés, éléments d’appui et vérification de chaque point pertinent.
- Limites et conclusion : lacunes, contradictions, questions ouvertes et faits établis ou non selon la politique.
- Réponse et suivi : décideur habilité, confinement ou suites, motif, date de réexamen et décision de conservation.
Avant de clore, demandez si un autre examinateur autorisé pourrait reconstruire la chronologie et comprendre la conclusion sans votre mémoire. Sinon, améliorez les références ou documentez l’incertitude restante.
08Preuves de violation d’une politique : questions fréquentes
Qu’est-ce qu’un bon exemple de preuves de violation ?
Un transfert potentiellement non autorisé peut être documenté avec la politique, l’activité appareil/utilisateur, les images pertinentes, les journaux disponibles du destinataire et les notes. L’exemple est utile si chaque affirmation est traçable et inclut l’explication du salarié et les faits non résolus.
Une capture suffit-elle à prouver une faute ?
Elle montre ce qui était visible à un instant, sans forcément établir l’auteur, la réussite d’un transfert ou son autorisation. Préservez source et contexte, puis corroborez les faits avant de conclure.
Quelle différence entre observation et conclusion ?
« La vidéo montre une fenêtre de téléversement » est une observation. « Le salarié a terminé un transfert non autorisé contraire à la clause 4.2 » exige des preuves de réussite, d’attribution, d’absence d’autorisation et de règle applicable. Ne sautez pas ces vérifications.
Le logiciel produit-il une chaîne de conservation complète ?
Pas automatiquement. Il peut fournir sources et exports ; l’organisation doit documenter collecte, manipulation, accès, conservation et transformations. Un horodatage, une vidéo chiffrée ou un export ne constitue pas seul cet historique.
Combien de temps conserver les preuves ?
Aucun délai unique ne convient à tous les cas. Respectez politique de rétention et exigences applicables, préservez ce qui sert aux dossiers actifs et documentez les prolongations. Vérifiez séparément la purge des rapports et des vidéos et restreignez toujours l’accès.