Surveillance des employés
Logiciel de surveillance des employés pour un meilleur contrôle
Choisissez la surveillance selon les décisions à prendre, puis évaluez les preuves, les contrôles et le coût du déploiement.
Choisir un logiciel de surveillance des employés commence par une question : vérifier l'activité, faire respecter les règles d'utilisation ou réduire les délais du support informatique ? Chaque objectif demande des preuves différentes. Ce guide aide les PME à choisir une configuration équilibrée et à en vérifier l'utilité avant de l'étendre.
Pour une petite ou moyenne entreprise, la visibilité ne consiste pas à observer chaque mouvement de souris pour le simple plaisir de le faire. Il s’agit de protéger le temps de travail rémunéré, les données de l’entreprise et les ordinateurs utilisés par les employés. Le bon système doit transformer l’activité en éléments concrets, puis donner aux administrateurs des moyens pratiques de corriger le problème.
01Choisir la surveillance selon les besoins de l'entreprise
Un outil élémentaire de suivi du temps indique quand un utilisateur s’est connecté. Cela suffit rarement à expliquer un problème de productivité, une violation des règles ou une menace interne possible. Une surveillance efficace doit montrer ce qui s’est passé sur le poste : les sites visités, les applications et processus exécutés, le texte saisi lorsque la journalisation des frappes est autorisée par la politique de l’entreprise, et le contenu affiché à l’écran.
La visualisation des écrans en direct est particulièrement utile lorsqu’un responsable ou un administrateur doit vérifier immédiatement un problème. Elle peut révéler si un employé travaille dans l’application métier requise, rencontre une difficulté technique ou utilise un appareil de l’entreprise pour une activité interdite. L’enregistrement d’écran apporte un historique. Au lieu de se fier à une plainte vague ou à des souvenirs incomplets, la direction peut examiner la période concernée et établir ce qui s’est produit.
Cette différence compte autant pour la supervision courante que lors d’un incident. Un rapport filtré peut montrer un usage excessif des réseaux sociaux, des visites répétées de sites interdits, des applications non approuvées ou de longues périodes d’inactivité. Il peut aussi révéler un blocage dans le travail. Un employé peut passer des heures sur une procédure dépassée non par manque d’effort, mais faute d’accès, de formation ou d’un outil efficace.
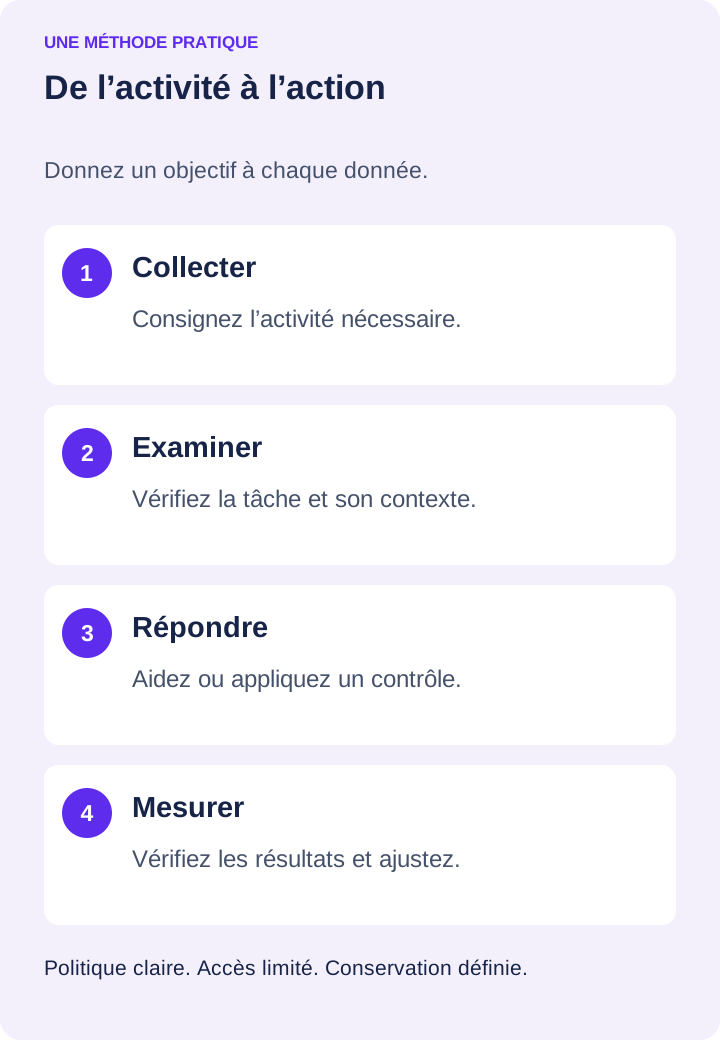
La surveillance sans action produit davantage de rapports que de résultats. Une plateforme pratique associe visibilité et contrôles : blocage de sites web et d’applications, restrictions des périphériques et clés USB, gestion de fichiers à distance, commandes d’alimentation et exécution de commandes. Si un utilisateur installe un logiciel non autorisé, l’équipe informatique doit pouvoir l’identifier et réagir depuis la même console. Si un appareil reste allumé après les heures de travail ou nécessite un redémarrage, cette tâche ne devrait pas imposer un déplacement sur place.
02Commencer par les risques de l’entreprise, pas par une liste de fonctions
Préparez une grille simple : question métier, données nécessaires, personne autorisée à les examiner et réponse qu'elle peut approuver. Au service client, rapprochez les rapports d'applications des tickets résolus. Pour les processus sensibles, évaluez l'enregistrement et les accès. Pour le support, testez la vue en direct et l'assistance à distance.
Pendant l'essai, réalisez chaque tâche sur des appareils représentatifs. Un responsable trouve-t-il la période utile sans examiner toute la journée ? L'IT peut-elle appliquer une restriction sans bloquer le travail autorisé ? Notez temps de configuration, effort d'analyse, fiabilité des connexions et stockage. Ces vérifications distinguent une solution adaptée d'une liste de fonctions séduisante.
Évitez de collecter des données simplement parce qu’une fonction le permet. Davantage de données signifie davantage de stockage, de temps d’analyse et de rigueur dans la gestion des accès. L’enregistrement vidéo et audio continu peut se justifier dans un environnement à haut risque ou pour une enquête précisément délimitée, mais il n’est pas forcément nécessaire pour chaque employé et chaque période de travail. Les rapports d’activité et les enregistrements déclenchés par des événements peuvent être un choix par défaut plus efficace pour une équipe moins exposée.
03Établir une politique qui permet de faire respecter les règles
Un logiciel ne remplace pas une politique claire d’utilisation acceptable. Les employés doivent savoir que les appareils et réseaux de l’entreprise sont surveillés, quels types d’activité peuvent être enregistrés, qui peut consulter ces données et combien de temps elles sont conservées. Une information claire réduit la confusion et rend l’application des règles plus cohérente.
La politique doit distinguer la supervision professionnelle de la surveillance personnelle. Précisez si la surveillance concerne uniquement les postes de l’entreprise, si l’utilisation hors horaires est permise et si les comptes ou communications personnels sont exclus. Indiquez aussi les conséquences du contournement des contrôles, de l’installation d’outils non autorisés, du transfert de fichiers protégés ou de l’utilisation du matériel pour des activités interdites.
Les obligations légales varient selon l’État ou la juridiction, le type de données collectées, l’enregistrement éventuel de l’audio et le lieu où se trouvent les employés. Les équipes réparties entre plusieurs États et les équipes à distance peuvent entraîner des obligations supplémentaires. Avant d’activer la capture audio, la journalisation des frappes ou l’enregistrement détaillé de contenu, faites examiner la politique et le déploiement par un conseiller juridique qualifié. La possibilité technique d’utiliser une fonction ne signifie pas qu’elle est autorisée dans toutes les situations.
L’accès aux données de surveillance doit également être contrôlé. Les responsables peuvent avoir besoin de rapports de productivité pour leurs équipes, tandis que seuls les services informatiques ou de sécurité devraient pouvoir récupérer des enregistrements, modifier les restrictions ou consulter des journaux sensibles. Des accès fondés sur les rôles, des pistes d’audit conservées et une procédure d’escalade définie évitent que les données de surveillance deviennent elles-mêmes un risque interne.
04Utiliser les rapports pour gérer les exceptions
Juger les employés sur une seule mesure, comme les heures enregistrées ou l’activité du clavier, est une mauvaise approche. Le travail intellectuel comprend la lecture, la planification, les appels, la formation et la résolution de problèmes. Un rapport court accompagné de contexte est plus utile qu’une notation agressive qui encourage à paraître occupé plutôt qu’à produire des résultats.
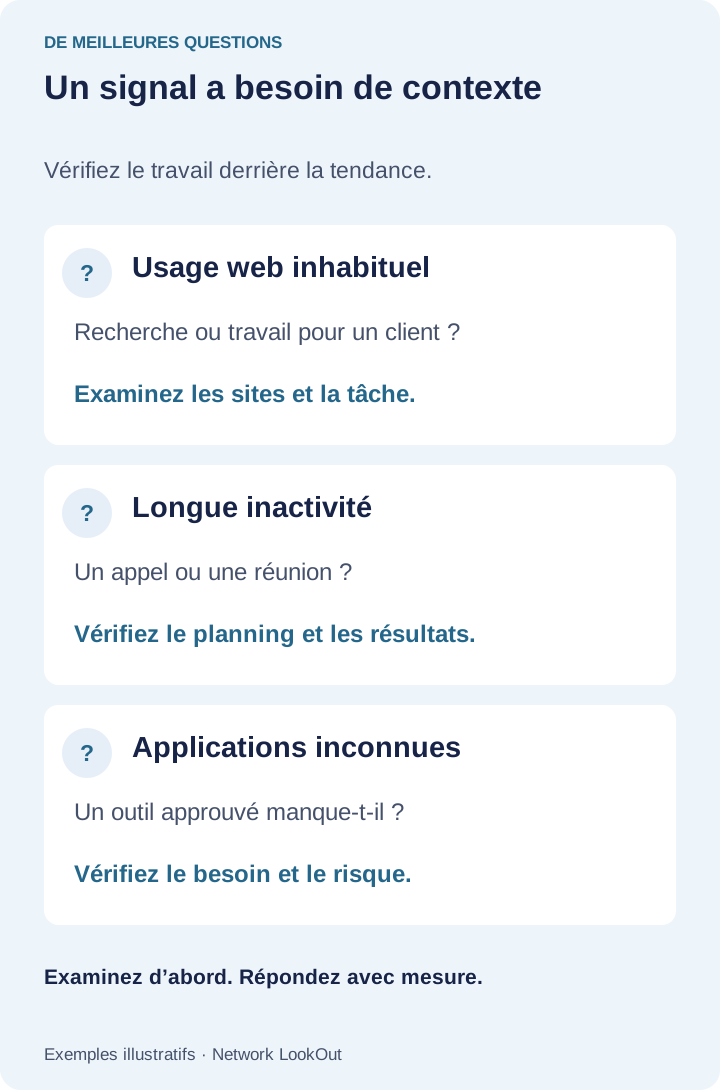
Utilisez les rapports pour repérer les exceptions. Recherchez une hausse soudaine de la navigation sans rapport avec le travail, une application qui ne devrait pas être installée, une activité inhabituelle en dehors des horaires, des tentatives répétées et infructueuses d’accès à des ressources restreintes ou une forte baisse par rapport au rythme habituel d’un employé. Vérifiez ensuite le contexte. Un collaborateur marketing peut légitimement utiliser les réseaux sociaux. Un développeur peut avoir besoin de sites de recherche inhabituels. Une exception est une raison d’enquêter, pas un verdict automatique.
Cette approche protège aussi les bons employés. Si quelqu’un est accusé de perdre du temps, les données peuvent montrer si l’accusation est fondée. Si une panne ou une application lente provoque des retards, les données de surveillance peuvent démontrer que le problème est opérationnel plutôt que lié aux performances individuelles. Les faits améliorent les décisions de gestion dans les deux sens.
05Garder le contrôle administratif des postes distants
Le télétravail élargit le périmètre. Un ordinateur portable peut fonctionner depuis un réseau domestique, un hôtel, les locaux d’un client ou une connexion personnelle. Si les administrateurs ne peuvent gérer les appareils qu’à leur retour au bureau, les lacunes de sécurité et d’assistance restent ouvertes bien trop longtemps.
Choisissez un système qui permet la surveillance et l’administration des appareils hors réseau grâce à une gestion cloud sécurisée. L’équipe informatique doit pouvoir consulter l’activité, appliquer des restrictions, transférer ou récupérer des fichiers avec autorisation, redémarrer des systèmes, exécuter des commandes et partager un bureau pour l’assistance, sans attendre que l’employé rapporte l’appareil.
Le stockage des enregistrements mérite autant de préparation que la surveillance. Vidéos, audio, captures d’écran et journaux d’activité peuvent augmenter rapidement sur des dizaines de postes. Définissez les durées de conservation selon les besoins professionnels, la capacité disponible et la politique interne. Le stockage réseau local et les destinations cloud contrôlées offrent de la souplesse, mais les droits d’accès et le chiffrement doivent être vérifiés avant que les données contiennent des informations professionnelles sensibles.
Net Monitor for Employees Professional de Network LookOut est conçu pour ce besoin combiné : visualisation et enregistrement en direct, rapports d’activité détaillés, restrictions des postes et administration à distance dans un seul système. Pour une entreprise qui évalue des outils de supervision, un essai entièrement fonctionnel permet de vérifier concrètement l’utilité des rapports, la fiabilité des connexions distantes et l’adéquation des contrôles aux politiques existantes avant d’acheter des licences.
06Mesurer les résultats après le déploiement
Le déploiement d’un système de surveillance doit produire des améliorations opérationnelles mesurables. Établissez une référence avant d’appliquer les règles : sites non professionnels fréquents, applications non approuvées, délais moyens d’assistance, appareils laissés allumés après les horaires ou nombre d’incidents non résolus. Réexaminez les mêmes mesures après une durée d’utilisation suffisante pour dégager un comportement normal.
Prévoyez des ajustements. Un blocage de site peut interrompre l’accès à un portail fournisseur légitime. Un nouveau rapport peut révéler qu’une équipe utilise une application non approuvée parce que l’outil officiel est inadapté. Corrigez la configuration, documentez l’exception si elle est justifiée et gardez la politique en accord avec le travail réel.
L’objectif est simple : les ordinateurs de l’entreprise doivent servir au travail de l’entreprise, les risques doivent être visibles avant de provoquer des pertes, et les responsables doivent disposer de faits pour décider. Une surveillance configurée autour de ces objectifs devient un système de contrôle quotidien plutôt qu’un amas de données de surveillance inutilisées.