Vigilância da força de trabalho/Guia prático
Vigilância da força de trabalho: funções, revisões e controles
Organize a vigilância da força de trabalho com responsabilidades claras de gerente, TI, RH e segurança, revise limites e respostas proporcionais às preocupações verificadas.
Um prazo perdido raramente começa com uma falha óbvia. Pode começar com distrações dispersas, ferramentas não autorizadas, uma transferência de arquivos não gravada ou um terminal remoto que ninguém verifica há semanas. A Vigilância da força de trabalho fornece aos gerentes e às equipes de TI registros de atividades para ajudar a identificar esses problemas, verificar o que aconteceu e tomar medidas corretivas antes que o impacto se espalhe.
Para pequenas e médias empresas, o objetivo é proteger o tempo de trabalho remunerado, os sistemas da empresa, os dados dos clientes e os padrões operacionais. A abordagem correta transforma atividades de endpoint invisíveis em registros que os gerentes podem revisar, filtrar e discutir. Seu valor vem das decisões que esses registros apoiam, e não simplesmente da coleta de mais deles.
O que é vigilância da força de trabalho?
A vigilância da força de trabalho é a observação e revisão sistemática das atividades relacionadas ao trabalho. Neste guia, significa monitorar computadores autorizados da empresa por meio de relatórios de atividades, telas ao vivo e gravações. Usados com políticas claras e revisão humana, esses registros podem ajudar a investigar lacunas de produtividade, verificar riscos políticos e decidir quais suportes ou controles de endpoint são necessários.
01Atribuir proprietários antes de analisar as atividades da força de trabalho
Um programa útil de vigilância da força de trabalho define quem pode fazer uma pergunta, quem verifica as evidências e quem autoriza a resposta. O modelo de responsabilidade a seguir é um exemplo de processo organizacional e não uma afirmação de que essas funções de aprovação estão incorporadas ao software.
- Gerente: identifica a questão de trabalho, compara a atividade disponível com atribuições e resultados e pede contexto ao funcionário. O gerente registra uma preocupação não resolvida em vez de declarar má conduta durante um intervalo ocioso.
- TI: verifica dispositivo, usuário, intervalo de tempo e cobertura da coleção; investiga causas técnicas; e aplica uma ação de suporte aprovada e com escopo definido. A TI verifica o resultado e registra alterações significativas.
- O RH ou o revisor designado: verifica a consistência da política, as explicações dos funcionários e o processo de gerenciamento apropriado antes de uma decisão de pessoal.
- Segurança: avalia dados confiáveis ou riscos de contas, identifica fontes corroborantes, preserva evidências relevantes e coordena a contenção de incidentes.
Siga um caminho claro: pergunta → verificação de cobertura → corroboração → ação autorizada → verificação → encerramento. Se as evidências permanecerem incompletas, documente o que é desconhecido e quem irá resolver o problema. A contenção urgente segue o procedimento do incidente; preocupações rotineiras de desempenho acompanham o processo de gerenciamento.
Use o guia de políticas para documentar os limites da coleção e o exemplo de evidências trabalhadas para separar observações, explicações e descobertas. Revise o acesso e abra casos periodicamente para que uma investigação antiga não se transforme em monitoramento ilimitado. Para uma decisão de compra, utilize a planilha de avaliação de software.
02Use a vigilância da força de trabalho para explicar as lacunas de produtividade
Problemas de produtividade podem deixar padrões de atividade antes de aparecerem nos relatórios de saída. Um vendedor pode passar longos períodos em aplicações não relacionadas ao trabalho. Um funcionário de suporte pode alternar repetidamente entre um ticket e uma ferramenta interna lenta. Um trabalhador remoto pode permanecer conectado enquanto o computador registra poucas informações. A visualização de tela e os relatórios de aplicativos ajudam os gerentes a investigar se são eventos isolados, distrações recorrentes ou um fluxo de trabalho que precisa de reparo.
Acusações amplas prejudicam o moral e raramente resolvem o problema subjacente. Um relatório de atividades filtrado ajuda a restringir a revisão a uma pessoa, equipe ou fluxo de trabalho, mas não estabelece a causa por si só. Os gerentes podem comparar o registro com atribuições de trabalho, atrasos e a conta do funcionário e, em seguida, abordar comportamentos específicos, revisar um processo pouco claro ou fornecer treinamento quando necessário.
Separar a atividade do computador do trabalho concluído
Um período de inatividade pode incluir uma ligação do cliente, uma leitura, uma reunião ou a espera por uma aprovação. Um aplicativo deixado aberto não estabelece atenção sustentada e um total de atividade elevado não prova qualidade. Use o guia de revisão do tempo ocioso ao investigar lacunas e combine sinais de endpoint com resultados relevantes, como casos resolvidos, pedidos precisos ou marcos de projetos concluídos.
Por exemplo, considere uma equipe de suporte cujas respostas dos clientes estão diminuindo. Um revisor encontra lacunas repetidas entre as atualizações de tickets. Os registros de aplicação correspondentes e uma discussão com a equipe mostram que os funcionários estão aguardando a aprovação do supervisor. A intervenção útil é esclarecer a propriedade da aprovação e as expectativas de recuperação. Se, em vez disso, a evidência mostrar navegação repetida e não relacionada durante o trabalho de suporte atribuído, o coaching ou uma restrição direcionada ao site podem ser apropriados. O mesmo sinal de atividade pode levar a ações diferentes.
A segurança é outro caso de uso imediato. O risco interno nem sempre se parece com roubo deliberado. Pode envolver um funcionário usando e-mail pessoal para documentos da empresa, um serviço de compartilhamento de arquivos não aprovado, um dispositivo removível ou uma extensão de navegador com permissões excessivas. Registros de sites, informações de processos, gravações relevantes da área de trabalho e controles de dispositivos podem apoiar a investigação. Um URL visitado ou uma página de compartilhamento de arquivos aberta não prova, por si só, que um arquivo foi transferido; corroborar transferências suspeitas com registros do serviço ou sistema de segurança relevante.
Em ambientes de trabalho regulamentados ou de clientes confidenciais, os registros retidos também podem apoiar revisões internas. Um relatório datado, uma gravação relevante e um teste de controle documentado fornecem mais contexto do que uma afirmação verbal que alguém verificou. Guarde a fonte e revise as notas com as evidências. O software de monitoramento por si só não estabelece conformidade regulatória nem garante que um registro atenderá a um padrão legal específico.
03Definir uma política de vigilância da força de trabalho antes de coletar registros
A vigilância da força de trabalho funciona melhor quando está vinculada a regras comerciais escritas. Os funcionários devem compreender os usos autorizados dos dispositivos e contas da empresa, quais atividades podem ser monitoradas, quando o monitoramento se aplica, quem pode acessar os registros e como a organização lida com preocupações ou violações. Um aviso claro e uma explicação consistente apoiam uma melhor gestão. O guia de política de vigilância no local de trabalho fornece uma estrutura para documentar essas escolhas.
Corresponda o escopo ao risco e ao propósito. Uma empresa que lida com dados financeiros, informações de saúde, propriedade intelectual ou registros de clientes pode precisar de evidências diferentes de uma empresa que usa computadores principalmente para agendamento e e-mail. Uma maior sensibilidade não justifica automaticamente a recolha de mais dados ou a sua conservação por mais tempo. Os endpoints remotos também precisam de um modelo de implantação e acesso que funcione além da rede do escritório.
Analise os requisitos locais, nacionais, contratuais e do setor aplicáveis antes da implantação. As regras de monitoramento, as obrigações de notificação dos funcionários, os acordos trabalhistas e os requisitos de gravação de áudio podem diferir de acordo com o local e a atividade. Peça ao consultor jurídico ou de privacidade apropriado que avalie o escopo proposto. A propriedade de um computador pela empresa não elimina as considerações de privacidade dos funcionários, e o reconhecimento do funcionário por si só não deve ser tratado como uma permissão geral para todos os métodos de monitoramento.
Como referência específica à jurisdição, o Gabinete do Comissário de Informação do Reino Unido explica a importância de uma base legal, transparência, necessidade e proporcionalidade nas suas guidance on monitoring workers. A OIC atualmente classifica essa orientação como sob revisão após alterações legislativas. Verifique os requisitos atuais para sua própria força de trabalho, em vez de tratar as orientações de um único país como uma regra universal.
Atribuir responsabilidades antes de coletar dados detalhados de atividades. Decida quem analisa os relatórios ou alertas suportados, quais descobertas justificam a investigação, quem pode aprovar uma restrição e quando os registros serão excluídos. Separe as revisões de rotina do gerente das investigações confidenciais de RH ou de segurança. Um conjunto de evidências menor com um proprietário e uma regra de retenção clara costuma ser mais útil do que um arquivo não controlado que ninguém pode pesquisar.
04Transforme evidências de monitoramento em uma resposta documentada
Um fluxo de trabalho prático de vigilância da força de trabalho é observar, verificar, agir e documentar. Um administrador ou gerente identifica um padrão incomum, verifica os registros relevantes e o contexto comercial, toma uma ação proporcional e registra o resultado. A ação pode ser coaching, suporte técnico, mudança de processo ou restrição de endpoint. Confirme a explicação antes de tratar um sinal de produtividade como má conduta.
Considere um funcionário usando repetidamente um serviço de compartilhamento de arquivos não aprovado. A explicação pode ser descuido, uma regra pouco clara, uma ferramenta aprovada indisponível ou uma tentativa de contornar a segurança. Revise o site disponível e os registros do aplicativo, preserve as evidências relevantes e confirme a necessidade do negócio. A TI pode então bloquear o site, inspecionar os processos em execução, avaliar a atividade de arquivos relacionados onde existem registros e aplicar restrições de dispositivo apropriadas. Se houver suspeita de perda de dados, envolva o proprietário da segurança imediatamente e siga o processo do incidente, em vez de tirar conclusões não comprovadas a partir do histórico de navegação.
A mesma abordagem se aplica à produtividade. Se os relatórios mostrarem o uso recorrente de jogos, sites de streaming ou plataformas sociais durante o trabalho atribuído, determine se esse uso foi permitido, relacionado ao trabalho, isolado ou persistente. Os gerentes podem abordar a causa e aplicar restrições adequadas a sites ou aplicativos, em vez de revisar repetidamente o mesmo padrão inexplicável. Teste novamente as ferramentas aprovadas e quaisquer exceções documentadas após a alteração de uma restrição.
Verifique o que um controle muda antes de aplicá-lo
Use o Controle da Internet para regras de sites compatíveis e Aplicativos e processos para ações de aplicativos e processos. Revise o escopo cuidadosamente: a ajuda de Ferramentas e Restrições distingue ações imediatas em computadores selecionados de restrições persistentes aplicadas globalmente. Uma investigação com escopo restrito não deve interromper acidentalmente equipes não relacionadas.
A administração remota reduz o tempo necessário para agir. As funções relevantes incluem gerenciamento remoto de arquivos, controles de energia, execução de comandos, restrições de dispositivos e compartilhamento de área de trabalho. A TI pode resolver o problema de um funcionário distribuído sem esperar que o dispositivo retorne ao escritório. Teste a ação suportada no sistema operacional e na conexão reais, registre alterações significativas no tíquete de serviço e verifique o estado do dispositivo posteriormente. Durante um incidente de segurança, preserve as evidências necessárias antes de mudanças perturbadoras.
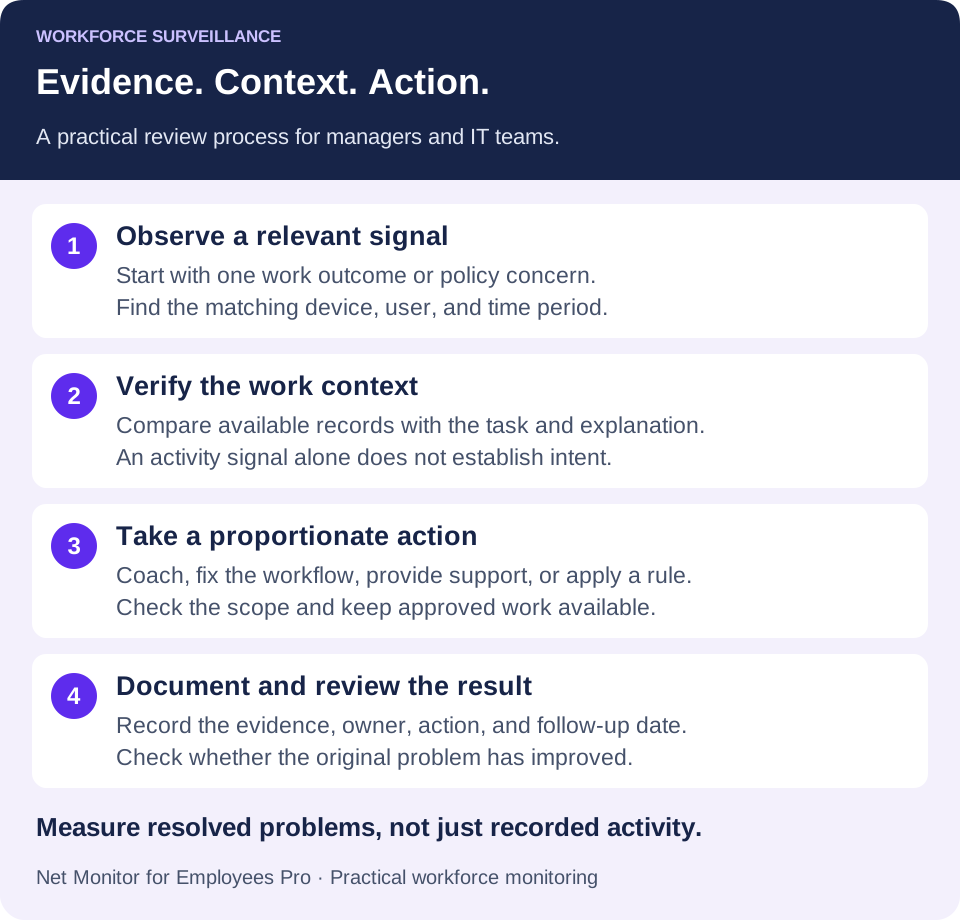
Um registro de revisão conciso deve identificar o problema, o computador e o usuário quando conhecidos, o intervalo de tempo, a fonte da evidência, o revisor, a explicação do funcionário quando relevante, a ação e a data de acompanhamento. Mantenha isso em seu caso aprovado ou processo de gerenciamento de serviço; não presuma que a ferramenta de monitoramento registra automaticamente todas as decisões administrativas.
05Mantenha as gravações e os relatórios utilizáveis, protegidos e com tempo limitado
Gravações, capturas de tela, relatórios e registros da área de trabalho podem consumir armazenamento significativo. As gravações de áudio acrescentam mais sensibilidade e devem ser uma escolha justificada separadamente, e não uma configuração de produtividade padrão. O planejamento de retenção determina se evidências relevantes estão disponíveis quando ocorre uma reclamação, incidente ou análise gerencial autorizada. Também determina quantos dados históricos desnecessários a empresa retém.
Escolha os períodos de retenção com base na finalidade aprovada, nos requisitos aplicáveis, no risco, no custo de armazenamento e nas necessidades de investigação. Proteja registros relevantes contra acesso, alteração ou exclusão não autorizados e limite o acesso a pessoas com funções definidas de gerenciamento, RH, segurança ou TI. Preserve as evidências do incidente por meio de um processo aprovado antes que a limpeza de rotina as remova. Evite manter indefinidamente o histórico detalhado de toda a força de trabalho, pois um caso pode precisar de retenção mais longa.
Atribuir um proprietário para aprovar o acesso à gravação e revisar a retenção. Verifique as permissões reais de armazenamento e as providências de recuperação; a responsabilidade não vem do nome do provedor.
Verifique a cobertura da plataforma no guia de armazenamento de gravação externo. As gravações ChromeOS usam perfis S3, Google Cloud Storage, Azure Blob Storage ou WebDAV compatíveis; eles não usam armazenamento de gravação local Chromebook ou perfis SMB, FTP e SFTP. Teste um dispositivo representativo, upload, reprodução e caminho de recuperação antes de confiar no arquivo.
Trate a retenção de registros e a retenção de relatórios separadamente
A ajuda do Screen Recorder descreve cotas de gravação que podem interromper a gravação ou excluir os arquivos mais antigos. A ajuda sobre relatórios descreve retenção de log de atividades e filtros de relatório separados. Uma cota de armazenamento não é um número garantido de dias de retenção. Verifique quais registros permanecerão disponíveis no volume esperado e verifique o comportamento de exclusão em vez de presumir que todos os tipos de dados seguem uma regra.
A criptografia de gravação também é separada do destino de armazenamento. Siga as orientações de criptografia de gravação e proteja os backups de chave privada necessários. Um arquivo criptografado não é uma evidência útil se todas as chaves necessárias para reproduzi-lo foram perdidas. A criptografia de gravações não deve ser descrita como proteção automática para todos os relatórios exportados ou outros arquivos no processo de revisão.
Não trate o armazenamento como um depósito de lixo. Use nomes de computador significativos e filtros de usuário, intervalo de datas e aplicativos compatíveis para que um administrador possa localizar atividades relevantes imediatamente. Mantenha as notas do revisor e as referências de casos em um sistema controlado. Evidências que levam dias para serem encontradas são muito menos úteis durante um incidente ativo.
06Avalie o valor de um piloto focado no monitoramento da força de trabalho
Comece com uma equipe e uma questão operacional. Para uma equipe de suporte, pode ser por isso que os casos aguardam entre a atribuição e a primeira resposta. Para a TI, pode ser o tempo necessário para identificar e resolver o uso recorrente não autorizado de aplicativos. Defina o sucesso antes de ativar a coleta e, em seguida, analise um período de trabalho representativo tendo em mente a carga de trabalho normal da equipe.
- Resultado do trabalho: compare o tempo de resposta, tarefas concluídas, precisão ou outro resultado relevante usando o sistema que possui essa medida.
- Tempo de resolução: acompanhe quanto tempo um problema sinalizado leva para ser verificado, atribuído e resolvido.
- Esforço de revisão: registre o tempo necessário do gerente ou técnico para encontrar evidências úteis.
- Interrupção: conta trabalhos legítimos bloqueados por uma regra, solicitações de exceção e problemas repetidos de suporte.
- Cobertura de evidências: verifique se o relatório ou registro necessário está disponível, com escopo correto e recuperável quando necessário.
Essas medidas pertencem à revisão piloto; não são uma afirmação de que o software calcula automaticamente os resultados do negócio ou ganhos de produtividade causais. Compare períodos semelhantes e observe mudanças na carga de trabalho, na equipe e nos processos. Um resultado útil poderia ser a resolução mais rápida de problemas ou menos interrupções repetidas, mesmo que a atividade total do teclado permaneça a mesma.
Evite coletar mais do que você pode usar
A primeira falha comum é o monitoramento excessivo sem propósito. Gravar tudo indefinidamente cria preocupações com privacidade, despesas de armazenamento e encargos de revisão. Monitore o que é necessário para fazer cumprir a política acordada, investigue questões relevantes e gerencie os recursos da empresa. Ajuste os detalhes e a retenção da coleção de acordo com o risco real e remova a coleção que não suporta uma decisão definida.
Dê um proprietário a cada descoberta útil
A segunda falha é o monitoramento sem acompanhamento. Se forem observados problemas políticos repetidos mas nunca resolvidos, o processo de controlo perde credibilidade. Estabeleça uma abordagem consistente para coaching, documentando descobertas, aplicando restrições e escalando casos graves. Consistência significa aplicar os mesmos padrões de revisão e considerar o contexto; não requer a mesma resposta para todos os eventos.
Net Monitor for Employees Pro oferece suporte a esse modelo operacional com visibilidade de tela ao vivo, gravações, relatórios de atividades, restrições de sites e aplicativos e controles remotos de endpoint. A avaliação gratuita permite que a TI avalie a visibilidade, o armazenamento e os fluxos de trabalho de controle relevantes em computadores autorizados da empresa antes de escolher as licenças. Confirme os recursos e a cobertura da plataforma que sua equipe precisa durante o teste.
Comece com um problema de negócios definido: distração recorrente, fraca visibilidade remota, software não autorizado, preocupações com o tratamento de dados ou resposta lenta da TI. Configure a vigilância da força de trabalho em torno desse problema, deixe claro o processo de revisão e resposta e verifique os resultados regularmente. Quando a evidência da atividade leva a uma explicação verificada e a uma ação útil, ela pode apoiar tanto a produtividade quanto a segurança.
07Vigilância da força de trabalho: perguntas comuns
Qual a diferença entre a vigilância da força de trabalho e o controle do tempo?
O controle de tempo básico registra frequência ou horas informadas. A vigilância da força de trabalho pode adicionar contexto de endpoint, como aplicativos, sites, telas ao vivo e gravações. Esse contexto ajuda a investigar padrões de trabalho, mas nem a frequência nem a atividade no computador por si só comprovam a qualidade ou a quantidade do trabalho concluído.
A vigilância da força de trabalho pode melhorar a produtividade dos funcionários?
Pode ajudar a identificar um gargalo, uma distração repetida ou um problema técnico que os gerentes podem resolver. A melhoria depende das ações tomadas e do resultado do trabalho medido. Use um piloto focado e compare resultados de negócios relevantes; não presuma que a instalação de software de monitoramento garante um aumento.
Você precisa de gravação contínua de tela ou registro de pressionamento de teclas?
Não. Comece com a evidência menos detalhada que responda à questão comercial aprovada. Os relatórios do aplicativo e do site podem ser suficientes para uma revisão de rotina. A gravação mais detalhada ou a coleta de pressionamentos de tecla precisam de seu próprio escopo justificado, controles de acesso e avaliação dos requisitos aplicáveis.
Por quanto tempo os registros de vigilância da força de trabalho devem ser mantidos?
Não existe um período de retenção único adequado para cada organização ou tipo de registro. Defina um período documentado com base na finalidade e nos requisitos aplicáveis, diferencie registros de rotina de evidências de incidentes e verifique as configurações de limpeza separadas para relatórios e gravações.
O que uma pequena empresa deve testar antes de comprar software de monitoramento?
Teste um fluxo de trabalho completo: localize um registro de atividade relevante, verifique-o com o contexto de trabalho, aplique uma ação apoiada, se necessário, e recupere as evidências posteriormente. Verifique a conectividade remota, o suporte da plataforma, o comportamento de armazenamento, o acesso do revisor e o efeito no trabalho legítimo antes de expandir a implementação.