Politique de surveillance au travail
Une politique de surveillance au travail solide et applicable
Définissez quoi surveiller, à quels moments, qui consulte les traces et comment traiter les constats, avec une liste pratique pour appliquer des contrôles cohérents.
Un responsable découvre qu’un télétravailleur a passé des heures sur des sites de streaming. L’IT trouve un logiciel d’accès distant non approuvé sur un portable professionnel. Un fichier client est copié dans un cloud personnel. Sans politique de surveillance au travail claire, ces incidents deviennent des débats sur les attentes, plutôt que des décisions fondées sur des faits.
Les outils donnent de la visibilité. La politique détermine quand l’utiliser, quelles données recueillir, qui peut y accéder et comment l’entreprise réagira. Cette distinction compte pour les PME. Dire vaguement que les employés « peuvent être surveillés » ne fournit ni norme opérationnelle pratique ni base fiable pour traiter un problème de productivité, de sécurité ou de discipline.
01Ce que doit accomplir une politique de surveillance
Une politique applicable remplit deux fonctions : protéger les actifs et fixer des limites compréhensibles. Expliquez quels appareils, réseaux, comptes et données sont fournis pour travailler, et quelles surveillances, traces, restrictions ou vérifications s’appliquent. Reliez chaque pratique à une finalité opérationnelle, de sécurité, de conformité ou d’enquête définie. Posséder un appareil ne justifie pas, à lui seul, une surveillance illimitée.
La politique doit supprimer l’incertitude. Les employés doivent savoir si l’entreprise enregistre les écrans, suit les sites et applications, capture les frappes, journalise les fichiers, enregistre le son ou surveille les appareils hors du bureau. Indiquez clairement toute fonction déployée. Des suppositions implicites créent des conflits évitables et affaiblissent la valeur de l’accusé de réception.
Il ne s’agit pas de collecter tous les points de données disponibles. Le niveau adapté dépend du rôle, de la sensibilité des informations, de la propriété du matériel et du risque métier. Un poste financier gérant la paie peut nécessiter davantage de contrôles qu’un ordinateur de salle de réunion. Un portable professionnel à domicile exige des limites différentes d’un appareil privé disposant d’un accès professionnel restreint.
02Définir les appareils, personnes et horaires couverts
Commencez par les actifs et activités visés. Précisez ordinateurs et mobiles professionnels, serveurs, messageries, outils collaboratifs, VPN, applications cloud, supports amovibles et réseaux. Si les appareils personnels sont autorisés, indiquez si la surveillance se limite à un profil géré, un bureau virtuel ou une application approuvée. Nommez aussi les groupes et lieux concernés. Vérifiez que la technique respecte la frontière annoncée : promettre de ne surveiller que le profil professionnel n’a pas de valeur si tout l’appareil privé est capturé.
Distinguez activité professionnelle et espace personnel. L’entreprise peut, par exemple, prévoir la surveillance de son matériel et de ses systèmes, y compris à distance, en excluant les appareils ou comptes privés hors des environnements autorisés. Écrivez cette limite et vérifiez-la dans le déploiement réel.
Traitez également l’utilisation hors horaires. Si l’usage privé des portables est permis, expliquez si la surveillance continue et si l’activité personnelle peut être visible. Beaucoup d’organisations limitent cet usage au lieu de trier ensuite données professionnelles et privées. Prévenir qu’une activité peut être visible ne rend pas toute collecte appropriée. Définissez et testez les périodes autorisées, y compris après reconnexion ou lors d’un changement d’équipe.
03Indiquer exactement les données collectées
Ne noyez pas la collecte dans des formulations juridiques générales. Identifiez les catégories réellement recueillies : images ou vidéos d’écran, applications actives, sites visités, recherches, transferts, connexions et déconnexions, processus, périphériques et événements de sécurité. Précisez si chaque collecte est continue, planifiée ou déclenchée par une action autorisée. Distinguez visualisation en direct et enregistrements stockés et informez les employés de la collecte en télétravail.
L’audio, les webcams et la journalisation des frappes nécessitent un examen distinct, car ils peuvent capter des conversations privées, identifiants et autres données sensibles. Évaluez si une méthode moins intrusive atteint le même objectif. N’activez une fonction qu’avec justification documentée, accès strictement contrôlé et examens juridiques, information et permissions nécessaires. La mentionner dans la politique n’autorise pas à elle seule son utilisation.
La politique doit préciser que l’entreprise peut bloquer des sites web, applications, stockages externes, logiciels non autorisés ou fonctions dangereuses. Sans application effective, les responsables constatent les mêmes problèmes à répétition. Si réseaux sociaux, jeux, clouds non approuvés ou outils de contrôle distant présentent un risque, définissez l’autorité d’approbation, les appareils concernés et le circuit d’exception pour le travail légitime.
Vérifiez les réglages de Desktop Recorder séparément des paramètres des rapports. Un planning de capture d’écran ne détermine pas à lui seul la période de collecte des sites, applications ou frappes. L’aide de Tools and Restrictions distingue les actions immédiates sur les postes sélectionnés des restrictions persistantes appliquées globalement aux ordinateurs des employés.
04Fixer une finalité professionnelle pour chaque contrôle
Une politique liée aux besoins réels est plus facile à suivre. Précisez le résultat attendu : vérifier l’activité, protéger les données confidentielles, détecter les logiciels interdits, enquêter sur les incidents, appliquer les règles d’usage et disposer de traces quand une intervention de la direction est nécessaire.
Cette finalité doit guider le déploiement. La visualisation des écrans en direct peut aider un nouvel employé, vérifier un poste distant ou examiner une possible violation. Les rapports de sites et d’applications peuvent montrer des tendances justifiant une vérification de navigation privée, logiciels non approuvés ou blocages dans le travail. Lorsque les systèmes les collectent, journaux de fichiers et de processus peuvent aider à examiner des mouvements hors des systèmes autorisés. Les traces apportent du contexte ; elles ne prouvent pas automatiquement une fraude horaire ou un transfert de fichier.
Ne faites pas de la productivité le seul objectif. Une personne peut paraître active tout en livrant un travail médiocre ; une autre peut peu taper en résolvant un problème client ou technique complexe. Les rapports doivent éclairer le jugement, non le remplacer. Examinez rôle, charge, délais, qualité des résultats et attentes documentées avant d’assimiler une mesure d’activité à une mauvaise performance.
Par exemple, face à un logiciel de partage non autorisé, identifiez l’application, évaluez son usage professionnel et appliquez une règle approuvée. Une captation audio continue recueillerait des informations différentes et bien plus intrusives ; elle ne serait pas une alternative proportionnée à ce contrôle d’application. Documentez le motif de chaque choix avant déploiement.
05Maîtriser l’accès, la conservation et le stockage
Les traces sont des informations professionnelles sensibles. Désignez les rôles autorisés à consulter les écrans, revoir les enregistrements, exporter les rapports, modifier les réglages et approuver les enquêtes. Dans une petite entreprise, limitez-les aux administrateurs désignés, à la sécurité, aux responsables d’exploitation et aux managers ayant un besoin d’accès documenté.
Limiter les accès par rôle réduit les consultations de curiosité et les risques internes de confidentialité. Exigez des comptes individuels, des identifiants protégés et, lorsque possible, une piste d’audit des actions administratives. Un manager ne doit pas consulter les données par simple curiosité. Traduisez les responsabilités en permissions dans l’outil, sur les postes administrateurs et dans le stockage. Si une approbation ou un audit n’est pas intégré, documentez la procédure complémentaire.
La conservation compte aussi. Définissez pour chaque type de trace une durée justifiée par la finalité et les exigences applicables, plutôt que tout conserver au cas où. Évitez une conservation indéfinie. Des durées longues augmentent les coûts, l’impact d’une fuite et la difficulté de gestion. Distinguez rapports courants, alertes et preuves préservées pour une enquête active ou une obligation juridique.
Pour les équipes distribuées, déterminez les lieux de stockage et leurs responsables. Utilisez des dépôts approuvés avec des permissions définies plutôt que des copies incontrôlées sur les bureaux des administrateurs. En cas de cloud, documentez destinations autorisées, chiffrement et suppression.
Dans Net Monitor for Employees Pro, vérifiez séparément la conservation des enregistrements et des rapports, y compris les copies sur les postes, dans l’archive de console et les destinations externes approuvées. Le chiffrement des enregistrements est configuré indépendamment du stockage ; ne supposez pas qu’il chiffre tous les rapports et exports. Désignez qui teste la suppression, protège les sauvegardes des clés et gère les preuves préservées.
06Organiser l’information et l’accusé de réception
Remettez la politique avant la surveillance, à l’arrivée d’un employé et lors des changements importants. Lorsque c’est pertinent ou obligatoire, obtenez un accusé signé ou électronique confirmant la réception, la compréhension de la possible surveillance et l’engagement à suivre les règles d’usage.
Un accusé peut prouver la réception et réduire l’ambiguïté. Il n’équivaut pas à un consentement libre, ne supprime pas les droits et ne rend pas licite une pratique interdite. Pour le télétravail, assurez la cohérence des accords et formulaires de remise de matériel. Conservez version, date de remise et accusé, et fournissez un contact pour questions, demandes d’accès ou préoccupations.
Les règles fédérales, étatiques et locales américaines peuvent affecter la surveillance, notamment l’audio, les communications, la biométrie, l’information et les employés situés dans un autre État que le siège. Accords collectifs, contrats clients et règles sectorielles peuvent ajouter des restrictions. Faites examiner politique et configuration par des spécialistes du droit du travail et de la vie privée avant déploiement, surtout pour audio, frappes, appareils privés ou plusieurs juridictions. Ce guide fournit un cadre opérationnel, pas une politique juridique propre à chaque territoire.
Vérifier les règles du lieu de travail
Les exigences varient. Par exemple, la loi de New York sur l’information relative à la surveillance électronique impose aux employeurs privés couverts ayant un établissement dans l’État de remettre un avis écrit préalable à l’embauche, d’obtenir un accusé de réception et d’afficher un avis pour la surveillance visée. Son champ et ses exceptions comptent ; ce n’est pas une règle nationale américaine.
Pour le Royaume-Uni, les recommandations de l’ICO sur la surveillance des travailleurs traitent de base juridique, transparence, nécessité et proportionnalité et expliquent pourquoi le consentement est généralement inadapté à la relation d’emploi. L’ICO les signale actuellement en révision après des changements législatifs. Vérifiez les exigences actuelles avec vos conseillers avant de finaliser politique et réglages.
07Transformer la politique en processus reproductible
Une politique échoue si elle reste dans le manuel alors que la configuration varie sans cohérence. Définissez un circuit simple de revue et d’escalade. Les responsables doivent chercher des tendances, pas réagir à une heure inhabituelle. L’IT enquête sur indicateurs de sécurité, logiciels interdits et mouvements de fichiers suspects. Documentez et préservez les constats graves et transmettez-les à la direction, aux RH, à la sécurité ou au conseil juridique approprié. Notez motif, périmètre approuvé, examinateur et résultat. Laissez à l’employé une possibilité appropriée d’expliquer l’activité avant une conclusion sur ses performances.
Répondez progressivement à un mauvais usage ordinaire, distinct d’une faute délibérée. Un premier excès de navigation personnelle peut appeler un accompagnement et un rappel. La répétition peut justifier des restrictions ou mesures formelles. Des éléments crédibles de vol de données, partage d’identifiants, installation de malware ou suppression intentionnelle nécessitent une réaction de sécurité plus rapide.
Net Monitor for Employees Pro soutient ce processus en réunissant écrans en direct, enregistrement, rapports web et applications, gestion distante des fichiers et contrôles des postes dans une console. Le bénéfice pratique est la rapidité : un administrateur autorisé peut examiner un problème, préserver les traces pertinentes disponibles, bloquer l’application ou le site à risque et corriger sans passer entre des outils sans lien.
Réexaminez la politique au moins chaque année et après tout changement majeur de télétravail, propriété des appareils, incident ou technologie. La meilleure politique n’est pas la plus longue, mais celle qui s’applique uniformément, se comprend et se met en œuvre sans risque nouveau. Désignez un responsable et une date de revue. Revérifiez texte et réglages à chaque nouvelle fonction ou nouveau groupe d’employés.
08Liste de vérification avant déploiement
Examinez le projet avec IT, RH et les responsables des exigences de confidentialité et d’emploi. Remplacez les promesses générales par des décisions vérifiables :
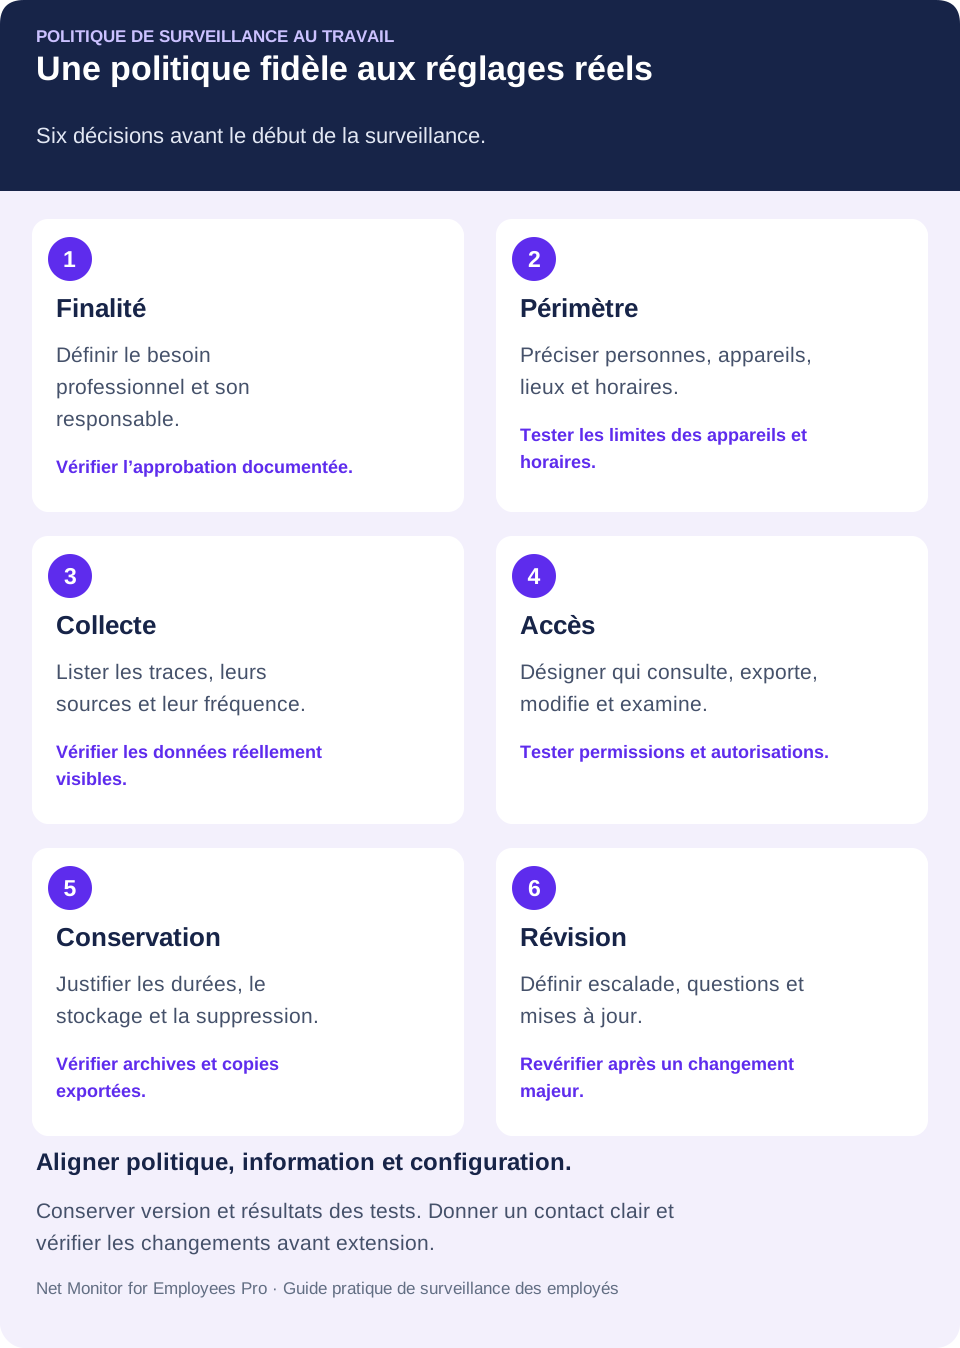
- Finalité et responsabilité : nommez le problème, le responsable de la politique, l’approbateur, la date d’effet et la prochaine revue.
- Périmètre et limites : listez groupes, lieux, appareils gérés, accès distant, exclusions des appareils privés et périodes de surveillance.
- Collecte et restrictions : identifiez catégories activées, fréquence, système collecteur et règles de sites, applications ou appareils.
- Information et questions : précisez quand et comment remettre la politique, tracer sa réception et traiter les demandes.
- Accès autorisé : désignez qui consulte, exporte, modifie ou autorise une enquête, et comment ses actions sont documentées.
- Conservation et protection : fixez durées justifiées, stockage approuvé, permissions, responsabilité de suppression et préservation des preuves pertinentes.
- Revue et réponse : définissez escalade, explications des employés, approbation des exceptions et suites proportionnées.
Tester à petite échelle l’accord entre politique et réglages
Avant extension, utilisez des appareils de test autorisés et une activité sans données sensibles. Vérifiez événements visibles, début et fin d’enregistrement, personnes capables d’obtenir un rapport et lieux des copies téléchargées ou exportées. Testez une action restreinte et une tâche approuvée. En cas de contradiction, corrigez le réglage ou revoyez le périmètre approuvé avant déploiement. Conservez le résultat avec la version de la politique.
Lorsqu’un problème survient, une information claire, des contrôles définis et des traces fiables permettent d’agir avec décision. Établissez ces règles avant la première enquête, pas une fois les preuves contestées.
09Questions sur la politique de surveillance au travail
Que doit contenir une politique de surveillance ?
Finalité, personnes et systèmes couverts, catégories, horaires, examinateurs autorisés, conservation, information et escalade. Expliquez les frontières du télétravail et des appareils personnels, les possibilités de questionnement et la responsabilité des mises à jour.
Est-ce la même chose qu’une politique d’utilisation acceptable ?
Les finalités diffèrent. L’utilisation acceptable décrit l’usage autorisé des ressources. La politique de surveillance explique comment cet usage est observé et enregistré, qui le révise et les limites de collecte. Reliez les documents pour assurer la cohérence entre restrictions et application.
Un accusé signé autorise-t-il toute surveillance ?
Non. Il peut attester la réception, mais ne remplace pas les exigences d’information, de base juridique, de consentement, de consultation ou autres. Évaluez la pratique précise et les juridictions concernées avant déploiement.
Combien de temps conserver les traces ?
Aucune durée ne convient à tous les dossiers ou entreprises. Justifiez les périodes par la finalité, le risque et les exigences. Définissez la préservation pour enquête autorisée et vérifiez la suppression sur les appareils, dans les archives de console, exports et autres dépôts approuvés.
Comment vérifier l’accord entre logiciel et politique ?
Associez chaque collecte et restriction à sa configuration réelle. Testez appareils, horaires, rapports, permissions, stockage et suppression avec des données inoffensives. Répétez après toute modification importante de politique, personnel ou logiciel.