Pemantauan penggunaan aplikasi
Perangkat Lunak Pemantauan Penggunaan Aplikasi untuk Kontrol
Ketahui aplikasi yang menyita waktu, periksa konteks laporan penggunaan, dan tangani alat tanpa izin melalui kontrol perangkat yang jelas.
Lembar waktu tidak menjelaskan apakah seorang karyawan menghabiskan tiga jam dalam aplikasi bisnis, terus berpindah antara media sosial dan streaming, atau memasang alat akses jarak jauh tanpa izin. Perangkat lunak pemantauan penggunaan aplikasi memberi manajer dan tim TI bukti operasional yang tidak tersedia dalam laporan waktu saja.
Bagi usaha kecil dan menengah, bukti tersebut langsung bernilai. Bukti dapat mengungkap kehilangan produktivitas berulang, mengenali perangkat lunak yang berisiko, menunjukkan hambatan alur kerja, dan mendukung pembicaraan yang adil tentang kinerja. Tujuannya bukan sekadar mengumpulkan data, melainkan mengetahui apa yang terjadi pada perangkat perusahaan dan bertindak sebelum masalah kecil menjadi kehilangan pendapatan, insiden keamanan, atau perselisihan kebijakan.
01Apa yang dicatat perangkat lunak pemantauan penggunaan aplikasi?
Perangkat lunak pemantauan penggunaan aplikasi mencatat program yang digunakan pada komputer perusahaan dan menyediakan laporan aktivitas untuk ditinjau. Sesuai fitur yang dikonfigurasi, laporan dapat digabungkan dengan tampilan layar langsung, perekaman desktop, dan kontrol aplikasi. Manajer memakai bukti untuk menyelidiki keterlambatan alur kerja dan risiko kebijakan; TI mengidentifikasi alat yang tidak disetujui dan meresponsnya.
Pemantauan yang berguna melampaui daftar program yang dibuka sepanjang hari. Manajer perlu mengetahui aplikasi apa yang dipakai, berapa lama aktif, kapan digunakan, dan apakah terjadi pada jam kerja terjadwal. Administrator TI membutuhkan konteks lebih dalam: proses berjalan, aktivitas browser, dan tanda upaya melewati kontrol perusahaan. Bila risikonya membenarkan, gabungkan catatan ini dengan bukti audit berkas dan kontrol perangkat dari sistem yang dikonfigurasi dalam lingkungan Anda.
Laporan aktivitas aplikasi perlu dapat difilter menurut karyawan, komputer, rentang tanggal, atau nama aplikasi. Saat menilai departemen, tinjau bersama pengguna dan komputernya. Tanpa filter, banyak data peristiwa mentah justru menambah pekerjaan. Dengan filter, manajer operasi dapat meninjau penggunaan CRM tim penjualan pada minggu tertentu, sementara TI menyelidiki apakah aplikasi terlarang muncul pada perangkat mana pun.
Tampilan layar dan perekaman desktop menambahkan konteks yang tidak diberikan nama aplikasi. Program bisa terbuka berjam-jam ketika karyawan diam, bekerja di jendela lain, atau menggunakannya untuk tugas di luar peran. Tampilan langsung dan rekaman membantu menentukan apa yang benar-benar terjadi, bukan hanya proses apa yang berjalan.
Waktu aplikasi, waktu diam, dan pekerjaan selesai adalah ukuran berbeda
Proses yang berjalan tidak sama dengan aplikasi di latar depan, dan waktu di latar depan bukan bukti kerja produktif. Baca penggunaan aplikasi bersama aktivitas pengguna, tugas yang diberikan, dan hasil kerja. Sesi desain panjang mungkin wajar; akses singkat ke alat kendali jarak jauh tanpa izin mungkin perlu diperiksa. Pembedaan ini membuat pelacakan berguna tanpa mengubah setiap menit menjadi nilai kinerja.
02Ubah laporan penggunaan menjadi kontrol perangkat
Laporan saja mengenali masalah, bukan memperbaikinya. Jika karyawan berulang kali membuka situs hiburan, memasang perangkat lunak tidak disetujui, atau menggunakan layanan berbagi berkas berisiko, manajer dan administrator memerlukan kemampuan merespons dari sistem administrasi yang sama.
Di sinilah pemantauan menjadi fungsi kontrol. Platform praktis seharusnya memungkinkan administrator memblokir situs web dan aplikasi, membatasi perangkat, menghentikan atau mencegah proses tanpa izin, dan menerapkan kebijakan secara konsisten pada komputer terkelola. Kontrol ini mengurangi jeda antara menemukan risiko dan menghentikannya.
Misalnya, karyawan memasang aplikasi desktop jarak jauh yang tidak disetujui. Laporan penggunaan dapat menunjukkan aplikasi itu berjalan, tetapi tidak membuktikan kapan atau bagaimana dipasang. Sistem yang lebih lengkap memungkinkan TI menyelidiki catatan layar dan proses yang tersedia, memblokir aplikasi, mentransfer berkas yang diperlukan, dan mencatat respons. Jika harus dihapus, gunakan prosedur administrasi jarak jauh yang disetujui. Hasilnya berbeda nyata dibanding mengirim email dan berharap perangkat lunak dihapus.
Prinsip yang sama berlaku untuk produktivitas. Jika laporan menunjukkan suatu departemen kehilangan banyak waktu pada sekelompok situs, manajer dapat langsung membahas perilakunya. Jika tersebar luas dan jelas melanggar kebijakan, TI dapat menerapkan pembatasan melalui daftar URL atau kata kunci yang disetujui. Respons bergantung pada peran, kebutuhan bisnis, dan aturan tertulis. Pemantauan mendukung pertimbangan manajemen, bukan menggantikannya.
03Alur pemantauan praktis bagi manajer dan TI
Perangkat lunak pemantauan aplikasi yang baik cocok dengan rutinitas berulang tanpa menuntut pengawasan terus-menerus. Manajer tidak perlu melihat semua layar sepanjang hari. Mereka membutuhkan pengecualian, bukti, dan cara memverifikasi kinerja ketika metrik atau tenggat memunculkan pertanyaan.
Manajer departemen dapat memulai dengan laporan mingguan tentang aplikasi terpopuler, periode tidak aktif, dan situs nonbisnis. Jika hasil seorang karyawan sangat berbeda dari pola tim, periode terkait dapat ditinjau lebih dalam. Mungkin ada alasan sah, seperti pelatihan, riset, masalah dukungan pelanggan, atau aplikasi bisnis yang salah dikategorikan. Bisa pula terlihat distraksi yang dapat dihindari atau kurangnya keterlibatan yang membutuhkan intervensi.
TI menggunakan data yang sama secara berbeda. Mereka dapat meninjau proses baru, perangkat lunak di luar daftar yang disetujui, atau aktivitas browser mencurigakan, lalu mencocokkannya dengan bukti transfer berkas dari sumber audit lain bila tersedia. Menggabungkan catatan aplikasi dan proses dengan rekaman layar menghasilkan bukti yang lebih berguna daripada peringatan samar. Administrator dapat menentukan apakah kejadian merupakan kekeliruan, pelanggaran kebijakan, atau potensi insiden ancaman orang dalam.
Untuk tim hibrida dan jarak jauh, visibilitas di luar jaringan penting. Laptop tetap aset perusahaan setelah meninggalkan kantor. Koneksi Cloud yang dikonfigurasi memungkinkan administrator memantau perangkat jarak jauh melalui Internet ketika terhubung, termasuk saat pengguna di rumah, bepergian, atau mengunjungi pelanggan. Rencanakan retensi laporan aktivitas dan penyimpanan rekaman secara terpisah agar catatan yang dibutuhkan tetap tersedia.
Dalam Net Monitor for Employees Pro, pemantauan lewat Internet membutuhkan akun Cloud dan lisensi Cloud berlangganan yang sesuai. Gunakan petunjuk penyiapan pemantauan jarak jauh, lalu uji laporan dan pengaturan retensi yang akan diandalkan tim.
04Fitur pemantauan aplikasi yang perlu dievaluasi
Alat pemantauan harus sesuai dengan tingkat kontrol yang benar-benar diperlukan. Kantor kecil yang fokus pada waktu terbuang mungkin memprioritaskan laporan aplikasi dan log situs. Bisnis yang menangani informasi pelanggan, catatan keuangan, desain milik perusahaan, atau data teregulasi biasanya juga membutuhkan perekaman, visibilitas proses, pembatasan, dan penyimpanan aman.
Evaluasi kemampuan berikut sebagai satu sistem kerja, bukan sekadar kotak centang terpisah:
- Pencatatan aplikasi, situs web, dan proses untuk mengenali program aktif, distraksi, alat tanpa izin, dan proses mencurigakan.
- Tampilan layar langsung dan rekaman desktop untuk memastikan konteks, menyelidiki insiden, dan menyimpan bukti aktivitas yang jelas.
- Pemblokiran situs web dan aplikasi untuk menegakkan kebijakan penggunaan tanpa terus mengulang respons atas pelanggaran yang sama.
- Alat administrasi jarak jauh untuk pengelolaan berkas, daya, perintah, pembatasan perangkat, dan dukungan tanpa akses fisik.
- Penyimpanan rekaman fleksibel yang mendukung infrastruktur lokal dan tujuan cloud yang disetujui, termasuk SMB, FTP, SFTP, WebDAV, penyimpanan kompatibel Amazon S3, Google Cloud Storage, dan Azure Blob Storage.
Penyimpanan perlu diperhatikan. Rekaman desktop dapat menghabiskan banyak kapasitas, terutama jika disimpan berminggu-minggu atau berbulan-bulan. Tentukan masa retensi berdasarkan tujuan, jumlah perangkat, biaya, serta kewajiban kontrak atau peraturan. Menyimpan semuanya tanpa batas jarang perlu atau ekonomis. Menyimpan terlalu sedikit dapat membuat bisnis tanpa bukti ketika paling membutuhkannya.
Periksa opsi penyimpanan rekaman yang didukung setiap platform perangkat. Untuk rekaman sensitif, utamakan transfer terenkripsi seperti SFTP atau WebDAV melalui HTTPS; FTP standar tidak mengenkripsi transfer. Atur enkripsi rekaman bila sesuai dan pastikan peninjau berwenang dapat mengambil catatan yang dibutuhkan.
05Tetapkan aturan pemantauan aplikasi karyawan
Pemantauan karyawan paling efektif bila didukung kebijakan tertulis, penegakan konsisten, dan tujuan bisnis yang sah. Perangkat perusahaan perlu aturan penggunaan yang menjelaskan aktivitas yang dapat dipantau, perangkat lunak terlarang, penanganan data bisnis, serta konsekuensi pelanggaran.
Persyaratan berbeda menurut negara bagian, industri, perjanjian serikat, dan jenis komunikasi yang dipantau. Dapatkan panduan hukum yang sesuai sebelum penerapan, terutama untuk pekerja jarak jauh, rekaman audio, atau operasi lintas wilayah. Transparansi dan pemberitahuan yang tepat dapat mengurangi perselisihan sekaligus membantu perusahaan melindungi sistem, data, dan waktu kerja berbayar dengan menghormati kewajiban serta hak pekerja.
Untuk tempat kerja di Britania Raya, panduan ICO tentang pemantauan pekerja membahas tujuan, transparansi, proporsionalitas, dan retensi. Periksa persyaratan di lokasi karyawan bekerja, jangan menganggap satu kebijakan cocok untuk semua yurisdiksi.
Kebijakan juga perlu mengatur akses catatan pemantauan. Tidak semua manajer memerlukan setiap rekaman atau log ketikan. Batasi hak administrator kepada orang dengan kebutuhan operasional atau keamanan yang jelas, dan dokumentasikan siapa yang boleh melihat, mengekspor, mengubah, atau menghapus data. Pengawasan kuat melindungi karyawan dari penyalahgunaan dan bisnis dari kegagalan kontrol internal.
06Cara memulai pemantauan penggunaan aplikasi
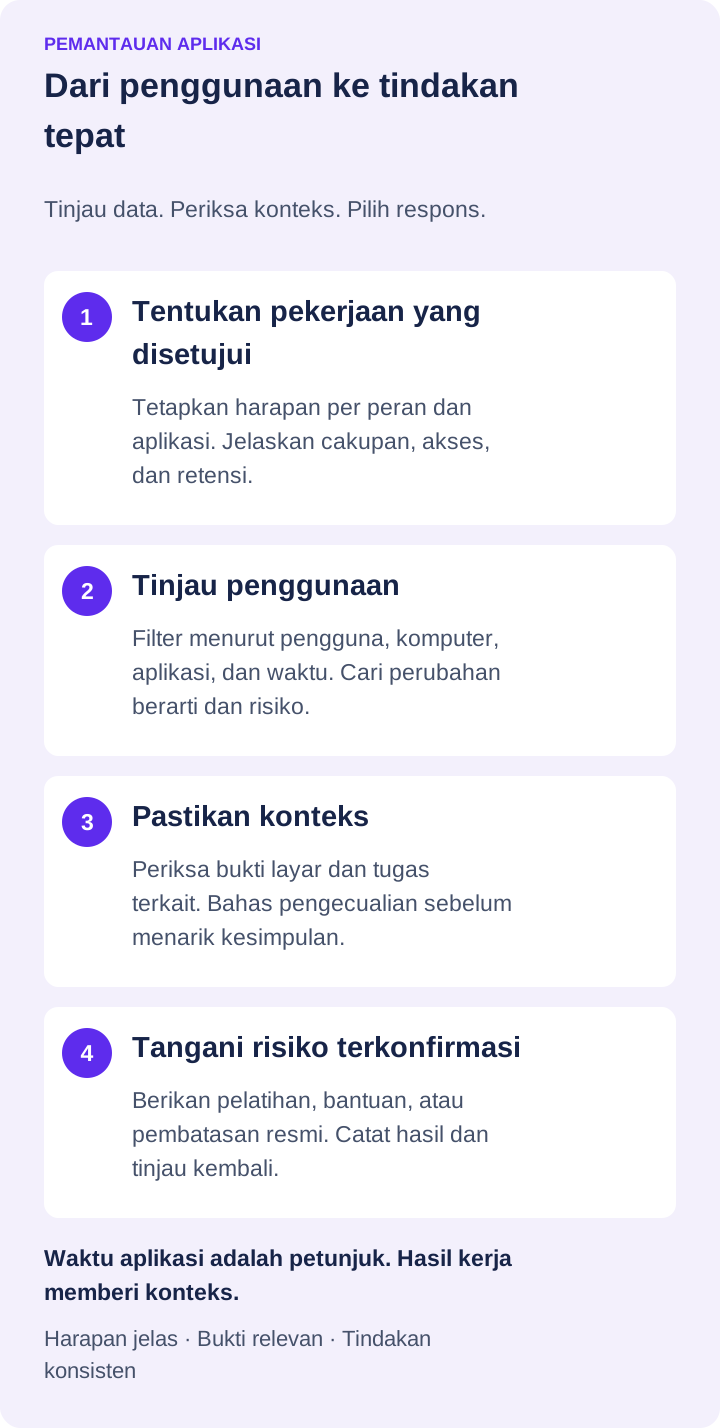
Jangan menerapkan pemantauan aplikasi hanya dengan niat samar untuk meningkatkan visibilitas. Mulailah dari keadaan yang menghabiskan waktu atau menciptakan risiko: perangkat lunak tidak disetujui, tenggat berulang kali terlewat, ketidakaktifan tanpa penjelasan, browser berisiko, atau upaya berulang menghindari kebijakan perangkat.
Atur laporan untuk masalah tersebut terlebih dahulu. Buat acuan normal setiap peran, lalu selidiki penyimpangan berarti tanpa menganggap semua perbedaan sebagai pelanggaran. Desainer grafis, agen dukungan, akuntan, dan koordinator lapangan memakai aplikasi dan mengikuti pola kerja berbeda. Konteks mencegah waktu manajemen terbuang dan membuat tindakan lebih dapat dipertanggungjawabkan.
Uji laporan dan kontrol pada kelompok kecil
Pastikan alur kerja pada sejumlah kecil perangkat perusahaan yang diotorisasi sebelum memperluasnya ke seluruh departemen. Bantuan Reporting menjelaskan kontrol laporan dan pengaturan retensi.
- Aktifkan laporan yang relevan. Di Reporting, atur Application usage report dan laporan aktivitas pengguna. Gunakan Enable dan Save configuration untuk data yang ingin dikumpulkan.
- Pilih periode tinjauan yang berguna. Atur Time range dan filter menurut komputer, pengguna, serta aplikasi jika tersedia. Bandingkan peran dan periode kerja yang setara.
- Pastikan konteks. Tinjau bukti layar yang diizinkan dan bahas pola tak terduga sebelum menyimpulkan ada pelanggaran kebijakan atau penurunan produktivitas.
- Uji respons yang ditetapkan. Pada perangkat uji, validasi aturan izin atau blokir aplikasi, pastikan pekerjaan sah tetap berjalan, serta dokumentasikan pengecualian dan akses peninjau.
Net Monitor for Employees Pro menggabungkan pemantauan aktivitas dengan kontrol jarak jauh yang dibutuhkan administrator untuk merespons cepat. Uji coba gratis berfungsi penuh memungkinkan pengujian laporan, perekaman, pemblokiran, dan kontrol perangkat pada sistem sendiri sebelum membeli lisensi.
Pertanyaan penting bukan apakah karyawan pernah menggunakan aplikasi nonbisnis, melainkan apakah aktivitasnya menimbulkan penurunan produktivitas terukur, melanggar kebijakan, mengekspos data, atau menghalangi kewajiban organisasi. Bila jawabannya didukung catatan jelas dan tindakan korektif dapat dilakukan dari konsol yang sama, pengawasan menjadi bagian praktis pengelolaan bisnis.
07Pertanyaan umum tentang pemantauan aplikasi
Apakah pemantauan aplikasi mengukur produktivitas karyawan?
Pemantauan menyediakan bukti penggunaan, waktu, dan pola kerja. Bukti itu sendiri tidak menentukan mutu hasil atau pekerjaan yang selesai. Bandingkan laporan dengan harapan peran, keluaran pekerjaan, dan konteks aktivitas tak biasa sebelum menilai kinerja.
Bisakah penggunaan aplikasi pada komputer karyawan jarak jauh dipantau?
Bisa, dengan perangkat yang didukung dan koneksi jarak jauh yang dikonfigurasi. Net Monitor for Employees Pro menggunakan akun Cloud dan lisensi Cloud berlangganan untuk pemantauan Internet. Uji konektivitas, pengumpulan laporan, izin akses, dan retensi pada perangkat sendiri sebelum memperluas penerapan.
Bisakah pemantauan membantu memblokir perangkat lunak tanpa izin?
Laporan membantu menemukan alat yang perlu diselidiki. Net Monitor for Employees Pro juga menyediakan kontrol aplikasi dan proses, termasuk menutup tugas terpilih serta mengatur daftar izin atau blokir. Pastikan tujuan bisnis aplikasi sebelum membatasinya, dan gunakan prosedur administrasi yang disetujui jika harus menghapus instalasinya.