Kebijakan pemantauan karyawan
Kebijakan Pengawasan di Tempat Kerja yang Dapat Diterapkan
Tentukan apa yang dipantau, waktunya, siapa yang meninjau catatan, dan cara menangani temuan, dengan daftar periksa praktis untuk kontrol yang konsisten.
Manajer menemukan karyawan jarak jauh menghabiskan berjam-jam di situs streaming. IT menemukan perangkat lunak akses jarak jauh yang tidak disetujui pada laptop perusahaan. Berkas pelanggan disalin ke cloud pribadi. Tanpa kebijakan pengawasan di tempat kerja yang jelas, kejadian ini menjadi perdebatan tentang harapan, bukan keputusan berdasarkan fakta.
Alat pemantauan memberi visibilitas. Kebijakan menentukan kapan visibilitas digunakan, apa yang dikumpulkan, siapa yang boleh mengakses, dan bagaimana perusahaan menindaklanjuti temuan. Perbedaan ini penting bagi organisasi kecil dan menengah. Pernyataan samar bahwa karyawan “dapat dipantau” tidak memberi standar operasional praktis atau dasar keputusan yang andal ketika muncul persoalan produktivitas, keamanan, atau disiplin.
01Fungsi kebijakan pengawasan di tempat kerja
Kebijakan yang dapat diterapkan memiliki dua tugas: melindungi aset perusahaan dan menetapkan batas yang dipahami karyawan. Jelaskan perangkat, jaringan, akun, dan data perusahaan untuk pekerjaan serta pemantauan, pencatatan, pembatasan, atau peninjauan yang berlaku. Kaitkan setiap praktik dengan tujuan operasional, keamanan, kepatuhan, atau penyelidikan tertentu. Kepemilikan perangkat saja tidak membenarkan pengawasan tanpa batas.
Kebijakan juga harus menghilangkan ketidakjelasan. Karyawan perlu tahu apakah perusahaan merekam layar, melacak situs dan aplikasi, menangkap penekanan tombol, mencatat aktivitas berkas, merekam audio, atau memantau perangkat di luar kantor. Nyatakan dengan jelas jika suatu kemampuan digunakan. Asumsi tersembunyi menciptakan sengketa yang dapat dihindari dan melemahkan pengakuan penerimaan kebijakan.
Jangan mengumpulkan setiap data hanya karena perangkat lunak mampu melakukannya. Tingkat pemantauan yang tepat bergantung pada peran, sensitivitas data, kepemilikan perangkat, dan risiko usaha. Komputer keuangan yang menangani penggajian mungkin memerlukan kontrol lebih ketat daripada komputer ruang rapat bersama. Laptop perusahaan di rumah membutuhkan batas berbeda dari perangkat pribadi dengan akses kerja terbatas.
02Tentukan perangkat, orang, dan waktu yang tercakup
Mulai dari aset dan aktivitas dalam kebijakan. Sebutkan komputer dan ponsel perusahaan, server, akun email, platform kolaborasi, VPN, aplikasi cloud, media lepas-pasang, dan jaringan perusahaan. Jika perangkat pribadi diizinkan, tentukan apakah pemantauan hanya berlaku dalam profil kerja terkelola, desktop virtual, atau aplikasi bisnis yang disetujui. Sebutkan pula kelompok karyawan dan lokasi. Pastikan konfigurasi teknis dapat menegakkan batas tersebut; janji hanya memantau profil kerja tidak berguna bila seluruh perangkat pribadi terekam.
Bedakan aktivitas bisnis dari ruang pribadi. Misalnya, pemantauan dapat berlaku pada perangkat dan sistem perusahaan, termasuk saat digunakan jarak jauh, dengan mengecualikan perangkat atau akun pribadi di luar lingkungan kerja yang disetujui. Tulis batas ini secara eksplisit dan periksa pada penerapan sebenarnya.
Atur juga penggunaan di luar jam kerja. Jika laptop perusahaan boleh digunakan pribadi, jelaskan apakah pemantauan berlanjut dan aktivitas tersebut dapat terlihat. Banyak organisasi mengurangi risiko dengan membatasi penggunaan pribadi, alih-alih memilah aktivitas setelahnya. Pemberitahuan bahwa aktivitas pribadi mungkin terlihat tidak membuat semua pengumpulan menjadi pantas. Tetapkan dan uji periode yang diizinkan, termasuk saat perangkat tersambung kembali atau karyawan berganti shift.
03Nyatakan secara tepat data yang dikumpulkan
Jangan menyembunyikan praktik pengumpulan di balik bahasa hukum yang terlalu umum. Identifikasi kategori yang benar-benar dikumpulkan sistem: gambar atau rekaman layar, aplikasi aktif, situs, pencarian, transfer berkas, waktu masuk dan keluar, proses, koneksi perangkat, dan kejadian keamanan. Jelaskan apakah setiap kategori dikumpulkan terus-menerus, sesuai jadwal, atau setelah tindakan yang diotorisasi. Bedakan tampilan langsung dengan rekaman tersimpan dan jelaskan pengumpulan ketika bekerja jarak jauh.
Rekaman audio, webcam, dan pencatatan penekanan tombol perlu ditinjau tersendiri karena bisa menangkap percakapan pribadi, kredensial, dan informasi sensitif. Pertimbangkan apakah cara yang lebih sedikit mengganggu privasi dapat mencapai tujuan sama. Aktifkan hanya dengan alasan terdokumentasi, akses ketat, serta peninjauan hukum, pemberitahuan, dan izin yang diperlukan. Menuliskan fungsi dalam kebijakan bukan otorisasi yang memadai untuk menggunakannya.
Jelaskan bahwa perusahaan dapat memblokir situs web, aplikasi, penyimpanan eksternal, perangkat lunak tanpa izin, atau fungsi perangkat berisiko. Tanpa penegakan, manajer hanya melihat masalah yang sama berulang. Jika media sosial, situs permainan, cloud pribadi, atau alat kontrol jarak jauh berisiko, tentukan pemberi persetujuan pembatasan, perangkat terdampak, dan cara meminta pengecualian untuk pekerjaan sah.
Periksa pengaturan Desktop Recorder secara terpisah dari pengaturan laporan. Jadwal rekaman layar tidak dengan sendirinya menentukan periode pencatatan laporan situs, aplikasi, atau tombol. Bantuan Tools and Restrictions menjelaskan perbedaan tindakan langsung pada komputer terpilih dan pembatasan persisten yang berlaku secara global pada komputer karyawan.
04Tetapkan tujuan bisnis untuk setiap kontrol
Karyawan lebih mudah mengikuti kebijakan yang mengaitkan pengawasan dengan kebutuhan nyata. Jelaskan hasil yang diinginkan: memverifikasi pekerjaan, melindungi informasi rahasia, mendeteksi perangkat lunak tidak sah, menyelidiki insiden, menegakkan aturan penggunaan, dan menyimpan catatan ketika tindakan manajemen diperlukan.
Tujuan itu harus memandu penerapan. Tampilan layar langsung membantu mendampingi karyawan baru, memastikan komputer jauh berfungsi, atau menyelidiki dugaan pelanggaran. Laporan situs dan aplikasi dapat menunjukkan pola untuk meninjau penjelajahan nonkerja, software tanpa persetujuan, atau hambatan proses. Jika sistem keamanan mengumpulkannya, log akses berkas dan proses membantu memeriksa perpindahan di luar sistem resmi. Catatan memberi konteks; tidak otomatis membuktikan pencurian waktu kerja atau transfer berkas.
Jangan jadikan laporan produktivitas satu-satunya tujuan. Seseorang dapat terlihat aktif tetapi menghasilkan pekerjaan buruk; orang lain jarang mengetik ketika menyelesaikan masalah pelanggan atau teknis yang rumit. Laporan membantu penilaian manajer, bukan menggantikannya. Periksa peran, beban kerja, tenggat, kualitas hasil, dan harapan terdokumentasi sebelum menganggap aktivitas sebagai bukti kinerja buruk.
Misalnya, bila masalahnya aplikasi berbagi berkas tanpa izin, identifikasi aplikasinya, nilai penggunaan bisnis, dan terapkan aturan aplikasi yang disetujui. Perekaman audio terus-menerus akan mengumpulkan informasi berbeda dan jauh lebih intrusif, bukan pengganti yang proporsional untuk kontrol aplikasi. Dokumentasikan alasan setiap pilihan pengumpulan sebelum penerapan.
05Kendalikan akses, retensi, dan penyimpanan catatan
Catatan pengawasan merupakan informasi bisnis sensitif. Sebutkan peran yang boleh melihat layar langsung, meninjau rekaman, mengekspor laporan, mengubah pengaturan, dan menyetujui penyelidikan. Dalam usaha kecil, batasi pada administrator yang ditunjuk, personel keamanan, pimpinan operasional, dan manajer dengan kebutuhan informasi yang terdokumentasi.
Pembatasan berdasarkan peran membantu mencegah penelusuran karena penasaran dan masalah privasi internal. Wajibkan akun administrator individual, kredensial terlindungi, dan jejak audit tindakan jika tersedia. Manajer tidak boleh melihat catatan hanya karena ingin tahu. Petakan tanggung jawab ke izin dalam alat pemantauan, komputer administrator, dan penyimpanan. Bila kontrol persetujuan atau audit tidak tersedia dalam alat, dokumentasikan proses terpisah yang menyediakannya.
Aturan retensi juga penting. Tetapkan masa yang beralasan untuk setiap jenis catatan berdasarkan tujuan dan persyaratan, bukan menyimpan semuanya untuk kemungkinan kebutuhan nanti. Jangan simpan selamanya. Retensi panjang menambah biaya, memperbesar dampak kebocoran, dan mempersulit pengelolaan. Bedakan masa simpan laporan rutin, peringatan keamanan, serta bukti untuk penyelidikan aktif atau kewajiban pelestarian hukum.
Untuk tim tersebar, tentukan lokasi penyimpanan dan pengendalinya. Gunakan repositori resmi dengan izin jelas, bukan salinan tak terkendali pada desktop administrator. Pengguna cloud perlu mendokumentasikan tujuan penyimpanan, persyaratan enkripsi, dan prosedur penghapusan yang disetujui.
Dalam Net Monitor for Employees Pro, periksa retensi rekaman dan laporan secara terpisah, termasuk salinan pada komputer karyawan, arsip konsol, dan tujuan eksternal resmi. Enkripsi rekaman dikonfigurasi terpisah dari lokasi penyimpanan; jangan menganggapnya mengenkripsi semua laporan atau ekspor. Tunjuk orang untuk menguji penghapusan, melindungi cadangan kunci, dan mengelola bukti insiden yang dipertahankan.
06Jadikan pemberitahuan dan tanda terima dapat dijalankan
Berikan kebijakan sebelum pemantauan, saat orientasi, dan ketika berubah secara material. Jika sesuai atau diwajibkan, minta pengakuan tertulis atau elektronik bahwa karyawan menerima kebijakan, memahami sistem perusahaan dapat dipantau, dan akan mengikuti aturan penggunaan.
Pengakuan penerimaan mendokumentasikan penyerahan dan mengurangi ketidakjelasan. Itu bukan persetujuan yang diberikan secara bebas, tidak menghapus hak pekerja, dan tidak membuat praktik melanggar hukum menjadi sah. Untuk pekerja jarak jauh, selaraskan perjanjian kerja dan formulir penyerahan perangkat. Simpan versi kebijakan, tanggal pemberian, serta tanda terima, dan sediakan kontak untuk pertanyaan, permintaan akses, atau kekhawatiran.
Aturan federal, negara bagian, dan lokal AS dapat memengaruhi pemantauan, khususnya audio, komunikasi elektronik, biometrik, pemberitahuan, dan pekerja di negara bagian berbeda dari kantor pusat. Perjanjian serikat, kontrak pelanggan, dan regulasi sektoral dapat menambah pembatasan. Minta penasihat ketenagakerjaan dan privasi yang kompeten meninjau kebijakan serta konfigurasi sebelum penerapan, terutama untuk audio, tombol, perangkat pribadi, atau beberapa yurisdiksi. Panduan ini merupakan kerangka operasional, bukan kebijakan hukum khusus suatu wilayah.
Periksa aturan di tempat karyawan bekerja
Persyaratan berbeda-beda. Sebagai contoh, undang-undang pemberitahuan pemantauan elektronik New York mewajibkan pemberi kerja swasta yang tercakup dan memiliki tempat usaha di negara bagian itu untuk memberi pemberitahuan tertulis sebelumnya saat perekrutan, memperoleh tanda terima, dan memasang pemberitahuan untuk pemantauan yang tercakup. Cakupan serta pengecualiannya penting; contoh ini bukan aturan nasional AS.
Untuk Inggris Raya, panduan ICO mengenai pemantauan pekerja membahas dasar hukum, transparansi, kebutuhan, dan proporsionalitas, serta alasan persetujuan biasanya tidak sesuai dalam hubungan kerja. ICO saat ini menandai panduan tersebut sedang ditinjau setelah perubahan undang-undang. Periksa persyaratan terkini bersama penasihat sebelum menetapkan kebijakan dan konfigurasi.
07Ubah kebijakan menjadi proses manajemen berulang
Kebijakan gagal bila hanya berada di buku pegangan sementara pengaturan tidak konsisten. Buat proses sederhana untuk peninjauan rutin dan eskalasi. Manajer perlu mencari pola, bukan bereaksi pada satu jam yang tidak biasa. IT menyelidiki indikator keamanan, aplikasi terlarang, dan perpindahan berkas mencurigakan. Dokumentasikan serta lindungi temuan serius dan teruskan ke manajer, SDM, keamanan, atau penasihat yang tepat. Catat alasan peninjauan, lingkup yang disetujui, peninjau, dan hasil. Beri kesempatan yang layak kepada karyawan untuk menjelaskan sebelum menarik kesimpulan kinerja.
Gunakan tindakan bertahap untuk penyalahgunaan biasa, bukan pelanggaran sengaja. Penjelajahan pribadi berlebihan pertama kali dapat memerlukan pembinaan dan pengingat. Pengulangan dapat membenarkan pembatasan lebih ketat atau tindakan formal. Bukti tepercaya tentang pencurian data, berbagi kredensial, pemasangan malware, atau penghapusan sengaja memerlukan respons keamanan lebih cepat.
Net Monitor for Employees Pro mendukung proses dengan menggabungkan tampilan langsung, rekaman desktop, laporan situs dan aplikasi, pengelolaan berkas jarak jauh, serta kontrol endpoint dalam satu konsol. Keuntungan praktisnya adalah kecepatan: administrator berwenang dapat memeriksa masalah, menyimpan catatan relevan yang tersedia, memblokir aplikasi atau situs berisiko, dan memperbaikinya tanpa berpindah alat yang terpisah.
Tinjau kebijakan setidaknya setiap tahun dan setelah perubahan besar pada kerja jarak jauh, kepemilikan perangkat, insiden, atau teknologi pemantauan. Yang terbaik bukan yang terpanjang, melainkan yang konsisten diterapkan, dipahami pekerja, dan dijalankan IT tanpa risiko baru. Tetapkan pemilik dan tanggal tinjauan. Periksa lagi isi serta pengaturan setiap kali kemampuan baru atau kelompok karyawan ditambahkan.
08Daftar periksa kebijakan sebelum penerapan
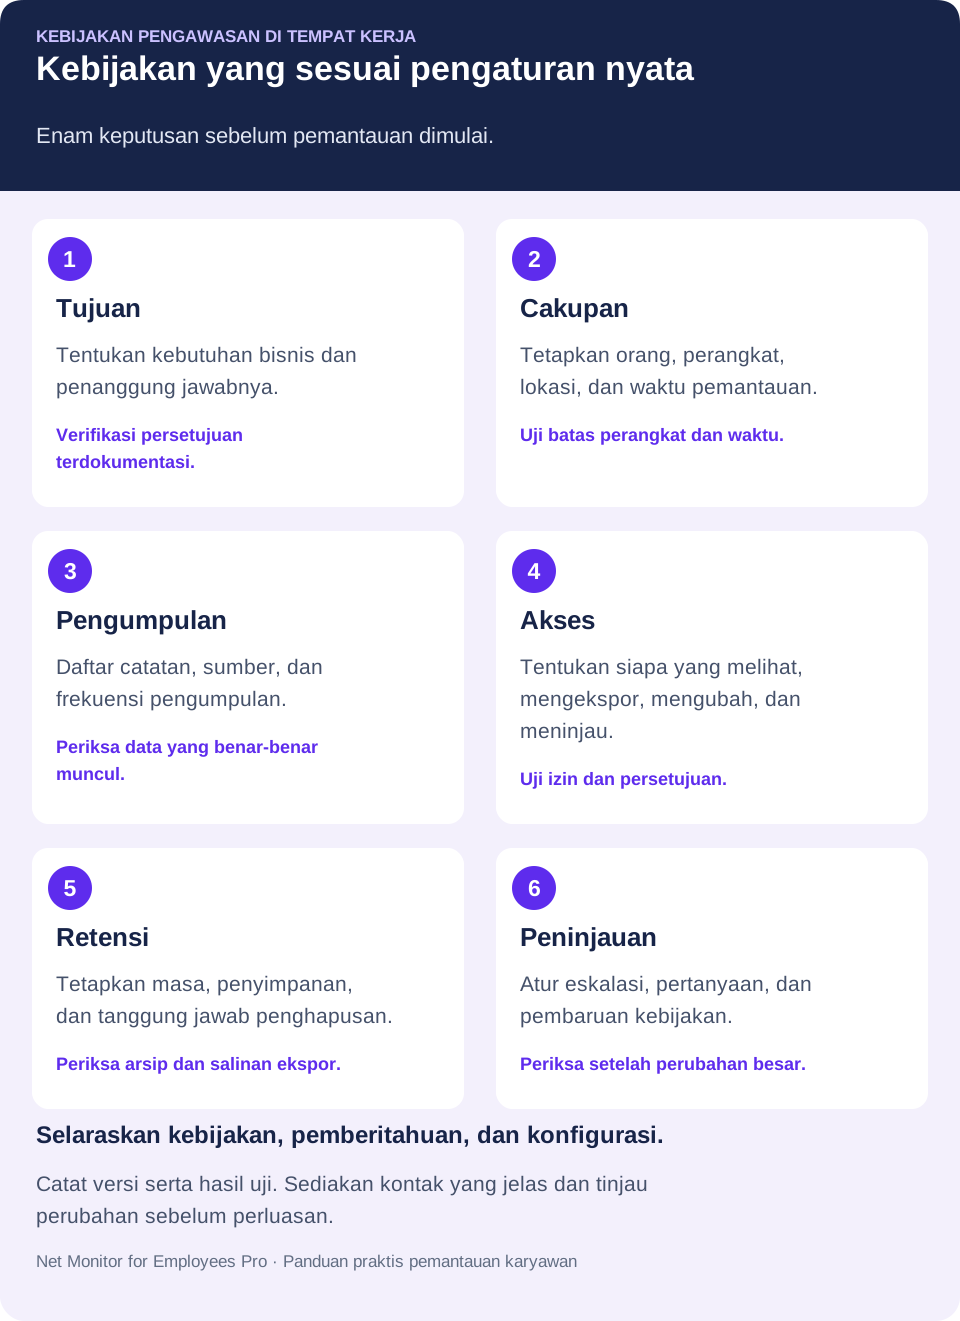
Gunakan kerangka ini untuk meninjau draf bersama IT, SDM, serta penanggung jawab privasi dan ketenagakerjaan. Ganti janji umum dengan keputusan yang dapat diverifikasi:
- Tujuan dan kepemilikan: sebutkan masalah bisnis, pemilik kebijakan, pemberi persetujuan, tanggal berlaku, dan jadwal tinjauan.
- Cakupan dan batas: daftar kelompok, lokasi, perangkat terkelola, akses jauh, pengecualian perangkat pribadi, dan periode pemantauan.
- Pengumpulan dan pembatasan: identifikasi kategori aktif, frekuensi, sistem pengumpul, dan aturan situs, aplikasi, atau perangkat.
- Pemberitahuan dan pertanyaan: tentukan waktu serta cara kebijakan disampaikan, bukti penerimaan, dan jalur pertanyaan.
- Akses berwenang: tentukan siapa yang boleh melihat, mengekspor, mengubah, atau menyetujui penyelidikan serta pencatatan tindakannya.
- Retensi dan perlindungan: tetapkan masa beralasan, penyimpanan resmi, izin, penanggung jawab penghapusan, dan pelestarian bukti relevan.
- Tinjauan dan respons: atur eskalasi, penjelasan karyawan, persetujuan pengecualian, dan tindak lanjut proporsional.
Uji kesesuaian kebijakan dan pengaturan dalam skala kecil
Sebelum meluas, gunakan perangkat uji berwenang dan aktivitas contoh yang aman. Pastikan kejadian yang muncul, waktu mulai dan berhenti rekaman, siapa yang mengambil laporan, serta lokasi unduhan atau ekspor. Uji tindakan terbatas dan tugas resmi. Bila hasil bertentangan dengan kebijakan, perbaiki pengaturan atau tinjau kembali lingkup yang disetujui sebelum penerapan. Simpan hasil uji bersama versi kebijakan.
Saat masalah muncul, pemberitahuan jelas, kontrol terdefinisi, dan catatan andal memberi ruang untuk bertindak tegas. Susun aturan sebelum penyelidikan pertama, bukan setelah bukti dipertanyakan.
09Pertanyaan tentang kebijakan pengawasan kerja
Apa yang harus dimasukkan dalam kebijakan pengawasan?
Tujuan, orang dan sistem yang tercakup, kategori data, waktu, peninjau berwenang, retensi, pemberitahuan, dan eskalasi. Jelaskan batas kerja jarak jauh serta perangkat pribadi, cara bertanya, dan penanggung jawab pembaruan.
Apakah kebijakan pemantauan sama dengan aturan penggunaan yang dapat diterima?
Tujuannya berbeda. Aturan penggunaan menjelaskan cara memakai sumber daya perusahaan. Kebijakan pemantauan menjelaskan cara penggunaan diamati dan dicatat, siapa meninjau, serta batas pengumpulan. Hubungkan kedua dokumen agar pembatasan dan pelaksanaannya konsisten.
Apakah tanda terima yang ditandatangani mengizinkan semua pemantauan?
Tidak. Itu dapat membuktikan penerimaan, tetapi tidak menggantikan persyaratan pemberitahuan, dasar hukum, persetujuan, konsultasi, atau lainnya. Nilai aktivitas khusus dan yurisdiksi terkait sebelum penerapan.
Berapa lama catatan pemantauan harus disimpan?
Tidak ada satu jangka yang cocok untuk semua catatan atau usaha. Tetapkan dan jelaskan berdasarkan tujuan, risiko, dan persyaratan. Atur pelestarian untuk penyelidikan berwenang, lalu periksa penghapusan pada perangkat, arsip konsol, ekspor, dan tujuan resmi lain.
Bagaimana memastikan perangkat lunak sesuai kebijakan?
Petakan setiap kategori dan pembatasan ke konfigurasi sebenarnya. Uji perangkat, jam, laporan, izin, penyimpanan, dan penghapusan memakai data aman. Ulangi setelah perubahan material pada kebijakan, tenaga kerja, atau perangkat lunak.