İş yeri izleme politikası
Uygulanabilir Bir İş Yeri İzleme Politikası
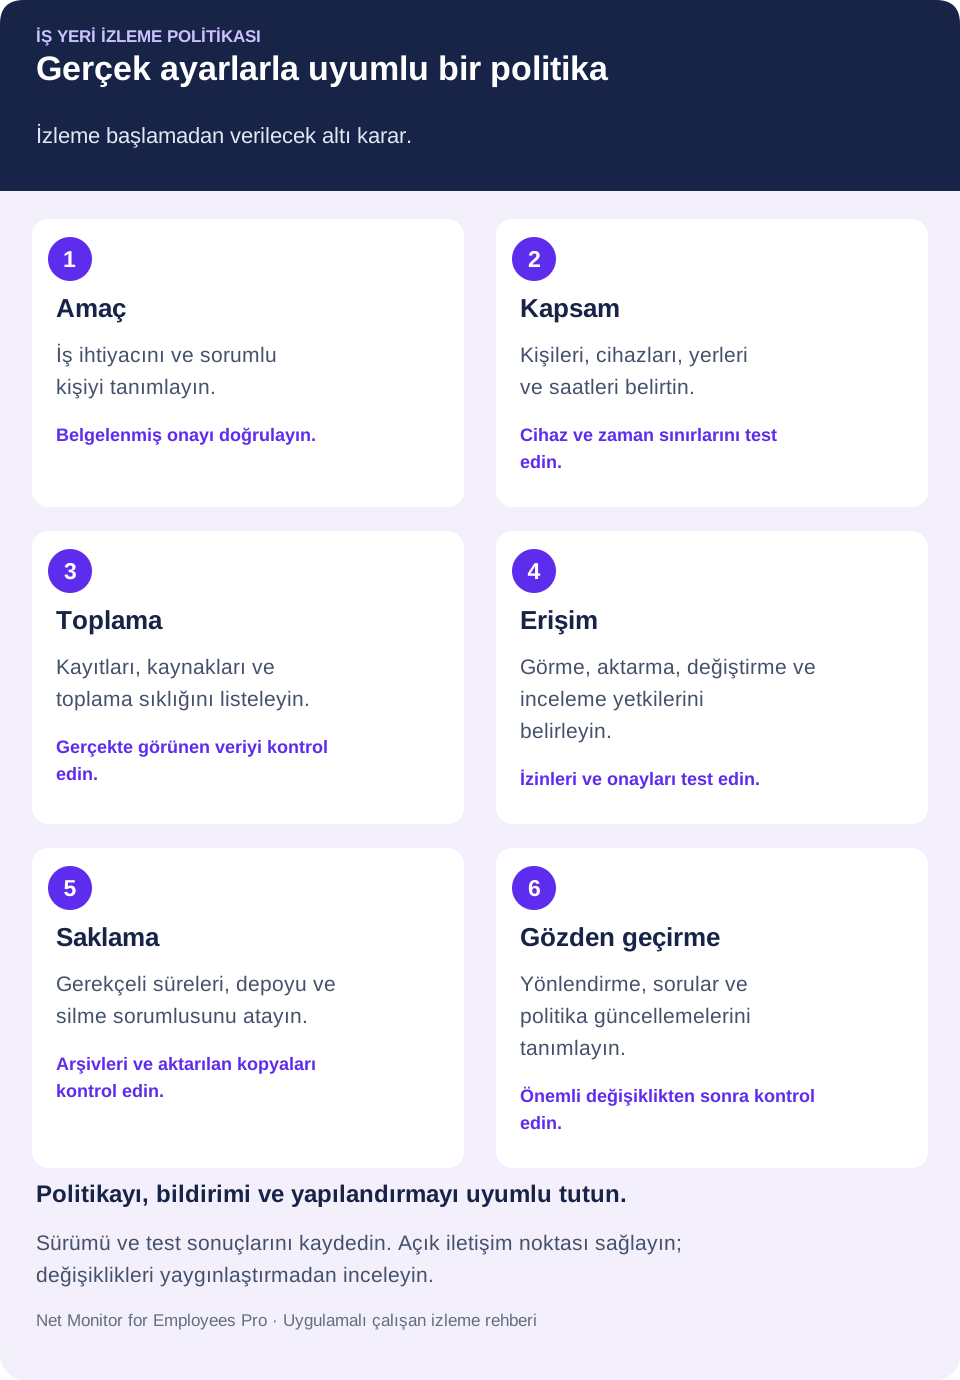
Nelerin, ne zaman izleneceğini, kayıtlara kimin erişeceğini ve bulguların nasıl ele alınacağını belirleyin; uygulama kontrol listesiyle tutarlı denetimler kurun.
Bir yönetici, uzaktan çalışan personelin yayın sitelerinde saatler geçirdiğini fark eder. IT, şirket dizüstüsünde onaysız uzaktan erişim yazılımı bulur. Bir müşteri dosyası kişisel buluta kopyalanır. Açık bir iş yeri izleme politikası olmadığında bu olaylar, olgularla desteklenen kararlar yerine beklentilere ilişkin tartışmalara dönüşür.
İzleme araçları görünürlük sağlar. Politika, bu görünürlüğün ne zaman kullanılacağını, ne toplanacağını, kimlerin erişeceğini ve bulgular karşısında nasıl davranılacağını belirler. Küçük ve orta ölçekli kuruluşlar için bu ayrım önemlidir. Çalışanların “izlenebileceği” yönündeki belirsiz ifade; verimlilik, güvenlik veya disiplin sorunu çıktığında uygulanabilir bir standart ya da güvenilir karar zemini oluşturmaz.
01İş yeri izleme politikası ne sağlamalı?
Uygulanabilir politikanın iki görevi vardır: şirket varlıklarını korumak ve çalışanların anlayacağı sınırlar koymak. İş için sağlanan şirket cihazlarını, ağları, hesapları ve verileri; bunlara uygulanan izleme, kayıt, kısıtlama ve incelemeleri açıklayın. Her uygulamayı belirli bir operasyon, güvenlik, uyum veya soruşturma amacıyla ilişkilendirin. Cihazın şirkete ait olması tek başına sınırsız gözetimi haklı çıkarmaz.
Politika belirsizliği de gidermelidir. Çalışanlar ekran, web ve uygulama etkinliklerinin, tuşların, dosyaların veya sesin kaydedilip kaydedilmediğini, ofis dışındaki cihazların izlenip izlenmediğini bilmelidir. Kullanılan yeteneği açıkça söyleyin. Örtük varsayımlar önlenebilir uyuşmazlıklara yol açar ve teslim alma beyanını zayıflatır.
Yazılım sunuyor diye her veriyi toplamak doğru yaklaşım değildir. Uygun düzey; rol, veri hassasiyeti, cihaz sahipliği ve iş riskine bağlıdır. Bordro işleyen finans bilgisayarı, ortak toplantı odası bilgisayarından daha sıkı kontroller gerektirebilir. Evde kullanılan şirket dizüstüsü ile sınırlı iş erişimi olan kişisel cihaz için farklı sınırlar gerekir.
02Kapsanan cihazları, kişileri ve saatleri belirleyin
Politikanın kapsadığı varlık ve etkinliklerle başlayın. Şirket bilgisayarları, mobil cihazlar, sunucular, e-posta, işbirliği platformları, VPN, bulut uygulamaları, çıkarılabilir ortamlar ve ağlar konusunda somut olun. Kişisel cihazlara izin veriliyorsa izlemenin yalnızca yönetilen iş profili, sanal masaüstü veya onaylı uygulamayla sınırlı olup olmadığını belirtin. Çalışan gruplarını ve konumları da adlandırın. Teknik yapı sınırı uygulayabilmeli; yazılım tüm kişisel cihazı kaydediyorsa yalnızca iş profilini izleme sözü anlamlı değildir.
İş etkinliği ile kişisel alanı ayırın. Örneğin şirket, uzaktan kullanım dahil kendi cihaz ve sistemlerini izlediğini, onaylı çalışma ortamı dışındaki kişisel cihazları ve hesapları kapsam dışında tuttuğunu belirtebilir. Sınırı açıkça yazın ve gerçek kurulumda doğrulayın.
Mesai dışı kullanımı da ele alın. Şirket dizüstüsünün kişisel kullanımına izin varsa izlemenin sürüp sürmediğini ve kişisel etkinliğin görülebileceğini açıklayın. Birçok kuruluş, sonradan iş ve özel etkinliği ayırmak yerine kişisel kullanımı sınırlayarak riski azaltır. Görünürlük bildirimi her toplamayı uygun kılmaz. İzin verilen dönemleri belirleyip test edin; cihazın yeniden bağlanmasını ve farklı vardiyaları da kapsayın.
03Tam olarak hangi verilerin toplandığını açıklayın
Toplama uygulamalarını genel hukuk ifadeleri içine gömmeyin. Sistemlerin gerçekten topladığı kategorileri belirtin: ekran görüntüleri veya kayıtları, aktif uygulamalar, ziyaret edilen siteler, aramalar, dosya aktarımları, oturum saatleri, süreçler, cihaz bağlantıları ve güvenlik olayları. Her kategorinin sürekli mi, zamanlanmış mı, yoksa yetkili işlemle mi toplandığını anlatın. Canlı görüntülemeyi saklanan kayıttan ayırın ve uzaktan çalışırken nelerin toplandığını söyleyin.
Ses, kamera ve tuş kaydı; özel konuşmaları, kimlik bilgilerini ve hassas verileri yakalayabildiği için ayrı inceleme gerektirir. Aynı amacı daha az müdahaleci bir yöntemle karşılayıp karşılayamayacağınızı değerlendirin. Özelliği ancak belgelenmiş gerekçe, sıkı erişim kontrolü ve gerekli hukuki inceleme, bildirim ve izinlerle etkinleştirin. Politikada bir özelliğin adının geçmesi kullanım için yeterli yetki değildir.
Politika, şirketin web sitelerini engelleyebileceğini, uygulamaları, harici depolamayı, onaysız yazılımı veya güvensiz cihaz işlevlerini kısıtlayabileceğini açıklamalıdır. Uygulama olmadan yöneticiler aynı sorunun tekrarlanışını izler. Sosyal medya, oyun, onaysız bulut veya uzaktan kontrol araçları risk yaratıyorsa kısıtlamayı onaylayacak kişiyi, etkilenen cihazları ve meşru iş için istisna talep yolunu tanımlayın.
Desktop Recorder ayarlarını rapor ayarlarından ayrı inceleyin. Ekran kayıt takvimi, web, uygulama veya tuş raporlarının toplama dönemini tek başına belirlemez. Tools and Restrictions yardımı, seçili bilgisayarlarda anında uygulanan işlemler ile çalışan bilgisayarlarına genel olarak uygulanan kalıcı kısıtlamalar arasındaki farkı açıklar.
04Her kontrol için iş amacı belirleyin
Çalışanların gerçek iş ihtiyaçlarına bağlanan politikaya uyması daha kolaydır. Beklenen sonucu açıklayın: iş etkinliğini doğrulamak, gizli veriyi korumak, yetkisiz yazılımı belirlemek, olayları araştırmak, kabul edilebilir kullanım kurallarını uygulamak ve yönetim müdahalesi gerektiğinde kayıt bulundurmak.
Kurulumu bu amaç yönlendirmelidir. Canlı ekran görüntüleme, yeni çalışana destek, uzak iş istasyonunu doğrulama veya ihlal şüphesini inceleme için yararlı olabilir. Web ve uygulama raporları, iş dışı gezinme, onaysız yazılım veya darboğazların incelenmesini gerektiren örüntüler gösterebilir. Güvenlik sistemleri topluyorsa dosya erişimi ve süreç kayıtları, onaylı sistemler dışına hareketi araştırmaya yardımcı olur. Etkinlik kayıtları bağlam verir; zaman hırsızlığını veya dosya aktarımını otomatik olarak kanıtlamaz.
Verimlilik raporlamasını tek hedef yapmayın. Bir kişi aktif görünürken düşük kaliteli iş üretebilir; diğeri karmaşık müşteri veya teknik sorunu çözerken az yazabilir. Raporlar yönetici değerlendirmesini desteklemeli, onun yerini almamalıdır. Etkinliği düşük performans kanıtı saymadan önce rolü, iş yükünü, süreleri, çıktı kalitesini ve belgelenmiş beklentileri inceleyin.
Örneğin sorun onaysız dosya paylaşım yazılımıysa önce uygulamayı belirleyin, iş kullanımını değerlendirin ve onaylı uygulama kuralını yürütün. Sürekli ses kaydı farklı ve çok daha müdahaleci bilgi toplar; bu uygulama kontrolünün orantılı alternatifi değildir. Her toplama tercihinin nedenini yaygınlaştırmadan önce belgeleyin.
05Kayıtlara erişimi, saklamayı ve depolamayı yönetin
Gözetim kayıtları hassas iş bilgileridir. Canlı ekranı görme, kayıt inceleme, rapor dışa aktarma, ayar değiştirme ve soruşturma onaylama yetkisi olan rolleri adlandırın. Küçük işletmede bu grup; belirlenmiş IT yöneticileri, güvenlik görevlileri, operasyon liderleri ve belgelenmiş bilgi ihtiyacı olan yöneticilerle sınırlı olmalıdır.
Role göre erişim, merak amaçlı incelemeyi ve verinin iç mahremiyet sorununa dönüşmesini azaltır. Bireysel yönetici hesapları, korunan kimlik bilgileri ve mümkünse idari işlem denetim izi isteyin. Yöneticiler sırf meraktan çalışan kayıtlarına bakmamalıdır. Sorumlulukları araç, yönetici bilgisayarları ve depolama sistemindeki izinlerle eşleştirin. Gerekli onay veya denetim özelliği araçta yoksa bunu sağlayan ayrı süreci belgeleyin.
Saklama kuralları da önemlidir. Her şeyi ileride gerekebilir diye tutmak yerine her kayıt türü için amaç ve gerekliliklere dayalı süre belirleyin. Süresiz saklamayın. Uzun süre; maliyeti, ihlal etkisini ve yönetim güçlüğünü artırır. Rutin raporlar, güvenlik uyarıları ve aktif soruşturma ya da hukuki koruma yükümlülüğü kapsamındaki kanıtlar için farklı süreler tanımlayın.
Dağıtık ekiplerde kayıtların nerede tutulduğunu ve depolamayı kimin yönettiğini belirleyin. Yönetici masaüstlerine dağılmış kontrolsüz kopyalar yerine izinleri belirlenmiş onaylı depolar kullanın. Bulut kullanıyorsanız onaylı hedefleri, şifreleme gerekliliklerini ve silme süreçlerini belgeleyin.
Net Monitor for Employees Pro’da kayıt ve rapor saklamasını ayrı doğrulayın; çalışan bilgisayarları, konsol arşivi ve onaylı harici hedeflerdeki kopyaları dahil edin. Kayıt şifrelemesi depolama yerinden bağımsız yapılandırılır; her rapor veya dışa aktarımı şifrelediğini varsaymayın. Silmeyi test edecek, anahtar yedeklerini koruyacak ve olay kanıtlarını yönetecek kişiyi atayın.
06Bildirim ve teslim alma beyanını işler hale getirin
Politikayı izleme başlamadan, işe girişte ve önemli değişikliklerde çalışanlara verin. Uygun veya zorunlu olduğunda, politikayı aldığını, sistemlerin izlenebileceğini anladığını ve kullanım kurallarına uyacağını gösteren imzalı veya elektronik beyan alın.
Beyan teslimi belgeler ve belirsizliği azaltır. Özgürce verilen rızayla aynı değildir, çalışan haklarını kaldırmaz ve hukuka aykırı uygulamayı meşrulaştırmaz. Uzaktan çalışanlar için sözleşme ve cihaz teslim formlarındaki bilgileri tutarlı tutun. Politika sürümünü, teslim tarihini ve beyanı saklayın; soru, erişim talebi veya endişeler için bir iletişim noktası sağlayın.
ABD federal, eyalet ve yerel kuralları; özellikle ses, elektronik iletişim, biyometri, bildirim ve merkezden farklı eyalette çalışanlar açısından uygulamayı etkileyebilir. Sendika anlaşmaları, müşteri sözleşmeleri ve sektörel düzenlemeler ek sınırlar getirebilir. Politikayı ve planlanan ayarları, özellikle ses, tuşlar, kişisel cihazlar veya birden fazla hukuk alanı varsa, yetkin iş hukuku ve gizlilik danışmanlarına inceletin. Bu rehber operasyonel çerçevedir; belirli bir hukuk alanına ait hukuki politika değildir.
Çalışanların bulunduğu yerdeki kuralları kontrol edin
Gereklilikler değişir. Örneğin New York elektronik izleme bildirim yasası, eyalette işyeri bulunan kapsamdaki özel işverenlerin etkilenen çalışanlara işe alımda önceden yazılı bildirim vermesini, teslim beyanı almasını ve kapsanan izleme için duyuru asmasını gerektirir. Kapsam ve istisnalar önemlidir; bu örneği ABD genelinde geçerli kural saymayın.
Birleşik Krallık için ICO çalışan izleme rehberi, hukuki dayanak, şeffaflık, gereklilik ve orantılılığı ele alır; iş ilişkisinde rızanın neden genellikle uygun olmadığını açıklar. ICO, yasal değişiklikler nedeniyle rehberin şu anda gözden geçirildiğini belirtiyor. Politika ve ayarları kesinleştirmeden güncel gereklilikleri danışmanlarınızla kontrol edin.
07Politikayı tekrarlanabilir bir yönetim sürecine dönüştürün
Politika el kitabında kalıp izleme tutarsız yapılandırılırsa başarısız olur. Düzenli inceleme ve üst birime aktarma için basit süreç kurun. Yöneticiler tek bir sıra dışı saate tepki vermek yerine örüntü aramalıdır. IT; güvenlik göstergelerini, yetkisiz uygulamaları ve şüpheli dosya hareketlerini araştırmalıdır. Ciddi bulguları belgeleyip koruyun ve uygun yöneticiye, İK’ya, güvenliğe veya danışmana iletin. İnceleme nedenini, onaylı kapsamını, inceleyeni ve sonucunu kaydedin. Performans sonucu çıkarmadan çalışana uygun açıklama fırsatı verin.
Kasıtlı kötü davranıştan farklı olarak sıradan yanlış kullanımda kademeli işlem uygulayın. İlk aşırı kişisel gezinme, rehberlik ve hatırlatma gerektirebilir. Tekrarlar daha sıkı kısıtlamayı veya resmî işlemi haklı kılabilir. Veri hırsızlığı, kimlik bilgisi paylaşımı, zararlı yazılım kurulumu veya kasıtlı kayıt silmeye dair güvenilir kanıt daha hızlı güvenlik yanıtı gerektirir.
Net Monitor for Employees Pro, canlı ekran, masaüstü kaydı, web ve uygulama raporları, uzak dosya yönetimi ve uç nokta kontrollerini tek konsolda birleştirerek süreci destekler. Pratik avantaj hızdır: yetkili yönetici sorunu inceleyebilir, mevcut ilgili kayıtları koruyabilir, riskli site veya uygulamayı engelleyebilir ve ayrı araçlar arasında geçmeden düzeltme yapabilir.
Politikayı en az yılda bir ve uzaktan çalışma, cihaz sahipliği, güvenlik olayı ya da izleme teknolojisindeki önemli değişikliklerden sonra inceleyin. En iyi politika en uzunu değil; tutarlı uygulanan, anlaşılan ve yeni risk yaratmadan yürütülendir. Bir sorumlu ve tarih atayın. Yeni özellik açıldığında veya çalışan grubu eklendiğinde hem metni hem ayarları yeniden kontrol edin.
08Yaygınlaştırma öncesi politika kontrol listesi
Taslağı IT, İK ve gizlilik ile istihdam gerekliliklerinden sorumlu kişilerle değerlendirin. Genel vaatleri doğrulanabilir kararlara dönüştürün:
- Amaç ve sahiplik: iş sorununu, politika sahibini, onaylayanı, yürürlük ve sonraki inceleme tarihini belirtin.
- Kapsam ve sınırlar: çalışan grupları, yerler, yönetilen cihazlar, uzak erişim, kişisel cihaz istisnaları ve dönemleri listeleyin.
- Toplama ve kısıtlamalar: aktif veri kategorisini, sıklığını, toplayan sistemi ve web, uygulama veya cihaz kurallarını belirleyin.
- Bildirim ve sorular: politikanın ne zaman ve nasıl verileceğini, teslim kaydını ve soru yönlendirmesini tanımlayın.
- Yetkili erişim: görme, dışa aktarma, ayar değiştirme ve soruşturma onayı yetkilerini, işlemlerin kaydını belirleyin.
- Saklama ve koruma: gerekçeli süre, onaylı depo, erişim, silme sorumluluğu ve ilgili kanıtları koruma süreci oluşturun.
- İnceleme ve yanıt: üst birime aktarımı, çalışan açıklamalarını, istisna onaylarını ve orantılı takibi tanımlayın.
Küçük kapsamlı politika-ayar kontrolü yapın
Geniş dağıtımdan önce yetkili test cihazları ve zararsız örnek etkinlik kullanın. Görünen olayları, kayıt başlangıç ve bitişini, raporu kimin alabileceğini, indirilen veya aktarılan kopyaların yerini doğrulayın. Hem kısıtlı işlemi hem onaylı görevi deneyin. Sonuç politikayla çelişiyorsa ayarı düzeltin veya onaylı kapsamı yeniden değerlendirin. Test kaydını politika sürümüyle saklayın.
Sorun olduğunda açık bildirim, tanımlı kontrol ve güvenilir kayıt kararlı hareket alanı sağlar. Kuralları kanıtlar tartışmaya açıldıktan sonra değil, ilk soruşturmadan önce oluşturun.
09İş yeri izleme politikası soruları
İş yeri izleme politikasında neler bulunmalı?
Amaç, kapsanan kişiler ve sistemler, veri kategorileri, dönemler, yetkili inceleyiciler, saklama, bildirim ve üst birime aktarma. Uzaktan çalışma ve kişisel cihaz sınırlarını, soru yolunu ve güncelleme sorumluluğunu açıklayın.
İzleme politikası kabul edilebilir kullanımla aynı mı?
Amaçları farklıdır. Kullanım kuralları kaynakların nasıl kullanılacağını anlatır. İzleme politikası kullanımın nasıl izlendiğini ve kaydedildiğini, kimin inceleyeceğini ve toplama sınırlarını açıklar. Kısıtlama ile uygulaması tutarlı olsun diye belgeleri ilişkilendirin.
İmzalı teslim beyanı her izlemeye izin verir mi?
Hayır. Teslimi belgeleyebilir fakat bildirim, hukuki dayanak, rıza, danışma veya diğer gerekliliklerin yerine geçmez. Uygulamadan önce özel izleme faaliyetini ve ilgili hukuk alanlarını değerlendirin.
İzleme kayıtları ne kadar saklanmalı?
Her kayıt ve işletme için tek bir uygun süre yoktur. Süreleri amaç, risk ve gerekliliklere göre belirleyip gerekçelendirin. Yetkili soruşturmada kanıt korumayı tanımlayın; cihazları, konsol arşivlerini, dışa aktarımları ve diğer onaylı hedefleri silme açısından kontrol edin.
Yazılımın politikaya uyduğundan nasıl emin oluruz?
Her toplama ve kısıtlamayı gerçek yapılandırmasıyla eşleştirin. Cihaz, saat, rapor, izin, depolama ve silmeyi zararsız verilerle test edin. Politika, çalışan grubu veya yazılımdaki önemli değişiklikten sonra tekrarlayın.