Perlindungan data perusahaan
Mencegah Kebocoran Data oleh Karyawan di Tempat Kerja
Kurangi pembagian tidak sengaja dan transfer tanpa izin melalui akses minimum, kontrol perangkat yang praktis, serta rencana respons yang dapat dijalankan tim.
Daftar pelanggan yang disalin ke drive pribadi, berkas penggajian yang dikirim ke penerima keliru, atau dokumen perusahaan yang diunggah ke cloud pribadi dapat menimbulkan insiden mahal dalam hitungan menit. Untuk mencegah kebocoran data oleh karyawan, perusahaan membutuhkan lebih dari dokumen kebijakan dan pengingat keamanan tahunan. Diperlukan visibilitas perangkat perusahaan, batas yang jelas untuk data sensitif, serta kemampuan menghentikan transfer tidak aman sebelum paparannya meluas.
Bagi usaha kecil dan menengah, penyebabnya tidak selalu serangan canggih. Perilaku sehari-hari dapat bertemu kontrol yang lemah: akses berlebihan, laptop tidak terkelola, aplikasi tanpa izin, kata sandi bersama, atau tidak adanya catatan aktivitas komputer. Respons praktisnya adalah mengurangi akses yang tidak perlu, menemukan pengecualian lebih awal, dan menjaga bukti saat muncul kekhawatiran.
01Mulai dari data yang ditangani karyawan
Kebocoran terkait karyawan mencakup pengungkapan tidak sengaja, penyalahgunaan akses sah, dan penyerang yang memakai akun karyawan yang diretas. Panduan ini berfokus melindungi informasi bisnis yang dikelola staf, termasuk data pelanggan, penggajian, kontrak, dan dokumen internal. Kontrol yang tepat bergantung pada tempat penyimpanan dan penggunaan yang diizinkan.
Buat inventaris singkat data paling sensitif. Untuk setiap kategori, tentukan penanggung jawab, pengguna yang memerlukan akses, dan jalur penyimpanan serta berbagi resmi. Sertakan unduhan lokal dan spreadsheet ekspor: izin pada basis data asal tidak otomatis melindungi salinan di desktop. Panduan FTC untuk melindungi informasi pribadi membantu memahami informasi yang dimiliki bisnis dan mengurangi penyimpanan yang tidak diperlukan.
- Informasi pelanggan: tentukan siapa yang boleh mengekspor catatan dan cara memverifikasi penerima eksternal.
- Berkas penggajian dan SDM: batasi akses ke tim bertanggung jawab dan tinjau anggota folder bersama.
- Berkas proyek dan materi sumber: identifikasi kolaborator resmi, tujuan berbagi, dan masa berakhir akses sementara.
Pertanyaan berguna untuk setiap alur: jika berkas ini dikirim ke orang yang salah hari ini, dapatkah kita mengenali penanggung jawab, menghentikan akses lanjutan, dan memastikan apa yang dibagikan?
02Cegah kebocoran melalui kontrol endpoint
Tidak semua kebocoran disengaja. Staf penjualan mungkin menyimpan proposal di folder cloud pribadi untuk bekerja di rumah. Manajer mungkin mengirim spreadsheet berisi data karyawan melalui kanal tidak aman. Karyawan mungkin memasang alat berbagi yang melewati kontrol. Niat penting dalam penilaian insiden, tetapi tidak menghilangkan kebutuhan membatasi paparan.
Mulailah dengan komputer milik perusahaan dan sistem yang menyimpan informasi berharga. IT harus mengetahui perangkat aktif, penggunanya, perangkat lunak terpasang, dan perlindungan dasar yang aktif. Perangkat yang tidak terhubung selama berminggu-minggu, alat akses jarak jauh tak dikenal, atau hak administrator lokal yang tidak perlu harus ditinjau. Perbarui sistem operasi dan perangkat lunak keamanan serta kelola enkripsi perangkat lewat platform keamanan endpoint.
Administrasi endpoint memberi IT cara memperbaiki masalah, bukan sekadar mencatatnya. Batasi media lepas-pasang yang tidak diperlukan. Blokir cloud, webmail, alat kendali jarak jauh, dan situs transfer yang tidak disetujui bila sesuai. Gunakan hak sistem operasi dan kebijakan penyebaran perangkat lunak untuk membatasi instalasi tanpa izin. Hapus hak administrator lokal yang tidak perlu. Karena pekerjaan sah mungkin memerlukan pengecualian, tetapkan proses persetujuan yang cepat dan terdokumentasi.
Sesuaikan kontrol dengan jalur yang perlu dilindungi
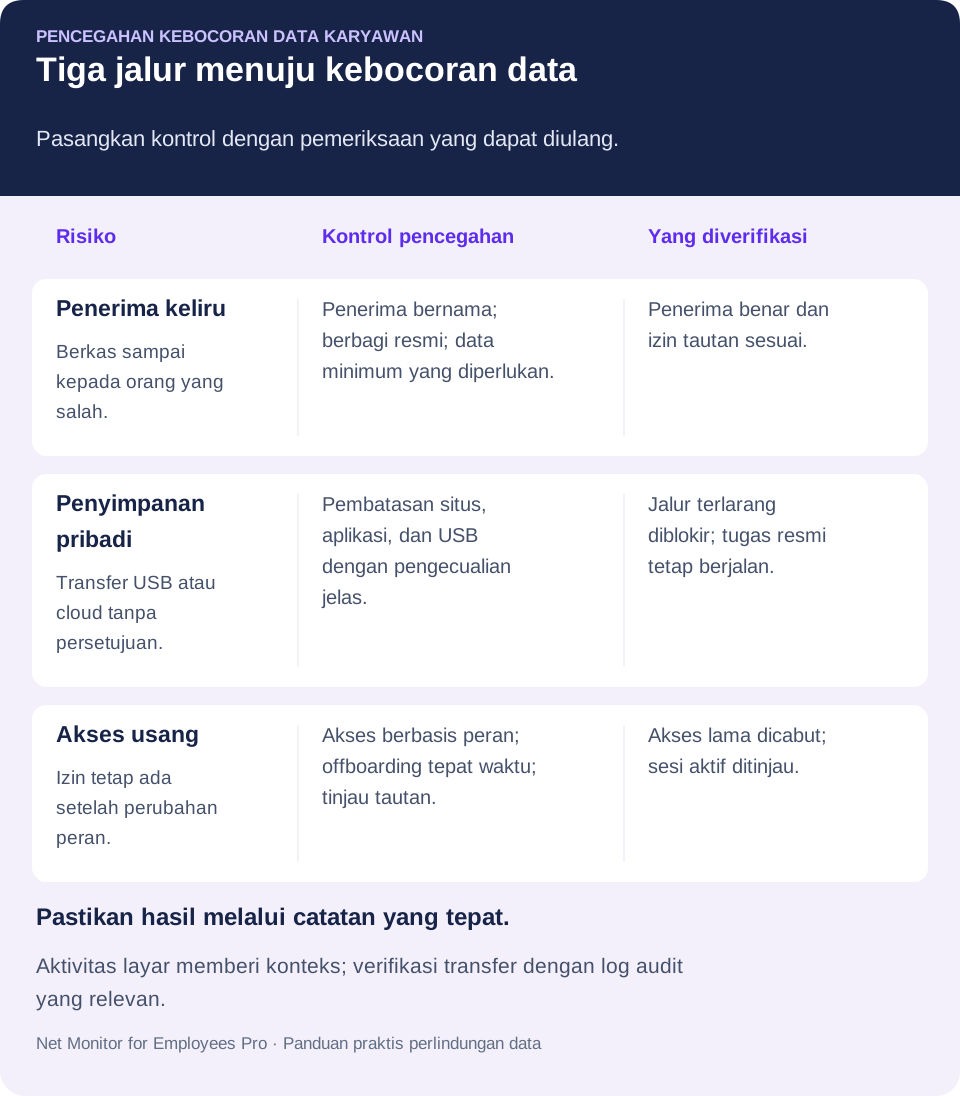
Dalam Net Monitor for Employees Pro, Internet Control menyediakan aturan izinkan dan blokir situs, sedangkan Blocking Applications menentukan aplikasi yang boleh berjalan. Larangan menjalankan program berbeda dari pencabutan hak instalasi. Uji situs, browser, dan aplikasi terkait pada komputer terkelola sebelum mengandalkan suatu aturan.
Panduan Tools and Restrictions menjelaskan Lock USB drives, Disable Printing, dan cakupannya. Tindakan langsung pada Tools berlaku untuk komputer terpilih; pengaturan persisten di tab Restrictions berlaku global pada komputer karyawan. Pastikan cakupan sebelum mengaktifkan pembatasan, lalu uji dukungan platform serta dampaknya pada pekerjaan resmi.
Tujuannya adalah memungkinkan karyawan menyelesaikan pekerjaan resmi tanpa menjadikan kemudahan sebagai jalur keluar tak terkendali bagi data pelanggan, keuangan, berkas sumber, atau dokumen internal. Sediakan alternatif yang berfungsi setiap kali jalur transfer dibatasi.
03Batasi akses sebelum menjadi sumber paparan
Mengurangi akses yang tidak diperlukan merupakan cara praktis menurunkan risiko. Karyawan seharusnya mengakses berkas, aplikasi, dan catatan yang dibutuhkan peran saat ini, bukan semua sumber daya yang mungkin berguna kelak. Inilah prinsip hak minimum: selaraskan izin dengan pekerjaan nyata.
Tinjau izin saat perekrutan, perpindahan departemen, penugasan sementara, dan keluarnya karyawan. Pembaruan akses sering tertinggal dari perubahan peran sehingga kontraktor atau karyawan pindahan masih memiliki kredensial dan folder yang tidak dibutuhkan. Perhatikan offboarding: nonaktifkan akun pada waktu keluar yang disepakati, ambil kembali perangkat, cabut token dan akses jarak jauh, serta ganti kredensial bersama yang diketahui orang tersebut. Tinjau pula kolaborator eksternal dan tautan berbagi aktif, tidak hanya akun utama.
Pisahkan akun administratif dari akun kerja harian. Membaca email atau menjelajah dengan akun istimewa memperbesar dampak phishing atau unduhan berbahaya. Wajibkan autentikasi multifaktor pada email, aplikasi cloud, akses jarak jauh, dan sistem administrasi jika didukung. MFA mengurangi kegunaan kata sandi curian, tetapi tidak menghentikan penyalahgunaan oleh pengguna sah. Panduan MFA NIST untuk usaha kecil juga menjelaskan alasan memprioritaskan autentikasi tahan phishing untuk informasi sensitif dan akun istimewa.
Data sensitif membutuhkan penanggung jawab jelas. Jika tidak ada pemilik folder bersama, ekspor pelanggan, atau drive laporan keuangan, izin cenderung menumpuk. Tentukan pihak yang menyetujui akses dan jadwal peninjauan. Pemeriksaan triwulanan bisa menjadi awal bagi usaha kecil, dengan pemeriksaan lebih sering untuk data sensitif dan setiap perubahan peran. Catat akses yang dicabut dan verifikasi bahwa perubahan berlaku.
04Perhatikan aktivitas yang perlu ditinjau
Investigasi kebocoran tidak seharusnya menunggu laporan penipuan pelanggan atau informasi rahasia muncul di luar bisnis. Manajer dan IT membutuhkan visibilitas yang cukup untuk mengenali aktivitas yang tidak sesuai peran atau alur normal karyawan, lalu segera memeriksa konteksnya.
Jika dapat diamati melalui log endpoint, server berkas, identitas, atau cloud, tanda peringatan yang berguna meliputi:
- Penyalinan berkas besar ke USB, cloud pribadi, atau lokasi jaringan yang tidak dikenal.
- Akses berulang ke folder di luar departemen atau fungsi pekerjaan karyawan.
- Penggunaan tanpa persetujuan atas webmail, situs berbagi, alat tangkapan layar, atau perangkat lunak akses jarak jauh.
- Pengumpulan berkas, pencetakan, atau aktivitas akun yang tidak biasa menjelang perubahan peran atau kepergian.
Satu tanda tidak membuktikan pelanggaran. Staf keuangan bisa mengekspor laporan akhir bulan secara sah, dan pekerja jarak jauh mungkin memerlukan transfer resmi saat bepergian. Pengunduran diri saja bukan bukti kebocoran. Bandingkan aktivitas dengan kebijakan, tugas, dan pengecualian yang disetujui, lalu tanyakan saat fakta masih tersedia.
Pemantauan desktop dan pencatatan aktivitas dapat memberi konteks. Tampilan layar langsung memperlihatkan kejadian di komputer, sementara laporan aktivitas mempersempit pemeriksaan berdasarkan komputer, pengguna, dan waktu. Catatan situs dan aplikasi dapat menunjukkan alat berisiko. Jika dibenarkan dan diizinkan secara khusus, rekaman ketikan dapat menambah konteks tetapi juga memuat informasi sangat sensitif. Tidak satu pun catatan ini sendiri membuktikan berkas tertentu telah keluar dari bisnis. Cocokkan aktivitas dengan audit akses berkas, email, atau cloud untuk menentukan tujuan dan cakupan transfer.
Net Monitor for Employees Pro menggabungkan layar langsung, perekaman, laporan, dan kontrol endpoint agar administrator berwenang dapat menyelidiki kejadian dan menerapkan pembatasan yang didukung dari konsol pusat. Manfaat operasionalnya adalah memeriksa workstation, meninjau catatan, dan mengontrol jalur aplikasi, situs, atau perangkat yang relevan. Padukan dengan kontrol identitas, email, dan perlindungan data; jangan menganggap pemantauan sebagai sistem DLP lengkap atau pendeteksi eksfiltrasi berkas otomatis.
Untuk menilai perilaku mencurigakan lebih lanjut, baca panduan pemantauan ancaman internal. Di sini prioritasnya mencegah kesalahan penanganan data sehari-hari dan membatasi kerugian akibat akun karyawan yang diretas atau disalahgunakan.
05Buat kebijakan data yang dapat diikuti karyawan
Instruksi samar untuk melindungi informasi rahasia membuat karyawan menebak. Kebijakan yang berguna menyebut data sensitif, metode penyimpanan dan berbagi resmi, serta tindakan terlarang. Pastikan jalur resmi mudah ditemukan saat seseorang perlu mengirim berkas.
Jelaskan aturan email pribadi, cloud konsumen, USB, pesan pribadi, tangkapan layar, pencetakan, dan perangkat pribadi. Berikan metode akses dan berbagi resmi untuk kerja jarak jauh. Proses lambat atau tidak jelas mendorong jalan pintas. Dokumentasikan pemberi persetujuan pengecualian, alasannya, cakupan, dan masa berakhirnya.
Jadikan berbagi aman bagian dari pekerjaan rutin
Sebelum berbagi informasi sensitif, periksa identitas penerima, hapus kolom yang tidak diperlukan, dan gunakan layanan resmi dengan akses terbatas. Utamakan penerima bernama dibanding tautan publik terbuka jika alur memungkinkan. Untuk ekspor berulang, tentukan kumpulan data minimum dan penanggung jawab yang memeriksa tujuan serta izin.
Gunakan situasi nyata dalam pelatihan. Tunjukkan cara manajer proyek membagikan berkas pelanggan dengan aman. Jelaskan mengapa dokumen SDM harus berada di repositori resmi. Ajarkan respons jika pelanggan meminta transfer tidak aman. Berikan jalur jelas untuk segera melaporkan salah kirim email, perangkat hilang, atau permintaan mencurigakan. Pelaporan cepat dapat membatasi dampak meskipun pengungkapan awal tidak bisa dibatalkan.
Sertakan permintaan yang menyamar sebagai manajer atau pemasok. Verifikasi permintaan data sensitif yang tidak biasa melalui kanal kontak dikenal, bukan detail di dalam pesan. Panduan phishing NIST memberi contoh untuk pengenalan dan pelaporan. Tegaskan bahwa dugaan kesalahan perlu segera dilaporkan.
Ungkapkan kegiatan pemantauan dan atur melalui kebijakan tertulis. Minta penasihat hukum dan privasi menilai persyaratan sesuai lokasi dan pengaturan kerja karyawan. Tentukan tujuan, data yang dikumpulkan, pihak yang boleh melihat, dan masa retensi. Cakupan jelas serta akses terkendali membantu mencegah catatan pemantauan menjadi sumber data sensitif tak terkelola.
06Lindungi bukti insiden sebaik data bisnis
Saat insiden terjadi, perusahaan mungkin tidak dapat mengetahui kejadian sebenarnya: log tertimpa, tangkapan layar tidak ada, perangkat sudah dihapus, atau catatan tersimpan di lokasi bersama yang tidak aman. Bukti yang hilang atau tidak andal memperlambat respons dan melemahkan keputusan penahanan maupun tindak lanjut.
Tetapkan retensi menurut tujuan bisnis, risiko, dan persyaratan yang berlaku, dengan kapasitas memadai. Jika insiden tertentu atau investigasi resmi memerlukan preservasi, lindungi rekaman, laporan, dan log terkait dari penghapusan rutin. Kepergian karyawan seharusnya memicu peninjauan akses, bukan otomatis membenarkan pengumpulan semua data tanpa batas. Batasi akses karena catatan dapat berisi kredensial, data pelanggan, atau komunikasi kerja pribadi.
Desain penyimpanan penting. Lindungi rekaman dan log saat dikirim maupun disimpan, pertahankan cadangan yang sesuai, dan uji pengambilan oleh administrator berwenang. Penyimpanan lokal, server aman, atau cloud resmi dapat memenuhi kebutuhan berbeda. Pilih desain dengan pemulihan andal, akses terkendali, dan retensi tanpa membuat salinan aktivitas sensitif yang tidak terkontrol.
Untuk rekaman Net Monitor for Employees Pro, periksa pengaturan enkripsi rekaman dan lindungi cadangan kunci. Enkripsi rekaman diatur terpisah dari lokasi penyimpanan dan tidak boleh dianggap mengenkripsi setiap laporan atau ekspor. Periksa retensi rekaman layar dan retensi laporan secara terpisah. Simpan bukti asli, dokumentasikan waktu dan cara pengumpulan, serta gunakan salinan bila prosedur investigasi mengharuskannya.
07Segera tanggapi dugaan kebocoran data karyawan
Dugaan kebocoran membutuhkan tindakan terukur. Beri tahu penanggung jawab insiden, jaga bukti terkait, dan batasi paparan yang berlangsung menurut rencana respons. Jangan menunda penahanan mendesak sambil menunggu semua catatan terkumpul. Hindari konfrontasi tanpa koordinasi, penghapusan perangkat, atau pembersihan yang merusak bukti. Catat aktivitas, tanggal dan sistem terkait, serta lindungi endpoint terdampak.
Bergantung pada kejadian, penahanan dapat berarti menonaktifkan akun, mencabut sesi atau tautan, memblokir situs atau aplikasi, mengganti kredensial, atau membatasi komputer. Sesuaikan respons dengan fakta. Untuk email salah tujuan, coba penarikan jika tersedia, tetapi jangan menganggap semua salinan hilang; libatkan penanggung jawab untuk menilai paparan dan langkah berikutnya. Dugaan penyalinan disengaja mungkin memerlukan koordinasi keamanan, SDM, dan hukum. Serahkan keputusan pemberitahuan kepada pihak bertanggung jawab sesuai kejadian dan kewajiban berlaku.
Buat catatan insiden singkat: pelapor, waktu ditemukan, akun dan perangkat terdampak, data, tujuan diketahui, tindakan penahanan, dan pemilik setiap langkah lanjutan. Pisahkan fakta terkonfirmasi dari pertanyaan terbuka. Panduan respons insiden NIST menghubungkan persiapan, deteksi, respons, dan pemulihan sebagai bagian dari manajemen risiko siber.
Terakhir, cari kegagalan kontrol. Apakah akses terlalu luas? Apakah layanan yang diblokir masih tersedia lewat jalur lain? Apakah tidak ada cara resmi untuk pekerjaan jarak jauh yang sah? Setiap insiden harus menghasilkan perbaikan konkret, penanggung jawab, dan verifikasi, bukan hanya pengingat agar berhati-hati.
08Daftar periksa pencegahan kebocoran data karyawan
Mulai dari satu alur sensitif, seperti mengirim ekspor pelanggan atau memproses penggajian, dan periksa seluruh jalur sebelum memperluas kontrol:
- Tentukan pemilik data. Daftar pengguna resmi, lokasi penyimpanan, dan tujuan berbagi.
- Hapus akses tidak perlu. Periksa perubahan peran, akun bersama, tautan eksternal, dan prosedur keluar.
- Uji jalur terlarang. Gunakan berkas uji aman untuk memeriksa pembatasan situs, aplikasi, atau USB tanpa membuka informasi pelanggan nyata.
- Uji pekerjaan resmi. Pastikan karyawan masih dapat menyelesaikan tugas sah dan meminta pengecualian bila perlu.
- Verifikasi catatan dan pelaporan. Ambil catatan aktivitas dan audit yang relevan, periksa waktu, dan latih siapa penerima laporan insiden.
Tinjau keamanan sekaligus kegunaan: pengecualian yang tetap terbuka setelah tugas selesai merupakan celah, sedangkan alur resmi yang terblokir mendorong jalan pintas. Catat penyesuaian dan ulangi pemeriksaan terkait.
Karyawan harus dapat bekerja secara efisien dalam batas yang disetujui, sementara administrator berwenang dapat melihat, mengendalikan, dan menyelidiki aktivitas yang membahayakan data bisnis. Terapkan kontrol sebelum hari kerja biasa berubah menjadi respons kebocoran.
09Pertanyaan tentang pencegahan kebocoran data karyawan
Bagaimana usaha kecil mencegah kebocoran data oleh karyawan?
Identifikasi data sensitif dan pemiliknya, batasi akses menurut peran, dan sediakan berbagi resmi. Tambahkan MFA, kontrol endpoint terkelola, pelatihan praktis, dan kanal pelaporan jelas. Uji pembatasan dan pengambilan catatan dengan data contoh aman sebelum mengandalkannya.
Bisakah pemantauan karyawan mencegah setiap kebocoran?
Tidak. Pemantauan memberi visibilitas dan konteks; pembatasan endpoint yang didukung mengurangi peluang penyalahgunaan tertentu. Ini tidak menggantikan kontrol identitas, keamanan email dan cloud, atau kemampuan DLP khusus bila diperlukan. Pastikan kejadian yang benar-benar direkam alat Anda.
Haruskah semua USB dan cloud pribadi diblokir?
Pilih kontrol menurut data dan pekerjaan. Batasi jalur tidak resmi, sediakan alternatif, dan dokumentasikan pengecualian. Uji cakupan aturan sebelum penerapan agar tidak mengganggu proses bisnis yang disetujui.
Apa yang dilakukan karyawan setelah salah mengirim berkas?
Segera laporkan melalui kanal insiden dan simpan detail pesan. Penanggung jawab dapat menilai data, penerima, dan pilihan penahanan. Penarikan pesan mungkin membantu pada lingkungan tertentu, tetapi tidak membuktikan pengungkapan sudah dibatalkan.
Bukti apa yang membantu investigasi dugaan kebocoran?
Simpan identitas akun dan perangkat, waktu, detail berkas atau pesan, tujuan berbagi, dan audit yang tersedia. Rekaman layar dan laporan aktivitas menambah konteks. Lindungi catatan, dokumentasikan pengumpulan, dan bedakan tindakan mencurigakan dari bukti transfer informasi.