Política de supervisión laboral
Una política de vigilancia laboral que funciona
Defina qué se supervisa, cuándo, quién consulta los registros y cómo se gestionan los hallazgos, con una lista práctica para aplicar controles coherentes.
Un responsable descubre que un empleado remoto ha pasado horas en páginas de streaming. Informática encuentra software de acceso remoto no autorizado en un portátil corporativo. Se copia un archivo de clientes a una nube personal. Sin una política de vigilancia laboral clara, estos incidentes se convierten en discusiones sobre expectativas en lugar de decisiones respaldadas por hechos.
Las herramientas aportan visibilidad. La política determina cuándo se utiliza, qué se recopila, quién puede acceder y cómo actuará la empresa ante los hallazgos. Esta distinción importa en las pymes. Una declaración vaga de que los empleados «pueden ser supervisados» no ofrece un criterio operativo práctico ni una base fiable cuando surge un problema de productividad, seguridad o disciplina.
01Qué debe conseguir una política de vigilancia laboral
Una política práctica cumple dos funciones: proteger los activos y establecer límites comprensibles. Explique qué dispositivos, redes, cuentas y datos corporativos se proporcionan para trabajar y qué supervisión, registro, restricción o revisión se aplica. Asocie cada práctica con una finalidad operativa, de seguridad, cumplimiento o investigación definida. Ser propietario del equipo no justifica por sí solo una vigilancia ilimitada.
La política también debe eliminar incertidumbre. Los empleados necesitan saber si se graba la pantalla, se registran webs y aplicaciones, se capturan pulsaciones, se documenta actividad de archivos, se graba audio o se supervisan equipos fuera de la oficina. Si una función está implantada, dígalo claramente. Las suposiciones ocultas generan disputas evitables y debilitan el reconocimiento de recepción.
Esto no implica recopilar todos los datos que permita el software. El nivel adecuado depende del puesto, sensibilidad de la información, propiedad del dispositivo y riesgo empresarial. Un equipo financiero con nóminas puede requerir controles más estrictos que un ordenador compartido en una sala de reuniones. Un portátil corporativo en casa necesita límites distintos de un dispositivo personal con acceso profesional limitado.
02Defina los dispositivos, personas y horarios cubiertos
Empiece por los activos y actividades incluidos. Especifique ordenadores y móviles corporativos, servidores, correo, plataformas colaborativas, VPN, aplicaciones de nube, soportes extraíbles y redes. Si permite dispositivos personales, defina si la supervisión se limita a un perfil gestionado, escritorio virtual o aplicación empresarial aprobada. Identifique grupos y ubicaciones. Verifique que la configuración puede respetar el límite descrito: prometer limitarse al perfil laboral no sirve si se captura todo el dispositivo personal.
Distinga la actividad empresarial del espacio personal. Por ejemplo, puede establecer que se supervisan equipos y sistemas de la empresa, también en remoto, excluyendo dispositivos o cuentas personales fuera de los entornos de trabajo aprobados. Exprese esa frontera en la política y compruébela en la implantación real.
Regule también el uso fuera de horario. Si permite uso personal del portátil corporativo, explique si la supervisión continúa y si esa actividad puede ser visible. Muchas organizaciones reducen riesgos limitando el uso personal en vez de separar después los datos laborales y privados. Avisar de que una actividad personal puede verse no hace apropiada cualquier recopilación. Defina y pruebe los periodos permitidos, también al reconectarse un equipo o cambiar de turno.
03Indique exactamente qué recopila la supervisión
No oculte las prácticas tras lenguaje jurídico genérico. Identifique las categorías que sus sistemas realmente recogen: imágenes o vídeos de pantalla, aplicaciones activas, webs visitadas, búsquedas, transferencias, inicios y cierres de sesión, procesos, conexiones de dispositivos y eventos de seguridad. Explique si cada categoría se registra continuamente, por horario o tras una acción autorizada. Distinga visualización en directo y grabaciones almacenadas e indique qué se recoge durante el trabajo remoto.
El audio, las cámaras web y el registro de pulsaciones requieren una evaluación específica: pueden captar conversaciones privadas, credenciales e información sensible. Considere si un método menos intrusivo cumple la misma finalidad. Active una función solo con justificación documentada, acceso estrictamente limitado y la revisión jurídica, información y permisos necesarios. Incluirla en la política no basta para autorizar su uso.
Aclare que la empresa puede bloquear sitios web, aplicaciones, almacenamiento externo, software no autorizado o funciones inseguras. Sin aplicación efectiva, los responsables ven repetirse el mismo problema. Si las redes sociales, juegos, nubes no aprobadas o herramientas de control remoto crean riesgos, defina quién autoriza las restricciones, qué equipos afectan y cómo solicitar excepciones para trabajo legítimo.
Revise los ajustes de Desktop Recorder por separado de los informes. Un horario de grabación de pantalla no establece por sí mismo el periodo de recopilación de informes web, de aplicaciones o pulsaciones. La ayuda de Tools and Restrictions explica la diferencia entre acciones inmediatas en equipos seleccionados y restricciones persistentes aplicadas globalmente a los ordenadores de empleados.
04Establezca una finalidad empresarial para cada control
Resulta más fácil seguir una política que conecta la vigilancia con necesidades reales. Declare el resultado previsto: verificar actividad laboral, proteger información confidencial, detectar software no autorizado, investigar incidentes, hacer cumplir las reglas de uso y disponer de registros cuando sea necesaria una intervención de dirección.
Esa finalidad debe guiar la implantación. La visualización de pantallas en directo puede ayudar a un nuevo empleado, comprobar el funcionamiento de un puesto remoto o investigar un posible incumplimiento. Los informes de webs y aplicaciones pueden revelar patrones que justifiquen revisar navegación no laboral, software no aprobado o cuellos de botella. Cuando sus sistemas los recopilan, los registros de archivos y procesos ayudan a investigar movimientos fuera de los sistemas autorizados. Los datos aportan contexto; no demuestran automáticamente fraude horario ni una transferencia de archivos.
No convierta los informes de productividad en el único objetivo. Una persona puede parecer activa y entregar trabajo deficiente; otra puede escribir poco mientras resuelve un problema técnico o de cliente complejo. Los informes deben apoyar el criterio del responsable, no sustituirlo. Examine puesto, carga asignada, plazos, calidad y expectativas documentadas antes de considerar la actividad una prueba de bajo rendimiento.
Por ejemplo, ante software no autorizado de intercambio de archivos, identifique la aplicación, evalúe su uso profesional y aplique una regla aprobada. Grabar audio continuamente recogería información distinta y mucho más intrusiva; no sería un sustituto proporcionado de ese control de aplicaciones. Documente la razón de cada elección de recopilación antes del despliegue.
05Controle acceso, conservación y almacenamiento
Los registros de supervisión son información empresarial sensible. Nombre los roles autorizados a ver pantallas, revisar grabaciones, exportar informes, cambiar ajustes y aprobar investigaciones. En una pequeña empresa, deberían limitarse a administradores designados, seguridad, responsables de operaciones y directivos con necesidad documentada de conocer la información.
Limitar el acceso por función reduce consultas por curiosidad y problemas internos de privacidad. Exija cuentas individuales de administrador, credenciales protegidas y trazabilidad de acciones cuando sea posible. Un responsable no debería consultar datos de empleados solo por curiosidad. Relacione las responsabilidades con los permisos del programa, los puestos administrativos y el almacenamiento. Si falta un control de aprobación o auditoría, documente el proceso externo que lo proporciona.
La conservación también importa. Fije un periodo justificado por tipo de registro según su finalidad y los requisitos aplicables, en lugar de guardar todo por si resulta útil. No conserve indefinidamente. Los plazos largos elevan costes, amplían el impacto de una filtración y dificultan la gestión. Distinga informes rutinarios, alertas y pruebas preservadas para investigaciones activas u obligaciones legales de conservación.
En equipos distribuidos, determine dónde se guardan grabaciones e informes y quién controla ese almacenamiento. Utilice repositorios aprobados con permisos definidos, evitando copias incontroladas en escritorios de administradores. Si usa nube, documente destinos autorizados, cifrado y procedimientos de borrado.
En Net Monitor for Employees Pro, revise por separado la conservación de grabaciones e informes, incluidas copias en equipos de empleados, archivo de consola y destinos externos aprobados. El cifrado de grabaciones se configura independientemente del destino; no presuponga que cifra todos los informes o archivos exportados. Asigne la comprobación de borrado, protección de copias de claves y custodia de pruebas.
06Haga operativos el aviso y la confirmación de recepción
Entregue la política antes de comenzar la supervisión, en la incorporación y cuando cambie sustancialmente. Cuando proceda o sea obligatorio, obtenga una confirmación firmada o electrónica de que el empleado recibió la política, entiende la posible supervisión y se compromete a cumplir las normas de uso.
La confirmación puede acreditar recepción y reducir ambigüedad. No equivale a consentimiento libre, no renuncia a derechos ni legaliza una práctica ilícita. Para trabajadores remotos, mantenga información coherente en acuerdos y formularios de entrega de dispositivos. Conserve versión, fecha de entrega y confirmación, y ofrezca un contacto para preguntas, solicitudes de acceso o preocupaciones.
Las normas federales, estatales y locales de EE. UU. pueden afectar la vigilancia, especialmente audio, comunicaciones electrónicas, biometría, avisos y empleados en estados distintos de la sede. Convenios, contratos con clientes y regulación sectorial pueden añadir restricciones. Solicite revisión de asesores laborales y de privacidad cualificados antes de implantar la política y configuración, sobre todo con audio, pulsaciones, dispositivos personales o varias jurisdicciones. Este texto ofrece un marco operativo, no una política jurídica específica para cada lugar.
Compruebe las reglas donde trabaja el empleado
Los requisitos varían. Por ejemplo, la ley de Nueva York sobre avisos de supervisión electrónica exige a los empleadores privados incluidos, con establecimiento en el estado, informar previamente por escrito a los empleados afectados al contratarlos, obtener confirmación y publicar un aviso sobre la supervisión cubierta. Su alcance y excepciones importan; no es una norma nacional para todo EE. UU.
Para el Reino Unido, la guía del ICO sobre supervisión de trabajadores aborda base jurídica, transparencia, necesidad y proporcionalidad, y explica por qué el consentimiento suele ser inadecuado en la relación laboral. El ICO indica actualmente que la guía se revisa tras cambios legislativos. Confirme los requisitos vigentes con sus asesores antes de cerrar política y configuración.
07Convierta la política en un proceso repetible
La política falla si queda en un manual mientras el sistema se configura de forma incoherente. Establezca una revisión y escalado sencillos. Los responsables deben buscar patrones, no reaccionar a una sola hora inusual. IT debe investigar indicadores de seguridad, aplicaciones no autorizadas y movimientos sospechosos. Documente y preserve hallazgos graves y remítalos a dirección, RR. HH., seguridad o asesoría. Registre motivo, alcance aprobado, revisor y resultado. Dé al empleado una oportunidad adecuada de explicar la actividad antes de concluir sobre su rendimiento.
Use respuestas graduales ante uso indebido ordinario, en lugar de conducta deliberada. Un primer exceso de navegación personal puede requerir orientación y recordar la política. Repeticiones pueden justificar restricciones más estrictas o medidas formales. Pruebas fiables de robo de datos, credenciales compartidas, instalación de malware o borrado intencional requieren una respuesta de seguridad más rápida.
Net Monitor for Employees Pro respalda el proceso al combinar pantallas en directo, grabación, informes web y de aplicaciones, gestión remota de archivos y controles de equipos en una consola. La ventaja práctica es la rapidez: un administrador autorizado puede examinar el problema, preservar registros pertinentes disponibles, bloquear la aplicación o web arriesgada y actuar sin cambiar entre herramientas inconexas.
Revise la política al menos anualmente y tras cambios importantes en trabajo remoto, propiedad de dispositivos, incidentes o tecnología. La mejor no es la más larga, sino la que se aplica de forma coherente, se entiende y puede hacerse cumplir sin crear riesgos nuevos. Nombre un responsable y una fecha de revisión. Compruebe ajustes y texto al activar funciones o incorporar nuevos grupos.
08Lista de comprobación antes del despliegue
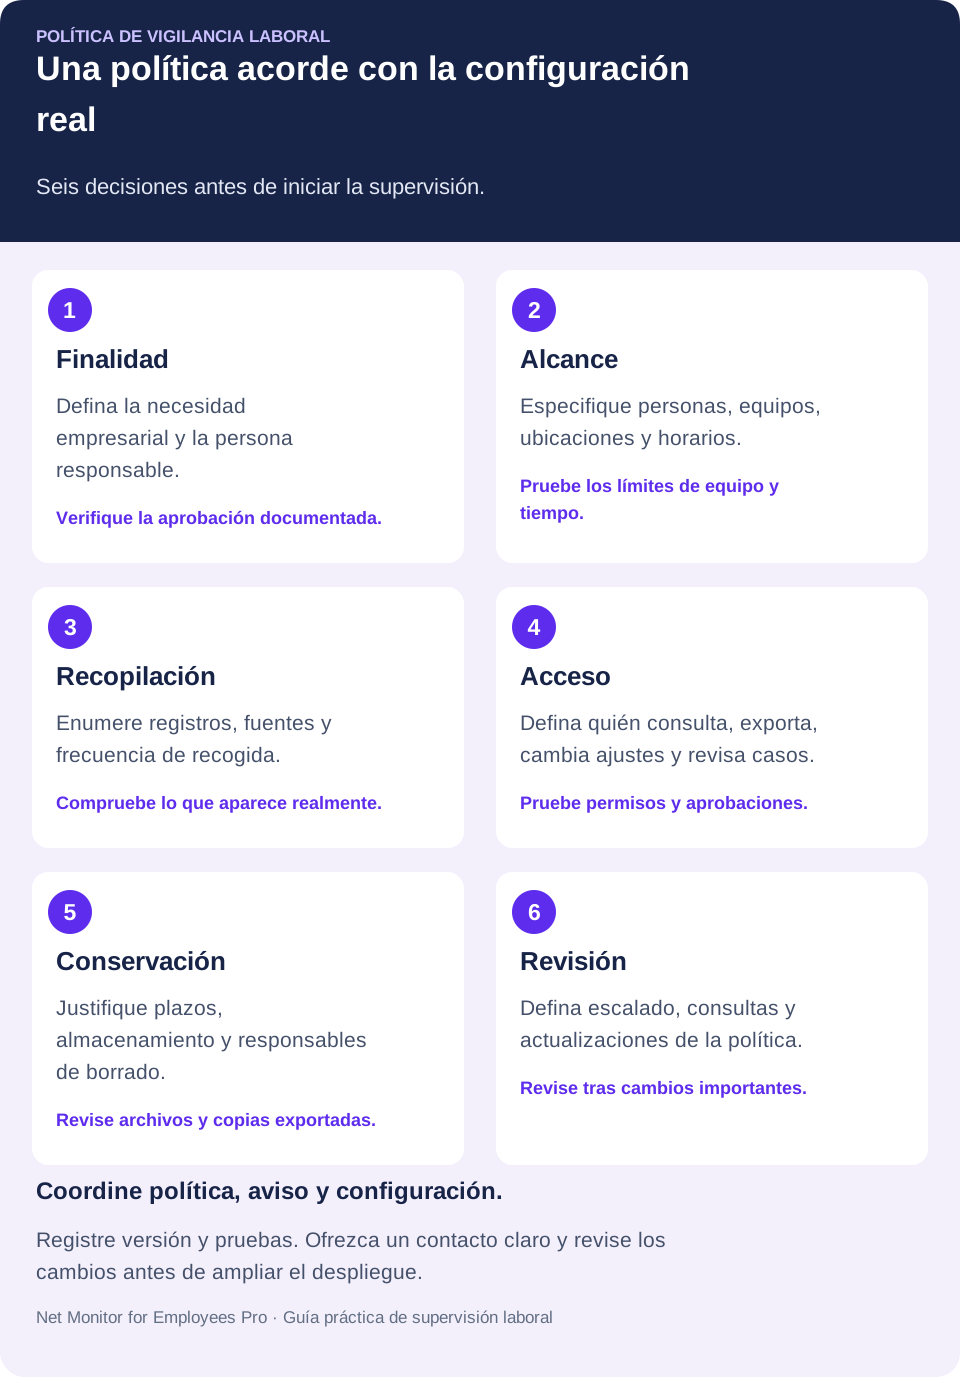
Revise el borrador con informática, RR. HH. y los responsables de privacidad y requisitos laborales. Sustituya promesas generales por decisiones verificables:
- Finalidad y responsabilidad: identifique problema, propietario de la política, aprobador, fecha de entrada en vigor y próxima revisión.
- Cobertura y límites: enumere grupos, ubicaciones, dispositivos gestionados, acceso remoto, exclusiones de equipos personales y periodos de supervisión.
- Recopilación y restricciones: identifique categorías activadas, frecuencia, sistema de origen y reglas web, de aplicaciones o dispositivos.
- Avisos y preguntas: establezca cuándo y cómo se entrega la política, cómo se acredita la recepción y quién recibe consultas.
- Acceso autorizado: determine quién consulta, exporta, modifica ajustes o aprueba investigaciones, y cómo se documentan las acciones.
- Conservación y protección: fije plazos justificados, almacenamiento aprobado, permisos, responsabilidades de borrado y preservación de pruebas pertinentes.
- Revisión y respuesta: defina escalado, explicaciones del empleado, aprobación de excepciones y seguimiento proporcionado.
Haga una prueba limitada de política y configuración
Antes de ampliar, use dispositivos de prueba autorizados y actividad inocua. Confirme los eventos visibles, inicio y fin de grabación, quién recupera informes y dónde quedan descargas o exportaciones. Pruebe una acción restringida y una tarea aprobada. Si hay discrepancias con la política, corrija el ajuste o reevalúe el alcance autorizado antes del despliegue. Guarde el resultado junto a la versión de la política.
Ante un problema, avisos claros, controles definidos y registros fiables permiten actuar con decisión. Establezca las reglas antes de la primera investigación, no cuando ya se cuestionan las pruebas.
09Preguntas sobre políticas de vigilancia laboral
¿Qué debe incluir una política de vigilancia laboral?
Finalidad, personas y sistemas cubiertos, categorías, horarios, revisores autorizados, conservación, aviso y escalado. Explique límites para trabajo remoto y dispositivos personales, canales de preguntas y responsabilidad de actualización.
¿Es lo mismo que una política de uso aceptable?
Tienen finalidades distintas. El uso aceptable describe cómo pueden utilizarse los recursos. La política de supervisión explica cómo se observa y registra ese uso, quién lo revisa y los límites de recopilación. Enlace ambos documentos para que restricciones y aplicación sean coherentes.
¿Una confirmación firmada permite cualquier vigilancia?
No. Puede acreditar recepción, pero no sustituye requisitos de aviso, base jurídica, consentimiento, consulta u otros. Evalúe la actividad concreta y las jurisdicciones afectadas antes de implantarla.
¿Cuánto tiempo deben conservarse los registros?
No hay un plazo adecuado para todos los registros y empresas. Justifíquelo según finalidad, riesgo y requisitos. Defina la preservación para investigaciones autorizadas y compruebe el borrado en dispositivos, archivos de consola, exportaciones y otros destinos aprobados.
¿Cómo aseguramos que el software coincide con la política?
Vincule cada categoría y restricción con su configuración real. Pruebe dispositivos, horarios, informes, permisos, almacenamiento y borrado con datos inocuos. Repita tras cambios relevantes en política, plantilla o software.