Richtlinie zur Mitarbeiterüberwachung
Eine Richtlinie zur Mitarbeiterüberwachung, die sich bewährt
Legen Sie fest, was wann überwacht wird, wer Aufzeichnungen prüfen darf und wie Erkenntnisse behandelt werden – mit einer praktischen Checkliste für einheitliche Kontrollen.
Ein Vorgesetzter stellt fest, dass ein remote arbeitender Mitarbeiter Stunden auf Streamingseiten verbracht hat. Die IT entdeckt nicht genehmigte Fernzugriffssoftware auf einem Firmenlaptop. Eine Kundendatei wird in eine private Cloud kopiert. Ohne klare Richtlinie zur Mitarbeiterüberwachung führen solche Vorfälle zu Streit über Erwartungen, statt zu Entscheidungen auf Grundlage überprüfbarer Fakten.
Überwachungswerkzeuge schaffen Einblick. Die Richtlinie bestimmt, wann dieser genutzt wird, welche Daten erfasst werden, wer Zugriff erhält und wie das Unternehmen auf Erkenntnisse reagiert. Für kleine und mittlere Unternehmen ist diese Unterscheidung wesentlich. Der vage Hinweis, Beschäftigte könnten überwacht werden, liefert weder einen praktikablen Handlungsmaßstab noch eine verlässliche Entscheidungsgrundlage bei Produktivitäts-, Sicherheits- oder Disziplinarfragen.
01Was eine Überwachungsrichtlinie leisten muss
Eine praktikable Richtlinie erfüllt zwei Aufgaben: Unternehmenswerte schützen und verständliche Grenzen setzen. Erläutern Sie, welche Firmengeräte, Netzwerke, Konten und Geschäftsdaten der Arbeit dienen und welche Überwachung, Protokollierung, Einschränkung oder Prüfung gilt. Ordnen Sie jede Maßnahme einem bestimmten betrieblichen, sicherheitsbezogenen, regulatorischen oder untersuchungsbezogenen Zweck zu. Geräteeigentum allein rechtfertigt keine unbegrenzte Überwachung.
Die Richtlinie soll Unsicherheit beseitigen. Beschäftigte müssen wissen, ob Bildschirme aufgezeichnet, Websites und Anwendungen verfolgt, Tastatureingaben erfasst, Dateiaktivitäten protokolliert, Ton aufgenommen oder außerhalb des Büros genutzte Geräte überwacht werden. Benennen Sie eingesetzte Funktionen klar. Verdeckte Annahmen verursachen vermeidbare Konflikte und schwächen die Aussagekraft einer Empfangsbestätigung.
Erfassen Sie nicht jeden verfügbaren Datenpunkt nur deshalb, weil die Software es ermöglicht. Der passende Umfang hängt von Rolle, Datensensibilität, Geräteeigentum und Geschäftsrisiko ab. Ein Finanzarbeitsplatz mit Gehaltsdaten kann strengere Kontrollen benötigen als ein gemeinsam genutzter Besprechungsraumrechner. Ein Firmenlaptop im Homeoffice erfordert andere Grenzen als ein privates Gerät mit eingeschränktem geschäftlichem Zugang.
02Geräte, Personen und Zeiten festlegen
Beginnen Sie mit den erfassten Ressourcen und Tätigkeiten. Benennen Sie Firmencomputer, Mobilgeräte, Server, E-Mail-Konten, Kollaborationsplattformen, VPN-Verbindungen, Cloudanwendungen, Wechselmedien und Firmennetze konkret. Sind Privatgeräte erlaubt, bestimmen Sie, ob die Überwachung nur ein verwaltetes Arbeitsprofil, einen virtuellen Desktop oder eine genehmigte Geschäftsanwendung umfasst. Nennen Sie auch Beschäftigtengruppen und Standorte. Prüfen Sie, ob die Technik die beschriebene Grenze einhält: Ein Versprechen zum Arbeitsprofil hilft nicht, wenn das gesamte Privatgerät erfasst wird.
Eine belastbare Richtlinie trennt geschäftliche Aktivitäten vom privaten Bereich. Sie kann beispielsweise Überwachung auf Firmengeräten und Unternehmenssystemen einschließlich Fernarbeit vorsehen und private Geräte oder Konten außerhalb genehmigter Arbeitsumgebungen ausnehmen. Beschreiben Sie die Grenze ausdrücklich und überprüfen Sie sie im tatsächlichen Betrieb.
Regeln Sie auch die Nutzung außerhalb der Arbeitszeit. Dürfen Beschäftigte Firmenlaptops privat verwenden, erklären Sie, ob die Überwachung dabei weiterläuft und private Aktivitäten sichtbar werden können. Viele Unternehmen begrenzen private Nutzung, statt geschäftliche und private Daten nachträglich auseinanderzusortieren. Ein Hinweis auf mögliche Sichtbarkeit macht nicht jede Erfassung angemessen. Legen Sie zulässige Überwachungszeiten fest und testen Sie sie, auch bei erneuter Geräteverbindung oder abweichenden Schichten.
03Genau angeben, welche Daten erfasst werden
Verstecken Sie Erfassungspraktiken nicht hinter pauschaler Rechtssprache. Benennen Sie die tatsächlich erhobenen Kategorien: Bildschirmbilder oder Videos, aktive Anwendungen, besuchte Websites, Suchaktivitäten, Dateiübertragungen, An- und Abmeldezeiten, Prozesse, Geräteverbindungen und Sicherheitsereignisse. Beschreiben Sie, ob kontinuierlich, zeitgesteuert oder erst nach einer autorisierten Aktion erfasst wird. Unterscheiden Sie Live-Ansicht und gespeicherte Aufzeichnung und erklären Sie die Datenerhebung bei Fernarbeit.
Tonaufnahmen, Webcam-Nutzung und Tastaturprotokollierung erfordern eine eigene Prüfung, da sie private Gespräche, Zugangsdaten und andere sensible Informationen erfassen können. Prüfen Sie weniger eingreifende Alternativen für denselben Zweck. Aktivieren Sie Funktionen nur mit dokumentierter Begründung, streng kontrolliertem Zugriff und erforderlicher rechtlicher Prüfung, Information und Berechtigung. Die Erwähnung einer Funktion in der Richtlinie allein erlaubt ihren Einsatz nicht.
Machen Sie deutlich, dass das Unternehmen Websites sperren, Anwendungen, externe Speicher, unerlaubte Software oder unsichere Gerätefunktionen einschränken kann. Ohne Durchsetzung beobachten Führungskräfte womöglich immer dasselbe Problem. Gehen von sozialen Medien, Spieleseiten, privaten Cloudspeichern oder Fernsteuerungswerkzeugen Risiken aus, bestimmen Sie, wer Einschränkungen genehmigt, welche Geräte betroffen sind und wie Ausnahmen für legitime Arbeit beantragt werden.
Prüfen Sie die Einstellungen von Desktop Recorder getrennt von den Berichtseinstellungen. Ein Zeitplan für Bildschirmaufnahmen legt nicht automatisch die Erfassungszeiten von Website-, Anwendungs- oder Tastaturberichten fest. Die Hilfe zu Tools and Restrictions erklärt den Unterschied zwischen sofortigen Aktionen auf ausgewählten Computern und dauerhaften Einschränkungen, die global für Mitarbeitercomputer gelten.
04Jede Kontrolle mit einem Geschäftszweck verbinden
Eine Richtlinie lässt sich leichter befolgen, wenn sie Überwachung mit tatsächlichen betrieblichen Anforderungen verbindet. Nennen Sie das gewünschte Ergebnis: Arbeitsaktivitäten prüfen, vertrauliche Daten schützen, unerlaubte Software erkennen, Vorfälle untersuchen, Nutzungsregeln durchsetzen und bei notwendigen Maßnahmen eine dokumentierte Grundlage haben.
Dieser Zweck sollte den Einsatz bestimmen. Live-Bildschirmansichten können bei der Unterstützung neuer Beschäftigter, der Funktionsprüfung eines entfernten Arbeitsplatzes oder der Untersuchung eines Verdachts helfen. Website- und Anwendungsberichte zeigen möglicherweise Muster, die eine Prüfung privater Internetnutzung, nicht genehmigter Software oder eines Engpasses rechtfertigen. Sofern Sicherheitssysteme sie erfassen, unterstützen Datei- und Prozessprotokolle Untersuchungen zu Datenbewegungen außerhalb freigegebener Systeme. Aktivitätsdaten liefern Kontext; sie beweisen nicht automatisch Arbeitszeitbetrug oder eine Dateiübertragung.
Machen Sie Produktivitätsberichte nicht zum einzigen Ziel. Eine Person kann aktiv wirken und schlechte Ergebnisse liefern; eine andere tippt wenig, während sie ein komplexes Kunden- oder Technikproblem löst. Berichte unterstützen Führungskräfte, ersetzen aber nicht deren Urteil. Berücksichtigen Sie Rolle, Aufgabenlast, Fristen, Ergebnisqualität und dokumentierte Erwartungen, bevor Sie Aktivitätsdaten als Nachweis geringer Leistung behandeln.
Geht es beispielsweise um unerlaubte Dateifreigabesoftware, identifizieren Sie zunächst die Anwendung, prüfen ihren geschäftlichen Einsatz und wenden eine genehmigte Anwendungsregel an. Dauerhafte Tonaufnahmen würden andere, erheblich eingreifendere Informationen erheben und wären kein verhältnismäßiger Ersatz für diese Anwendungskontrolle. Dokumentieren Sie die Gründe jeder Erfassungsentscheidung vor dem Rollout.
05Zugriff, Aufbewahrung und Speicherung kontrollieren
Überwachungsaufzeichnungen sind sensible Geschäftsinformationen. Benennen Sie die Rollen, die Live-Bildschirme ansehen, Aufnahmen prüfen, Berichte exportieren, Einstellungen ändern und Untersuchungen freigeben dürfen. In kleinen Unternehmen sollte dies auf bestimmte IT-Administratoren, Sicherheitskräfte, verantwortliche Betriebsleiter und Führungskräfte mit dokumentiertem Informationsbedarf begrenzt sein.
Rollenbezogene Zugriffsgrenzen erschweren neugieriges Durchsehen und verringern interne Datenschutzprobleme. Verlangen Sie persönliche Administratorkonten, geschützte Zugangsdaten und, soweit möglich, nachvollziehbare Verwaltungsaktionen. Führungskräfte dürfen Mitarbeiterdaten nicht aus bloßer Neugier prüfen. Ordnen Sie Zuständigkeiten den Berechtigungen im Werkzeug, auf Administratorarbeitsplätzen und im Speichersystem zu. Fehlt eine benötigte Freigabe- oder Auditfunktion, dokumentieren Sie das ergänzende Verfahren.
Ebenso wichtig sind Aufbewahrungsregeln. Legen Sie für jeden Datentyp eine begründete Dauer anhand von Zweck und geltenden Anforderungen fest, statt alles für einen möglichen späteren Nutzen zu behalten. Speichern Sie nicht unbegrenzt. Lange Fristen erhöhen Kosten und mögliche Schäden einer Datenpanne und erschweren die Verwaltung. Unterscheiden Sie Routineberichte, Sicherheitsmeldungen und Beweise für laufende Untersuchungen oder rechtliche Aufbewahrungspflichten.
Bei verteilten Teams müssen Speicherorte und Zuständigkeiten klar sein. Verwenden Sie genehmigte Ablagen mit definierten Rechten, statt unkontrollierte Kopien auf Administratorrechnern zuzulassen. Bei Cloudspeicherung dokumentieren Sie erlaubte Ziele, Verschlüsselungsanforderungen und Löschverfahren.
Prüfen Sie in Net Monitor for Employees Pro Aufzeichnungs- und Berichtsaufbewahrung getrennt, einschließlich Kopien auf Mitarbeitercomputern, im Konsolenarchiv und an freigegebenen externen Zielen. Die Aufzeichnungsverschlüsselung wird unabhängig vom Speicherort eingerichtet; sie verschlüsselt nicht automatisch jeden Aktivitätsbericht oder Export. Bestimmen Sie Verantwortliche für Löschtests, Schlüsselsicherungen und gesicherte Vorfallsnachweise.
06Information und Empfangsbestätigung praktisch organisieren
Stellen Sie Beschäftigten die Richtlinie vor Überwachungsbeginn, bei Einstellung und bei wesentlichen Änderungen bereit. Holen Sie, soweit angemessen oder erforderlich, eine unterschriebene oder elektronische Bestätigung ein, dass die Person die Richtlinie erhalten hat, die mögliche Überwachung versteht und die Nutzungsregeln befolgt.
Eine Bestätigung kann den Empfang dokumentieren und Unklarheiten verringern. Sie ist keine freiwillig erteilte Einwilligung, kein Verzicht auf Arbeitnehmerrechte und macht eine unzulässige Überwachung nicht erlaubt. Verwenden Sie für Fernarbeit übereinstimmende Angaben in Vereinbarungen und Geräteübergabeformularen. Bewahren Sie Version, Zustellungsdatum und Bestätigung auf und nennen Sie eine Anlaufstelle für Fragen, Auskunftsanfragen oder Bedenken.
US-Bundes-, Bundesstaats- und örtliche Regeln können Überwachung betreffen, insbesondere Tonaufnahmen, elektronische Kommunikation, biometrische Daten, Informationspflichten und Beschäftigte außerhalb des Sitzstaates. Tarifliche Vereinbarungen, Kundenverträge und Branchenregeln können weitere Grenzen setzen. Lassen Sie Richtlinie und geplante Konfiguration vor Einsatz durch qualifizierte Arbeitsrechts- und Datenschutzberatung prüfen, besonders bei Audio, Tastatureingaben, Privatgeräten oder mehreren Rechtsordnungen. Dieser Leitfaden bietet einen betrieblichen Rahmen, keine rechtsordnungsspezifische Rechtsvorlage.
Regeln am Arbeitsort der Beschäftigten prüfen
Die Anforderungen unterscheiden sich. Beispielsweise verlangt das New Yorker Gesetz zur Information über elektronische Überwachung von erfassten privaten Arbeitgebern mit Geschäftsstelle im Bundesstaat, betroffene Beschäftigte bei Einstellung vorher schriftlich zu informieren, eine Bestätigung einzuholen und einen entsprechenden Hinweis auszuhängen. Geltungsbereich und Ausnahmen sind entscheidend; das Beispiel ist keine landesweite US-Regel.
Für Großbritannien behandelt der ICO-Leitfaden zur Mitarbeiterüberwachung Rechtsgrundlage, Transparenz, Erforderlichkeit und Verhältnismäßigkeit und erklärt, warum Einwilligung im Beschäftigungsverhältnis meist ungeeignet ist. Die ICO kennzeichnet diese Hinweise derzeit wegen Gesetzesänderungen als in Überarbeitung. Prüfen Sie aktuelle Anforderungen mit Ihrer Beratung, bevor Sie Richtlinie und Konfiguration abschließen.
07Die Richtlinie in einen wiederholbaren Führungsprozess überführen
Eine Richtlinie scheitert, wenn sie im Handbuch steht, die Überwachung aber uneinheitlich eingerichtet ist. Schaffen Sie einen einfachen Ablauf für regelmäßige Prüfung und Eskalation. Führungskräfte sollten Muster in Berichten untersuchen, statt auf eine einzelne ungewöhnliche Stunde zu reagieren. IT prüft Sicherheitsindikatoren, nicht genehmigte Anwendungen und verdächtige Dateibewegungen. Dokumentieren und sichern Sie ernste Erkenntnisse und leiten Sie sie an zuständige Führung, Personalstelle, Sicherheit oder Rechtsberatung weiter. Halten Sie Anlass, genehmigten Umfang, Prüfer und Ergebnis fest. Geben Sie Beschäftigten angemessen Gelegenheit zur Erklärung, bevor Sie Leistungsurteile fällen.
Reagieren Sie abgestuft auf gewöhnliche Fehlbenutzung statt vorsätzliches Fehlverhalten. Übermäßiges privates Surfen beim ersten Mal kann ein Gespräch und eine Erinnerung erfordern. Wiederholungen können strengere Einschränkungen oder formale Maßnahmen rechtfertigen. Glaubhafte Hinweise auf Datendiebstahl, geteilte Zugangsdaten, Malwareinstallation oder absichtliche Löschung verlangen eine schnellere Sicherheitsreaktion.
Net Monitor for Employees Pro unterstützt diesen Ablauf durch Live-Bildschirmansicht, Desktopaufzeichnung, Website- und Anwendungsberichte, entfernte Dateiverwaltung und Endgerätekontrollen in einer Konsole. Der praktische Vorteil ist Geschwindigkeit: Berechtigte Administratoren können einen Sachverhalt prüfen, verfügbare relevante Nachweise sichern, riskante Programme oder Websites sperren und korrigieren, ohne zwischen unabhängigen Werkzeugen zu wechseln.
Prüfen Sie die Richtlinie mindestens jährlich und nach wesentlichen Änderungen an Fernarbeit, Geräteeigentum, Sicherheitsvorfällen oder Überwachungstechnik. Entscheidend ist nicht die Länge, sondern dass Führungskräfte sie einheitlich anwenden, Beschäftigte sie verstehen und IT sie ohne neue Risiken durchsetzen kann. Bestimmen Sie einen Verantwortlichen und Prüftermin. Kontrollieren Sie Einstellungen und Wortlaut bei jeder neuen Funktion oder Beschäftigtengruppe erneut.
08Checkliste vor Einführung der Überwachungsrichtlinie
Prüfen Sie Ihren Entwurf mit IT, Personal und den Zuständigen für Datenschutz und Beschäftigungsanforderungen. Ersetzen Sie allgemeine Zusagen durch überprüfbare Entscheidungen:
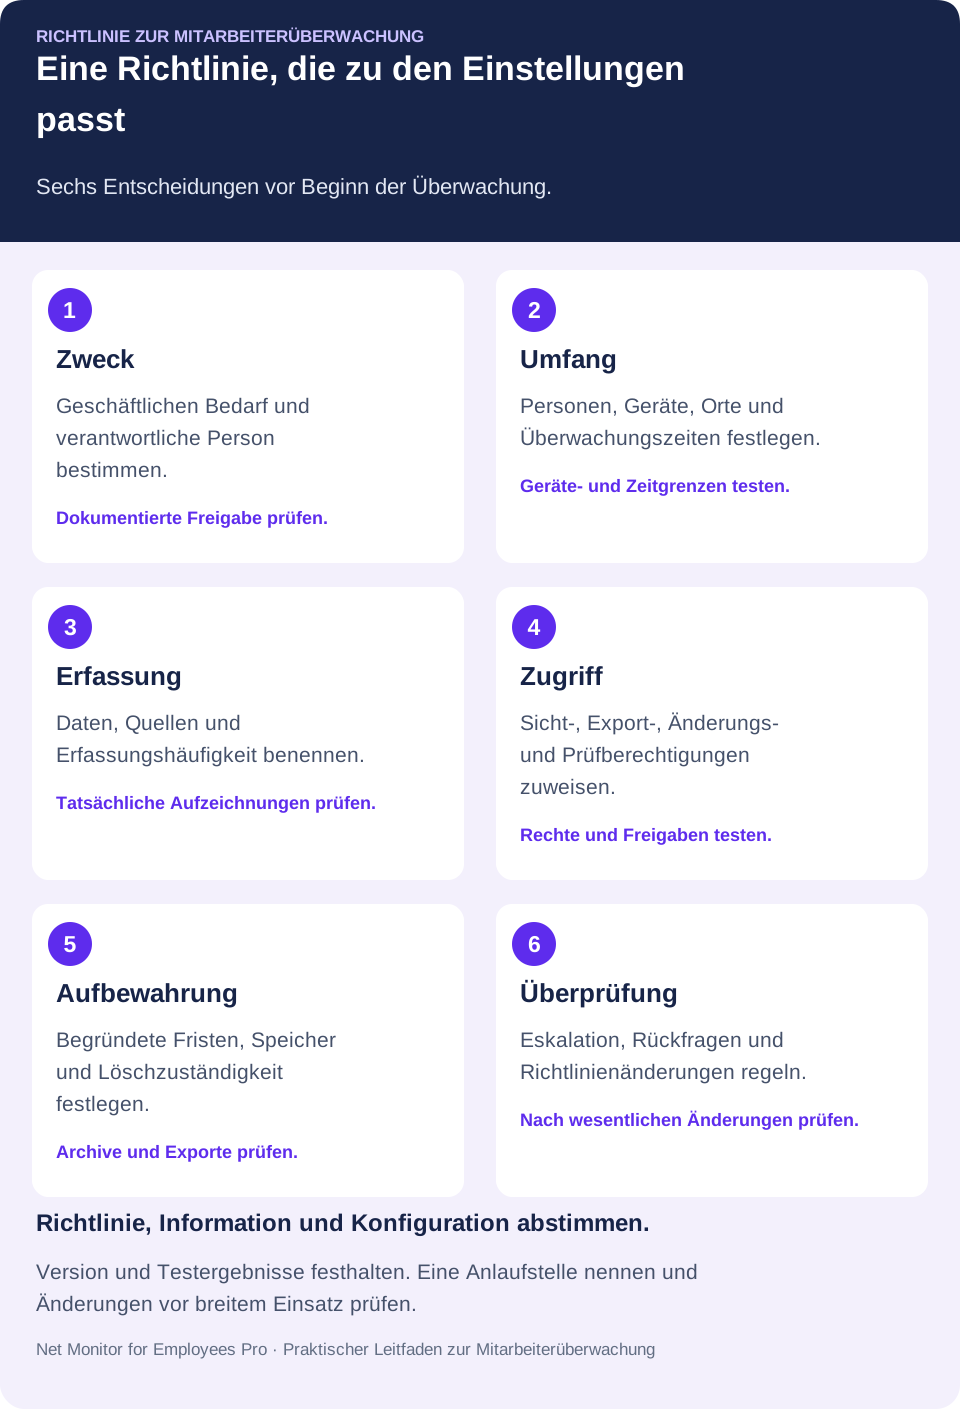
- Zweck und Zuständigkeit: Problem, Richtlinienverantwortlichen, Genehmiger, Inkrafttreten und nächsten Prüftermin nennen.
- Umfang und Grenzen: Beschäftigtengruppen, Standorte, verwaltete Geräte, Fernzugriffe, Privatgeräteausnahmen und Überwachungszeiten aufführen.
- Erfassung und Einschränkungen: jede aktive Datenkategorie, Häufigkeit, erfassendes System sowie Website-, Anwendungs- und Geräteregeln bestimmen.
- Information und Rückfragen: Zeitpunkt und Art der Bereitstellung, Empfangsdokumentation und Anlaufstelle festlegen.
- Berechtigter Zugriff: bestimmen, wer ansehen, exportieren, Einstellungen ändern oder Untersuchungen genehmigen darf und wie Aktionen dokumentiert werden.
- Aufbewahrung und Schutz: begründete Fristen, genehmigte Speicher, Zugriffsrechte, Löschzuständigkeiten und Sicherung relevanter Vorfallsnachweise festlegen.
- Prüfung und Reaktion: Eskalation, Stellungnahmen der Beschäftigten, Ausnahmen und angemessene Folgemaßnahmen definieren.
Richtlinie und Einstellungen im kleinen Umfang abgleichen
Verwenden Sie vor breiter Einführung autorisierte Testgeräte und harmlose Beispieltätigkeiten. Prüfen Sie sichtbare Ereignisse, Start und Ende der Aufzeichnung, Abrufberechtigungen und Speicherorte heruntergeladener oder exportierter Kopien. Testen Sie eine eingeschränkte Aktion und eine genehmigte Aufgabe. Widerspricht das Ergebnis der Richtlinie, korrigieren Sie die Einstellung oder überprüfen den genehmigten Umfang vor dem Rollout. Bewahren Sie das Testergebnis mit der Richtlinienversion auf.
Bei Problemen schaffen klare Information, definierte Kontrollen und verlässliche Nachweise Handlungsspielraum. Legen Sie die Regeln vor der ersten Untersuchung fest, nicht erst, wenn die Beweislage infrage steht.
09Fragen zur Richtlinie für Mitarbeiterüberwachung
Was gehört in eine Überwachungsrichtlinie?
Zweck, betroffene Personen und Systeme, Datenkategorien, Zeiten, berechtigte Prüfer, Aufbewahrung, Mitarbeiterinformation und Eskalation. Erläutern Sie Grenzen bei Fernarbeit und Privatgeräten, den Weg für Rückfragen und die Verantwortung für Aktualisierungen.
Ist eine Überwachungsrichtlinie dasselbe wie eine Nutzungsrichtlinie?
Sie haben verschiedene Aufgaben. Nutzungsregeln beschreiben den erlaubten Umgang mit Unternehmensressourcen. Die Überwachungsrichtlinie erklärt Erfassung und Beobachtung dieser Nutzung, Prüfrechte und Grenzen. Verweisen Sie wechselseitig auf beide Dokumente, damit Einschränkungen und Durchsetzung zusammenpassen.
Erlaubt eine unterschriebene Bestätigung jede Überwachung?
Nein. Sie kann den Empfang belegen, ersetzt aber keine erforderliche Information, Rechtsgrundlage, Einwilligung, Beteiligung oder sonstige Voraussetzung. Prüfen Sie die konkrete Maßnahme und beteiligten Rechtsordnungen vor dem Einsatz.
Wie lange sollten Überwachungsaufzeichnungen aufbewahrt werden?
Es gibt keine für jedes Unternehmen und jeden Datentyp passende Frist. Begründen Sie sie anhand von Zweck, Risiko und Anforderungen. Regeln Sie die Sicherung relevanter Nachweise für autorisierte Untersuchungen und prüfen Sie Löschung auf Geräten, in Konsolenarchiven, Exporten und weiteren genehmigten Ablagen.
Wie stellen wir sicher, dass die Software zur Richtlinie passt?
Ordnen Sie jede Erfassung und Einschränkung einer tatsächlichen Einstellung zu. Testen Sie Geräte, Zeiten, Berichte, Rechte, Speicherung und Löschung mit harmlosen Daten. Wiederholen Sie dies nach wesentlichen Änderungen an Richtlinie, Belegschaft oder Software.