Şirket verilerinin korunması
İş Yerinde Çalışan Kaynaklı Veri İhlalleri Nasıl Önlenir?
En az ayrıcalık, uygulanabilir cihaz kontrolleri ve ekibinizin kullanabileceği müdahale planıyla yanlışlıkla paylaşımı ve yetkisiz aktarımı azaltın.
Kişisel diske kopyalanan müşteri listesi, yanlış alıcıya e-postalanan bordro dosyası veya özel buluta yüklenen şirket belgeleri dakikalar içinde maliyetli bir olaya dönüşebilir. Çalışan kaynaklı veri ihlallerini önlemek için politika belgesi ve yıllık güvenlik hatırlatmasından fazlası gerekir. Şirket cihazlarında görünürlük, hassas veriler için net sınırlar ve ifşa büyümeden güvensiz aktarımı durdurabilme olanağı gerekir.
Küçük ve orta ölçekli işletmelerde sorun her zaman karmaşık bir saldırı değildir. Günlük davranışlar zayıf kontrollerle birleşebilir: fazla erişim, yönetilmeyen dizüstüler, izinsiz uygulamalar, paylaşılan parolalar veya iş istasyonunda ne olduğunu gösteren kayıtların bulunmaması. Pratik yanıt, gereksiz erişimi azaltmak, istisnaları erken görmek ve bir şüphe oluştuğunda kanıtı korumaktır.
01Çalışanların işlediği verilerden başlayın
Çalışanlarla ilişkili ihlaller; yanlışlıkla ifşa, meşru erişimin kötüye kullanılması ve ele geçirilmiş hesabın saldırgan tarafından kullanılması gibi durumları kapsar. Bu rehber müşteri kayıtları, bordro, sözleşmeler ve iç belgeler dahil personelin işlediği iş bilgilerinin korunmasına odaklanır. Doğru kontrol, bilginin nerede tutulduğuna ve nasıl kullanılmasına izin verildiğine bağlıdır.
En hassas verileriniz için kısa bir envanter çıkarın. Her kategoriye sorumlu atayın, erişmesi gerekenleri belirleyin ve onaylı depolama ile paylaşım yolunu kaydedin. Yerel indirmeleri ve dışa aktarılan tabloları dahil edin: asıl veritabanı izinleri masaüstündeki kopyayı otomatik korumaz. FTC’nin kişisel bilgileri koruma rehberi, işletmenin tuttuğu bilgileri anlamaya ve gereksiz saklamayı azaltmaya yardımcı olur.
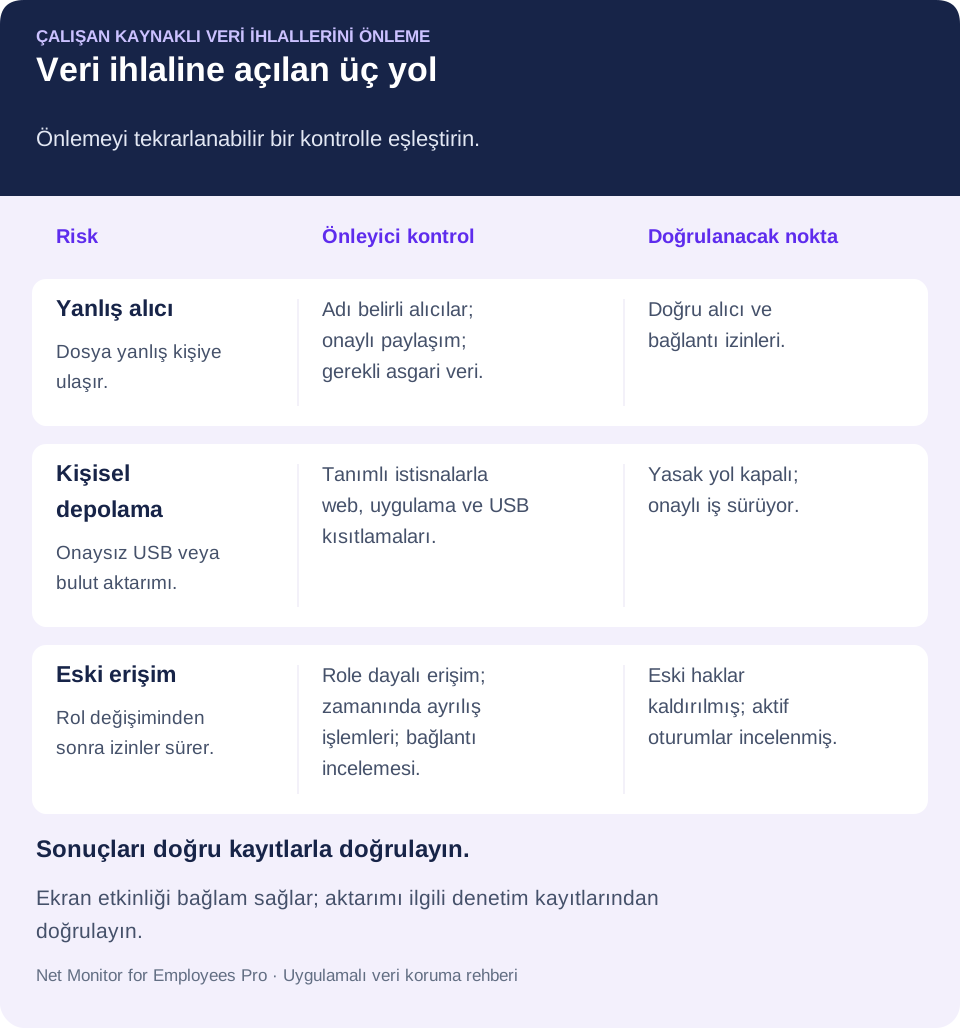
- Müşteri bilgileri: kayıtları kimin dışa aktarabileceğini ve dış alıcının nasıl doğrulanacağını belirleyin.
- Bordro ve İK dosyaları: erişimi sorumlu ekiple sınırlandırın ve paylaşılan klasör üyeliklerini inceleyin.
- Proje dosyaları ve kaynak materyal: onaylı iş ortaklarını, paylaşım hedeflerini ve geçici erişimin bitişini belirleyin.
Her iş akışı için şu soruyu sorun: bu dosya bugün yanlış kişiye gitse sorumlusunu bulabilir, sonraki erişimi durdurabilir ve ne paylaşıldığını belirleyebilir miyiz?
02Uç nokta kontrolüyle çalışan kaynaklı veri ihlallerini önleyin
Her ihlal kasıtlı değildir. Bir satış çalışanı evden çalışmak için teklifi kişisel bulutuna kaydedebilir. Yönetici, çalışan bilgileri içeren tabloyu güvensiz kanaldan gönderebilir. Bir çalışan mevcut kontrolleri aşan dosya paylaşım aracı kurabilir. Niyet, olayı değerlendirirken önemlidir ancak ifşayı sınırlama gereğini ortadan kaldırmaz.
Şirket bilgisayarları ve değerli bilgi tutan sistemlerle başlayın. BT hangi cihazların aktif olduğunu, kullanıcılarını, kurulu yazılımları ve temel korumaların durumunu bilmelidir. Haftalardır bağlanmayan cihaz, tanınmayan uzaktan erişim aracı veya gereksiz yerel yönetici hakkı inceleme gerektirir. Sistemleri ve güvenlik yazılımını güncel tutun; cihaz şifrelemesini uç nokta güvenlik platformunuzdan yönetin.
Uç nokta yönetimi BT’ye sorunları yalnızca kaydetmek yerine düzeltme olanağı verir. İşin gerektirmediği çıkarılabilir depolamayı kısıtlayın. Uygun olduğunda onaysız bulut, web posta, uzaktan kontrol ve dosya aktarım sitelerini engelleyin. Yetkisiz kurulumu işletim sistemi ayrıcalıkları ve yazılım dağıtım politikalarıyla sınırlandırın. Gereksiz yerel yönetici haklarını kaldırın. Meşru işler istisna gerektirebileceği için hızlı ve kayıtlı onay süreci oluşturun.
Kontrolü korunacak aktarım yoluyla eşleştirin
Net Monitor for Employees Pro içindeki Internet Control, siteler için izin ve engel kuralları sunar; Blocking Applications çalışabilecek uygulamaları belirler. Programı çalıştırmayı engellemek, kurulum yetkisini kaldırmakla aynı değildir. Kurala güvenmeden önce ilgili site, tarayıcı ve uygulamayı yönetilen bilgisayarlarda deneyin.
Tools and Restrictions yardımı, Lock USB drives, Disable Printing ve kapsamlarını açıklar. Tools içindeki anlık işlemler seçili bilgisayarlara uygulanır; Restrictions sekmesindeki kalıcı ayarlar çalışan bilgisayarlarına genel olarak uygulanır. Etkinleştirmeden önce kapsamı doğrulayın; platform desteğini ve onaylı işe etkisini test edin.
Amaç, kolaylığın müşteri kayıtları, finansal veriler, kaynak dosyalar veya iç belgeler için kontrolsüz çıkışa dönüşmeden çalışanların onaylı işleri tamamlamasıdır. Bir aktarım yolunu kısıtladığınızda çalışan bir alternatif sunun.
03Erişimi ifşaya dönüşmeden sınırlandırın
Gereksiz erişimi azaltmak riski düşürmenin pratik yoludur. Çalışanlar ileride belki kullanacakları her kaynağa değil, mevcut rollerinin dosya, uygulama ve kayıtlarına erişmelidir. En az ayrıcalık ilkesi, izinlerin gerçek işe uygun tutulmasıdır.
İşe giriş, bölüm değişikliği, geçici görev ve ayrılışlarda izinleri inceleyin. Erişim değişiklikleri görev değişiminin gerisinde kalıp yüklenicilere veya bölüm değiştirenlere gereksiz hesap ve klasör erişimi bırakabilir. Ayrılışa özellikle dikkat edin: kararlaştırılan zamanda hesapları kapatın, cihazları alın, belirteçleri ve uzaktan erişimi iptal edin, kişinin bildiği ortak kimlik bilgilerini değiştirin. Ana hesap yanında dış iş ortaklarını ve aktif paylaşım bağlantılarını da kontrol edin.
Yönetim işleriyle günlük işler için ayrı hesaplar kullanın. Ayrıcalıklı hesapla e-posta okumak veya gezinmek, oltalama ya da zararlı indirmenin olası zararını büyütür. Desteklenen e-posta, bulut, uzaktan erişim ve yönetim sistemlerinde çok faktörlü kimlik doğrulama isteyin. MFA çalınan parolanın değerini azaltır ama yetkili kullanıcının erişimini kötüye kullanmasını engellemez. NIST’in küçük işletmeler için MFA rehberi, hassas bilgi ve ayrıcalıklı hesaplarda oltalamaya dayanıklı doğrulamaya neden öncelik verilmesini de açıklar.
Hassas verinin açık sorumlusu olmalıdır. Paylaşılan klasör, müşteri dışa aktarımı veya finansal rapor alanından kimse sorumlu değilse izinler birikir. Erişimi onaylayacak kişiyi ve inceleme takvimini belirleyin. Üç aylık inceleme küçük işletmeler için başlangıç olabilir; hassas verilerde daha sık ve her rol değişiminde kontrol yapın. Kaldırılan erişimi kaydedin ve değişikliğin uygulandığını doğrulayın.
04İnceleme gerektiren faaliyetleri izleyin
İhlal araştırması müşterinin dolandırıcılık bildirmesine veya gizli bilginin dışarıda görünmesine bağlı olmamalıdır. Yöneticiler ve BT, çalışanın rolüne veya olağan akışına uymayan etkinliği belirleyecek görünürlüğe sahip olmalı, ardından bağlamı hızla kontrol etmelidir.
Uç nokta, dosya sunucusu, kimlik veya bulut kayıtları görünür kıldığında yararlı uyarılar şunlardır:
- USB’ye, kişisel buluta veya tanınmayan ağ konumlarına büyük dosya kopyaları.
- Çalışanın bölümü veya görevi dışındaki klasörlere tekrarlanan erişim.
- Onaysız web posta, dosya paylaşım sitesi, ekran yakalama aracı veya uzaktan erişim yazılımı kullanımı.
- Rol değişikliği veya ayrılış çevresinde olağan dışı dosya toplama, yazdırma ya da hesap etkinliği.
Tek bir belirti kötü davranışı kanıtlamaz. Finans çalışanı ay sonunda meşru rapor aktarabilir; uzaktan çalışan seyahatte onaylı aktarım yöntemine ihtiyaç duyabilir. İstifa tek başına ihlal kanıtı değildir. Etkinliği politika, görev ve onaylı istisnalarla karşılaştırın; gerçekler hâlâ mevcutken soruları sorun.
Masaüstü izleme ve etkinlik kayıtları bağlam sağlar. Canlı ekran görünümü bilgisayardaki durumu gösterir; etkinlik raporları incelemeyi bilgisayar, kullanıcı ve zaman aralığına daraltır. Web ve uygulama kayıtları riskli araç kullanımını gösterebilir. Açık gerekçe ve yetki bulunduğunda tuş kayıtları bağlam ekleyebilir, fakat çok hassas bilgi de içerebilir. Bu kayıtların hiçbiri tek başına belirli bir dosyanın işletmeden çıktığını kanıtlamaz. Aktarım hedefini ve kapsamını belirlemek için dosya erişimi, e-posta veya bulut denetim kayıtlarıyla ilişkilendirin.
Net Monitor for Employees Pro, yetkili yöneticilerin merkezi konsoldan olay inceleyip desteklenen kısıtlamaları uygulayabilmesi için canlı ekran, kayıt, etkinlik raporu ve uç nokta kontrollerini birleştirir. Pratik yarar; iş istasyonunu incelemek, kayıtları değerlendirmek ve ilgili uygulama, site veya cihaz yolunu kontrol etmektir. Bu görünürlüğü kimlik, e-posta ve veri koruma önlemleriyle tamamlayın; izlemeyi eksiksiz DLP sistemi veya otomatik dosya sızdırma dedektörü saymayın.
Şüpheli davranış değerlendirmesi için iç tehdit izleme rehberini okuyun. Buradaki öncelik, günlük veri işleme hatalarını önlemek ve ele geçirilmiş ya da kötüye kullanılan çalışan hesabının zararını sınırlamaktır.
05Çalışanların uygulayabileceği veri politikaları oluşturun
Gizli bilgiyi koruma yönündeki belirsiz talimat, çalışanı tahmin yürütmeye bırakır. Kullanışlı politika hassas veriyi, onaylı saklama ve paylaşım yollarını ve yasak işlemleri açıklar. Dosya gönderme anında onaylı yolu kolay bulunur kılın.
Kişisel e-posta, tüketici bulutu, USB, özel mesajlaşma, ekran görüntüsü, yazdırma ve kişisel cihaz kurallarını netleştirin. Uzaktan çalışmaya onaylı erişim ve paylaşım yöntemi sağlayın. Yavaş veya belirsiz süreçler kestirme çözümleri teşvik eder. İstisnayı kimin onayladığını, nedenini, kapsamını ve bitişini kaydedin.
Güvenli paylaşımı normal iş akışına dahil edin
Hassas bilgi paylaşmadan önce alıcı kimliğini doğrulayın, gereksiz alanları çıkarın ve erişimi uygun sınırlanmış onaylı hizmet kullanın. Akış izin veriyorsa sınırsız açık bağlantı yerine adı belirlenmiş alıcı seçin. Tekrarlanan dışa aktarımlarda asgari veri kümesini ve hedefle izinleri inceleyecek sorumluyu tanımlayın.
Eğitimde gerçek iş durumlarını kullanın. Proje yöneticisine müşteri dosyasını güvenli paylaşmayı gösterin. İK belgelerinin neden onaylı depoda tutulacağını açıklayın. Müşteri güvensiz aktarım istediğinde ne yapılacağını anlatın. Yanlış e-posta, kayıp cihaz veya şüpheli isteği hemen bildirecek açık kanal sağlayın. İlk ifşa geri alınamasa da hızlı bildirim zararı sınırlayabilir.
Yönetici veya tedarikçi kimliğine bürünen istekleri de ele alın. Olağan dışı hassas kayıt talebini mesajdaki iletişim bilgileri yerine bilinen kanal üzerinden doğrulayın. NIST’in oltalama rehberi tanıma ve bildirim örnekleri sunar. Şüphelenilen hatanın gecikmeden bildirilmesinin beklendiğini netleştirin.
İzlemeyi açıklayın ve yazılı politikayla yönetin. İlgili hukuk ve gizlilik danışmanlarına çalışan konumları ve çalışma düzenleri için gereklilikleri değerlendirtin. Amaç, toplanan veriler, inceleyebilecek kişiler ve saklama süresini tanımlayın. Açık kapsam ve kontrollü erişim, izleme kayıtlarının kendisinin yönetilmeyen hassas veri kaynağı olmasını önler.
06Olay kanıtlarını iş verileri kadar özenle koruyun
Olay çıktığında şirket ne olduğunu belirleyemediğini fark edebilir: günlükler üzerine yazılmış, ekran görüntüsü alınmamış, cihaz silinmiş veya kayıtlar güvensiz paylaşımda kalmıştır. Eksik ya da güvenilmez kanıt, yanıtı yavaşlatır ve sınırlandırma ile takip kararlarını zayıflatır.
Saklama kurallarını iş amacı, risk ve geçerli gerekliliklere göre, yeterli depolamayla belirleyin. Belirli olay veya yetkili araştırma koruma gerektiriyorsa ilgili kayıt, rapor ve sistem günlüklerini olağan silmeden koruyun. Ayrılış, erişim incelemesi başlatmalı; her şeyi süresiz toplamayı otomatik haklı çıkarmamalıdır. Kimlik bilgileri, müşteri verisi veya özel iş yazışmaları içerebildiği için kayıtlara erişimi sınırlayın.
Depolama tasarımı önemlidir. Kayıt ve günlükleri aktarımda ve depoda koruyun, uygun yedekler tutun, yetkili yöneticilerin geri almasını test edin. Yerel alan, güvenli sunucu veya onaylı bulut farklı ihtiyaçları karşılayabilir. Güvenilir kurtarma, kontrollü erişim ve saklama sunarken yeni kontrolsüz hassas veri kopyası yaratmayan tasarımı seçin.
Net Monitor for Employees Pro kayıtları için kayıt şifreleme ayarlarını inceleyin ve anahtar yedeklerini koruyun. Kayıt şifrelemesi depolama konumundan ayrı yapılandırılır; her etkinlik raporunu veya dışa aktarımı şifrelediği varsayılmamalıdır. Ekran kaydı saklama ayarını raporlardan ayrı kontrol edin. Asıl kanıtı saklayın, ne zaman ve nasıl toplandığını belgeleyin, araştırma süreci gerektiriyorsa kopya üzerinde çalışın.
07Şüpheli veri ihlaline hızlı müdahale edin
Şüphe, ölçülü hareket gerektirir. Belirlenmiş olay sorumlusunu bilgilendirin, ilgili kanıtı koruyun ve süren ifşayı plana göre sınırlandırın. Her kaydın toplanmasını bekleyerek acil müdahaleyi geciktirmeyin. Kanıtı yok edebilecek koordinasyonsuz yüzleşme, cihaz silme veya temizlikten kaçının. İlgili etkinliği, tarihleri ve sistemleri kaydedip etkilenen uç noktayı koruyun.
Duruma göre hesap kapatma, aktif oturum veya bağlantı iptali, site ya da uygulama engelleme, kimlik bilgisi değiştirme veya bilgisayar kısıtlaması gerekebilir. Yanıtı gerçeklerle orantılı tutun. Yanlış e-postada varsa geri çağırmayı deneyin fakat tüm kopyaların silindiğini varsaymayın; etki ve sonraki adımlar için olay sorumlusunu dahil edin. Kasıtlı kopyalama şüphesi güvenlik, İK ve hukuk koordinasyonu gerektirebilir. Bildirim kararlarını olaya ve yükümlülüklere göre yetkili kişilere bırakın.
Kısa olay kaydı tutun: bildiren, fark edilme zamanı, etkilenen hesap ve cihazlar, veriler, bilinen hedefler, sınırlandırma işlemleri ve her sonraki adımın sahibi. Doğrulanmış bilgiyi açık sorulardan ayırın. NIST’in olaya müdahale rehberi, hazırlık, tespit, yanıt ve kurtarmayı siber risk yönetiminin bağlantılı parçaları olarak ele alır.
Son olarak kontrol eksikliğini bulun. Gereğinden fazla erişim mi verilmişti? Engellenen hizmet başka yoldan açık mıydı? Meşru uzaktan iş için onaylı yöntem yok muydu? Her olay yalnızca dikkatli olma hatırlatması değil; somut düzeltme, sorumlu ve doğrulama adımı üretmelidir.
08Çalışan kaynaklı veri ihlallerini önleme kontrol listesi
Müşteri verisi gönderimi veya bordro gibi bir hassas akışla başlayın ve kontrolü yaymadan önce tüm yolu doğrulayın:
- Veri sorumlusunu belirleyin. Onaylı kullanıcıları, depolama yerini ve paylaşım hedefini listeleyin.
- Gereksiz erişimi kaldırın. Rol değişimi, ortak hesaplar, dış bağlantılar ve ayrılış prosedürlerini inceleyin.
- Kısıtlı yolu test edin. Gerçek müşteri bilgisi açığa çıkmadan web, uygulama veya USB kısıtını zararsız dosyayla deneyin.
- Onaylı işi test edin. Çalışanların meşru işi tamamlayıp gerektiğinde istisna isteyebildiğini doğrulayın.
- Kayıtları ve bildirimi doğrulayın. İlgili etkinlik ve denetim kayıtlarını alın, zaman damgalarını kontrol edin, bildirimin kime gideceğini prova edin.
Güvenliği ve kullanılabilirliği birlikte değerlendirin: iş bittikten sonra açık kalan istisna kontrol boşluğudur; engellenen onaylı akış ise kestirme yolları teşvik eder. Düzenlemeyi kaydedin ve etkilenen kontrolü yineleyin.
Çalışanlar onaylı işleri verimli yapabilmeli; yetkili yöneticiler iş verisini tehlikeye atan etkinliği görebilmeli, kontrol edebilmeli ve inceleyebilmelidir. Normal iş günü bir ihlal müdahalesine dönüşmeden bu kontrolleri kurun.
09Veri ihlallerini önleme hakkında sorular
Küçük işletme çalışan kaynaklı ihlalleri nasıl önler?
Hassas bilgiyi ve sorumlusunu belirleyin, erişimi role göre sınırlayın ve onaylı paylaşım sunun. MFA, yönetilen cihaz kontrolleri, uygulamalı eğitim ve açık bildirim kanalı ekleyin. Kısıtlamaları ve olay kayıtlarını zararsız örnek verilerle test edin.
Çalışan izleme her veri sızıntısını önler mi?
Hayır. Görünürlük ve bağlam sağlar; desteklenen kısıtlar belirli kötüye kullanım fırsatlarını azaltır. Kimlik kontrolleri, e-posta ve bulut güvenliği veya gerektiğinde özel DLP yeteneğinin yerini almaz. Araçlarınızın gerçekte hangi olayları kaydettiğini doğrulayın.
Tüm USB ve kişisel bulut depolarını engellemeli miyiz?
Kontrolü veri ve işe göre seçin. Onaysız yolları kısıtlayın, işe yarayan alternatif sağlayın ve istisnaları kaydedin. Meşru iş akışını bozmamak için yaymadan önce kural kapsamını deneyin.
Yanlış kişiye dosya gönderen çalışan ne yapmalı?
Olay kanalından hemen bildirmeli ve mesaj ayrıntılarını korumalıdır. Olay sorumlusu veri, alıcı ve sınırlandırma seçeneklerini değerlendirebilir. Geri çağırma bazı ortamlarda yardımcı olur ama ifşanın geri alındığını kanıtlamaz.
Şüpheli ihlalin incelenmesinde hangi kanıtlar yararlıdır?
Hesap ve cihaz kimliklerini, zamanları, dosya veya mesaj ayrıntılarını, paylaşım hedeflerini ve mevcut denetim günlüklerini koruyun. Ekran kayıtları ve etkinlik raporları bağlam ekler. Kayıtları koruyun, toplanmasını belgeleyin ve şüpheli davranışla gerçekleşmiş aktarım kanıtını ayırın.