Protección de datos de la empresa
Cómo prevenir las filtraciones de datos de empleados en el trabajo
Reduzca los envíos accidentales y las transferencias no autorizadas con acceso mínimo, controles de equipos y un plan de respuesta que su equipo pueda aplicar.
Una lista de clientes copiada a una unidad personal, una nómina enviada por correo al destinatario equivocado o documentos corporativos subidos a una nube privada pueden provocar un incidente costoso en minutos. Para prevenir las filtraciones de datos de empleados, las empresas necesitan más que una política y un recordatorio anual de seguridad. Necesitan visibilidad de sus equipos, límites claros para los datos sensibles y capacidad para interrumpir una transferencia insegura antes de que aumente la exposición.
En las pequeñas y medianas empresas, el problema no siempre es un ataque sofisticado. La actividad cotidiana puede combinarse con controles débiles: permisos excesivos, portátiles sin administrar, aplicaciones no autorizadas, contraseñas compartidas o ausencia de registros. La respuesta práctica consiste en reducir accesos innecesarios, detectar excepciones pronto y conservar pruebas cuando surge una preocupación.
01Empiece por los datos que manejan los empleados
Las filtraciones relacionadas con empleados incluyen divulgaciones accidentales, abuso de accesos legítimos y ataques mediante cuentas comprometidas. Esta guía se centra en proteger información empresarial que maneja el personal: datos de clientes, nóminas, contratos y documentos internos. Los controles adecuados dependen de dónde se almacena y de cómo está permitido utilizarla.
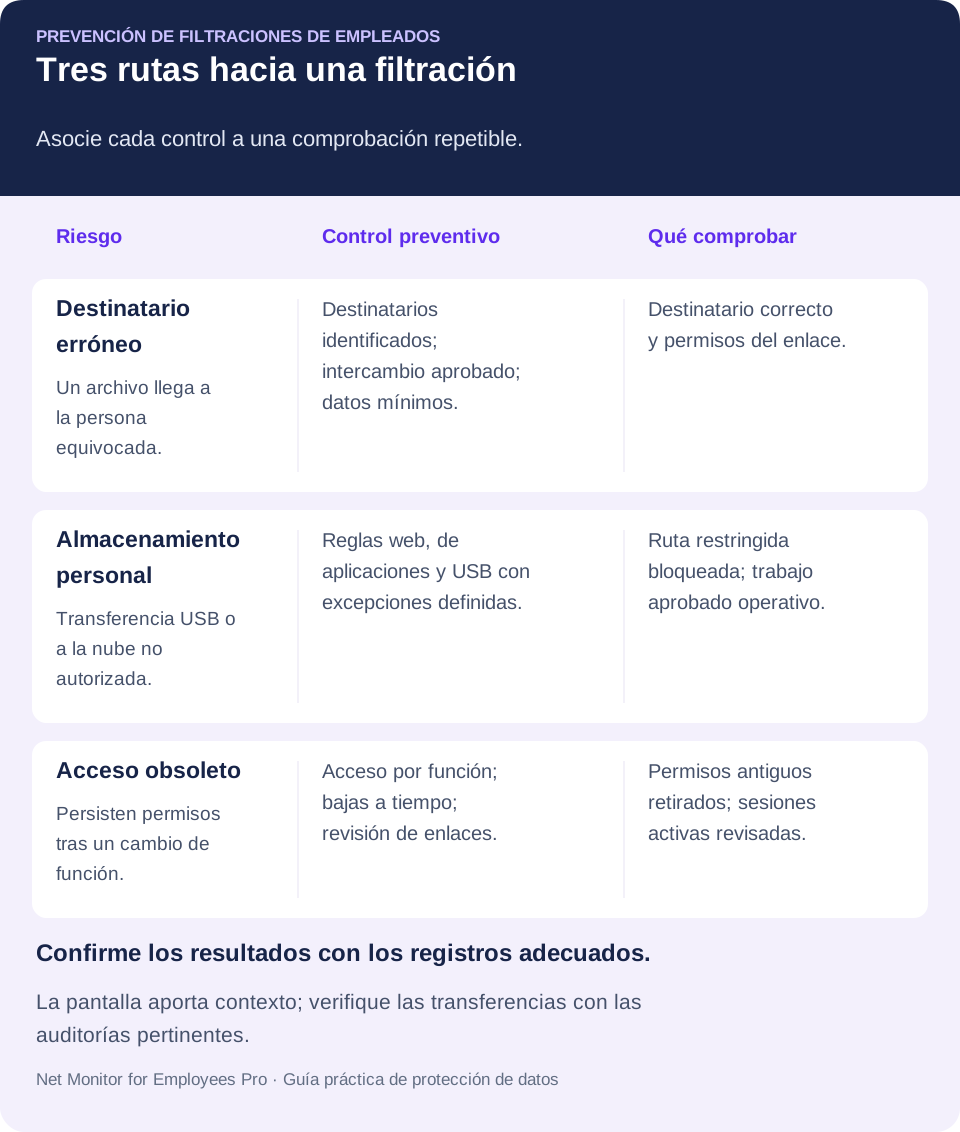
Haga un inventario breve de los datos más sensibles. Para cada categoría, asigne un responsable, identifique quién necesita acceso y documente la ruta aprobada de almacenamiento e intercambio. Incluya descargas locales y hojas de cálculo exportadas: los permisos de la base original no protegen automáticamente una copia en el escritorio. La guía de la FTC para proteger información personal ayuda a conocer qué información conserva una empresa y a reducir la retención innecesaria.
- Información de clientes: defina quién puede exportar registros y cómo verificar a un destinatario externo.
- Archivos de nóminas y RR. HH.: limite el acceso al equipo responsable y revise los miembros de las carpetas compartidas.
- Archivos de proyectos y material de origen: identifique colaboradores autorizados, destinos de intercambio y fecha de caducidad del acceso temporal.
Para cada flujo de trabajo, pregúntese: si este archivo llegara hoy a la persona equivocada, ¿podríamos identificar al responsable, detener nuevos accesos y determinar qué se compartió?
02Prevenga filtraciones con controles en los equipos
No todas las filtraciones son intencionadas. Un comercial puede guardar una propuesta en una nube personal para trabajar desde casa. Un responsable puede enviar una hoja con datos de empleados por un canal inseguro. Un empleado puede instalar una herramienta de intercambio que elude controles. La intención importa al evaluar el incidente, pero no elimina la necesidad de contener la exposición.
Empiece por los ordenadores de la empresa y los sistemas con información valiosa. TI debe conocer los dispositivos activos, sus usuarios, el software instalado y las protecciones básicas habilitadas. Un equipo sin conectarse durante semanas, una herramienta de acceso remoto desconocida o permisos de administrador local innecesarios justifican una revisión. Mantenga actualizados los sistemas y el software de seguridad y gestione el cifrado mediante su plataforma de protección de equipos.
La administración de equipos permite corregir problemas, no solo documentarlos. Restrinja almacenamiento extraíble que el puesto no necesite. Bloquee, cuando proceda, nubes, correo web, herramientas de control remoto y sitios de transferencia no aprobados. Limite instalaciones no autorizadas mediante privilegios del sistema y políticas de despliegue. Retire permisos de administrador local innecesarios. Como puede haber excepciones legítimas, establezca una aprobación rápida y documentada.
Ajuste cada control a la ruta que necesita proteger
En Net Monitor for Employees Pro, Internet Control ofrece reglas para permitir o bloquear sitios, mientras Blocking Applications define qué aplicaciones pueden ejecutarse. Impedir que un programa se ejecute no equivale a quitar permisos de instalación. Pruebe el sitio, navegador y aplicación concretos en los equipos administrados antes de confiar en una regla.
La ayuda de Tools and Restrictions explica Lock USB drives, Disable Printing y su alcance. Las acciones inmediatas de Tools afectan a los equipos seleccionados; los ajustes persistentes de la pestaña Restrictions se aplican globalmente a los equipos de empleados. Confirme ese alcance antes de activarlos y compruebe la compatibilidad de plataforma y su efecto en el trabajo aprobado.
El objetivo es que los empleados realicen sus tareas autorizadas sin convertir la comodidad en una salida incontrolada de datos de clientes, información financiera, archivos fuente o documentos internos. Mantenga una alternativa operativa siempre que restrinja una vía de transferencia.
03Limite el acceso antes de que genere una exposición
Reducir accesos innecesarios es una forma práctica de disminuir el riesgo. Los empleados necesitan los archivos, aplicaciones y registros de su función actual, no todos los recursos que quizá utilicen algún día. Es el principio de mínimo privilegio: alinear los permisos con el trabajo real.
Revise permisos en altas, cambios de departamento, tareas temporales y bajas. Los accesos suelen actualizarse después que los puestos, dejando a contratistas o personas trasladadas con credenciales y carpetas innecesarias. Cuide especialmente las bajas: desactive cuentas en el momento acordado, recupere dispositivos, revoque tokens y acceso remoto y cambie credenciales compartidas conocidas por la persona. Revise también colaboradores externos y enlaces activos, además de la cuenta principal.
Separe cuentas administrativas y de uso diario. Leer correo o navegar con privilegios aumenta el posible daño del phishing o una descarga maliciosa. Exija autenticación multifactor en correo, aplicaciones en la nube, acceso remoto y sistemas administrativos cuando sea compatible. MFA dificulta el uso de contraseñas robadas, pero no impide que un usuario autorizado abuse de sus permisos. La guía de MFA del NIST para pequeñas empresas explica también por qué conviene priorizar métodos resistentes al phishing para información sensible y cuentas privilegiadas.
Los datos sensibles necesitan un responsable claro. Sin alguien a cargo de una carpeta compartida, exportaciones de clientes o una unidad financiera, los permisos se acumulan. Asigne quién aprueba accesos y un calendario de revisión. Una revisión trimestral puede ser un punto de partida, con controles más frecuentes para información sensible y en cada cambio de función. Registre qué acceso se retiró y compruebe su efecto.
04Observe actividades que requieren revisión
Una investigación no debería depender de que un cliente denuncie fraude o aparezca información confidencial fuera de la empresa. Los responsables y TI necesitan visibilidad suficiente para reconocer actividad ajena a la función o al flujo habitual del empleado y comprobar su contexto pronto.
Cuando los registros de equipos, servidores de archivos, identidades o nube permitan observarlas, algunas señales útiles son:
- Copias masivas a USB, almacenamiento personal en la nube o ubicaciones de red desconocidas.
- Acceso repetido a carpetas fuera del departamento o función del empleado.
- Uso no aprobado de correo web, sitios de intercambio, capturas de pantalla o software de acceso remoto.
- Recopilación de archivos, impresión o actividad de cuenta inusual alrededor de un cambio de función o una baja.
Ninguna señal aislada demuestra una conducta indebida. Finanzas puede exportar informes legítimamente al cierre de mes, y un empleado remoto puede necesitar un método aprobado durante un viaje. Una dimisión no demuestra por sí sola una filtración. Compare la actividad con políticas, funciones y excepciones autorizadas, y formule preguntas mientras los hechos sigan disponibles.
La supervisión de escritorio y los registros de actividad aportan contexto. Las vistas de pantalla en directo muestran lo que ocurre; los informes de actividad permiten acotar por equipo, usuario y periodo. Los registros de sitios y aplicaciones pueden mostrar herramientas de riesgo. Cuando exista justificación y autorización específicas, las pulsaciones registradas pueden añadir contexto, pero también información muy sensible. Ninguno de estos registros demuestra por sí solo que un archivo concreto salió de la empresa. Relacione la actividad con auditorías de archivos, correo o nube para determinar destino y alcance de la transferencia.
Net Monitor for Employees Pro combina pantallas en directo, grabaciones, informes y controles de equipos para que administradores autorizados investiguen y apliquen restricciones compatibles desde una consola central. Su valor práctico es inspeccionar el puesto, revisar registros y controlar la aplicación, web o ruta de dispositivo pertinente. Complételo con controles de identidad, correo y protección de datos; la supervisión no equivale a un sistema DLP completo ni a un detector automático de exfiltración.
Para profundizar en la evaluación de comportamientos sospechosos, consulte la guía de supervisión de amenazas internas. Aquí la prioridad es prevenir errores cotidianos y limitar el daño de una cuenta comprometida o utilizada indebidamente.
05Cree políticas de datos que los empleados puedan seguir
Una instrucción vaga de proteger información confidencial deja dudas. Una política útil identifica datos sensibles, métodos aprobados de almacenamiento e intercambio y acciones prohibidas. Facilite encontrar la ruta autorizada justo cuando alguien necesita enviar un archivo.
Especifique reglas para correo personal, nubes de consumo, USB, mensajería personal, capturas, impresión y dispositivos propios. Ofrezca un método aprobado para el acceso y el intercambio remoto. Un proceso lento o confuso fomenta atajos. Documente quién autoriza una excepción, su motivo, alcance y vencimiento.
Integre el intercambio seguro en el trabajo habitual
Antes de compartir datos sensibles, compruebe la identidad del destinatario, elimine campos innecesarios y use un servicio aprobado con acceso limitado. Prefiera destinatarios identificados a enlaces públicos sin restricciones cuando sea posible. Para exportaciones recurrentes, defina los datos mínimos y un responsable que revise destino y permisos.
Forme al equipo con situaciones reales. Muestre a un jefe de proyecto cómo compartir archivos de clientes de forma segura. Explique por qué los documentos de RR. HH. pertenecen a un repositorio aprobado. Indique qué hacer si un cliente solicita una transferencia insegura. Proporcione un canal claro para comunicar de inmediato un correo mal enviado, un dispositivo perdido o una petición sospechosa. Informar rápido limita daños aunque la divulgación original no pueda deshacerse.
Incluya peticiones que suplantan a responsables o proveedores. Verifique solicitudes inusuales de información sensible por un canal conocido, sin confiar en los datos del mensaje. La guía de phishing del NIST ofrece ejemplos para reconocer y notificar estos casos. Deje claro que se espera una comunicación rápida ante un posible error.
Informe de la supervisión y regúlela por escrito. Solicite a los asesores jurídicos y de privacidad que evalúen requisitos según ubicaciones y modalidades de trabajo. Defina propósito, datos recogidos, personas con acceso y conservación. Un alcance claro y el acceso controlado evitan que los registros de supervisión se conviertan en otra fuente de información sensible sin gestionar.
06Proteja las pruebas igual que los datos empresariales
Ante un incidente, una empresa puede descubrir que no sabe qué ocurrió: registros sobrescritos, capturas inexistentes, dispositivos borrados o datos en una carpeta insegura. Las pruebas ausentes o poco fiables retrasan la respuesta y debilitan las decisiones de contención y seguimiento.
Defina conservación según finalidad, riesgo y requisitos aplicables, con almacenamiento suficiente. Si un incidente concreto o investigación autorizada exige preservar datos, proteja las grabaciones, informes y registros relevantes frente al borrado rutinario. Una baja debe activar una revisión de accesos, no justificar automáticamente recopilar todo indefinidamente. Restrinja el acceso porque los registros pueden contener credenciales, datos de clientes o comunicaciones privadas de trabajo.
El diseño del almacenamiento importa. Proteja grabaciones y registros en tránsito y en reposo, mantenga copias adecuadas y pruebe su recuperación por administradores autorizados. El almacenamiento local, un servidor seguro o una nube aprobada pueden responder a necesidades diferentes. Elija una solución que permita recuperación fiable, acceso controlado y retención sin crear otra copia incontrolada de actividad sensible.
Para grabaciones de Net Monitor for Employees Pro, revise los ajustes de cifrado de grabaciones y proteja las copias de las claves. El cifrado se configura aparte de la ubicación y no debe suponerse que cubra todos los informes o archivos exportados. Compruebe por separado la conservación de grabaciones de pantalla y de informes. Guarde las pruebas originales, documente cuándo y cómo se recopilaron y trabaje sobre copias cuando el procedimiento lo exija.
07Responda con rapidez ante una posible filtración
Un posible incidente exige actuar con criterio. Avise al responsable designado, preserve pruebas y contenga la exposición en curso según el plan. No retrase una contención urgente hasta reunir todos los registros. Evite confrontaciones descoordinadas, borrados o limpiezas que destruyan pruebas. Capture actividad relevante, anote fechas y sistemas y proteja el equipo afectado.
Según el caso, contener puede requerir desactivar cuentas, revocar sesiones o enlaces, bloquear webs o aplicaciones, cambiar credenciales o restringir un ordenador. Ajuste la respuesta a los hechos. Ante un correo equivocado, intente recuperarlo si es posible, pero no dé por eliminadas todas las copias; implique al responsable para evaluar exposición y siguientes pasos. La copia deliberada puede requerir coordinación de seguridad, RR. HH. y asesoría jurídica. Asigne las decisiones de notificación a quienes correspondan según el incidente y las obligaciones aplicables.
Mantenga un registro breve: quién informó, momento del hallazgo, cuentas y equipos afectados, datos, destinos conocidos, medidas y responsable de cada siguiente paso. Separe hechos confirmados de preguntas pendientes. La guía de respuesta a incidentes del NIST trata preparación, detección, respuesta y recuperación como partes conectadas de la gestión del riesgo.
Identifique finalmente qué control falló. ¿Había acceso excesivo? ¿Seguía disponible el servicio bloqueado por otra vía? ¿Faltaba un método aprobado para trabajo remoto legítimo? Cada incidente debe producir una corrección concreta, un responsable y una verificación, no solo un recordatorio de prudencia.
08Lista de comprobación para prevenir filtraciones de empleados
Empiece por un flujo sensible, como exportar datos de clientes o procesar nóminas, y verifique la ruta completa antes de ampliar los controles:
- Asigne al responsable de los datos. Enumere usuarios autorizados, ubicación de almacenamiento y destino de intercambio.
- Elimine accesos innecesarios. Revise cambios de función, cuentas compartidas, enlaces externos y procedimientos de baja.
- Pruebe una ruta restringida. Use un archivo inocuo para verificar la restricción web, de aplicación o USB sin exponer datos reales.
- Pruebe el trabajo autorizado. Confirme que los empleados pueden completar la tarea legítima y solicitar excepciones cuando sea necesario.
- Verifique registros y comunicaciones. Recupere los datos de actividad y auditoría pertinentes, compruebe fechas y ensaye quién recibe los avisos.
Revise seguridad y facilidad de uso: una excepción abierta tras terminar la tarea es una brecha de control; bloquear un flujo aprobado fomenta atajos. Registre el ajuste y repita la comprobación afectada.
Los empleados deben poder trabajar eficazmente con autorización, mientras los administradores autorizados observan, controlan e investigan actividades que amenazan los datos. Establezca esos controles antes de que un día normal termine en una respuesta a incidentes.
09Preguntas sobre prevención de filtraciones de empleados
¿Cómo puede una pequeña empresa prevenir filtraciones de empleados?
Identifique información sensible y su responsable, limite permisos por función y ofrezca un método aprobado para compartir. Añada MFA, controles administrados, formación práctica y un canal claro de aviso. Pruebe restricciones y recuperación de registros con datos inocuos antes de depender de ellos.
¿La supervisión de empleados puede evitar todas las fugas?
No. Aporta visibilidad y contexto, mientras las restricciones compatibles reducen oportunidades concretas de abuso. No sustituye controles de identidad, seguridad del correo y nube ni una capacidad DLP específica cuando sea necesaria. Verifique los eventos que sus herramientas capturan realmente.
¿Debemos bloquear todo USB y almacenamiento personal en la nube?
Elija controles según los datos y el puesto. Limite rutas no aprobadas, dé alternativas viables y documente excepciones. Pruebe el alcance antes del despliegue para no interrumpir procesos autorizados.
¿Qué debe hacer un empleado que envía un archivo a la persona equivocada?
Comunicarlo inmediatamente por el canal de incidentes y conservar los detalles del mensaje. El responsable evaluará datos, destinatario y contención. Recuperar el mensaje puede ayudar en algunos entornos, pero no demuestra que se haya revertido la divulgación.
¿Qué pruebas ayudan a investigar una posible filtración?
Preserve identificadores de cuentas y dispositivos, fechas, detalles del archivo o mensaje, destinos y auditorías disponibles. Las grabaciones y los informes añaden contexto. Proteja los registros, documente su obtención y distinga una acción sospechosa de la prueba de una transferencia.