Rủi ro nội bộ
Phần mềm giám sát mối đe dọa nội bộ giúp bạn kiểm soát
Nhận diện các kiểu hành vi rủi ro, xác minh sự việc và ứng phó bằng bằng chứng rõ ràng cùng công cụ kiểm soát thiết bị thiết thực.
Một nhân viên tải danh sách khách hàng xuống trước khi thông báo nghỉ việc. Một người làm việc từ xa tải tệp nội bộ lên tài khoản đám mây cá nhân. Một nhân viên có quyền truy cập hệ thống tài chính dành hàng giờ trên các trang web không được phép trong khi công việc quan trọng bị bỏ dở. Đây không phải các kịch bản bảo mật trừu tượng. Đó là những vấn đề quản lý hằng ngày, và phần mềm giám sát mối đe dọa nội bộ cung cấp cho đội ngũ CNTT và lãnh đạo doanh nghiệp bằng chứng để nhận diện chúng trước khi thiệt hại gia tăng.
Những hệ thống hữu ích nhất không chỉ đếm số phút hoạt động hoặc đưa ra điểm năng suất mơ hồ. Chúng cho biết điều gì đã xảy ra trên máy tính công ty, khi nào và người dùng nào liên quan. Chúng cũng cho phép quản trị viên dừng hoạt động rủi ro ngay trên thiết bị thay vì chờ báo cáo sự cố.
01Phần mềm giám sát mối đe dọa nội bộ cần làm gì?
Mối đe dọa nội bộ có thể là cố ý, do bất cẩn hoặc đơn giản là kết quả của kiểm soát yếu. Người lao động có thể cố đánh cắp dữ liệu, nhưng cũng có thể dùng lại mật khẩu yếu, cài công cụ chưa được phê duyệt, chép tệp sang thiết bị USB hoặc gửi thông tin nhạy cảm qua tài khoản cá nhân. Kết quả có thể giống nhau: mất dữ liệu, gián đoạn vận hành, rủi ro tuân thủ và điều tra tốn kém.
Phần mềm giám sát hiệu quả tạo ra nhật ký hoạt động đáng tin cậy trên các thiết bị thuộc sở hữu công ty. Với doanh nghiệp nhỏ hoặc vừa, nhật ký đó phải đủ thực tế để dùng hằng ngày, thay vì bị vùi trong bảng điều khiển bảo mật cần chuyên gia giải thích.
Tối thiểu, quản trị viên cần nhìn thấy màn hình, trang web, ứng dụng, tiến trình đang chạy, tệp và hoạt động người dùng. Xem màn hình trực tiếp giúp người quản lý xác minh tình hình theo thời gian thực. Ghi màn hình cung cấp lịch sử có thể xem lại khi có thắc mắc về sau. Nhật ký trang web và ứng dụng cho biết người dùng đang làm việc trong hệ thống kinh doanh đã được phê duyệt hay dành thời gian cho công cụ có rủi ro cao hoặc không hiệu quả.
Ghi lại thao tác bàn phím có thể bổ sung bối cảnh cho điều tra, nhất là khi vi phạm chính sách liên quan đến trao đổi trái phép hoặc cố vượt qua hạn chế. Cần triển khai thận trọng, với chính sách công ty và kiểm soát truy cập rõ ràng, vì nhật ký chi tiết có tính nhạy cảm. Mục đích không phải thu thập dữ liệu chỉ để có dữ liệu, mà là xác lập trách nhiệm và bảo vệ tài sản doanh nghiệp.
02Theo dõi hành vi, không chỉ từng sự kiện riêng lẻ
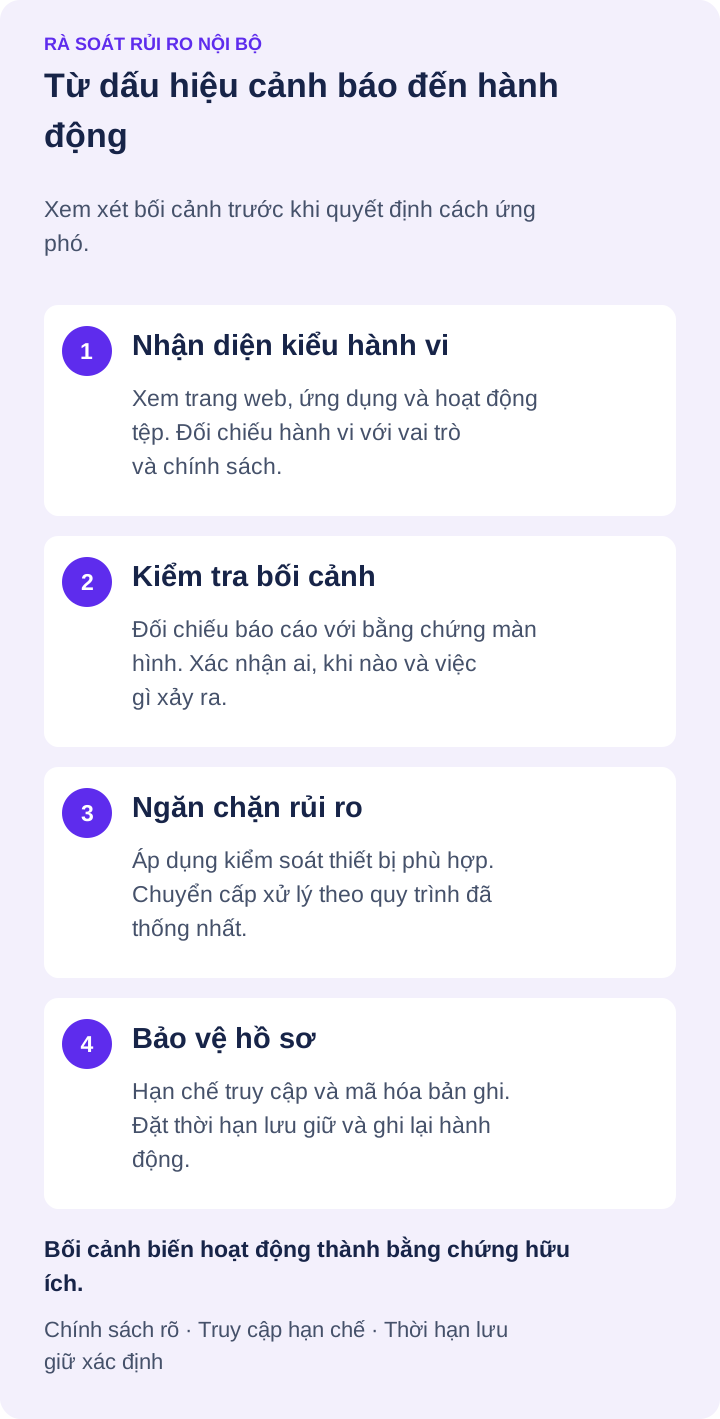
Một lần truy cập trang web bất thường không tự động có nghĩa nhân viên là mối đe dọa. Chương trình quản lý rủi ro nội bộ hữu ích tìm kiếm các kiểu hành vi: hoạt động không phù hợp với vai trò người dùng, thời điểm trong ngày, khối lượng công việc thông thường hoặc chính sách công ty.
Ví dụ, nhân viên kế toán có thể có lý do chính đáng để dùng cổng ngân hàng, nhưng không phải để cài tiện ích truy cập từ xa hoặc liên tục dùng dịch vụ chia sẻ tệp chưa được công ty phê duyệt. Nhân viên bán hàng có thể cần hồ sơ khách hàng, nhưng chuyển tệp lớn ngoài giờ hoặc sao chép liên tục danh bạ trước khi nghỉ việc là những việc cần xem xét.
Dữ liệu giám sát cho người quản lý một điểm khởi đầu dựa trên thực tế. Thay vì chất vấn nhân viên vì nghi ngờ, họ có thể xem nhật ký hoạt động, xác nhận phạm vi vấn đề và chọn bước tiếp theo phù hợp. Đó có thể là buổi trao đổi hướng dẫn, thay đổi quyền, điều tra chính thức hoặc hạn chế truy cập ngay lập tức.
Những dấu hiệu chính cần xem xét
Những cảnh báo và báo cáo có giá trị nhất tập trung vào hành vi tạo ra rủi ro kinh doanh có thể đo lường. Các ví dụ phổ biến gồm:
- Liên tục truy cập email cá nhân, dịch vụ lưu trữ đám mây dành cho cá nhân, công cụ truyền tệp ẩn danh hoặc dịch vụ nhắn tin chưa được phê duyệt
- Cài đặt hoặc chạy phần mềm trái phép, đặc biệt là công cụ điều khiển từ xa, proxy, mã hóa hoặc chia sẻ dữ liệu
- Sao chép, di chuyển, xóa hoặc truyền tệp công việc theo cách bất thường
- Cố truy cập trang web bị chặn, vượt qua giới hạn web hoặc vô hiệu hóa phần mềm bảo mật và giám sát
- Không hoạt động trong thời gian dài, liên tục dùng ứng dụng không phục vụ công việc hoặc hoạt động không phù hợp với nhiệm vụ được giao
- Đăng nhập và hoạt động trên máy tính vào thời điểm bất thường, đặc biệt khi đi kèm truy cập tệp hoặc hệ thống nhạy cảm
Bối cảnh rất quan trọng. Lập trình viên có thể sử dụng hợp lệ những công cụ vốn bất thường trên máy tính của lễ tân. Nhân viên từ xa làm việc qua nhiều múi giờ có thể hoạt động ngoài giờ hành chính. Hãy cấu hình báo cáo và quy trình xem xét theo vai trò công việc, phần mềm được duyệt và nhu cầu vận hành thực tế.
03Giám sát phải dẫn đến hành động
Có khả năng quan sát nhưng không có quyền kiểm soát khiến quản trị viên chỉ phản ứng sau khi vấn đề xảy ra. Phần mềm giám sát mối đe dọa nội bộ mạnh kết hợp thu thập bằng chứng với công cụ quản trị thiết bị đầu cuối để CNTT hành động ngay.
Nếu nhân viên dùng trang web không được phép, quản trị viên cần có thể chặn theo danh mục hoặc từng địa chỉ. Nếu ứng dụng bị cấm xuất hiện trên máy trạm, CNTT cần có thể chặn ứng dụng, dừng tiến trình hoặc gỡ bỏ theo quy trình công ty. Nếu thiết bị có dấu hiệu bị xâm nhập hoặc nhân viên sắp rời doanh nghiệp, nhóm có thể cần hạn chế thiết bị USB, truyền tệp công việc, chạy lệnh, khởi động lại hoặc tắt máy tính từ xa.
Những hành động này rút ngắn thời gian từ phát hiện đến ngăn chặn. Điều đó quan trọng khi dữ liệu có thể bị sao chép trong vài phút. Chúng cũng giảm công việc quản trị thường xuyên. Thay vì đi tới bàn làm việc hoặc yêu cầu nhân viên từ xa tự xử lý sự cố, CNTT có thể quản lý thiết bị trực tiếp.
Net Monitor for Employees Pro hỗ trợ mô hình vận hành này bằng cách kết hợp xem màn hình trực tiếp, ghi màn hình máy tính và âm thanh, nhật ký hoạt động, báo cáo, hạn chế trang web và ứng dụng, cùng điều khiển máy tính từ xa trong một hệ thống dành cho quản trị viên. Với đội ngũ phân tán, cùng mức giám sát đó có thể mở rộng ra ngoài mạng văn phòng tới các thiết bị từ xa được quản lý.
04Xây dựng hồ sơ bằng chứng đáng tin cậy
Khi người quản lý cần xử lý nghi vấn lạm dụng, trí nhớ là chưa đủ. Ảnh chụp màn hình thiếu bối cảnh và báo cáo bằng lời thường gây tranh cãi. Hồ sơ có tổ chức giúp dễ xác định sự việc và phản ứng nhất quán hơn.
Dùng báo cáo có bộ lọc để thu hẹp hoạt động theo nhân viên, máy tính, khoảng ngày, trang web, ứng dụng hoặc tiến trình. Kết hợp với bản ghi màn hình khi cần bối cảnh trực quan. Báo cáo có thể cho biết một trang chia sẻ tệp đã được truy cập trong 45 phút. Bản ghi có thể cho thấy người dùng đang tải lên tài liệu mật, lấy một tệp khách hàng hợp lệ hay chỉ đọc một trang công khai.
Lưu trữ bản ghi là quyết định vận hành cần được tính từ đầu. Nhóm nhỏ có thể ưu tiên lưu trữ cục bộ để truy cập nhanh và kiểm soát trực tiếp. Tổ chức có người dùng từ xa, nhu cầu lưu giữ lâu hơn hoặc CNTT tập trung có thể cần lưu hồ sơ trên thư mục chia sẻ SMB, FTP, SFTP, WebDAV, dịch vụ lưu trữ tương thích Amazon S3, Google Cloud Storage hoặc Azure Blob Storage. Lựa chọn phù hợp phụ thuộc vào yêu cầu lưu giữ, băng thông sẵn có, chi phí lưu trữ và những người cần truy cập bằng chứng.
Hãy bảo vệ chính các hồ sơ đó. Hạn chế quyền truy cập của quản trị viên, dùng mã hóa phù hợp khi có, đặt thời hạn lưu giữ và xóa các bản ghi không còn phục vụ mục đích kinh doanh chính đáng. Dữ liệu giám sát có thể giúp bảo vệ công ty nhưng cũng đòi hỏi cách xử lý có kỷ luật.
05Đặt ra quy tắc rõ ràng trước khi giám sát
Giám sát nhân viên hiệu quả nhất khi nằm trong một quy trình quản lý được lập thành văn bản. Nhân viên cần hiểu máy tính và tài khoản công ty dành cho công việc, hoạt động có thể bị giám sát và hành vi bị cấm sẽ có hậu quả. Yêu cầu khác nhau tùy bang, ngành, thỏa ước lao động tập thể và nơi làm việc của nhân viên, vì vậy doanh nghiệp nên nhờ tư vấn pháp lý xem xét chính sách trước khi triển khai.
Thông báo rõ ràng không phải điểm yếu. Nó có thể ngăn lạm dụng trước khi bắt đầu. Khi nhân viên biết trang web, ứng dụng, tệp và hoạt động màn hình có thể được xem xét, những vi phạm chính sách tùy tiện thường giảm. Người quản lý cũng có cơ sở công bằng hơn để thực thi vì tiêu chuẩn đã được công bố trước.
Tránh coi mọi nhân viên là đối tượng điều tra. Hãy giám sát tương xứng. Cho người quản lý truy cập những báo cáo cần cho nhóm của họ, dành hồ sơ nhạy cảm cho người có thẩm quyền và điều tra ngoại lệ dựa trên bằng chứng. Thu thập quá mức tạo gánh nặng quản trị và có thể làm xao nhãng rủi ro thực sự.
06Bắt đầu với những máy tính quan trọng nhất
Triển khai đầy đủ không nhất thiết phải bắt đầu trên mọi thiết bị cùng lúc. Hãy bắt đầu từ thiết bị xử lý dữ liệu khách hàng, thông tin tài chính, sở hữu trí tuệ, thông tin xác thực quản trị hoặc hệ thống vận hành có giá trị cao. Xác định ứng dụng và trang web được duyệt, cấu hình báo cáo mà người quản lý thực sự sẽ xem và thử quy trình ứng phó với vi phạm chính sách.
Sau đó mở rộng tới nhân viên làm việc từ xa và kết hợp, nơi khả năng quan sát trực tiếp thường yếu nhất. Dùng thử thực tế là cách nhanh nhất để xác định việc xem màn hình, bản ghi, báo cáo và điều khiển từ xa có phù hợp cách làm việc của người quản lý và đội ngũ CNTT hay không. Tải bản dùng thử miễn phí, thử với quy trình thực tế và bảo đảm bằng chứng đủ rõ để hỗ trợ quyết định vào lúc cần thiết.
Mục tiêu không phải theo dõi từng giây trong ngày. Mục tiêu là làm cho việc sử dụng máy tính công ty có thể giải trình, cung cấp sự thật thay vì phỏng đoán cho người quản lý và bảo đảm hoạt động rủi ro có thể bị dừng trước khi trở thành vấn đề kinh doanh tốn kém.