Insider-Risiken
Software zur Überwachung von Insider-Bedrohungen für mehr Kontrolle
Verknüpfen Sie Warnsignale, klären Sie die Beweiskraft der Daten und begrenzen Sie vermuteten Missbrauch über einen definierten Vorfallprozess.
Software zur Überwachung von Insider-Bedrohungen hilft, absichtlichen oder versehentlichen Missbrauch legitimer Zugriffsrechte zu untersuchen. Der Besuch eines privaten Cloud-Dienstes ist ein Hinweis, kein Beweis für Datenabfluss. Verbinden Sie Benutzeraktivität mit Bildschirmbelegen und unabhängigen Auditdaten, bevor Sie über Sicherung und Einschränkungen entscheiden.
Die nützlichsten Systeme zählen nicht nur aktive Minuten oder liefern einen unklaren Produktivitätswert. Sie zeigen, was auf einem Firmencomputer geschehen ist, wann es geschah und welcher Benutzer beteiligt war. Außerdem können Administratoren riskante Aktivitäten direkt am Endgerät stoppen, statt auf einen Vorfallbericht zu warten.
01Welche Belege Insider-Threat-Monitoring liefern kann
Eine Insider-Bedrohung kann absichtlich, fahrlässig oder schlicht aufgrund unzureichender Kontrollen entstehen. Ein Beschäftigter kann versuchen, Daten zu stehlen, aber auch ein schwaches Passwort erneut verwenden, ein nicht genehmigtes Werkzeug installieren, Dateien auf ein USB-Gerät kopieren oder vertrauliche Informationen über ein privates Konto versenden. Das Ergebnis kann dasselbe sein: Datenverlust, Betriebsunterbrechungen, Compliance-Risiken und aufwendige Untersuchungen.
Wirksame Überwachungssoftware erstellt einen zuverlässigen Aktivitätsverlauf über firmeneigene Endgeräte hinweg. Für kleine und mittlere Unternehmen sollte dieser Verlauf im Alltag praktisch nutzbar sein und nicht in einem Sicherheitsdashboard verborgen liegen, das nur Fachleute verstehen.
Administratoren benötigen mindestens Einblick in Bildschirme, Websites, Anwendungen, laufende Prozesse, Dateien und Benutzeraktivitäten. Die Live-Bildschirmansicht hilft Führungskräften, das aktuelle Geschehen zu überprüfen. Die Bildschirmaufzeichnung liefert einen prüfbaren Verlauf, wenn später Fragen entstehen. Website- und Anwendungsprotokolle zeigen, ob jemand in freigegebenen Geschäftssystemen arbeitet oder Zeit mit riskanten beziehungsweise unproduktiven Werkzeugen verbringt.
Die Protokollierung von Tastatureingaben kann Untersuchungen um zusätzlichen Kontext ergänzen, insbesondere wenn ein Richtlinienverstoß unerlaubte Kommunikation oder Versuche zur Umgehung von Einschränkungen betrifft. Sie sollte mit Bedacht, klaren Unternehmensrichtlinien und Zugriffskontrollen eingesetzt werden, da detaillierte Aufzeichnungen sensibel sind. Ziel ist nicht das Sammeln von Daten um ihrer selbst willen, sondern Verantwortlichkeit und der Schutz von Unternehmenswerten.
02Verhalten statt einzelner Ereignisse beobachten
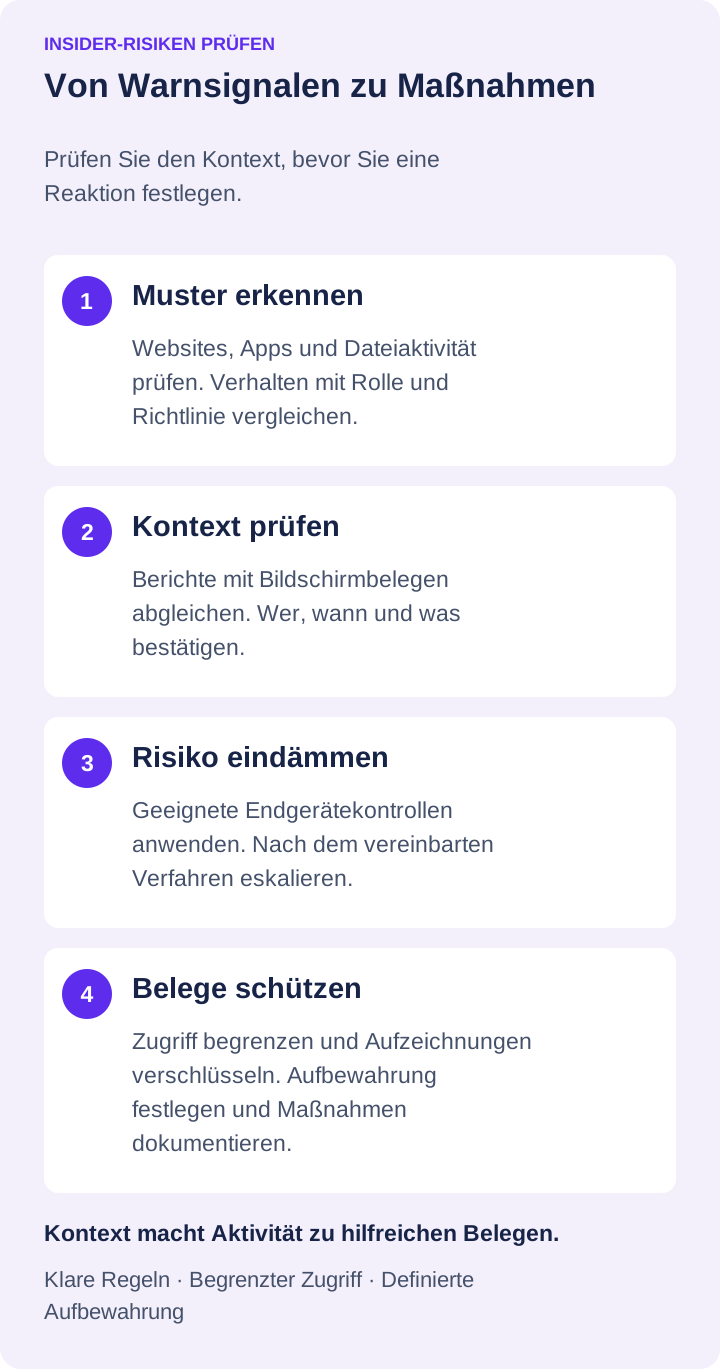
Ein einzelner ungewöhnlicher Websitebesuch macht einen Mitarbeiter nicht automatisch zur Bedrohung. Ein sinnvolles Programm gegen Insider-Risiken sucht nach Mustern: Aktivitäten, die nicht zur Rolle des Benutzers, zur Tageszeit, zum üblichen Arbeitsaufkommen oder zur Unternehmensrichtlinie passen.
So kann ein Mitarbeiter der Buchhaltung einen legitimen Grund haben, ein Bankportal zu nutzen, aber nicht dafür, eine Fernzugriffssoftware zu installieren oder wiederholt nicht freigegebene Filesharing-Dienste aufzurufen. Eine Vertriebsmitarbeiterin benötigt möglicherweise Kundendaten; große Dateiübertragungen nach Feierabend oder wiederholtes Kopieren von Kontakten kurz vor dem Ausscheiden sollten jedoch geprüft werden.
Überwachungsdaten geben Führungskräften einen sachlichen Ausgangspunkt. Statt Beschäftigte aufgrund eines Verdachts zur Rede zu stellen, können sie den Aktivitätsverlauf prüfen, das Ausmaß des Problems bestätigen und einen angemessenen nächsten Schritt wählen. Das kann ein Beratungsgespräch, eine Berechtigungsänderung, eine formelle Untersuchung oder eine sofortige Zugriffsbeschränkung sein.
Wichtige Signale, die eine Prüfung erfordern
Besonders wertvolle Warnungen und Berichte konzentrieren sich auf Verhalten, das messbare Geschäftsrisiken erzeugt. Typische Beispiele sind:
- Wiederholte Zugriffe auf private E-Mails, Cloudspeicher für Privatnutzer, anonyme Dateiübertragungsdienste oder nicht freigegebene Nachrichtendienste
- Installation oder Ausführung nicht genehmigter Software, insbesondere für Fernsteuerung, Proxys, Verschlüsselung oder Datenaustausch
- Ungewöhnliches Kopieren, Verschieben, Löschen oder Übertragen von Geschäftsdateien
- Versuche, gesperrte Websites aufzurufen, Webbeschränkungen zu umgehen oder Sicherheits- und Überwachungssoftware zu deaktivieren
- Lange Leerlaufzeiten, anhaltende Nutzung arbeitsfremder Anwendungen oder Aktivitäten, die nicht den zugewiesenen Aufgaben entsprechen
- Anmeldungen und Desktopaktivitäten zu ungewöhnlichen Zeiten, insbesondere zusammen mit Zugriffen auf sensible Dateien oder Systeme
Der Kontext zählt. Ein Entwickler darf möglicherweise Werkzeuge einsetzen, die auf dem Computer einer Empfangskraft ungewöhnlich wären. Eine über Zeitzonen hinweg arbeitende Person im Homeoffice kann außerhalb üblicher Bürozeiten aktiv sein. Richten Sie Berichte und Prüfverfahren an Aufgaben, freigegebener Software und den tatsächlichen betrieblichen Anforderungen aus.
03Überwachung muss zu Maßnahmen führen
Einblick ohne Kontrolle bedeutet, dass Administratoren erst nach einem Problem reagieren können. Leistungsfähige Software zur Überwachung von Insider-Bedrohungen verbindet das Sammeln von Belegen mit Werkzeugen zur Endgeräteverwaltung, mit denen die IT sofort handeln kann.
Folgen Sie bei der Eindämmung dem Vorfallplan. Nutzen Sie Websitekontrollen mit genehmigten URL- oder Schlüsselwortlisten oder sperren Sie eine unerlaubte Anwendung. Stimmen Sie Kontoeinschränkungen mit der Identitätsverwaltung ab. Sichern Sie relevante Belege vor störenden Änderungen, soweit möglich, und dokumentieren Sie Freigaben. Automatische Websitekategorisierung oder Netzwerkisolation ist nicht vorauszusetzen.
Diese Maßnahmen verkürzen die Zeit zwischen Erkennung und Eindämmung. Das ist entscheidend, wenn sich Daten innerhalb von Minuten kopieren lassen. Außerdem sinkt der Aufwand für Routineaufgaben. Statt zum Schreibtisch zu gehen oder Beschäftigte im Homeoffice um eine Fehlerbehebung zu bitten, kann die IT das Endgerät direkt verwalten.
Net Monitor for Employees Pro unterstützt dieses Betriebsmodell mit Live-Bildschirmansicht, Desktop- und Audioaufzeichnung, Aktivitätsprotokollen, Berichten, Website- und Anwendungsbeschränkungen sowie Fernsteuerung von Computern in einem auf Administratoren ausgerichteten System. Bei verteilten Teams kann sich damit dieselbe Aufsicht über das Büronetzwerk hinaus auf verwaltete entfernte Geräte erstrecken.
04Einen belastbaren Belegverlauf aufbauen
Muss eine Führungskraft vermuteten Missbrauch klären, reicht die Erinnerung nicht aus. Aus dem Zusammenhang gerissene Screenshots und mündliche Berichte führen häufig zu Streit. Ein geordneter Verlauf erleichtert es, das Geschehen festzustellen und einheitlich zu reagieren.
Erstellen Sie eine Zeitleiste nach Benutzer, Computer und Uhrzeit. Ein Websiteprotokoll belegt einen Besuch; eine Aufnahme zeigt möglicherweise eine ausgewählte Datei oder ein Uploadfenster. Bestätigen Sie Abschluss und Umfang anhand des Cloud-Auditprotokolls oder separat eingerichteter Dateiaudits. Trennen Sie bestätigte Fakten, fehlende Belege und Hypothesen im Vorfallbericht.
Die Speicherung von Aufzeichnungen ist eine betriebliche Entscheidung, die früh geplant werden sollte. Kleine Teams bevorzugen möglicherweise lokalen Speicher für schnellen Zugriff und direkte Kontrolle. Unternehmen mit entfernten Benutzern, längeren Aufbewahrungsfristen oder zentraler IT müssen Aufzeichnungen eventuell auf SMB-Freigaben, FTP, SFTP, WebDAV, Amazon-S3-kompatiblem Speicher, Google Cloud Storage oder Azure Blob Storage ablegen. Die richtige Wahl hängt von Aufbewahrungsanforderungen, verfügbarer Bandbreite, Speicherkosten und den Personen ab, die Zugriff auf die Belege benötigen.
Schützen Sie die Aufzeichnungen selbst. Begrenzen Sie Administratorzugriffe, verwenden Sie, soweit verfügbar, geeignete Verschlüsselung, legen Sie Aufbewahrungsfristen fest und löschen Sie Aufzeichnungen, die keinem legitimen Geschäftszweck mehr dienen. Überwachungsdaten können das Unternehmen schützen, verlangen aber auch einen disziplinierten Umgang.
05Vor der Überwachung klare Regeln festlegen
Mitarbeiterüberwachung funktioniert am besten als Teil eines dokumentierten Führungsprozesses. Beschäftigte sollten wissen, dass firmeneigene Computer und Konten geschäftlichen Zwecken dienen, Aktivitäten überwacht werden können und verbotene Handlungen Folgen haben. Die Anforderungen unterscheiden sich je nach Bundesstaat, Branche, Tarifvertrag und Arbeitsort; Unternehmen sollten ihre Richtlinien daher vor der Einführung rechtlich prüfen lassen.
Ein klarer Hinweis ist keine Schwäche. Er kann Missbrauch verhindern, bevor er beginnt. Wissen Beschäftigte, dass Websites, Anwendungen, Dateien und Bildschirmaktivitäten geprüft werden können, gehen beiläufige Richtlinienverstöße häufig zurück. Führungskräfte erhalten zugleich eine fairere Grundlage für die Durchsetzung, weil die Maßstäbe im Voraus feststehen.
Behandeln Sie nicht jeden Beschäftigten als Untersuchungsfall. Setzen Sie Überwachung verhältnismäßig ein. Geben Sie Führungskräften Zugang zu den Berichten, die sie für ihre Teams benötigen, reservieren Sie sensible Aufzeichnungen für berechtigte Personen und untersuchen Sie Auffälligkeiten auf Grundlage von Belegen. Übermäßiges Sammeln erhöht den Verwaltungsaufwand und kann von den tatsächlichen Risiken ablenken.
06Mit den wichtigsten Computern beginnen
Eine vollständige Einführung muss nicht gleichzeitig auf allen Geräten beginnen. Starten Sie mit Endgeräten, die Kundendaten, Finanzinformationen, geistiges Eigentum, Administrator-Zugangsdaten oder besonders wichtige Betriebssysteme und Anwendungen verarbeiten. Legen Sie genehmigte Anwendungen und Websites fest, konfigurieren Sie Berichte, die Führungskräfte tatsächlich prüfen werden, und testen Sie den Reaktionsablauf bei einem Richtlinienverstoß.
Erweitern Sie die Abdeckung anschließend auf Remote- und Hybridbeschäftigte, bei denen direkte Einblicke häufig am schwächsten sind. Ein praktischer Test zeigt am schnellsten, ob Bildschirmansichten, Aufzeichnungen, Berichte und Fernsteuerung zur Arbeitsweise Ihrer Führungskräfte und IT passen. Laden Sie die kostenlose Testversion herunter, prüfen Sie sie anhand echter Arbeitsabläufe und stellen Sie sicher, dass die Belege im entscheidenden Moment klar genug für eine Entscheidung sind.
Das Ziel ist nicht, jede Sekunde jedes Tages zu beobachten. Es geht darum, die Nutzung von Firmencomputern nachvollziehbar zu machen, Führungskräften Fakten statt Vermutungen zu geben und riskante Aktivitäten zu stoppen, bevor sie zu einem teuren Geschäftsproblem werden.