Risques internes
Logiciel de surveillance des menaces internes pour garder le contrôle
Repérez les comportements à risque, vérifiez les faits et intervenez avec des preuves claires et des moyens de contrôle concrets.
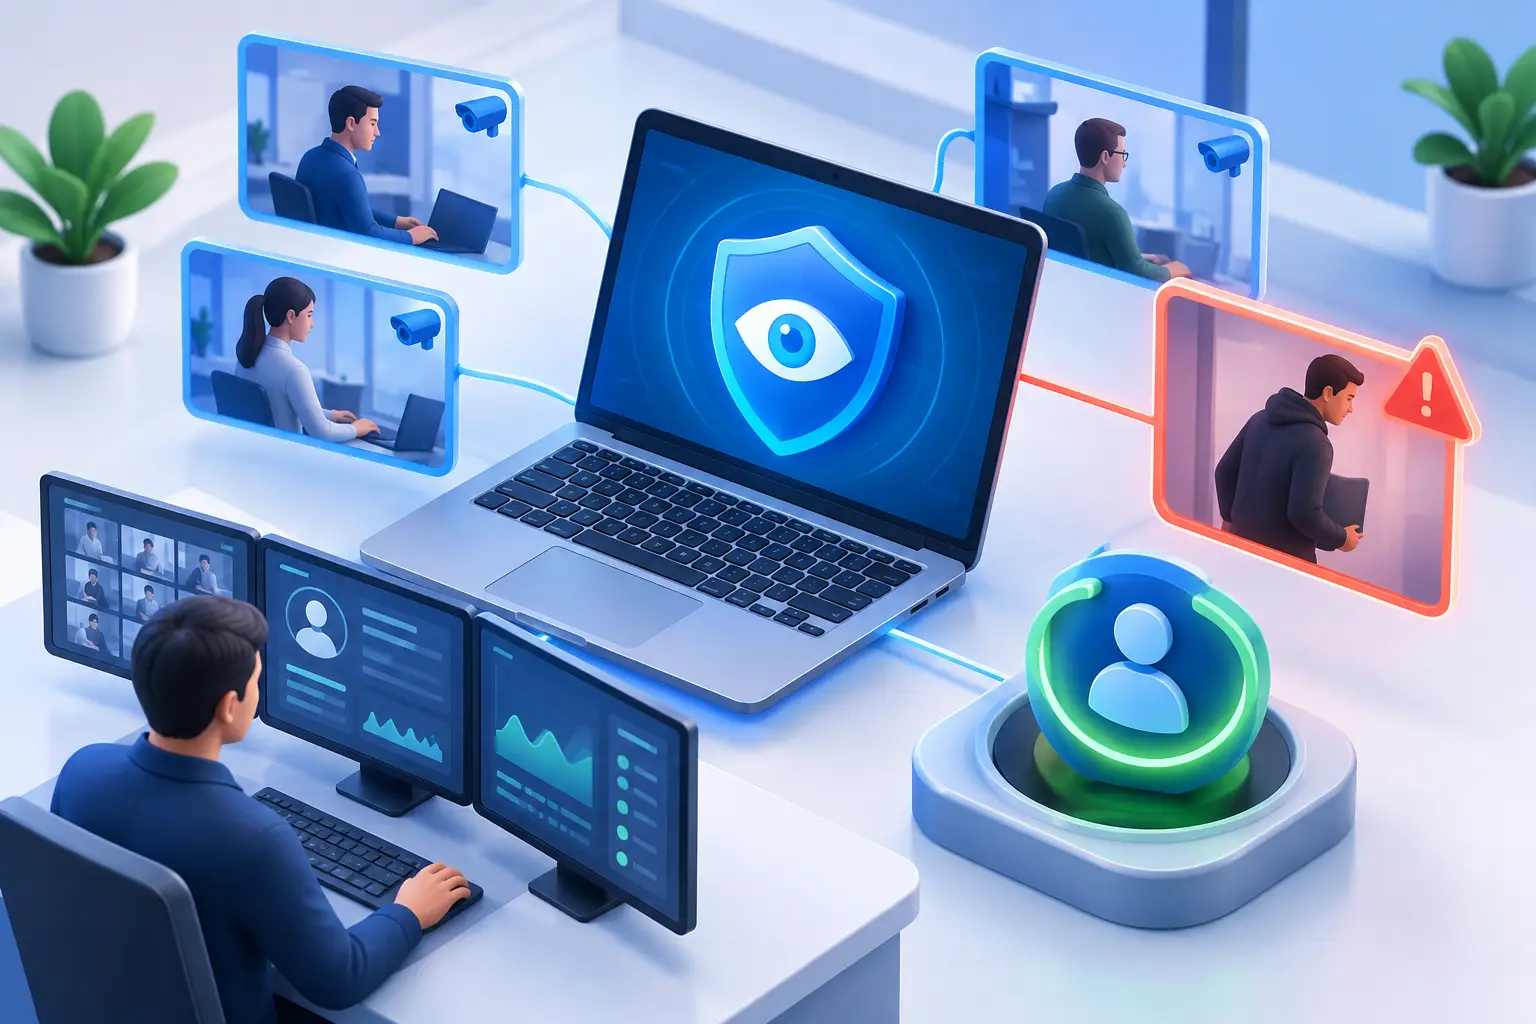
Un employé télécharge une liste de clients avant d’annoncer son départ. Une personne en télétravail envoie des fichiers internes vers un compte cloud personnel. Un salarié ayant accès aux systèmes financiers passe des heures sur des sites non autorisés tandis que des tâches critiques restent en attente. Ce ne sont pas des scénarios de sécurité abstraits. Ce sont des problèmes de gestion quotidiens, et un logiciel de surveillance des menaces internes donne aux équipes informatiques et aux dirigeants les preuves nécessaires pour les identifier avant que les dommages ne s’aggravent.
Les systèmes les plus utiles ne se contentent pas de compter les minutes actives ou de produire un score de productivité vague. Ils montrent ce qui s’est passé sur un ordinateur professionnel, à quel moment et avec quel utilisateur. Ils permettent aussi aux administrateurs d’arrêter une activité risquée directement sur le poste, sans attendre un rapport d’incident.
01Ce qu’un logiciel de surveillance des menaces internes doit faire
Une menace interne peut être intentionnelle, liée à une négligence ou simplement due à des contrôles insuffisants. Un salarié peut chercher à voler des données, mais aussi réutiliser un mot de passe faible, installer un outil non approuvé, copier des fichiers sur un périphérique USB ou envoyer des informations sensibles depuis un compte personnel. Les conséquences peuvent être identiques : perte de données, interruption des opérations, risques de non-conformité et enquête coûteuse.
Un logiciel de surveillance efficace crée un historique fiable de l’activité sur les postes appartenant à l’entreprise. Pour une petite ou moyenne entreprise, cet historique doit être utilisable au quotidien, sans être enfoui dans un tableau de bord de sécurité qu’un spécialiste doit interpréter.
Les administrateurs doivent au minimum pouvoir examiner les écrans, sites web, applications, processus en cours, fichiers et activités des utilisateurs. La visualisation des écrans aide un responsable à vérifier ce qui se passe en temps réel. L’enregistrement d’écran fournit un historique consultable lorsque des questions se posent ultérieurement. Les journaux des sites web et des applications révèlent si un utilisateur travaille dans les systèmes professionnels approuvés ou consacre du temps à des outils risqués ou improductifs.
L’enregistrement des frappes au clavier peut apporter du contexte aux enquêtes, notamment lorsqu’une infraction aux règles concerne des communications non autorisées ou des tentatives de contournement des restrictions. Son déploiement doit être prudent, encadré par une politique d’entreprise claire et des contrôles d’accès, car ces historiques détaillés sont sensibles. Il ne s’agit pas de collecter des données pour elles-mêmes, mais d’établir les responsabilités et de protéger les actifs de l’entreprise.
02Observer les comportements, pas seulement les événements isolés
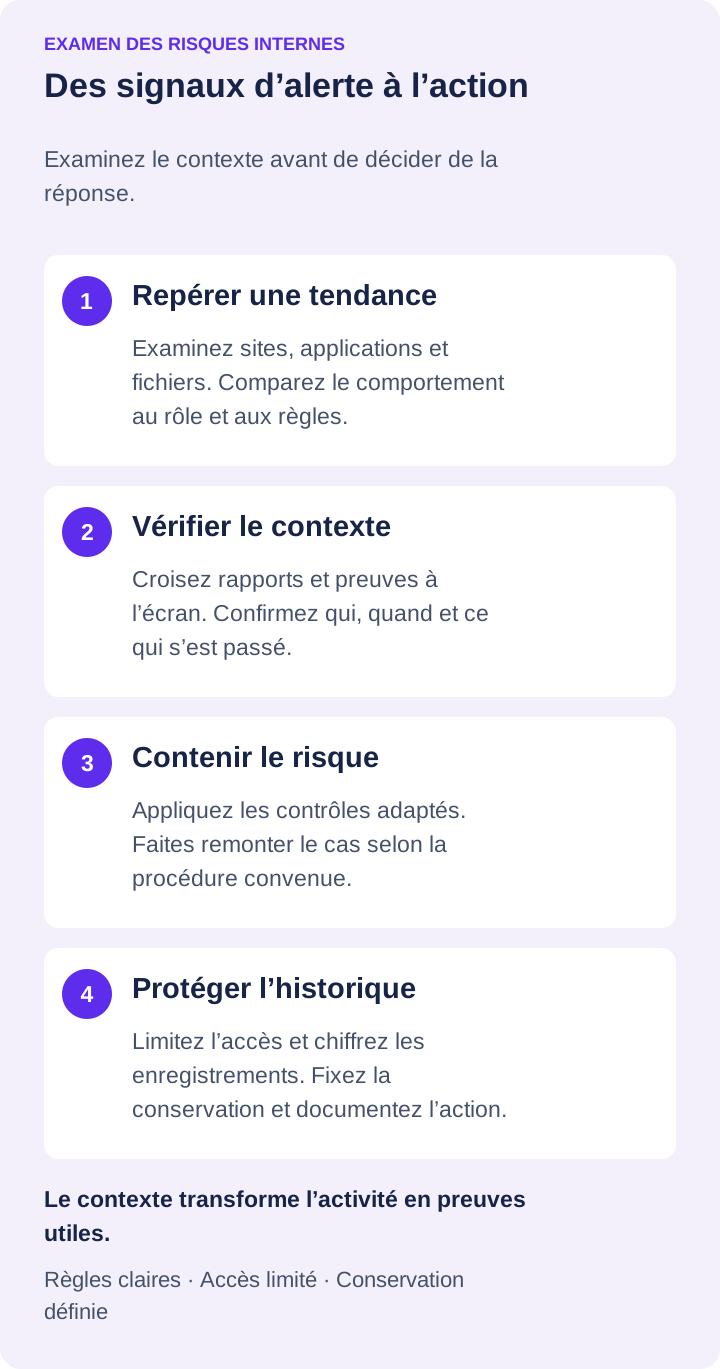
Une visite inhabituelle sur un site ne signifie pas automatiquement qu’un employé représente une menace. Un programme pertinent de gestion des risques internes recherche des tendances : une activité incompatible avec la fonction de l’utilisateur, l’heure, sa charge de travail habituelle ou les règles de l’entreprise.
Par exemple, un salarié de la comptabilité peut légitimement utiliser un portail bancaire, mais pas installer un utilitaire d’accès à distance ou consulter régulièrement des services de partage de fichiers non approuvés. Un commercial peut avoir besoin de fiches clients, mais des transferts volumineux après les heures de travail ou des copies répétées de contacts avant son départ méritent un examen.
Les données de surveillance donnent aux responsables un point de départ factuel. Plutôt que d’interpeller un salarié sur la base de soupçons, ils peuvent examiner l’historique, confirmer l’ampleur du problème et choisir la suite appropriée. Il peut s’agir d’un entretien d’accompagnement, d’une modification des permissions, d’une enquête formelle ou d’une restriction immédiate des accès.
Les principaux signaux à examiner
Les alertes et rapports les plus utiles portent sur les comportements qui créent un risque commercial mesurable. Voici des exemples courants :
- Accès répétés à une messagerie personnelle, à un stockage cloud grand public, à des outils anonymes de transfert de fichiers ou à des services de messagerie non approuvés
- Installation ou exécution de logiciels non autorisés, notamment des outils de contrôle à distance, de proxy, de chiffrement ou de partage de données
- Copie, déplacement, suppression ou transfert inhabituels de fichiers professionnels
- Tentatives de consultation de sites bloqués, de contournement des restrictions web ou de désactivation des logiciels de sécurité et de surveillance
- Inactivité prolongée, utilisation persistante d’applications sans rapport avec le travail ou activité incompatible avec les tâches confiées
- Connexions et activité du bureau à des heures inhabituelles, surtout lorsqu’elles s’accompagnent d’accès à des fichiers ou systèmes sensibles
Le contexte compte. Un développeur peut légitimement exécuter des outils inhabituels sur l’ordinateur d’un réceptionniste. Un salarié à distance travaillant sur plusieurs fuseaux horaires peut être actif en dehors des horaires de bureau. Configurez les rapports et les procédures d’examen en fonction des métiers, des logiciels approuvés et des besoins opérationnels réels.
03La surveillance doit déboucher sur une action
Sans moyens de contrôle, la visibilité laisse les administrateurs réagir après l’apparition d’un problème. Les logiciels de surveillance des menaces internes les plus complets associent la collecte de preuves à des outils d’administration des postes permettant au service informatique d’agir immédiatement.
Si un salarié utilise des sites non autorisés, un administrateur doit pouvoir les bloquer par catégorie ou par adresse. Si une application interdite apparaît sur un poste, le service informatique doit pouvoir la bloquer, arrêter le processus ou la supprimer conformément à la procédure de l’entreprise. Si un appareil semble compromis ou qu’un salarié quitte l’entreprise, l’équipe peut devoir restreindre les périphériques USB, transférer des fichiers professionnels, exécuter une commande, redémarrer l’ordinateur ou l’éteindre à distance.
Ces actions réduisent le délai entre la détection et l’endiguement. C’est essentiel lorsque des données peuvent être copiées en quelques minutes. Elles réduisent aussi les tâches administratives courantes. Au lieu de se déplacer jusqu’à un bureau ou de demander à un télétravailleur de résoudre un problème, le service informatique peut gérer directement le poste.
Net Monitor for Employees Pro accompagne ce fonctionnement en réunissant visualisation des écrans en direct, enregistrement du bureau et de l’audio, journaux d’activité, rapports, restrictions des sites et applications, et commandes à distance dans un système conçu pour les administrateurs. Pour une équipe répartie sur plusieurs sites, le même niveau de supervision peut ainsi s’étendre au-delà du réseau du bureau aux appareils distants administrés.
04Constituer un historique de preuves solide
Lorsqu’un responsable doit traiter un soupçon d’usage abusif, les souvenirs ne suffisent pas. Des captures d’écran hors contexte et des témoignages oraux provoquent souvent des désaccords. Un historique organisé facilite l’établissement des faits et une réponse cohérente.
Utilisez des rapports filtrés pour cibler l’activité par salarié, ordinateur, période, site web, application ou processus. Associez-les à des enregistrements d’écran lorsqu’un contexte visuel est nécessaire. Un rapport peut indiquer qu’un site de partage de fichiers a été consulté pendant 45 minutes. L’enregistrement peut montrer si l’utilisateur envoyait des documents confidentiels, récupérait un fichier client légitime ou lisait simplement une page publique.
Le stockage des enregistrements est une décision opérationnelle à prévoir dès le départ. Les petites équipes peuvent préférer un stockage local pour un accès rapide et un contrôle direct. Les organisations ayant des utilisateurs distants, des durées de conservation plus longues ou une informatique centralisée peuvent devoir stocker les historiques sur des partages SMB, FTP, SFTP, WebDAV, un stockage compatible Amazon S3, Google Cloud Storage ou Azure Blob Storage. Le choix dépend des exigences de conservation, de la bande passante disponible, des coûts et des personnes qui doivent accéder aux preuves.
Protégez les historiques eux-mêmes. Limitez les accès administrateurs, utilisez un chiffrement approprié lorsqu’il est disponible, fixez des durées de conservation et supprimez les enregistrements qui ne répondent plus à un objectif professionnel légitime. Les données de surveillance peuvent défendre l’entreprise, mais exigent aussi une gestion rigoureuse.
05Définir des règles claires avant de surveiller
La surveillance des salariés fonctionne mieux dans le cadre d’un processus de gestion documenté. Les employés doivent comprendre que les ordinateurs et comptes de l’entreprise sont destinés à un usage professionnel, que l’activité peut être surveillée et que les actions interdites ont des conséquences. Les exigences varient selon l’État, le secteur, la convention collective et le lieu de travail du salarié ; l’entreprise doit donc faire examiner ses politiques par un conseil juridique avant le déploiement.
Une information claire n’est pas une faiblesse. Elle peut prévenir les abus avant leur apparition. Quand les salariés savent que les sites, applications, fichiers et activités à l’écran peuvent être examinés, les infractions occasionnelles diminuent souvent. Les responsables disposent aussi d’une base plus équitable pour faire respecter les règles, puisque les critères ont été fixés à l’avance.
Évitez de traiter chaque salarié comme la cible d’une enquête. Utilisez la surveillance de façon proportionnée. Donnez aux responsables accès aux rapports nécessaires à leurs équipes, réservez les historiques sensibles aux personnes autorisées et examinez les exceptions sur la base de preuves. Une collecte excessive alourdit l’administration et peut détourner l’attention des risques réels.
06Commencer par les ordinateurs les plus importants
Un déploiement complet ne doit pas nécessairement commencer sur tous les appareils. Commencez par les postes qui traitent des données clients, des informations financières, de la propriété intellectuelle, des identifiants administrateurs ou des systèmes opérationnels à forte valeur. Définissez les applications et sites approuvés, configurez les rapports que les responsables examineront réellement et testez la procédure de réponse à une infraction.
Étendez ensuite la couverture aux salariés à distance et hybrides, pour lesquels la visibilité directe est souvent la plus faible. Un essai pratique est le moyen le plus rapide de vérifier si les vues d’écran, enregistrements, rapports et commandes à distance correspondent aux méthodes de travail de vos responsables et de votre service informatique. Téléchargez l’essai gratuit, testez-le sur des processus réels et vérifiez que les preuves sont assez claires pour étayer une décision au moment décisif.
L’objectif n’est pas d’observer chaque seconde de chaque journée. Il est de rendre l’usage des ordinateurs professionnels traçable, de fournir des faits plutôt que des suppositions aux responsables et de pouvoir arrêter les activités risquées avant qu’elles ne deviennent un problème coûteux pour l’entreprise.