المخاطر الداخلية
برامج مراقبة التهديدات الداخلية: دليل فرز المخاطر
راجع النشاط غير المعتاد، واختبر التفسيرات المشروعة، وحدّد الأدلة اللازمة قبل تصعيد الاشتباه في تهديد داخلي.
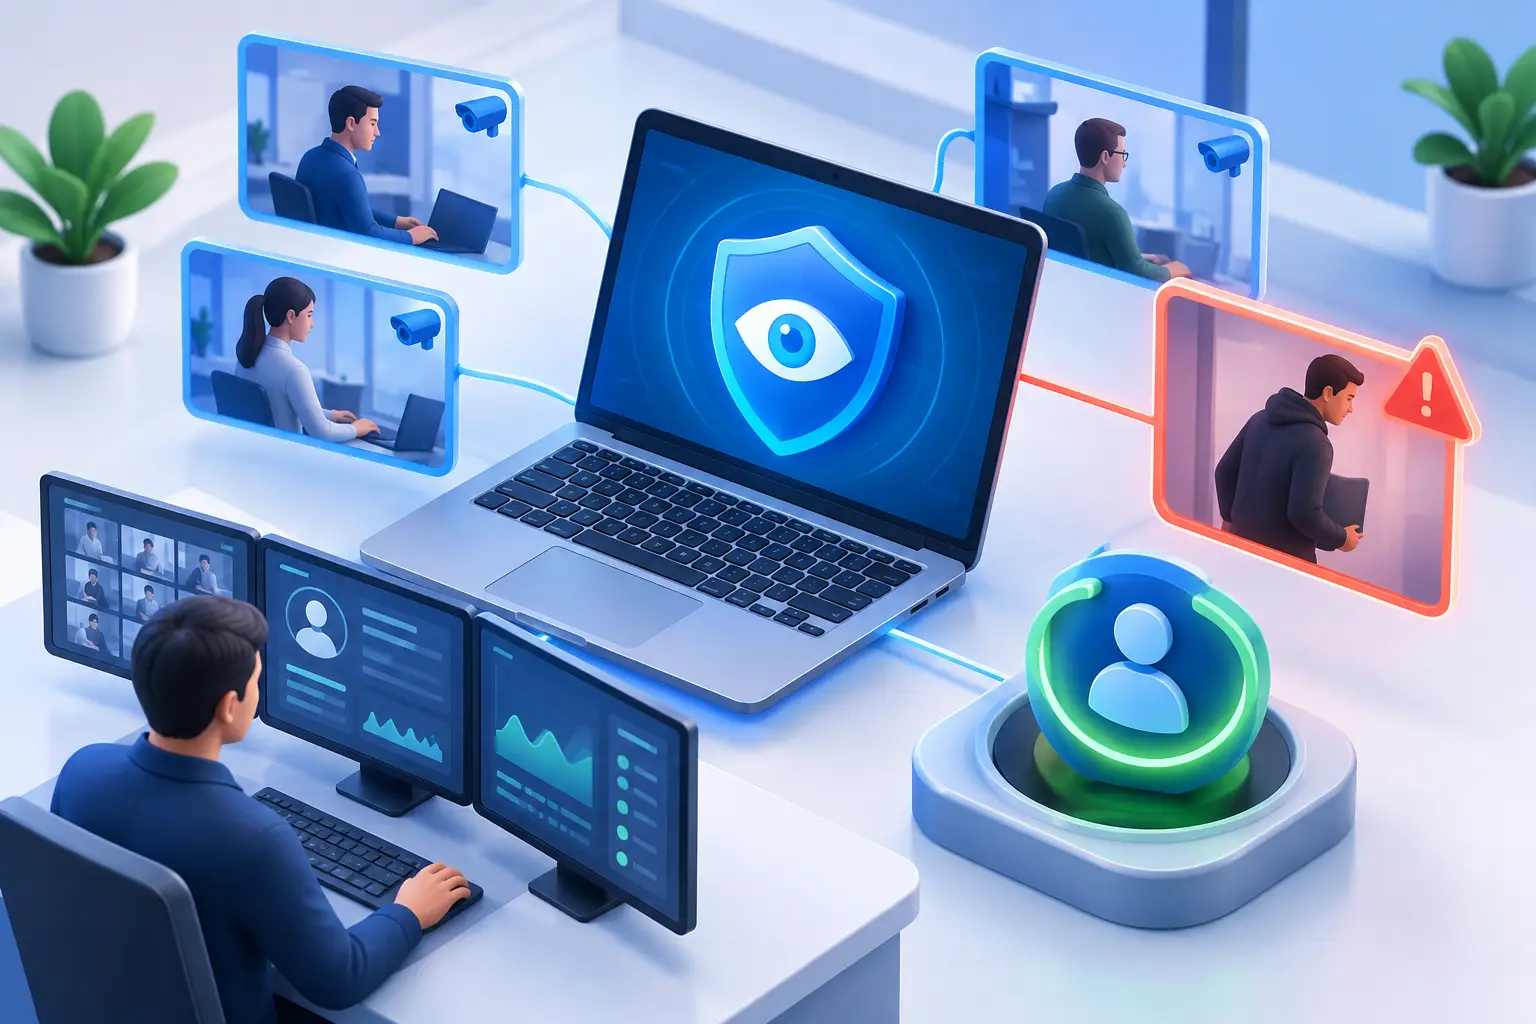
تساعد برامج مراقبة التهديدات الداخلية في التحقيق بسوء استخدام الوصول المشروع، عمدًا أو خطأً. زيارة خدمة سحابية شخصية قرينة وليست إثباتًا لخروج بيانات الشركة. اربط النشاط بالشاشة وسجلات تدقيق مستقلة قبل تحديد ما ينبغي حفظه أو تقييده.
لا تكتفي الأنظمة الأكثر فائدة بحساب دقائق النشاط أو تقديم درجة إنتاجية مبهمة. فهي توضح ما حدث على كمبيوتر الشركة، ومتى حدث، وأي مستخدم كان معنيًا به. كما تمنح المسؤولين القدرة على إيقاف النشاط الخطر على الجهاز نفسه بدلًا من انتظار تقرير عن الحادث.
01الأدلة التي توفرها مراقبة التهديدات الداخلية
قد يكون التهديد الداخلي متعمدًا أو ناتجًا عن الإهمال أو مجرد ضعف في الضوابط. فقد يحاول موظف سرقة البيانات، لكنه قد يعيد أيضًا استخدام كلمة مرور ضعيفة، أو يثبت أداة غير معتمدة، أو ينسخ ملفات إلى جهاز USB، أو يرسل معلومات حساسة عبر حساب شخصي. وقد تكون النتيجة واحدة: فقدان البيانات وتعطل العمليات ومخاطر عدم الامتثال وتحقيقات مكلفة.
ينشئ برنامج المراقبة الفعّال سجلًا موثوقًا للنشاط عبر الأجهزة المملوكة للشركة. وفي الشركات الصغيرة والمتوسطة، ينبغي أن يكون هذا السجل عمليًا للاستخدام اليومي، لا مدفونًا في لوحة معلومات أمنية تتطلب متخصصًا لتفسيرها.
02راقب السلوك، وليس الأحداث المنفردة فقط
لا تعني زيارة موقع غير معتاد مرة واحدة تلقائيًا أن الموظف يمثل تهديدًا. يبحث برنامج إدارة المخاطر الداخلية المفيد عن الأنماط: نشاط يتعارض مع دور المستخدم أو وقت اليوم أو عبء العمل المعتاد أو سياسة الشركة.
على سبيل المثال، قد يكون لدى موظف المحاسبة سبب مشروع لاستخدام بوابة مصرفية، لكن ليس لتثبيت أداة وصول عن بُعد أو الدخول المتكرر إلى خدمات مشاركة ملفات لم تعتمدها الشركة. وقد يحتاج مندوب المبيعات إلى سجلات العملاء، لكن نقل ملفات كبيرة خارج ساعات العمل أو نسخ جهات الاتصال مرارًا قبل المغادرة يستحق المراجعة.
تمنح بيانات المراقبة المديرين نقطة انطلاق قائمة على الحقائق. فبدلًا من مواجهة الموظف بناءً على الشك، يمكنهم مراجعة سجل النشاط والتأكد من نطاق المشكلة واتخاذ الخطوة التالية المناسبة. وقد تكون جلسة توجيه، أو تغييرًا في الصلاحيات، أو تحقيقًا رسميًا، أو تقييدًا فوريًا للوصول.
إشارات أساسية تستدعي المراجعة
تركز التنبيهات والتقارير الأكثر قيمة على السلوك الذي ينشئ مخاطر أعمال قابلة للقياس. ومن الأمثلة الشائعة:
- الوصول المتكرر إلى البريد الشخصي أو التخزين السحابي المخصص للأفراد أو أدوات نقل الملفات المجهولة أو خدمات المراسلة غير المعتمدة
- تثبيت برامج غير مصرح بها أو تشغيلها، وخصوصًا أدوات التحكم عن بُعد أو الوكيل أو التشفير أو مشاركة البيانات
- نسخ ملفات العمل أو نقلها أو حذفها أو تحويلها على نحو غير معتاد
- محاولات زيارة مواقع محظورة أو تجاوز قيود الويب أو تعطيل برامج الأمان والمراقبة
- فترات خمول طويلة أو استخدام مستمر لتطبيقات لا تتعلق بالعمل أو نشاط لا يتوافق مع المهام الموكلة
- تسجيل الدخول ونشاط سطح المكتب في أوقات غير معتادة، خصوصًا عند اقترانهما بالوصول إلى ملفات أو أنظمة حساسة
السياق مهم. فقد يستخدم مطور بشكل مشروع أدوات ستكون غير معتادة على كمبيوتر موظف الاستقبال. وقد ينشط موظف يعمل عن بُعد عبر مناطق زمنية مختلفة خارج ساعات المكتب المعتادة. اضبط التقارير وإجراءات المراجعة وفق الأدوار الوظيفية والبرامج المعتمدة والاحتياجات التشغيلية الفعلية.
ورقة فرز يدوي لثلاث إشارات تحذيرية
هذه سيناريوهات مراجعة وليست وعداً بالكشف الآلي. عيّن المراجع وسجّل المصدر والوقت، ثم اختبر تفسيراً مشروعاً أولاً.
- زيارة غير معتادة لتخزين سحابي: ربما تبادل معتمد مع عميل. يتحقق مالك البيانات من الإذن، ويراجع الأمن سجلات الوجهة المتاحة إذا كان نقل ملفات حساسة محتملاً.
- عملية وصول عن بُعد غير معتمدة: ربما جلسة دعم. تتحقق تقنية المعلومات من الملف التنفيذي والتذكرة والحساب والجلسة. صعّد الاتصال النشط غير المفسر وفق إجراء الحوادث.
- نشاط خارج الدوام: ربما منطقة زمنية أخرى أو صيانة. يؤكد المدير الجدول وتفحص تقنية المعلومات الحساب والجلسة. التوقيت وحده ليس دليلاً على السرقة.
افصل سوء الاستخدام العرضي والمتعمد والحساب المخترق كفرضيات مختلفة. دوّن ما يؤكد كل فرضية أو ينفيها. أغلق الشك إذا دعمت الأدلة التفسير؛ وأبقِ عدم اليقين ظاهراً عندما تغيب السجلات.
03يجب أن تؤدي المراقبة إلى إجراء
الرؤية دون تحكم تجعل المسؤولين يكتفون برد الفعل بعد وقوع المشكلة. تجمع أقوى برامج مراقبة التهديدات الداخلية بين جمع الأدلة وأدوات إدارة الأجهزة التي تتيح لتقنية المعلومات التدخل فورًا.
اتبع خطة الحوادث عند الاحتواء. استخدم ضوابط المواقع بقوائم URL أو كلمات مفتاحية معتمدة، أو قيّد تطبيقًا غير مصرح به. نسّق قيود الحساب مع مسؤول الهوية. احفظ الأدلة قبل التغييرات المعطلة متى أمكن وسجّل من أجازها. لا تفترض تصنيف المواقع آليًا أو عزل الجهاز عن الشبكة.
تقلل هذه الإجراءات الوقت بين الاكتشاف والاحتواء. وهذا مهم عندما يمكن نسخ البيانات خلال دقائق. كما تقلل الأعمال الإدارية الروتينية؛ فبدلًا من الذهاب إلى مكتب أو مطالبة موظف بعيد بمعالجة مشكلة، تستطيع تقنية المعلومات إدارة الجهاز مباشرة.
يدعم Net Monitor for Employees Pro هذا النموذج التشغيلي من خلال الجمع بين مشاهدة الشاشة المباشرة وتسجيل سطح المكتب والصوت وسجلات النشاط والتقارير وقيود المواقع والتطبيقات والتحكم بالكمبيوتر عن بُعد في نظام موجه للمسؤولين. وبالنسبة إلى الفرق الموزعة، يمكن أن يمتد بذلك مستوى الإشراف نفسه خارج شبكة المكتب إلى الأجهزة البعيدة المُدارة.
04التحقق من الإشارة قبل التصعيد
يوضح مثال سجل الأدلة توثيق الحالات، وتحمي ضوابط منع تسرب البيانات مسارات النقل، وتضع سياسة المراقبة الحدود. يركز هذا الدليل على اختيار التحقق المناسب لكل إشارة.
أنشئ تسلسلًا حسب المستخدم والجهاز والوقت. يثبت سجل الموقع زيارة؛ وقد يُظهر التسجيل ملفًا مختارًا أو نافذة رفع. أكد الاكتمال والنطاق بسجل تدقيق الخدمة السحابية أو تدقيق ملفات مُعدّ منفصلًا. ميّز الحقائق المؤكدة والأدلة المفقودة والفرضيات في سجل الحادثة.
احمِ السجلات نفسها. قيّد وصول المسؤولين، واستخدم التشفير المناسب حيثما يتوفر، وحدد مدد الاحتفاظ، واحذف التسجيلات التي لم تعد تخدم غرضًا تجاريًا مشروعًا. يمكن لبيانات المراقبة أن تساعد في الدفاع عن الشركة، لكنها تحتاج أيضًا إلى تعامل منضبط.
05ضع قواعد واضحة قبل بدء المراقبة
تعمل مراقبة الموظفين بأفضل صورة عندما تكون جزءًا من عملية إدارية موثقة. وينبغي أن يفهم الموظفون أن أجهزة الكمبيوتر والحسابات المملوكة للشركة مخصصة للعمل، وأن النشاط قد يخضع للمراقبة، وأن الأنشطة المحظورة لها تبعات. تختلف المتطلبات حسب الولاية والقطاع واتفاقية المفاوضة الجماعية وموقع الموظف؛ لذا ينبغي للشركات أن تعرض سياساتها على مستشار قانوني قبل النشر.
تجنب التعامل مع كل موظف باعتباره هدفًا للتحقيق. استخدم المراقبة بتناسب. امنح المديرين الوصول إلى التقارير التي يحتاجونها لفرقهم، واحصر السجلات الحساسة في الأشخاص المصرح لهم، وحقق في الحالات الاستثنائية بناءً على الأدلة. فالإفراط في جمع البيانات يخلق عبئًا إداريًا وقد يصرف الانتباه عن المخاطر الحقيقية.
06ابدأ بأجهزة الكمبيوتر الأكثر أهمية
ليس من الضروري أن يبدأ النشر الكامل على كل جهاز في آن واحد. ابدأ بالأجهزة التي تتعامل مع بيانات العملاء أو المعلومات المالية أو الملكية الفكرية أو بيانات اعتماد الإدارة أو الأنظمة التشغيلية عالية القيمة. حدد التطبيقات والمواقع المعتمدة، واضبط التقارير التي سيراجعها المديرون فعلًا، واختبر عملية الاستجابة لمخالفة السياسة.
ثم وسّع التغطية لتشمل الموظفين عن بُعد وبنظام العمل الهجين، حيث تكون الرؤية المباشرة أضعف غالبًا. التجربة العملية هي أسرع طريقة لمعرفة مدى ملاءمة عروض الشاشة والتسجيلات والتقارير وأدوات التحكم عن بُعد لأسلوب عمل المديرين وموظفي تقنية المعلومات. نزّل النسخة التجريبية المجانية، واختبرها على مسارات عمل حقيقية، وتأكد من أن الأدلة واضحة بما يكفي لدعم القرار عندما يصبح الأمر مهمًا.
الهدف ليس مشاهدة كل ثانية من كل يوم، بل جعل استخدام أجهزة الشركة خاضعًا للمساءلة، ومنح المديرين حقائق بدل التخمينات، وضمان إمكانية إيقاف النشاط الخطر قبل أن يتحول إلى مشكلة تجارية مكلفة.