Proteksiyon ng data ng kumpanya
Paano Pigilan ang Pagtagas ng Data Dahil sa mga Empleyado
Bawasan ang maling pagbabahagi at hindi awtorisadong paglilipat gamit ang pinakamababang kailangang access, kontrol sa mga endpoint, at malinaw na plano sa insidente.
Ang listahan ng customer na kinopya sa personal na drive, payroll file na na-email sa maling tao, o dokumento ng kumpanya na inilagay sa personal na cloud ay maaaring magdulot ng magastos na insidente sa loob ng ilang minuto. Upang pigilan ang pagtagas ng data dahil sa mga empleyado, hindi sapat ang dokumento ng patakaran at taunang paalala sa seguridad. Kailangan ng negosyo na makita ang aktibidad sa mga endpoint, magtakda ng malinaw na hangganan para sa sensitibong data, at mapahinto ang hindi ligtas na paglilipat bago lumaki ang pagkakalantad.
Para sa maliliit at katamtamang organisasyon, hindi laging masalimuot na pag-atake ang problema. Maaaring magsama ang pangkaraniwang asal at mahihinang kontrol: sobrang access, hindi pinamamahalaang laptop, di-awtorisadong app, pinagsasaluhang password, o kawalan ng rekord ng nangyari sa workstation. Ang praktikal na tugon ay bawasan ang hindi kailangang access, maagang makita ang mga eksepsiyon, at pangalagaan ang ebidensiya kapag may alalahanin.
01Magsimula sa data na hinahawakan ng mga empleyado
Kabilang sa mga paglabag sa data na may kaugnayan sa empleyado ang aksidenteng pagsisiwalat, maling paggamit ng lehitimong access, at pag-atakeng gumagamit ng nakompromisong account. Nakatuon ang gabay na ito sa impormasyong pangnegosyo na hinahawakan ng kawani, kabilang ang rekord ng customer, payroll, kontrata, at panloob na dokumento. Nakasalalay ang tamang kontrol sa lokasyon ng impormasyon at kung paano ito pinapayagang gamitin.
Gumawa ng maikling imbentaryo ng pinakasensitibong data. Magtalaga ng responsable sa bawat uri, tukuyin ang kailangang may access, at itala ang aprubadong imbakan at paraan ng pagbabahagi. Isama ang lokal na download at na-export na spreadsheet: hindi awtomatikong pinoprotektahan ng pahintulot sa orihinal na database ang kopya sa desktop. Ang gabay ng FTC sa pagprotekta ng personal na impormasyon ay kapaki-pakinabang na simula upang malaman ang hawak na impormasyon at bawasan ang hindi kailangang pagtatago nito.
- Impormasyon ng customer: tukuyin kung sino ang puwedeng mag-export ng rekord at kung paano ibeberipika ang panlabas na tatanggap.
- Payroll at HR file: limitahan ang access sa responsableng pangkat at suriin ang mga miyembro ng shared folder.
- Project file at source material: tukuyin ang aprubadong katuwang, destinasyon ng pagbabahagi, at petsa ng pag-expire ng pansamantalang access.
Isang mahalagang tanong sa bawat daloy ng trabaho: kung mapunta ang file na ito sa maling tao ngayon, matutukoy ba natin ang responsable, mapatitigil ang karagdagang access, at malalaman kung ano ang naibahagi?
02Pigilan ang pagtagas ng data sa pamamagitan ng kontrol sa endpoint
Hindi lahat ng pagtagas ng data dahil sa empleyado ay sinasadya. Maaaring mag-save ang salesperson ng proposal sa personal na cloud upang makapagtrabaho sa bahay. Maaaring magpadala ang manager ng spreadsheet na may impormasyon ng kawani sa hindi ligtas na channel. Maaaring mag-install ang empleyado ng file-sharing tool na lumalampas sa kasalukuyang kontrol. Mahalaga ang layunin sa pagtatasa, ngunit hindi nito inaalis ang pangangailangang pigilan ang pagkakalantad.
Magsimula sa mga computer ng kumpanya at sistemang may mahalagang impormasyon. Dapat alam ng IT kung aling device ang aktibo, sino ang gumagamit, anong software ang naka-install, at kung naka-enable ang pangunahing proteksiyon. Dapat suriin ang device na ilang linggo nang hindi nag-uulat, hindi kilalang remote-access tool, o hindi kailangang lokal na administrator access. Panatilihing updated ang operating system at security software, at pamahalaan ang device encryption sa iyong endpoint security platform.
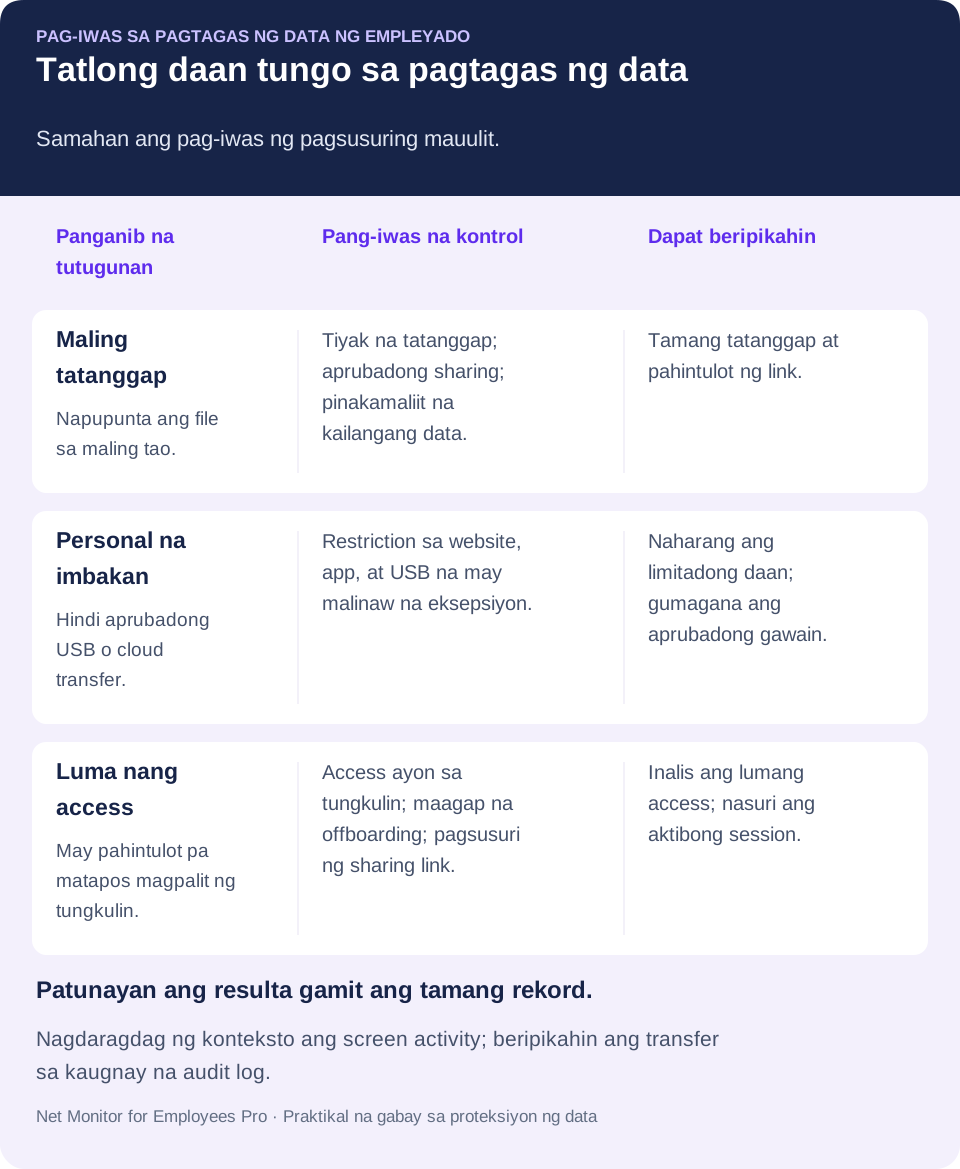
Nagbibigay ang endpoint administration ng paraan upang itama ng IT ang problema, hindi lamang itala ito. Limitahan ang removable storage kung hindi kailangan sa trabaho. Harangan ang di-aprubadong cloud storage, webmail, remote-control tool, at file-transfer site kung angkop. Gamitin ang mga pribilehiyo ng operating system at patakaran sa software deployment upang limitahan ang di-awtorisadong pag-install. Alisin ang lokal na admin rights sa hindi nangangailangan. Maaaring kailangan ng eksepsiyon para sa lehitimong trabaho, kaya magtakda ng mabilis at dokumentadong pag-apruba.
Itugma ang bawat kontrol sa daanang poprotektahan
Sa Net Monitor for Employees Pro, ang Internet Control ay nagbibigay ng mga tuntunin sa pagpapahintulot at pagharang ng website, samantalang itinatakda ng Blocking Applications kung aling app ang maaaring tumakbo. Iba ang pagpigil sa pagtakbo ng programa sa pag-alis ng pribilehiyong mag-install. Subukan ang kaugnay na website, browser, at app sa pinamamahalaang computer bago umasa sa tuntunin.
Inilalarawan ng tulong sa Tools and Restrictions ang Lock USB drives at Disable Printing, pati ang saklaw ng mga ito. Ang agarang aksiyon sa Tools ay para sa mga napiling computer; ang patuloy na setting sa tab na Restrictions ay naaangkop sa kabuuan ng mga computer ng empleyado. Tiyakin ang saklaw bago paganahin ang paghihigpit, at subukan ang suporta sa platform at epekto sa aprubadong gawain.
Layunin na matapos ng empleyado ang aprubadong trabaho nang hindi nagiging hindi kontroladong labasan ng customer record, financial data, source file, o panloob na dokumento ang kaginhawaan. Maglaan ng gumaganang alternatibo tuwing may nililimitahang daanan ng paglilipat.
03Limitahan ang access bago maging pagkakalantad
Praktikal na paraan ng pagbawas ng panganib ang pag-alis ng hindi kailangang access. Dapat ma-access ng empleyado ang file, app, at rekord na kailangan sa kasalukuyang tungkulin, hindi lahat ng maaaring kailanganin balang araw. Ito ang prinsipyo ng least privilege: panatilihing tugma ang pahintulot sa aktuwal na trabaho.
Suriin ang mga pahintulot kapag may bagong empleyado, lipat-departamento, pansamantalang gawain, o pag-alis sa kumpanya. Madalas nahuhuli ang pagbabago ng access sa pagbabago ng trabaho, kaya may kontratista o nailipat na empleyadong may credential at folder na hindi na kailangan. Bigyang-pansin ang offboarding. I-disable ang account sa napagkasunduang oras ng pag-alis, bawiin ang device, token, at remote access, at palitan ang pinagsasaluhang credential na alam ng tao. Suriin din ang panlabas na katuwang at aktibong sharing link, hindi lamang ang pangunahing account.
Gumamit ng magkahiwalay na account para sa administrative at pang-araw-araw na trabaho. Mas lumalaki ang posibleng pinsala ng phishing o mapaminsalang download kapag may mataas na pribilehiyo ang account na ginagamit sa email at browsing. Ipatupad ang multi-factor authentication sa email, cloud app, remote access, at administrative system kung suportado. Binabawasan ng MFA ang pakinabang ng ninakaw na password, ngunit hindi nito pinipigil ang awtorisadong user na abusuhin ang access. Ipinaliliwanag din ng gabay ng NIST sa MFA para sa maliliit na negosyo kung bakit mahalagang unahin ang authentication na lumalaban sa phishing para sa sensitibong impormasyon at privileged account.
Kailangang malinaw ang may pananagutan sa sensitibong data. Kapag walang responsable sa shared folder, customer database export, o financial reporting drive, naiipon ang mga pahintulot. Italaga ang mag-aapruba ng access at magtakda ng iskedyul ng pagsusuri. Maaaring magsimula sa bawat quarter ang maliit na negosyo, mas madalas para sa sensitibong data, at tuwing may pagbabago ng tungkulin. Itala ang inalis na access at tiyaking nagkabisa ang pagbabago.
04Bantayan ang aktibidad na kailangang suriin
Hindi dapat nakasalalay ang imbestigasyon sa pag-uulat ng pandaraya ng customer o sa paglabas ng lihim na impormasyon. Kailangan ng manager at IT ng sapat na pagtingin sa endpoint upang makita ang aktibidad na hindi tugma sa tungkulin o karaniwang daloy ng trabaho, at agarang suriin ang konteksto.
Kung nakikita sa endpoint, file-server, identity, o cloud log, maaaring maging babala ang mga sumusunod:
- Malaking pagkopya ng file sa USB drive, personal na cloud, o hindi pamilyar na network location.
- Paulit-ulit na pag-access sa mga folder na wala sa departamento o tungkulin ng empleyado.
- Hindi aprubadong paggamit ng webmail, file-sharing site, screen-capture tool, o di-awtorisadong remote-access software.
- Biglaang pagtipon ng file, pagpi-print, o aktibidad ng account malapit sa paglipat ng tungkulin o pag-alis.
Walang iisang senyas na patunay ng maling gawain. Maaaring lehitimong mag-export ng ulat ang finance employee sa katapusan ng buwan, at maaaring kailangan ng remote worker ng aprubadong paglilipat habang bumibiyahe. Hindi ebidensiya ng paglabag ang pagbibitiw lamang. Ihambing ang aktibidad sa patakaran, tungkulin, at aprubadong eksepsiyon, at magtanong habang makukuha pa ang mga katotohanan.
Nakapagbibigay ng konteksto ang desktop monitoring at activity logging. Ipinapakita ng live na pagtingin sa screen ang nangyayari sa computer ng kumpanya, at napapaliit ng mga ulat ng aktibidad ang pagsusuri ayon sa computer, user, at panahon. Maaaring makita sa rekord ng website at app ang paggamit ng mapanganib na tool. Kung may tiyak na dahilan at pahintulot, makadaragdag ng konteksto ang keystroke record ngunit maaari ring maglaman ng lubhang sensitibong impormasyon. Hindi sapat ang mga rekord na ito lamang upang patunayang may partikular na file na lumabas sa negosyo. Iugnay ang aktibidad sa file-access, email, o cloud audit log upang matukoy ang destinasyon at lawak ng paglilipat.
Pinagsasama ng Net Monitor for Employees Pro ang live screen monitoring, recording, activity report, at endpoint control upang makapagsiyasat ang awtorisadong administrator at mailapat ang suportadong paghihigpit mula sa sentral na console. Ang praktikal na halaga ay ang pagsusuri sa workstation, pagtingin sa mga rekord, at pagkontrol sa kaugnay na app, website, o daanan ng device. Isabay ito sa identity, email, at data-protection control; huwag ipalagay na ang monitoring ay kumpletong data loss prevention system o awtomatikong detector ng paglabas ng file.
Para sa mas detalyadong pagtatasa ng kahina-hinalang asal, tingnan ang gabay sa insider threat monitoring. Dito, prayoridad ang pag-iwas sa pang-araw-araw na pagkakamali sa data at paglimita sa pinsala ng nakompromiso o inabusong account ng empleyado.
05Bumuo ng patakaran sa data na kayang sundin
Hinahayaan ng malabong utos na protektahan ang kumpidensiyal na impormasyon na manghula ang empleyado. Dapat tukuyin ng praktikal na patakaran ang sensitibong impormasyon, aprubadong pag-iimbak at pagbabahagi, at mga ipinagbabawal na aksiyon. Gawing madaling hanapin ang tamang paraan sa oras na may kailangang magpadala ng file.
Maging tiyak tungkol sa personal na email, consumer cloud drive, USB, personal messaging app, screenshot, pagpi-print, at personal na device. Kung kailangang magtrabaho nang malayo, magbigay ng aprubadong remote access at file sharing. Madalas piliin ng empleyado ang pinakamabilis na alternatibo kapag mabagal o malabo ang opisyal na proseso. Itala kung sino ang mag-aapruba ng eksepsiyon, dahilan nito, saklaw, at petsa ng pagtatapos.
Isama ang mas ligtas na pagbabahagi sa normal na trabaho
Bago magbahagi ng sensitibong impormasyon, beripikahin ang tatanggap, alisin ang hindi kailangang field, at gumamit ng aprubadong serbisyo na may angkop na limitasyon ng access. Piliin ang pinangalanang tatanggap sa halip na walang limitasyong pampublikong link kung pinapayagan ng gawain. Para sa paulit-ulit na export, tukuyin ang pinakamaliit na dataset at responsableng susuri sa destinasyon at pahintulot.
Gumamit sa pagsasanay ng mga sitwasyong nararanasan ng pangkat. Ipakita sa project manager ang ligtas na pagbabahagi ng client file. Ipaliwanag kung bakit dapat nasa aprubadong imbakan ang HR document. Ituro ang tugon kapag humiling ang customer ng hindi ligtas na paglilipat. Magbigay ng malinaw na paraan upang agad iulat ang maling email, nawawalang device, o kahina-hinalang kahilingan. Mababawasan ng mabilis na pag-uulat ang pinsala kahit hindi na mabawi ang unang pagsisiwalat.
Isama ang mga kahilingang nagpapanggap na manager o supplier. Beripikahin ang di-karaniwang hiling para sa sensitibong rekord gamit ang kilalang contact channel, sa halip na umasa sa detalye ng mensahe. May praktikal na halimbawa ng pagkilala at pag-uulat sa gabay ng NIST tungkol sa phishing. Linawin na inaasahang agad iulat ang pinaghihinalaang pagkakamali.
Ipaalam ang monitoring at pamahalaan ito sa nakasulat na patakaran. Ipasuri sa angkop na legal at privacy adviser ang mga kinakailangan batay sa lokasyon at kaayusan sa trabaho ng empleyado. Tukuyin ang layunin, kinokolekta, maaaring tumingin, at haba ng pag-iingat. Nakatutulong ang malinaw na saklaw at kontroladong access upang hindi maging di-pinangangasiwaang sensitibong imbakan ang mga monitoring record mismo.
06Pangalagaan ang ebidensiya gaya ng data ng negosyo
Kapag may insidente, maaaring matuklasan ng negosyo na hindi nito maitatag ang nangyari. Na-overwrite ang log, walang nakuhang screenshot, nabura ang device, o nasa hindi ligtas na shared location ang rekord. Pinababagal ng kulang o hindi maaasahang ebidensiya ang pagtugon at pinahihina ang mga pasya sa pagpigil at pag-follow up.
Magtakda ng retention rule batay sa layuning pangnegosyo, panganib, at naaangkop na kinakailangan, na may sapat na storage. Kapag may partikular na insidente o awtorisadong imbestigasyon, protektahan ang kaugnay na recording, report, at system log laban sa regular na pagbura. Dapat magbunsod ng access review ang pag-alis ng empleyado; hindi ito awtomatikong dahilan upang kolektahin ang lahat nang walang hanggan. Limitahan ang access dahil maaaring may credential, impormasyon ng customer, o pribadong komunikasyon sa mga rekord.
Mahalaga ang disenyo ng imbakan. Protektahan ang recording at log habang inililipat at nakatago, magpanatili ng angkop na backup, at subukan ang pagkuha ng awtorisadong administrator. Ang lokal na imbakan, ligtas na server, o aprubadong cloud ay maaaring umangkop sa iba't ibang pangangailangan. Piliin ang maaasahang pagbawi, kontroladong access, at retention nang hindi lumilikha ng isa pang hindi kontroladong kopya ng sensitibong aktibidad.
Para sa recording mula sa Net Monitor for Employees Pro, suriin ang setting ng recording encryption at protektahan ang backup ng key. Hiwalay ang pagkaka-configure ng recording encryption sa storage location; huwag ipalagay na nai-encrypt nito ang lahat ng activity report o exported file. Hiwalay ding suriin ang retention ng screen recording at ng report. Pangalagaan ang orihinal na ebidensiya, itala kung kailan at paano kinuha, at gumamit ng kopya kapag hinihingi ng proseso ng imbestigasyon.
07Tumugon agad sa pinaghihinalaang pagtagas ng data
Kailangan ng maingat na aksiyon sa pinaghihinalaang paglabag. Ipaalam sa itinalagang incident lead, pangalagaan ang ebidensiya, at pigilan ang nagpapatuloy na pagkakalantad ayon sa plano. Huwag ipagpaliban ang agarang pagpigil habang hinihintay ang lahat ng rekord. Iwasan ang hindi magkakaugnay na komprontasyon, pagbura ng device, o paglilinis na maaaring sumira sa ebidensiya. Itala ang aktibidad, petsa, at sistemang sangkot, at protektahan ang apektadong endpoint.
Depende sa pangyayari, maaaring i-disable ang account, bawiin ang aktibong session o sharing link, harangan ang website o app, palitan ang credential, o higpitan ang computer. Panatilihing proporsiyonal ang tugon sa mga katotohanan. Kung maling email, subukang i-recall kung maaari, ngunit huwag ipalagay na nabubura nito ang bawat kopya; ipasuri sa incident lead ang pagkakalantad at susunod na hakbang. Ang hinihinalang sinadyang pagkopya ay maaaring mangailangan ng koordinasyon ng security, HR, at legal. Ibigay ang pasya sa mga abiso sa responsableng tao ayon sa insidente at naaangkop na obligasyon.
Panatilihin ang maikling rekord: nag-ulat, oras ng pagtuklas, account at device na apektado, data, kilalang destinasyon, ginawa upang pigilan, at responsable sa bawat susunod na hakbang. Ihiwalay ang kumpirmadong katotohanan sa hindi pa nasasagot. Itinuturing ng gabay ng NIST sa incident response na magkakaugnay na bahagi ng cybersecurity risk management ang paghahanda, pagtuklas, pagtugon, at pagbawi.
Panghuli, tukuyin ang kabiguan ng kontrol. Sobra ba ang access ng empleyado? Naaabot pa ba ang binlock na serbisyo sa ibang daanan? Wala bang aprubadong paraan para sa lehitimong remote work? Bawat insidente ay dapat magbunga ng tiyak na pagwawasto, responsable, at hakbang ng pagberipika, hindi lamang paalalang mag-ingat.
08Checklist sa pag-iwas sa pagtagas ng data ng empleyado
Magsimula sa isang sensitibong gawain, gaya ng pagpapadala ng customer export o pagproseso ng payroll, at tiyakin ang buong daanan bago palawakin ang kontrol sa negosyo:
- Pangalanan ang responsable sa data. Ilista ang aprubadong user, imbakan, at destinasyon ng pagbabahagi.
- Alisin ang hindi kailangang access. Suriin ang pagbabago ng tungkulin, shared account, panlabas na link, at proseso ng pag-alis.
- Subukan ang nililimitahang daanan. Gumamit ng ligtas na test file upang beripikahin ang website, app, o USB restriction nang hindi inilalantad ang tunay na customer data.
- Subukan ang aprubadong trabaho. Tiyaking natatapos pa ng empleyado ang lehitimong gawain at nakahihiling ng eksepsiyon kapag kailangan.
- Beripikahin ang rekord at pag-uulat. Kunin ang kaugnay na activity at audit record, suriin ang timestamp, at magsanay kung sino ang tatanggap ng incident report.
Suriin ang seguridad at kadalian ng paggamit: puwang sa kontrol ang eksepsiyong bukas pa matapos ang gawain, samantalang nagtutulak ng pag-iwas sa proseso ang pagharang sa aprubadong trabaho. Itala ang pagbabago at ulitin ang apektadong pagsusuri.
Dapat magawa ng empleyado ang aprubadong trabaho nang mahusay, habang nakikita, nakokontrol, at nasisiyasat ng awtorisadong administrator ang aktibidad na nanganganib sa data ng negosyo. Ilagay ang mga kontrol bago maging tugon sa paglabag ang karaniwang araw ng trabaho.
09Mga tanong sa pag-iwas sa pagtagas ng data
Paano maiiwasan ng maliit na negosyo ang pagtagas ng data dahil sa empleyado?
Tukuyin ang sensitibong impormasyon at responsable, limitahan ang access ayon sa tungkulin, at magbigay ng aprubadong paraan ng pagbabahagi. Magdagdag ng MFA, pinamamahalaang endpoint control, praktikal na pagsasanay, at malinaw na pag-uulat. Subukan ang restriction at pagkuha ng incident record gamit ang ligtas na sample data bago umasa sa mga ito.
Mapipigilan ba ng employee monitoring ang bawat data leak?
Hindi. Nagbibigay ang monitoring ng pagtingin at konteksto, habang binabawasan ng suportadong endpoint restriction ang ilang pagkakataon ng pang-aabuso. Hindi nito pinapalitan ang identity control, email at cloud security, o espesyal na data loss prevention kung kailangan. Tiyakin kung anong pangyayari ang talagang nakukuha ng iyong mga tool.
Dapat bang harangan ang lahat ng USB at personal na cloud storage?
Pumili ayon sa data at trabaho. Limitahan ang hindi aprubadong daanan, magbigay ng gumaganang alternatibo, at itala ang kailangang eksepsiyon. Subukan muna ang saklaw ng tuntunin upang hindi maantala ang aprubadong proseso ng negosyo.
Ano ang gagawin matapos magpadala ng file sa maling tao?
Iulat agad sa incident channel ng kumpanya at pangalagaan ang detalye ng mensahe. Masusuri ng incident lead ang data, tatanggap, at magagamit na paraan ng pagpigil. Maaaring makatulong ang recall sa ilang sistema, ngunit hindi nito pinatutunayang nabawi ang pagsisiwalat.
Anong ebidensiya ang nakatutulong sa imbestigasyon ng pagtagas ng data?
Pangalagaan ang kaugnay na account at device identifier, timestamp, detalye ng file o mensahe, destinasyon, at magagamit na audit log. Nakadaragdag ng konteksto ang screen recording at activity report. Protektahan ang rekord, idokumento ang pagkuha, at ihiwalay ang kahina-hinalang aksiyon sa patunay na nailipat ang impormasyon.