Protection des données de l’entreprise
Prévenir les fuites de données liées aux employés au travail
Réduisez les partages accidentels et les transferts non autorisés avec des droits minimaux, des contrôles sur les postes et un plan de réponse concret.
Une liste de clients copiée sur un disque personnel, un fichier de paie envoyé au mauvais destinataire ou des documents professionnels téléversés dans un cloud privé peuvent provoquer un incident coûteux en quelques minutes. Pour prévenir les fuites de données liées aux employés, une politique écrite et un rappel annuel ne suffisent pas. L’entreprise doit voir ce qui se passe sur ses postes, définir des limites autour des données sensibles et pouvoir interrompre un transfert risqué avant que l’exposition ne s’aggrave.
Dans les PME, le problème n’est pas toujours une attaque sophistiquée. Des pratiques ordinaires peuvent se conjuguer à des contrôles insuffisants : accès excessifs, portables non gérés, applications non autorisées, mots de passe partagés ou absence de traces. La réponse pratique consiste à réduire les accès inutiles, repérer tôt les exceptions et préserver les éléments utiles lorsqu’un doute apparaît.
01Commencer par les données manipulées par les employés
Les incidents liés aux employés comprennent la divulgation accidentelle, l’abus d’un accès légitime et l’utilisation d’un compte compromis par un attaquant. Ce guide concerne la protection des informations professionnelles traitées par le personnel : dossiers clients, paie, contrats et documents internes. Les contrôles adaptés dépendent du stockage et des usages autorisés.
Dressez un inventaire succinct des données les plus sensibles. Pour chaque catégorie, désignez un responsable, les personnes qui ont besoin d’y accéder et le circuit de stockage et de partage autorisé. Incluez téléchargements locaux et tableaux exportés : les droits de la base d’origine ne protègent pas automatiquement une copie sur un bureau. Le guide de la FTC sur la protection des informations personnelles aide à comprendre les informations détenues et à réduire leur conservation inutile.
- Informations clients : précisez qui peut exporter les dossiers et comment vérifier un destinataire externe.
- Paie et ressources humaines : limitez l’accès à l’équipe responsable et examinez les membres des dossiers partagés.
- Fichiers de projet et documents sources : identifiez les collaborateurs autorisés, les destinations de partage et l’expiration des accès temporaires.
Pour chaque processus, posez cette question : si ce fichier arrivait aujourd’hui à la mauvaise personne, saurions-nous identifier son responsable, arrêter les accès suivants et établir ce qui a été partagé ?
02Prévenir les fuites par le contrôle des postes
Les fuites ne sont pas toutes intentionnelles. Un commercial peut placer une proposition dans son cloud personnel pour travailler à domicile. Un responsable peut envoyer un tableau de données RH par un canal non sécurisé. Un employé peut installer un outil de partage qui contourne les contrôles. L’intention compte dans l’évaluation, mais ne supprime pas la nécessité de contenir l’exposition.
Commencez par les ordinateurs de l’entreprise et les systèmes qui détiennent des informations importantes. L’IT doit connaître les appareils actifs, leurs utilisateurs, les logiciels installés et les protections de base activées. Un poste sans connexion depuis des semaines, un outil d’accès distant inconnu ou des droits d’administrateur local inutiles doivent entraîner une vérification. Mettez à jour systèmes et logiciels de sécurité et gérez le chiffrement des appareils avec votre plateforme de protection des postes.
L’administration des postes permet de corriger les problèmes, au-delà de leur documentation. Limitez les supports amovibles non nécessaires. Bloquez, lorsque c’est pertinent, clouds, webmails, outils de contrôle distant et sites de transfert non approuvés. Limitez les installations par les privilèges du système et les politiques de déploiement. Retirez les droits d’administrateur local inutiles. Prévoyez un circuit d’approbation rapide et documenté pour les exceptions légitimes.
Adapter chaque contrôle à la voie à protéger
Dans Net Monitor for Employees Pro, Internet Control fournit des règles d’autorisation et de blocage des sites, tandis que Blocking Applications détermine les applications exécutables. Empêcher un programme de s’exécuter n’équivaut pas à retirer les droits d’installation. Testez le site, le navigateur et l’application concernés sur vos ordinateurs avant de vous fier à une règle.
L’aide de Tools and Restrictions décrit Lock USB drives, Disable Printing et leur portée. Les actions immédiates de Tools concernent les ordinateurs sélectionnés ; les réglages persistants de l’onglet Restrictions s’appliquent globalement aux postes des employés. Vérifiez cette portée avant activation, ainsi que la prise en charge de la plateforme et l’effet sur les tâches autorisées.
Les employés doivent pouvoir travailler sans que la commodité ouvre une sortie incontrôlée aux données clients, informations financières, fichiers sources ou documents internes. Maintenez une solution utilisable chaque fois qu’un mode de transfert est restreint.
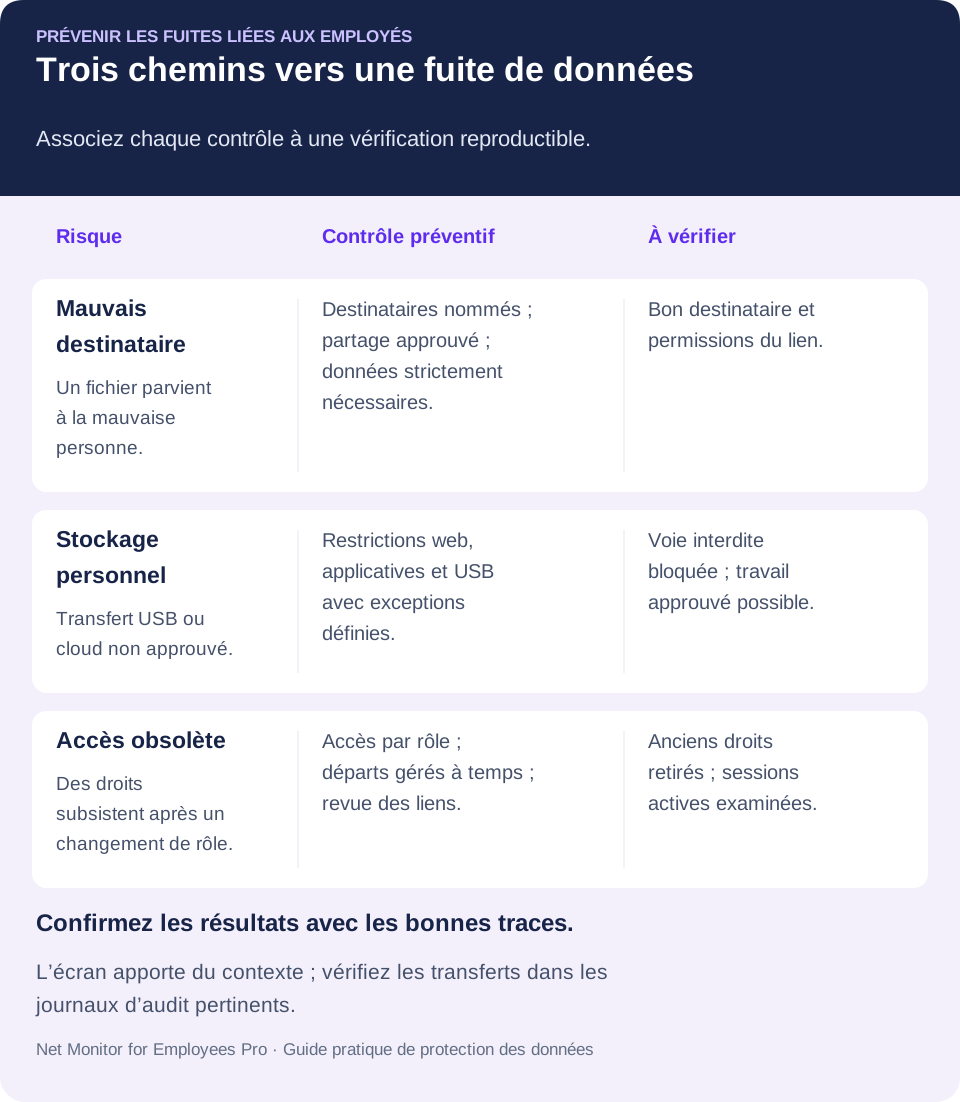
03Limiter les accès avant qu’ils ne deviennent une exposition
Réduire les accès inutiles diminue concrètement le risque. Les employés ont besoin des fichiers, applications et dossiers de leur rôle actuel, pas de toutes les ressources susceptibles de servir un jour. C’est le principe du moindre privilège : aligner les permissions sur le travail réel.
Révisez les permissions à l’embauche, lors des changements de service, des missions temporaires et des départs. Les droits sont souvent mis à jour après les fonctions, laissant des prestataires ou salariés mutés avec des accès inutiles. Soignez les départs : désactivez les comptes au moment convenu, récupérez les appareils, révoquez jetons et accès distants et renouvelez les identifiants partagés connus de la personne. Examinez aussi les collaborateurs externes et liens actifs, au-delà du compte principal.
Séparez les comptes d’administration des comptes quotidiens. Lire ses courriels ou naviguer avec des privilèges accroît les conséquences possibles d’un hameçonnage ou téléchargement malveillant. Exigez l’authentification multifacteur pour la messagerie, les applications cloud, les accès distants et l’administration lorsqu’elle est disponible. La MFA limite l’utilité d’un mot de passe volé, sans empêcher un utilisateur autorisé d’abuser de ses droits. Les recommandations MFA du NIST pour les PME expliquent aussi l’intérêt de méthodes résistantes au hameçonnage pour les données sensibles et comptes privilégiés.
Les données sensibles ont besoin d’un responsable identifié. Sans responsabilité pour un dossier partagé, un export clients ou un espace financier, les droits s’accumulent. Définissez qui approuve les accès et un calendrier de contrôle. Une revue trimestrielle peut constituer un point de départ, avec des contrôles plus fréquents pour les données sensibles et à chaque changement de rôle. Consignez les accès retirés et vérifiez leur suppression effective.
04Repérer les activités qui nécessitent une vérification
Une enquête ne devrait pas attendre qu’un client signale une fraude ou que des informations confidentielles apparaissent ailleurs. Les responsables et l’IT doivent pouvoir repérer une activité inhabituelle pour le rôle ou le processus normal de l’employé, puis en vérifier rapidement le contexte.
Lorsque les journaux des postes, serveurs de fichiers, identités ou services cloud les rendent observables, les signaux suivants peuvent être utiles :
- Copies importantes vers des supports USB, des clouds personnels ou des emplacements réseau inconnus.
- Accès répétés à des dossiers étrangers au service ou à la fonction de l’employé.
- Usage non approuvé de webmails, sites de partage, outils de capture d’écran ou logiciels d’accès distant.
- Collecte de fichiers, impressions ou activité de compte inhabituelles autour d’un changement de rôle ou d’un départ.
Aucun signal isolé ne prouve un comportement fautif. Un comptable peut exporter légitimement des rapports de fin de mois ; un salarié en déplacement peut avoir besoin d’un transfert approuvé. Une démission ne constitue pas en soi la preuve d’une fuite. Comparez l’activité aux règles, fonctions et exceptions autorisées, et posez les questions tant que les faits restent accessibles.
La supervision des bureaux et les journaux d’activité apportent du contexte. Les vues d’écran en direct montrent ce qui se passe, tandis que les rapports d’activité ciblent un ordinateur, un utilisateur et une période. Les traces web et applicatives peuvent révéler un outil risqué. Si leur collecte est précisément justifiée et autorisée, les frappes enregistrées peuvent compléter l’analyse, mais aussi contenir des informations très sensibles. Aucune de ces traces ne prouve seule qu’un fichier donné a quitté l’entreprise. Recoupez-les avec les journaux d’accès aux fichiers, de messagerie ou d’audit cloud pour établir destination et portée du transfert.
Net Monitor for Employees Pro associe écrans en direct, enregistrement, rapports et contrôles des postes pour permettre aux administrateurs autorisés d’enquêter et d’appliquer des restrictions prises en charge depuis une console centrale. Son intérêt opérationnel est d’inspecter le poste, examiner les traces et contrôler l’application, le site ou le périphérique pertinent. Complétez cette visibilité par vos contrôles d’identité, de messagerie et de protection des données ; la supervision n’est pas automatiquement une solution DLP complète ni un détecteur d’exfiltration de fichiers.
Pour approfondir l’évaluation des comportements suspects, consultez le guide sur les menaces internes. Ici, la priorité est de prévenir les erreurs courantes de manipulation et de limiter les dégâts d’un compte employé compromis ou détourné.
05Rédiger des règles de manipulation applicables par les employés
Une consigne vague de protection des informations confidentielles laisse les employés deviner. Une politique utilisable nomme les données sensibles, les méthodes de stockage et de partage approuvées et les actions interdites. Rendez la solution autorisée facile à trouver au moment d’envoyer un fichier.
Précisez les règles pour la messagerie personnelle, le cloud grand public, l’USB, les messageries privées, les captures, l’impression et les appareils personnels. Fournissez un accès et un partage approuvés pour le travail distant. Des procédures lentes ou floues encouragent les contournements. Documentez l’approbateur d’une exception, son motif, son périmètre et sa fin.
Intégrer le partage sécurisé au travail courant
Avant de partager des informations sensibles, vérifiez l’identité du destinataire, retirez les champs superflus et utilisez un service approuvé aux accès limités. Préférez un destinataire nommé à un lien public sans restriction lorsque le processus le permet. Pour les exports récurrents, définissez le jeu de données minimal et un responsable chargé de vérifier destination et permissions.
Formez à partir de situations réelles. Montrez à un chef de projet comment partager un fichier client en sécurité. Expliquez pourquoi les dossiers RH appartiennent à un référentiel approuvé. Indiquez comment répondre à une demande client de transfert non sécurisé. Donnez un canal clair pour signaler immédiatement une erreur d’envoi, un appareil perdu ou une demande suspecte. Une alerte rapide limite les dommages même si la divulgation initiale ne peut être annulée.
Incluez les demandes usurpant l’identité d’un responsable ou fournisseur. Vérifiez les demandes inhabituelles de documents sensibles par un canal connu plutôt qu’avec les coordonnées du message. Les conseils du NIST sur le hameçonnage proposent des exemples de détection et de signalement. Faites savoir qu’un signalement rapide est attendu dès qu’une erreur est soupçonnée.
Informez les employés de la surveillance et encadrez-la par écrit. Faites évaluer par les conseillers juridiques et de protection des données les exigences liées aux lieux et modalités de travail. Précisez l’objectif, les données collectées, les personnes habilitées et la durée de conservation. Un périmètre clair et des accès maîtrisés évitent que les traces deviennent elles-mêmes une source incontrôlée d’informations sensibles.
06Protéger les preuves aussi soigneusement que les données
Lors d’un incident, l’entreprise peut découvrir qu’elle ne peut pas reconstituer les faits : journaux écrasés, captures absentes, appareil effacé ou traces dans un partage non sécurisé. Des éléments manquants ou peu fiables ralentissent la réaction et fragilisent les décisions d’endiguement et de suivi.
Définissez la conservation selon la finalité, le risque et les exigences applicables, avec une capacité suffisante. Lorsqu’un incident précis ou une enquête autorisée exige une préservation, protégez les enregistrements, rapports et journaux pertinents contre la suppression habituelle. Un départ doit déclencher une revue des accès, pas justifier automatiquement une collecte exhaustive illimitée. Restreignez l’accès aux traces, qui peuvent contenir identifiants, données clients ou communications privées de travail.
L’architecture de stockage compte. Protégez enregistrements et journaux en transit et au repos, maintenez des sauvegardes adaptées et testez leur récupération par les administrateurs habilités. Un stockage local, un serveur sécurisé ou un cloud approuvé répondent à différents besoins. Privilégiez récupération fiable, accès maîtrisé et conservation sans créer une nouvelle copie incontrôlée de données sensibles.
Pour Net Monitor for Employees Pro, examinez les réglages de chiffrement des enregistrements et protégez les sauvegardes de clés. Ce chiffrement se configure indépendamment du stockage et ne doit pas être supposé couvrir tous les rapports ou exports. Vérifiez séparément la conservation des captures et vidéos d’écran et celle des rapports. Gardez les preuves originales, documentez leur collecte et travaillez sur copie lorsque votre procédure le prévoit.
07Réagir rapidement à une fuite présumée
Un soupçon exige une réaction mesurée. Avertissez le responsable d’incident désigné, préservez les preuves utiles et endiguez l’exposition en cours selon votre plan. Ne retardez pas une action urgente pour attendre tous les journaux. Évitez confrontation non coordonnée, effacement ou nettoyage susceptible de détruire des preuves. Capturez l’activité pertinente, notez dates et systèmes et protégez le poste touché.
Selon le cas, l’endiguement peut nécessiter de désactiver un compte, révoquer sessions ou liens, bloquer un site ou une application, changer des identifiants ou restreindre un ordinateur. Adaptez la réponse aux faits. Pour un courriel mal adressé, tentez un rappel s’il est disponible, sans supposer qu’il supprime toutes les copies ; associez le responsable pour évaluer exposition et prochaines étapes. Une copie intentionnelle présumée peut nécessiter une coordination sécurité, RH et juridique. Confiez les décisions de notification aux personnes compétentes selon l’incident et les obligations applicables.
Conservez une fiche courte : déclarant, heure de découverte, comptes et appareils concernés, données, destinations connues, mesures prises et responsable de chaque suite. Distinguez faits confirmés et questions ouvertes. Les recommandations du NIST sur la réponse aux incidents relient préparation, détection, réaction et rétablissement dans la gestion du risque cyber.
Identifiez enfin le contrôle défaillant. Les droits étaient-ils excessifs ? Un service bloqué restait-il accessible autrement ? Manquait-il une méthode approuvée pour le télétravail légitime ? Chaque incident doit déboucher sur une correction précise, un responsable et une vérification, pas seulement un rappel à la prudence.
08Liste de vérification pour prévenir les fuites liées aux employés
Commencez par un processus sensible, tel qu’un export clients ou la paie, et vérifiez le parcours complet avant d’étendre les contrôles :
- Désigner le responsable des données. Listez utilisateurs approuvés, stockage et destination de partage.
- Supprimer les accès inutiles. Examinez changements de rôle, comptes partagés, liens externes et procédures de départ.
- Tester une voie restreinte. Utilisez un fichier inoffensif pour vérifier le blocage web, applicatif ou USB sans exposer de véritables données clients.
- Tester le travail autorisé. Vérifiez que les employés peuvent terminer la tâche légitime et demander une exception si nécessaire.
- Vérifier traces et signalement. Récupérez les données d’activité et d’audit utiles, contrôlez les horodatages et répétez le circuit d’alerte.
Évaluez sécurité et facilité d’usage : une exception encore ouverte après la tâche est une faille de contrôle ; un processus autorisé bloqué favorise les contournements. Consignez l’ajustement et recommencez le contrôle concerné.
Les employés doivent travailler efficacement dans le cadre autorisé, tandis que les administrateurs habilités peuvent voir, maîtriser et examiner les activités risquées. Installez ces contrôles avant qu’une journée ordinaire ne devienne un incident.
09Questions sur la prévention des fuites de données
Comment une PME peut-elle prévenir les fuites liées aux employés ?
Identifiez données sensibles et responsables, limitez les accès par rôle et fournissez un partage approuvé. Ajoutez MFA, contrôles des postes, formation pratique et canal de signalement clair. Testez restrictions et récupération des traces avec des données inoffensives avant de vous y fier.
La surveillance des employés peut-elle empêcher toute fuite ?
Non. Elle fournit visibilité et contexte ; les restrictions prises en charge réduisent certaines occasions d’abus. Elle ne remplace pas les contrôles d’identité, la sécurité de la messagerie et du cloud ou une fonction DLP dédiée lorsqu’elle est nécessaire. Vérifiez les événements réellement capturés.
Faut-il bloquer toutes les clés USB et tous les clouds personnels ?
Choisissez selon les données et le travail. Limitez les voies non approuvées, proposez une alternative et documentez les exceptions. Testez le périmètre avant déploiement pour ne pas interrompre un processus autorisé.
Que faire après l’envoi d’un fichier à la mauvaise personne ?
Le signaler immédiatement par le canal d’incident et conserver les détails du message. Le responsable évaluera données, destinataire et possibilités d’endiguement. Un rappel peut aider dans certains environnements, mais ne prouve pas l’annulation de la divulgation.
Quelles preuves aident à enquêter sur une fuite présumée ?
Conservez identifiants de comptes et appareils, horodatages, détails des fichiers ou messages, destinations et journaux d’audit disponibles. Les enregistrements d’écran et rapports ajoutent du contexte. Protégez les traces, documentez leur collecte et distinguez un geste suspect d’une preuve de transfert.