Schutz von Unternehmensdaten
So verhindern Sie Datenpannen durch Mitarbeiter am Arbeitsplatz
Verringern Sie versehentliche Freigaben und unerlaubte Übertragungen mit minimalen Zugriffsrechten, wirksamen Endgerätekontrollen und einem nutzbaren Reaktionsplan.
Eine auf ein privates Laufwerk kopierte Kundenliste, eine Gehaltsdatei beim falschen E-Mail-Empfänger oder Firmendokumente in einem privaten Cloudspeicher können binnen Minuten einen kostspieligen Vorfall auslösen. Um Datenpannen durch Mitarbeiter zu verhindern, benötigen Unternehmen mehr als eine Richtlinie und eine jährliche Sicherheitserinnerung. Sie brauchen Einblick in Firmenendgeräte, klare Grenzen für sensible Daten und die Möglichkeit, eine unsichere Übertragung zu unterbrechen, bevor die Offenlegung zunimmt.
Bei kleinen und mittleren Unternehmen steckt nicht immer ein ausgefeilter Angriff dahinter. Alltägliches Verhalten kann mit schwachen Kontrollen zusammentreffen: übermäßige Zugriffsrechte, nicht verwaltete Laptops, unzulässige Anwendungen, gemeinsam genutzte Passwörter oder fehlende Aufzeichnungen zum Arbeitsplatz. Die praktische Antwort lautet: unnötige Zugriffe reduzieren, Ausnahmen früh erkennen und bei Auffälligkeiten Nachweise sichern.
01Mit den von Mitarbeitern verarbeiteten Daten beginnen
Mitarbeiterbezogene Datenpannen umfassen versehentliche Offenlegung, Missbrauch berechtigter Zugriffe und Angriffe über kompromittierte Mitarbeiterkonten. Dieser Leitfaden behandelt den Schutz geschäftlicher Informationen, die Beschäftigte verarbeiten: Kundendaten, Gehaltsdaten, Verträge und interne Dokumente. Geeignete Kontrollen hängen vom Speicherort und der erlaubten Nutzung ab.
Erstellen Sie eine kurze Bestandsaufnahme besonders sensibler Daten. Benennen Sie je Kategorie einen Verantwortlichen, die zugriffsberechtigten Personen sowie den genehmigten Speicher- und Freigabeweg. Berücksichtigen Sie lokale Downloads und exportierte Tabellen: Berechtigungen der ursprünglichen Datenbank schützen nicht automatisch eine Kopie auf dem Desktop. Der FTC-Leitfaden zum Schutz personenbezogener Informationen hilft dabei, vorhandene Daten zu erfassen und unnötige Aufbewahrung zu vermeiden.
- Kundeninformationen: Legen Sie fest, wer Datensätze exportieren darf und wie externe Empfänger überprüft werden.
- Gehalts- und Personalunterlagen: Beschränken Sie den Zugriff auf das zuständige Team und prüfen Sie die Mitgliedschaft in freigegebenen Ordnern.
- Projektdateien und Ausgangsmaterial: Bestimmen Sie genehmigte Mitwirkende, Freigabeziele und das Ablaufdatum vorübergehender Zugriffe.
Eine hilfreiche Frage für jeden Ablauf: Könnten wir bei einer heutigen Fehlversendung den Verantwortlichen ermitteln, weiteren Zugriff stoppen und feststellen, was geteilt wurde?
02Datenpannen durch Mitarbeiter mit Endgerätekontrollen verhindern
Nicht jede Datenpanne ist beabsichtigt. Ein Vertriebsmitarbeiter speichert möglicherweise ein Angebot in einer privaten Cloud, um zu Hause weiterzuarbeiten. Eine Führungskraft versendet eine Tabelle mit Personaldaten über einen unsicheren Kanal. Ein Mitarbeiter installiert ein Dateifreigabewerkzeug, das bestehende Kontrollen umgeht. Die Absicht ist für die Bewertung relevant, beseitigt aber nicht die Notwendigkeit, die Offenlegung einzudämmen.
Beginnen Sie mit firmeneigenen Computern und Systemen, die wertvolle Informationen enthalten. Die IT sollte aktive Geräte, ihre Nutzer, installierte Software und den Zustand grundlegender Schutzmaßnahmen kennen. Ein seit Wochen nicht verbundenes Gerät, ein unbekanntes Fernzugriffswerkzeug oder unnötige lokale Administratorrechte sollten eine Prüfung auslösen. Halten Sie Betriebssysteme und Sicherheitssoftware aktuell und verwalten Sie die Geräteverschlüsselung über Ihre Endgerätesicherheitsplattform.
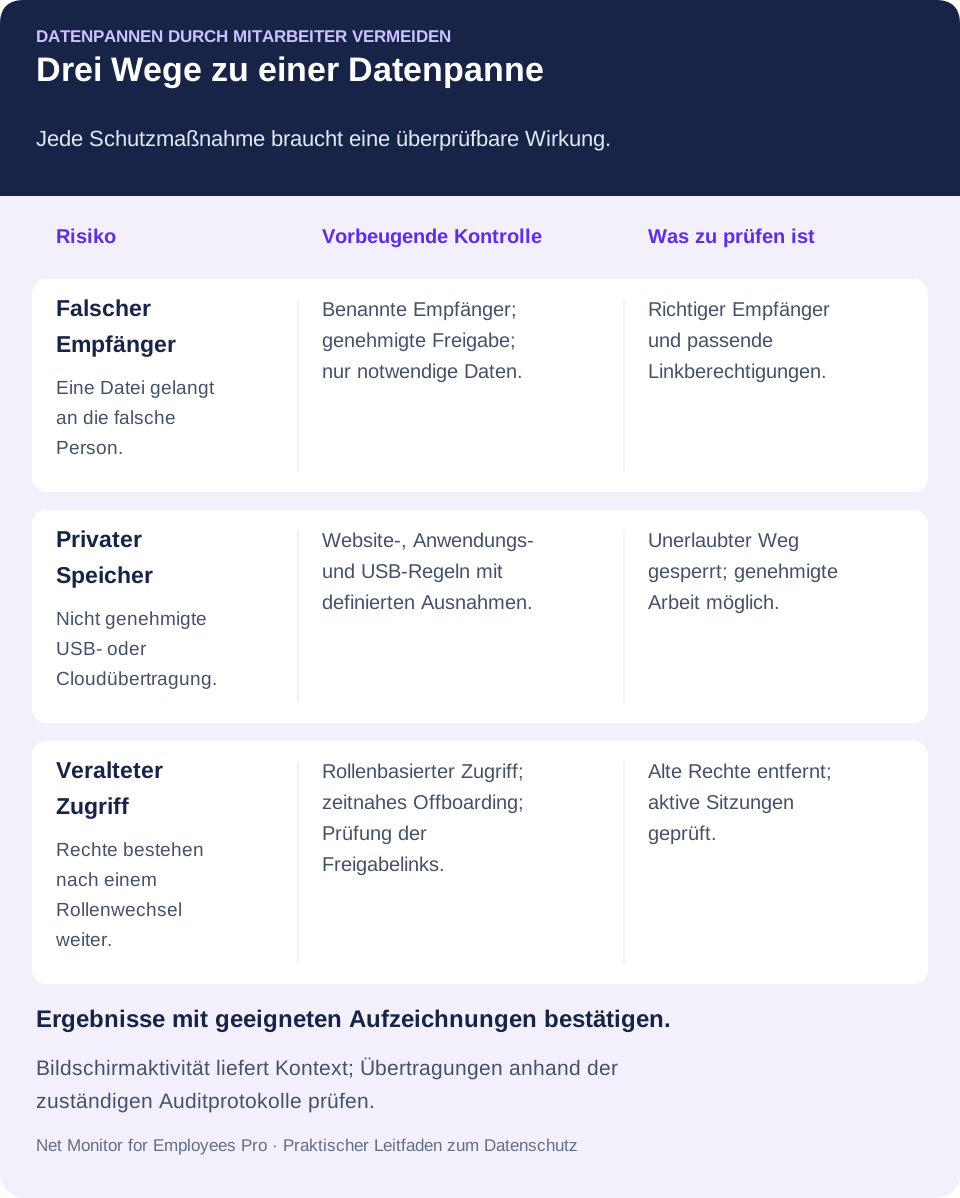
Die Endgeräteverwaltung ermöglicht der IT, Probleme zu beheben, statt sie nur zu dokumentieren. Beschränken Sie nicht benötigte Wechseldatenträger. Sperren Sie gegebenenfalls nicht genehmigte Cloudspeicher, Webmail-, Fernsteuerungs- und Dateiübertragungsangebote. Begrenzen Sie unzulässige Installationen durch Betriebssystemrechte und Softwareverteilungsrichtlinien. Entziehen Sie unnötige lokale Administratorrechte. Legitime Arbeit kann Ausnahmen erfordern; schaffen Sie deshalb einen schnellen, dokumentierten Genehmigungsweg.
Jede Kontrolle auf den zu schützenden Übertragungsweg abstimmen
In Net Monitor for Employees Pro bietet Internet Control Erlaubnis- und Sperrregeln für Websites; Blocking Applications legt fest, welche Anwendungen laufen dürfen. Eine Ausführungssperre ist etwas anderes als der Entzug von Installationsrechten. Testen Sie die betreffende Website, den Browser und die Anwendung auf Ihren verwalteten Computern, bevor Sie sich auf eine Regel verlassen.
Die Hilfe zu Tools and Restrictions beschreibt Lock USB drives und Disable Printing samt Geltungsbereich. Sofortaktionen unter Tools wirken auf ausgewählte Computer; dauerhafte Einstellungen auf der Registerkarte Restrictions gelten global für Mitarbeitercomputer. Prüfen Sie diesen Umfang vor der Aktivierung sowie Plattformunterstützung und Auswirkungen auf genehmigte Arbeit.
Mitarbeiter sollen genehmigte Aufgaben erledigen können, ohne dass Bequemlichkeit einen unkontrollierten Abfluss von Kundeninformationen, Finanzdaten, Quelldateien oder internen Dokumenten eröffnet. Stellen Sie bei gesperrten Übertragungswegen immer eine funktionierende Alternative bereit.
03Zugriffsrechte begrenzen, bevor eine Offenlegung entsteht
Unnötige Zugriffe zu reduzieren ist ein praktischer Weg, das Risiko zu senken. Beschäftigte benötigen Dateien, Anwendungen und Datensätze für ihre aktuelle Rolle, nicht jede möglicherweise irgendwann nützliche Ressource. Das Prinzip der minimalen Rechte richtet Berechtigungen an tatsächlichen Aufgaben aus.
Prüfen Sie Rechte bei Einstellung, Abteilungswechsel, vorübergehenden Aufgaben und Austritt. Berechtigungen hinken Rollenwechseln häufig hinterher; Auftragnehmer oder versetzte Beschäftigte behalten dann Konten und Ordnerzugriffe, die sie nicht mehr brauchen. Achten Sie besonders auf das Offboarding: Konten zum vereinbarten Austrittszeitpunkt deaktivieren, Firmengeräte zurücknehmen, Tokens und Fernzugriffe widerrufen sowie bekannte gemeinsame Zugangsdaten wechseln. Prüfen Sie externe Mitwirkende und aktive Freigabelinks neben dem Hauptkonto.
Verwenden Sie getrennte Konten für Administration und Alltagsarbeit. E-Mail und Surfen mit privilegierten Konten vergrößern mögliche Schäden durch Phishing oder schädliche Downloads. Verlangen Sie, soweit unterstützt, Mehrfaktor-Authentifizierung für E-Mail, Cloudanwendungen, Fernzugriff und Verwaltungssysteme. MFA erschwert die Nutzung gestohlener Passwörter, verhindert aber nicht den Missbrauch berechtigter Zugriffe. Die MFA-Hinweise des NIST für kleine Unternehmen erläutern zudem den Nutzen phishingresistenter Authentifizierung für sensible Informationen und privilegierte Konten.
Sensible Daten brauchen klare Verantwortliche. Ohne Zuständigkeit für gemeinsame Ordner, Kundendatenexporte oder Finanzlaufwerke sammeln sich Rechte an. Bestimmen Sie, wer Zugriffe genehmigt, und legen Sie Prüftermine fest. Eine vierteljährliche Prüfung kann kleinen Unternehmen als Ausgangspunkt dienen; sensible Daten und Rollenwechsel erfordern gegebenenfalls häufigere Kontrollen. Dokumentieren Sie entzogene Rechte und prüfen Sie die Wirksamkeit.
04Aktivitäten erkennen, die geprüft werden müssen
Eine Untersuchung sollte nicht erst beginnen, wenn ein Kunde Betrug meldet oder vertrauliche Informationen außerhalb des Unternehmens auftauchen. Führungskräfte und IT benötigen ausreichenden Einblick, um Aktivitäten außerhalb der Rolle oder üblichen Arbeitsabläufe zu erkennen und ihren Kontext zeitnah zu prüfen.
Soweit Endgeräte-, Dateiserver-, Identitäts- oder Cloudprotokolle sie sichtbar machen, sind unter anderem folgende Warnzeichen relevant:
- Umfangreiche Dateikopien auf USB-Laufwerke, private Cloudspeicher oder unbekannte Netzwerkziele.
- Wiederholte Zugriffe auf Ordner außerhalb der Abteilung oder Aufgabe eines Mitarbeiters.
- Nicht genehmigte Nutzung von Webmail, Dateifreigabeseiten, Bildschirmaufnahme- oder Fernzugriffssoftware.
- Ungewöhnliches Sammeln von Dateien, Drucken oder Kontoaktivität im Umfeld eines Rollenwechsels oder Austritts.
Kein einzelnes Signal beweist Fehlverhalten. Ein Finanzmitarbeiter darf möglicherweise zum Monatsende Berichte exportieren; eine reisende Person braucht vielleicht ein genehmigtes Übertragungsverfahren. Eine Kündigung allein belegt keine Datenpanne. Vergleichen Sie Aktivitäten mit Richtlinien, Aufgaben und genehmigten Ausnahmen und klären Sie Fragen, solange die Fakten verfügbar sind.
Desktopüberwachung und Aktivitätsprotokolle liefern Kontext. Live-Bildschirmansichten zeigen aktuelle Vorgänge; Aktivitätsberichte grenzen Prüfungen nach Computer, Nutzer und Zeitraum ein. Website- und Anwendungsaufzeichnungen können riskante Werkzeuge sichtbar machen. Aufzeichnungen von Tastatureingaben können bei konkreter Begründung und Autorisierung ergänzen, enthalten aber möglicherweise besonders sensible Informationen. Keine dieser Quellen beweist allein, dass eine bestimmte Datei das Unternehmen verlassen hat. Gleichen Sie Aktivitäten mit Datei-, E-Mail- oder Cloud-Auditprotokollen ab, um Ziel und Umfang einer Übertragung festzustellen.
Net Monitor for Employees Pro kombiniert Live-Bildschirmüberwachung, Aufzeichnung, Aktivitätsberichte und Endgerätekontrollen. Autorisierte Administratoren können dadurch Vorgänge untersuchen und unterstützte Einschränkungen zentral anwenden. Der praktische Nutzen liegt in der Prüfung des Arbeitsplatzes und verfügbarer Aufzeichnungen sowie der Kontrolle eines relevanten Anwendungs-, Website- oder Gerätewegs. Ergänzen Sie dies durch Identitäts-, E-Mail- und Datenschutzkontrollen; Überwachung ist nicht automatisch ein vollständiges DLP-System oder ein Detektor für Dateiabfluss.
Weitere Hinweise zur Bewertung verdächtigen Verhaltens finden Sie im Leitfaden zur Überwachung interner Bedrohungen. Hier stehen alltägliche Fehler im Datenumgang und die Begrenzung von Schäden durch kompromittierte oder missbrauchte Mitarbeiterkonten im Vordergrund.
05Datenrichtlinien entwickeln, die Mitarbeiter umsetzen können
Eine vage Aufforderung, vertrauliche Informationen zu schützen, lässt Fragen offen. Eine brauchbare Richtlinie benennt sensible Daten, genehmigte Speicher- und Freigabeverfahren sowie verbotene Handlungen. Der erlaubte Weg muss leicht auffindbar sein, wenn jemand eine Datei versenden muss.
Regeln Sie private E-Mail, Verbraucher-Cloudspeicher, USB-Geräte, private Messenger, Screenshots, Drucken und private Endgeräte konkret. Stellen Sie für mobile Arbeit einen genehmigten Zugriffs- und Freigabeweg bereit. Langsame oder unklare Abläufe fördern Umgehungen. Dokumentieren Sie, wer Ausnahmen genehmigen darf, warum sie notwendig sind, welchen Umfang sie haben und wann sie enden.
Sicheres Teilen zum normalen Arbeitsablauf machen
Prüfen Sie vor dem Teilen sensibler Informationen die Identität des Empfängers, entfernen Sie unnötige Felder und nutzen Sie einen genehmigten Dienst mit passend begrenztem Zugriff. Bevorzugen Sie benannte Empfänger gegenüber unbeschränkten öffentlichen Links, sofern der Ablauf dies erlaubt. Definieren Sie bei wiederkehrenden Exporten einen minimalen Datensatz und eine Person, die Ziel und Berechtigungen prüft.
Schulen Sie anhand tatsächlicher Arbeitssituationen. Zeigen Sie Projektleitern die sichere Freigabe einer Kundendatei. Erklären Sie, warum Personalunterlagen in ein genehmigtes Repository gehören. Beschreiben Sie den Umgang mit Kundenwünschen nach unsicheren Übertragungen. Geben Sie Beschäftigten einen klaren Weg, Fehlversendungen, verlorene Geräte oder verdächtige Anfragen sofort zu melden. Schnelle Meldungen können Schäden begrenzen, selbst wenn die ursprüngliche Offenlegung nicht rückgängig zu machen ist.
Behandeln Sie auch Anfragen, die Vorgesetzte oder Lieferanten vortäuschen. Bestätigen Sie ungewöhnliche Bitten um sensible Unterlagen über einen bekannten Kontaktweg und nicht anhand der Nachricht selbst. Die Phishing-Hinweise des NIST liefern praktische Beispiele zum Erkennen und Melden. Stellen Sie klar, dass vermutete Fehler unverzüglich gemeldet werden sollen.
Informieren Sie über Überwachung und regeln Sie sie schriftlich. Lassen Sie zuständige Rechts- und Datenschutzberater die Anforderungen für Arbeitsorte und Beschäftigungsmodelle prüfen. Legen Sie Zweck, erhobene Daten, Einsichtsberechtigte und Aufbewahrungsdauer fest. Ein klarer Umfang und kontrollierter Zugriff verhindern, dass Überwachungsaufzeichnungen selbst zu einer unkontrollierten Quelle sensibler Informationen werden.
06Vorfallsnachweise so sorgfältig schützen wie Geschäftsdaten
Im Vorfall kann sich zeigen, dass sich der Ablauf nicht mehr feststellen lässt: Protokolle wurden überschrieben, Screenshots fehlen, ein Gerät wurde gelöscht oder Aufzeichnungen liegen unsicher in einer Freigabe. Fehlende oder unzuverlässige Nachweise verzögern die Reaktion und erschweren Entscheidungen über Eindämmung und Folgemaßnahmen.
Legen Sie Aufbewahrungsregeln nach Zweck, Risiko und geltenden Anforderungen fest und stellen Sie genügend Speicher bereit. Erfordert ein konkreter Vorfall oder eine autorisierte Untersuchung die Sicherung, schützen Sie relevante Aufzeichnungen, Berichte und Systemprotokolle vor automatischer Löschung. Ein Austritt sollte eine Rechteprüfung auslösen, rechtfertigt aber nicht automatisch eine unbegrenzte Vollerfassung. Begrenzen Sie den Zugriff, da die Daten Zugangsinformationen, Kundendaten oder private Geschäftskommunikation enthalten können.
Die Speicherarchitektur ist wichtig. Schützen Sie Aufzeichnungen und Protokolle bei Übertragung und Speicherung, halten Sie geeignete Sicherungen vor und testen Sie den Abruf durch autorisierte Administratoren. Lokale Speicher, sichere Server oder genehmigte Cloudspeicher können unterschiedliche Anforderungen erfüllen. Wählen Sie eine Lösung für zuverlässige Wiederherstellung, kontrollierten Zugriff und Aufbewahrung, ohne zusätzliche unkontrollierte Kopien zu schaffen.
Prüfen Sie für Net Monitor for Employees Pro die Einstellungen zur Aufzeichnungsverschlüsselung und schützen Sie Schlüsselsicherungen. Die Aufzeichnungsverschlüsselung wird unabhängig vom Speicherort eingerichtet und verschlüsselt nicht automatisch alle Aktivitätsberichte oder Exporte. Prüfen Sie die Aufbewahrung von Bildschirmaufzeichnungen getrennt von Berichten. Bewahren Sie Originalnachweise auf, dokumentieren Sie Erfassungszeitpunkt und Verfahren und arbeiten Sie mit Kopien, wenn der Untersuchungsprozess dies vorsieht.
07Schnell auf eine vermutete Datenpanne reagieren
Ein Verdacht verlangt überlegtes Handeln. Informieren Sie die benannte Vorfallsleitung, sichern Sie relevante Nachweise und dämmen Sie laufende Offenlegungen nach Ihrem Reaktionsplan ein. Verzögern Sie dringende Eindämmung nicht, bis jede Aufzeichnung gesammelt ist. Vermeiden Sie unkoordinierte Konfrontationen, Gerätelöschungen oder Bereinigungen, die Nachweise zerstören könnten. Erfassen Sie relevante Aktivitäten, Zeiten und Systeme und schützen Sie das betroffene Endgerät.
Je nach Ereignis können Kontodeaktivierung, Widerruf aktiver Sitzungen oder Freigabelinks, Website- oder Anwendungssperren, Passwortänderungen oder Geräteeinschränkungen notwendig sein. Richten Sie die Reaktion an den Fakten aus. Versuchen Sie bei fehlgeleiteten E-Mails gegebenenfalls einen Rückruf, nehmen Sie aber nicht an, dass jede Kopie verschwindet. Beziehen Sie die Vorfallsleitung zur Bewertung und weiteren Planung ein. Bei absichtlichem Kopieren können Sicherheit, Personal und Rechtsberatung koordiniert erforderlich sein. Lassen Sie zuständige Personen anhand des Vorfalls und geltender Pflichten über Benachrichtigungen entscheiden.
Führen Sie einen kurzen Vorfallsnachweis: meldende Person, Entdeckungszeit, betroffene Konten und Geräte, Daten, bekannte Ziele, Eindämmungsmaßnahmen und Zuständigkeit für nächste Schritte. Trennen Sie bestätigte Fakten von offenen Fragen. Die Incident-Response-Empfehlungen des NIST behandeln Vorbereitung, Erkennung, Reaktion und Wiederherstellung als zusammenhängende Teile des Risikomanagements.
Ermitteln Sie schließlich die versagte Kontrolle. Waren Rechte zu weitreichend? Blieb ein gesperrter Dienst über einen anderen Weg nutzbar? Fehlte ein genehmigtes Verfahren für legitime Fernarbeit? Jeder Vorfall sollte eine konkrete Korrektur, einen Verantwortlichen und eine Überprüfung ergeben, nicht nur eine Mahnung zur Vorsicht.
08Checkliste zur Vermeidung mitarbeiterbedingter Datenpannen
Beginnen Sie mit einem sensiblen Ablauf, etwa Kundenexporten oder Gehaltsabrechnung, und prüfen Sie den vollständigen Weg, bevor Sie Kontrollen unternehmensweit ausbauen:
- Datenverantwortlichen benennen. Halten Sie genehmigte Nutzer, Speicherort und Freigabeziel fest.
- Unnötige Zugriffe entfernen. Prüfen Sie Rollenwechsel, gemeinsame Konten, externe Links und Austrittsverfahren.
- Gesperrten Weg testen. Verwenden Sie eine harmlose Testdatei für Website-, Anwendungs- oder USB-Einschränkungen, ohne echte Kundendaten offenzulegen.
- Genehmigte Arbeit testen. Stellen Sie sicher, dass Mitarbeiter die legitime Aufgabe erledigen und bei Bedarf eine Ausnahme beantragen können.
- Aufzeichnungen und Meldungen prüfen. Rufen Sie relevante Aktivitäts- und Auditdaten ab, prüfen Sie Zeitstempel und üben Sie den Meldeweg.
Prüfen Sie Sicherheit und Nutzbarkeit: Eine nach Aufgabenende offene Ausnahme ist eine Kontrolllücke; ein blockierter genehmigter Ablauf fördert Umgehungen. Dokumentieren Sie die Anpassung und wiederholen Sie die betroffene Prüfung.
Beschäftigte sollen genehmigte Arbeit effizient erledigen können, während autorisierte Administratoren datenrelevante Risiken erkennen, kontrollieren und untersuchen. Schaffen Sie diese Voraussetzungen, bevor aus dem normalen Arbeitstag eine Vorfallsreaktion wird.
09Fragen zur Vermeidung von Datenpannen durch Mitarbeiter
Wie können kleine Unternehmen Datenpannen durch Mitarbeiter verhindern?
Identifizieren Sie sensible Daten und Verantwortliche, begrenzen Sie Zugriffe nach Rolle und stellen Sie ein genehmigtes Freigabeverfahren bereit. Ergänzen Sie MFA, verwaltete Endgerätekontrollen, praktische Schulungen und einen klaren Meldeweg. Testen Sie Einschränkungen und den Abruf von Vorfallsdaten zunächst mit harmlosen Beispieldaten.
Kann Mitarbeiterüberwachung jedes Datenleck verhindern?
Nein. Überwachung liefert Sichtbarkeit und Kontext; unterstützte Endgeräteeinschränkungen begrenzen bestimmte Missbrauchsmöglichkeiten. Sie ersetzt weder Identitätskontrollen noch E-Mail- und Cloudsicherheit oder erforderliche spezielle DLP-Funktionen. Prüfen Sie, welche Ereignisse Ihre Werkzeuge tatsächlich erfassen.
Sollten alle USB-Laufwerke und privaten Cloudspeicher gesperrt werden?
Wählen Sie Kontrollen passend zu Daten und Aufgabe. Beschränken Sie nicht genehmigte Wege, bieten Sie eine funktionierende Alternative und dokumentieren Sie notwendige Ausnahmen. Testen Sie den Regelumfang vor dem Rollout, damit legitime Geschäftsprozesse nicht beeinträchtigt werden.
Was sollte ein Mitarbeiter nach einer Fehlversendung tun?
Melden Sie sie sofort über den vorgesehenen Vorfallskanal und bewahren Sie Nachrichtendetails auf. Die Vorfallsleitung kann Daten, Empfänger und Eindämmungsmöglichkeiten bewerten. Ein Rückruf hilft in manchen Umgebungen, beweist aber nicht, dass die Offenlegung rückgängig gemacht wurde.
Welche Nachweise helfen bei einer vermuteten Datenpanne?
Sichern Sie relevante Konto- und Gerätekennungen, Zeitstempel, Datei- oder Nachrichtendetails, Freigabeziele und verfügbare Auditprotokolle. Bildschirmaufzeichnungen und Aktivitätsberichte liefern ergänzenden Kontext. Schützen Sie die Daten, dokumentieren Sie ihre Erfassung und unterscheiden Sie verdächtige Handlungen von einem belegten Informationsabfluss.