کمپنی کے ڈیٹا کا تحفظ
کام کی جگہ پر ملازمین سے متعلق ڈیٹا کی خلاف ورزیوں کو کیسے روکیں
کم سے کم ضروری اختیارات، عملی اینڈ پوائنٹ کنٹرول اور قابلِ عمل ردعمل کے منصوبے سے غلط شیئرنگ اور غیر مجاز منتقلی کم کریں۔
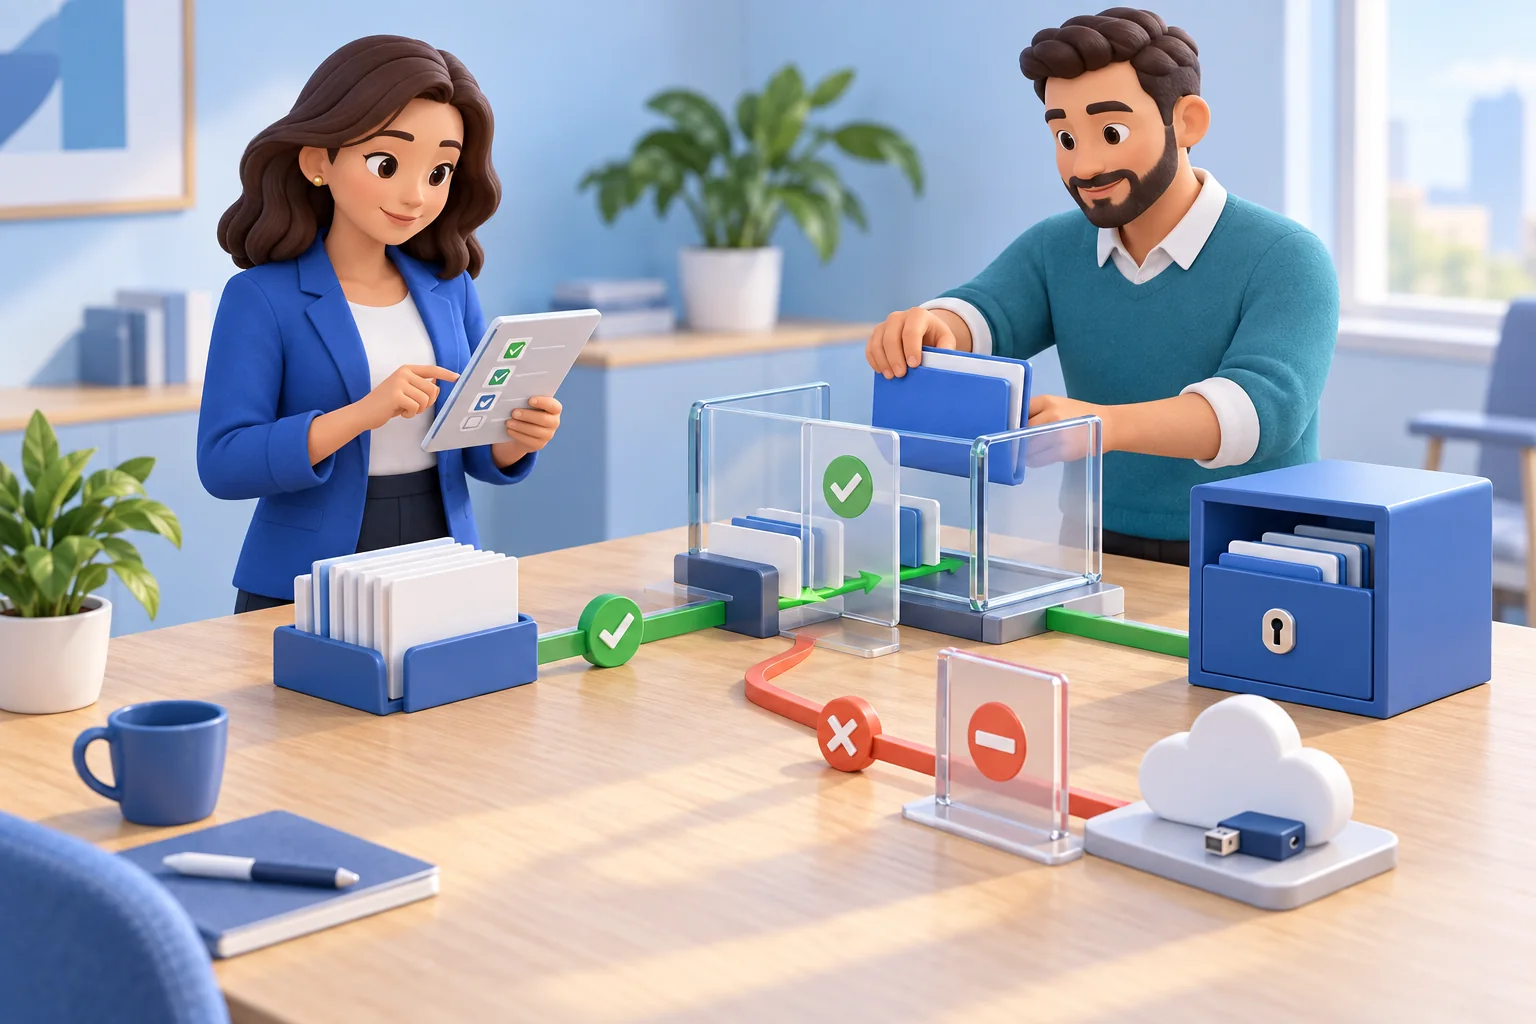
ذاتی ڈرائیو پر نقل کی گئی گاہکوں کی فہرست، غلط وصول کنندہ کو بھیجی گئی تنخواہوں کی فائل یا ذاتی کلاؤڈ پر اپ لوڈ شدہ کمپنی کی دستاویزات چند منٹوں میں مہنگا واقعہ بن سکتی ہیں۔ ملازمین سے متعلق ڈیٹا کی خلاف ورزیوں کو روکنے کے لیے کاروبار کو پالیسی کی دستاویز اور سالانہ حفاظتی یاددہانی سے زیادہ درکار ہے۔ کمپنی کے آلات کی سرگرمی دیکھنے، حساس ڈیٹا کی واضح حدود مقرر کرنے اور نقصان بڑھنے سے پہلے غیر محفوظ منتقلی روکنے کی صلاحیت ضروری ہے۔
چھوٹے اور درمیانے اداروں میں مسئلہ ہمیشہ پیچیدہ حملہ نہیں ہوتا۔ روزمرہ رویے کمزور کنٹرول کے ساتھ مل سکتے ہیں: ضرورت سے زیادہ رسائی، غیر زیرانتظام لیپ ٹاپ، غیر مجاز ایپس، مشترکہ پاس ورڈ یا ورک اسٹیشن پر ہونے والے کام کا کوئی ریکارڈ نہ ہونا۔ عملی جواب یہ ہے کہ غیر ضروری رسائی گھٹائیں، استثنا جلد پہچانیں اور تشویش پیدا ہونے پر شواہد محفوظ رکھیں۔
01اس ڈیٹا سے آغاز کریں جسے ملازمین سنبھالتے ہیں
ملازمین سے متعلق خلاف ورزیوں میں حادثاتی انکشاف، جائز رسائی کا غلط استعمال اور حملہ آور کا متاثرہ ملازم اکاؤنٹ استعمال کرنا شامل ہے۔ یہ رہنما گاہکوں کے ریکارڈ، تنخواہوں، معاہدوں اور داخلی دستاویزات جیسی کاروباری معلومات کی حفاظت پر توجہ دیتا ہے۔ درست کنٹرول اس پر منحصر ہیں کہ معلومات کہاں رکھی ہیں اور ان کے استعمال کی کیا اجازت ہے۔
انتہائی حساس ڈیٹا کی مختصر فہرست بنائیں۔ ہر قسم کا ذمہ دار مقرر کریں، ضروری صارفین پہچانیں اور منظور شدہ ذخیرے و شیئرنگ کا راستہ درج کریں۔ مقامی ڈاؤن لوڈ اور ایکسپورٹ کردہ اسپریڈشیٹس بھی شامل کریں: اصل ڈیٹابیس کی اجازتیں ڈیسک ٹاپ پر موجود نقل کو خود بخود محفوظ نہیں کرتیں۔ FTC کی ذاتی معلومات محفوظ رکھنے کی رہنمائی کاروبار کے پاس موجود معلومات سمجھنے اور غیر ضروری ذخیرہ کم کرنے کے لیے مفید آغاز ہے۔
- گاہکوں کی معلومات: طے کریں کہ ریکارڈ کون ایکسپورٹ کر سکتا ہے اور بیرونی وصول کنندہ کی تصدیق کیسے ہوگی۔
- تنخواہوں اور انسانی وسائل کی فائلیں: رسائی ذمہ دار ٹیم تک محدود رکھیں اور مشترکہ فولڈر کی رکنیت کا جائزہ لیں۔
- پروجیکٹ فائلیں اور ماخذ مواد: منظور شدہ ساتھی، شیئرنگ کی منزلیں اور عارضی رسائی کی اختتامی تاریخ متعین کریں۔
ہر طریقۂ کار کے لیے مفید سوال یہ ہے: اگر آج یہ فائل غلط شخص تک پہنچ جائے تو کیا ہم ذمہ دار کی شناخت، مزید رسائی کی بندش اور شیئر شدہ مواد کا تعین کر سکتے ہیں؟
02اینڈ پوائنٹ کنٹرول سے ملازمین کے ذریعے ڈیٹا کی خلاف ورزیاں روکیں
تمام واقعات جان بوجھ کر نہیں ہوتے۔ سیلز کا ملازم گھر سے کام کے لیے تجویز ذاتی کلاؤڈ فولڈر میں رکھ سکتا ہے۔ مینیجر ملازمین کی معلومات والی اسپریڈشیٹ غیر محفوظ ذریعے سے بھیج سکتا ہے۔ کوئی ملازم ایسا فائل شیئرنگ ٹول نصب کر سکتا ہے جو موجودہ کنٹرول سے بچ نکلے۔ واقعے کی جانچ میں نیت اہم ہے، لیکن اس سے معلومات کے انکشاف کو محدود کرنے کی ضرورت ختم نہیں ہوتی۔
کمپنی کے کمپیوٹروں اور قیمتی معلومات رکھنے والے نظاموں سے شروع کریں۔ IT کو معلوم ہونا چاہیے کہ کون سے آلات فعال ہیں، کون استعمال کرتا ہے، کون سا سافٹ ویئر نصب ہے اور بنیادی تحفظ فعال ہے یا نہیں۔ کئی ہفتوں سے رابطہ نہ کرنے والا آلہ، نامعلوم ریموٹ ایکسس ٹول یا غیر ضروری مقامی ایڈمن رسائی جانچ کا سبب بننی چاہیے۔ آپریٹنگ سسٹم اور حفاظتی سافٹ ویئر تازہ رکھیں اور اینڈ پوائنٹ سیکیورٹی پلیٹ فارم سے آلے کی خفیہ کاری سنبھالیں۔
اینڈ پوائنٹ انتظام IT کو محض مسئلہ درج کرنے کے بجائے درست کرنے کا ذریعہ دیتا ہے۔ جہاں کام کو ضرورت نہ ہو وہاں ہٹائی جانے والی اسٹوریج محدود کریں۔ مناسب صورت میں غیر منظور شدہ کلاؤڈ، ویب میل، ریموٹ کنٹرول ٹولز اور فائل منتقلی کی سائٹس بلاک کریں۔ غیر مجاز تنصیب محدود کرنے کے لیے آپریٹنگ سسٹم کے اختیارات اور سافٹ ویئر کی تنصیب کی پالیسیاں استعمال کریں۔ جن ملازمین کو مقامی ایڈمن حقوق درکار نہیں، ان سے وہ واپس لیں۔ جائز کام کو استثنا درکار ہو سکتا ہے، اس لیے فوری اور تحریری منظوری کا طریقہ بنائیں۔
ہر کنٹرول کو حفاظت کے مطلوبہ راستے کے مطابق چنیں
Net Monitor for Employees Pro میں Internet Control ویب سائٹس کی اجازت اور پابندی کے قواعد دیتا ہے، جبکہ Blocking Applications طے کرتا ہے کہ کون سی ایپس چل سکتی ہیں۔ پروگرام چلنے سے روکنے کا قاعدہ تنصیب کے اختیارات ختم کرنے سے مختلف ہے۔ قاعدے پر انحصار سے پہلے متعلقہ ویب سائٹ، براؤزر اور ایپ کو زیرانتظام کمپیوٹروں پر آزمائیں۔
Tools and Restrictions کی مدد میں Lock USB drives اور Disable Printing کے ساتھ ان کا دائرہ بیان ہے۔ Tools کی فوری کارروائیاں منتخب کمپیوٹروں پر لاگو ہوتی ہیں؛ Restrictions ٹیب کی مستقل ترتیبات ملازمین کے کمپیوٹروں پر عمومی طور پر لاگو ہوتی ہیں۔ پابندی فعال کرنے سے پہلے دائرہ تصدیق کریں اور پلیٹ فارم کی معاونت و منظور شدہ کام پر اثر جانچیں۔
مقصد یہ ہے کہ ملازم منظور شدہ کام مکمل کرے اور سہولت گاہکوں کے ریکارڈ، مالی ڈیٹا، ماخذ فائلوں یا داخلی دستاویزات کے کمپنی سے نکلنے کا بے قابو راستہ نہ بنے۔ جب بھی منتقلی کا راستہ محدود کریں، قابلِ عمل متبادل دستیاب رکھیں۔
03رسائی کو خطرہ بننے سے پہلے محدود کریں
غیر ضروری رسائی کم کرنا خلاف ورزی کا خطرہ گھٹانے کا عملی طریقہ ہے۔ ملازم کو موجودہ کردار کے لیے درکار فائلوں، ایپس اور ریکارڈ تک رسائی ہونی چاہیے، ہر اس چیز تک نہیں جس کی شاید کبھی ضرورت پڑے۔ یہی کم سے کم اختیارات کا اصول ہے: اجازتیں حقیقی کام کے مطابق رکھیں۔
بھرتی، شعبہ بدلنے، عارضی ذمہ داری یا ملازمت چھوڑنے پر اجازتوں کا جائزہ لیں۔ رسائی کی تبدیلی اکثر کام کی تبدیلی سے پیچھے رہ جاتی ہے، جس سے ٹھیکیدار یا منتقل شدہ ملازم غیر ضروری اکاؤنٹ اور فولڈر برقرار رکھتا ہے۔ رخصتی کا عمل خاص توجہ چاہتا ہے۔ متفقہ وقت پر اکاؤنٹ بند کریں، کمپنی کے آلات واپس لیں، ٹوکن اور ریموٹ رسائی منسوخ کریں اور معلوم مشترکہ اسناد بدلیں۔ مرکزی اکاؤنٹ کے ساتھ بیرونی ساتھیوں اور فعال شیئرنگ لنکس کو بھی دیکھیں۔
انتظامی اور روزمرہ کام کے لیے الگ اکاؤنٹ استعمال کریں۔ اعلیٰ اختیارات والے اکاؤنٹ سے ای میل یا براؤزنگ کرنا فشنگ پیغام یا نقصان دہ ڈاؤن لوڈ کے ممکنہ اثر کو بڑھاتا ہے۔ جہاں معاونت ہو، ای میل، کلاؤڈ ایپس، ریموٹ رسائی اور انتظامی نظاموں کے لیے متعدد عوامل سے شناخت کی تصدیق لازم کریں۔ MFA چوری شدہ پاس ورڈ کی افادیت کم کرتا ہے، مگر مجاز صارف کو اپنی رسائی کے غلط استعمال سے نہیں روکتا۔ NIST کی چھوٹے کاروبار کے لیے MFA رہنمائی یہ بھی بتاتی ہے کہ حساس معلومات اور خصوصی اختیارات والے اکاؤنٹس کے لیے فشنگ مزاحم تصدیق کو ترجیح کیوں دیں۔
حساس ڈیٹا کا واضح ذمہ دار ہونا چاہیے۔ اگر مشترکہ فولڈر، گاہکوں کی ڈیٹابیس کے ایکسپورٹ یا مالی رپورٹنگ ڈرائیو کا کوئی جواب دہ نہ ہو تو اجازتیں جمع ہوتی رہتی ہیں۔ رسائی کی منظوری کی ذمہ داری اور جائزے کا شیڈول مقرر کریں۔ چھوٹا کاروبار سہ ماہی جائزے سے شروع کر سکتا ہے، حساس ڈیٹا کے لیے زیادہ بار اور کردار بدلنے پر ہر مرتبہ جانچ کریں۔ ہٹائی گئی رسائی درج کریں اور تصدیق کریں کہ تبدیلی مؤثر ہوئی ہے۔
04ایسی سرگرمی دیکھیں جسے جائزے کی ضرورت ہے
تفتیش کو گاہک کی فراڈ شکایت یا خفیہ معلومات باہر نظر آنے پر منحصر نہیں ہونا چاہیے۔ مینیجر اور IT کو آلات کی اتنی آگاہی درکار ہے کہ ملازم کے کردار یا معمول کے کام سے ہٹی سرگرمی پہچان کر اس کا سیاق فوراً جانچ سکیں۔
جہاں آلے، فائل سرور، شناختی نظام یا کلاؤڈ کے لاگز میں نظر آ سکیں، مفید انتباہی نشانیاں یہ ہیں:
- بڑی تعداد میں فائلیں USB، ذاتی کلاؤڈ یا نامانوس نیٹ ورک مقام پر نقل کرنا۔
- اپنے شعبے یا کام سے باہر کے فولڈرز تک بار بار رسائی۔
- غیر منظور شدہ ویب میل، فائل شیئرنگ سائٹس، اسکرین کیپچر ٹولز یا غیر مجاز ریموٹ ایکسس سافٹ ویئر کا استعمال۔
- کردار بدلنے یا ملازمت چھوڑنے کے آس پاس اچانک فائلیں جمع کرنا، پرنٹنگ یا اکاؤنٹ سرگرمی۔
کوئی ایک علامت بدعملی کا ثبوت نہیں۔ مالی شعبے کا ملازم مہینے کے آخر میں جائز طور پر رپورٹ ایکسپورٹ کر سکتا ہے اور سفر کے دوران ریموٹ ملازم کو منظور شدہ منتقلی کا طریقہ درکار ہو سکتا ہے۔ صرف استعفیٰ خلاف ورزی کا ثبوت نہیں۔ سرگرمی کو پالیسی، ذمہ داریوں اور منظور شدہ استثنا کے تناظر میں دیکھیں اور حقائق دستیاب ہوتے ہوئے سوال کریں۔
ڈیسک ٹاپ نگرانی اور سرگرمی کی لاگنگ سیاق فراہم کر سکتی ہیں۔ براہِ راست اسکرین دیکھنا کمپنی کے کمپیوٹر پر موجودہ عمل دکھاتا ہے، جبکہ سرگرمی کی رپورٹیں کمپیوٹر، صارف اور وقت کے مطابق جائزہ محدود کرتی ہیں۔ ویب سائٹ اور ایپ کے ریکارڈ خطرناک ٹول کا استعمال دکھا سکتے ہیں۔ مخصوص جواز اور اجازت کی صورت میں کی اسٹروک ریکارڈ مزید سیاق دے سکتے ہیں، مگر ان میں نہایت حساس معلومات بھی ہو سکتی ہیں۔ یہ ریکارڈ اکیلے ثابت نہیں کرتے کہ مخصوص فائل کاروبار سے باہر گئی۔ منتقلی کی منزل اور دائرہ جاننے کے لیے سرگرمی کو فائل رسائی، ای میل یا کلاؤڈ آڈٹ لاگز سے ملائیں۔
Net Monitor for Employees Pro براہِ راست اسکرین نگرانی، ریکارڈنگ، سرگرمی کی رپورٹوں اور اینڈ پوائنٹ کنٹرول کو یکجا کرتا ہے تاکہ مجاز منتظم مرکزی کنسول سے واقعہ جانچ کر معاونت یافتہ پابندیاں لگا سکے۔ عملی فائدہ ورک اسٹیشن کا معائنہ، دستیاب ریکارڈ کا جائزہ اور متعلقہ ایپ، ویب سائٹ یا آلے کے راستے کو کنٹرول کرنا ہے۔ اسے شناخت، ای میل اور ڈیٹا تحفظ کے کنٹرول کے ساتھ ملائیں؛ نگرانی کو مکمل ڈیٹا لاس پریوینشن نظام یا فائل اخراج کا خودکار پتہ لگانے والا ٹول نہ سمجھیں۔
مشکوک رویہ جانچنے کی تفصیل کے لیے اندرونی خطرات کی نگرانی کا رہنما دیکھیں۔ یہاں ترجیح روزمرہ ڈیٹا سنبھالنے کی غلطیوں کو روکنا اور متاثرہ یا غلط استعمال شدہ ملازم اکاؤنٹ کا نقصان محدود کرنا ہے۔
05ایسی ڈیٹا پالیسیاں بنائیں جن پر ملازم عمل کر سکے
خفیہ معلومات محفوظ رکھنے کی مبہم ہدایت ملازم کو اندازہ لگانے پر چھوڑ دیتی ہے۔ کارآمد پالیسی حساس معلومات، منظور شدہ ذخیرے و شیئرنگ کے طریقے اور ممنوع اعمال واضح کرتی ہے۔ فائل بھیجنے کے وقت درست راستہ تلاش کرنا آسان بنائیں۔
ذاتی ای میل، عام صارفین کے کلاؤڈ، USB، ذاتی پیغام رسانی ایپس، اسکرین شاٹس، پرنٹنگ اور ذاتی آلات کے بارے میں واضح ہوں۔ ریموٹ کام کے لیے منظور شدہ رسائی اور فائل شیئرنگ مہیا کریں۔ سرکاری عمل سست یا غیر واضح ہو تو ملازم اکثر تیز ترین متبادل چنتا ہے۔ درج کریں کہ استثنا کون منظور کرے گا، کیوں درکار ہے، اس کا دائرہ کیا ہے اور کب ختم ہوگا۔
محفوظ شیئرنگ کو معمول کے کام میں شامل کریں
حساس معلومات شیئر کرنے سے پہلے وصول کنندہ کی شناخت جانچیں، غیر ضروری خانے ہٹائیں اور مناسب محدود رسائی والی منظور شدہ سروس استعمال کریں۔ جہاں کام اجازت دے، کھلے عوامی لنک کے بجائے نامزد وصول کنندہ کو ترجیح دیں۔ بار بار ہونے والے ایکسپورٹ کے لیے کم سے کم ڈیٹا سیٹ اور ایسا ذمہ دار مقرر کریں جو منزل و اجازتیں جانچ سکے۔
تربیت میں اپنی ٹیم کے حقیقی حالات استعمال کریں۔ پروجیکٹ مینیجر کو گاہک کی فائل محفوظ طریقے سے شیئر کرنا دکھائیں۔ سمجھائیں کہ HR کی دستاویزات منظور شدہ ذخیرے میں کیوں ہونی چاہئیں۔ گاہک غیر محفوظ منتقلی مانگے تو عملہ کیسے جواب دے، یہ بتائیں۔ غلط ای میل، گم شدہ آلے یا مشکوک درخواست کی فوری اطلاع کا واضح راستہ دیں۔ فوری رپورٹ نقصان محدود کر سکتی ہے، چاہے اصل انکشاف واپس نہ لیا جا سکے۔
مینیجر یا سپلائر کی نقالی کرنے والی درخواستیں بھی شامل کریں۔ حساس ریکارڈ کی غیر معمولی درخواست کو پیغام کے اندر کی تفصیل پر اعتماد کرنے کے بجائے معلوم رابطہ ذریعے سے تصدیق کریں۔ NIST کی فشنگ رہنمائی شناخت اور رپورٹنگ کی عملی مثالیں دیتی ہے۔ واضح کریں کہ مشتبہ غلطی فوراً بتانا متوقع ہے۔
نگرانی کے بارے میں آگاہ کریں اور اسے تحریری پالیسی کے تحت چلائیں۔ موزوں قانونی اور رازداری کے مشیروں سے ملازمین کے مقامات و کام کے انتظامات کے تقاضے جانچوائیں۔ نگرانی کا مقصد، جمع ہونے والی معلومات، جائزہ لینے والے افراد اور مدتِ حفاظت طے کریں۔ واضح دائرہ اور محدود رسائی نگرانی کے ریکارڈ کو خود حساس معلومات کا غیر زیرانتظام ذریعہ بننے سے بچاتے ہیں۔
06واقعے کے شواہد کو کاروباری ڈیٹا جیسی حفاظت دیں
واقعہ ہونے پر کاروبار کو معلوم ہو سکتا ہے کہ وہ اصل حالات ثابت نہیں کر سکتا۔ لاگز پر نیا مواد لکھا جا چکا، اسکرین شاٹس لیے نہیں گئے، آلہ صاف کر دیا گیا یا ریکارڈ غیر محفوظ مشترکہ جگہ پر ہیں۔ نامکمل یا ناقابلِ اعتماد شواہد ردعمل سست کرتے اور نقصان محدود کرنے و بعد کی کارروائی کے فیصلے کمزور کرتے ہیں۔
کاروباری مقصد، خطرے اور قابلِ اطلاق تقاضوں کے مطابق مدتِ حفاظت کے قواعد بنائیں اور کافی اسٹوریج رکھیں۔ مخصوص واقعہ یا مجاز تفتیش میں تحفظ درکار ہو تو متعلقہ ریکارڈنگ، رپورٹیں اور نظامی لاگز معمول کی حذف کاری سے بچائیں۔ ملازمت چھوڑنا رسائی کے جائزے کا سبب ہونا چاہیے، ہر چیز ہمیشہ جمع رکھنے کا خودکار جواز نہیں۔ محفوظ ریکارڈ تک رسائی محدود کریں کیونکہ ان میں اسناد، گاہکوں کی معلومات یا نجی کاروباری مراسلت ہو سکتی ہے۔
ذخیرے کا ڈیزائن اہم ہے۔ ریکارڈنگ اور لاگز کو منتقلی اور ذخیرے دونوں حالتوں میں محفوظ کریں، مناسب بیک اپ رکھیں اور مجاز منتظم کے ذریعے بازیابی آزمائیں۔ مقامی ذخیرہ، محفوظ سرور یا منظور شدہ کلاؤڈ مختلف ضروریات کے لیے موزوں ہو سکتے ہیں۔ ایسا ڈیزائن چنیں جو قابلِ اعتماد بحالی، محدود رسائی اور مناسب مدت دے، حساس سرگرمی کی ایک اور بے قابو نقل نہ بنائے۔
Net Monitor for Employees Pro کی ریکارڈنگ کے لیے ریکارڈنگ کی خفیہ کاری کی ترتیبات دیکھیں اور کلید کے بیک اپ محفوظ کریں۔ ریکارڈنگ کی خفیہ کاری ذخیرے کی جگہ سے الگ ترتیب دی جاتی ہے؛ اسے ہر سرگرمی کی رپورٹ یا ایکسپورٹ فائل کی خفیہ کاری نہ سمجھیں۔ اسکرین ریکارڈنگ کی مدتِ حفاظت اور رپورٹوں کی مدت الگ جانچیں۔ اصل شواہد محفوظ رکھیں، وقت اور جمع کرنے کا طریقہ لکھیں، اور تفتیشی طریقہ کہے تو نقل پر کام کریں۔
07مشتبہ ملازم ڈیٹا خلاف ورزی پر فوری ردعمل دیں
مشتبہ خلاف ورزی سوچ سمجھ کر اقدام چاہتی ہے۔ نامزد واقعہ سربراہ کو اطلاع دیں، متعلقہ شواہد محفوظ کریں اور منصوبے کے مطابق جاری انکشاف روکیں۔ ہر ریکارڈ جمع ہونے کے انتظار میں فوری روک تھام مؤخر نہ کریں۔ غیر مربوط محاذ آرائی، آلہ صاف کرنے یا ایسی صفائی سے بچیں جو شواہد تباہ کرے۔ متعلقہ سرگرمی، تاریخیں اور نظام درج کریں اور متاثرہ اینڈ پوائنٹ محفوظ کریں۔
واقعے کے مطابق روک تھام میں اکاؤنٹ بند کرنا، فعال سیشن یا شیئرنگ لنکس منسوخ کرنا، ویب سائٹ یا ایپ بلاک کرنا، اسناد بدلنا یا کمپنی کا کمپیوٹر محدود کرنا شامل ہو سکتا ہے۔ جواب حقائق کے متناسب رکھیں۔ غلط ای میل میں سہولت ہو تو واپسی کی کوشش کریں، مگر یہ نہ سمجھیں کہ ہر نقل مٹ گئی؛ سربراہ کو انکشاف اور اگلے مراحل جانچنے دیں۔ جان بوجھ کر نقل کا شبہ سیکیورٹی، HR اور قانونی ٹیموں کی مربوط شرکت مانگ سکتا ہے۔ اطلاع دینے کے فیصلے واقعے اور قابلِ اطلاق ذمہ داریوں کے مطابق متعلقہ افراد کو دیں۔
مختصر واقعہ ریکارڈ رکھیں: اطلاع دینے والا، دریافت کا وقت، متاثرہ اکاؤنٹس و آلات، متعلقہ ڈیٹا، معلوم منزلیں، روک تھام کے اقدامات اور ہر اگلے مرحلے کا ذمہ دار۔ تصدیق شدہ حقائق کو بے جواب سوالوں سے الگ رکھیں۔ NIST کی واقعے پر ردعمل کی رہنمائی تیاری، شناخت، ردعمل اور بحالی کو سائبر خطرے کے انتظام کے مربوط حصے سمجھتی ہے۔
آخر میں کنٹرول کی ناکامی معلوم کریں۔ کیا ملازم کو زیادہ رسائی دی گئی؟ کیا بلاک سروس دوسرے راستے سے دستیاب تھی؟ کیا جائز ریموٹ کام کا منظور شدہ طریقہ موجود نہیں تھا؟ ہر واقعے سے واضح اصلاح، ذمہ دار اور تصدیقی مرحلہ نکلنا چاہیے، صرف احتیاط کی یاددہانی نہیں۔
08ملازمین سے متعلق ڈیٹا کی خلاف ورزی روکنے کی چیک لسٹ
گاہکوں کے ایکسپورٹ بھیجنے یا تنخواہ تیار کرنے جیسے ایک حساس کام سے شروع کریں اور پورے کاروبار میں کنٹرول بڑھانے سے پہلے مکمل راستہ جانچیں:
- ڈیٹا کا ذمہ دار مقرر کریں۔ منظور شدہ صارفین، ذخیرے کی جگہ اور شیئرنگ کی منزل درج کریں۔
- غیر ضروری رسائی ہٹائیں۔ کردار کی تبدیلی، مشترکہ اکاؤنٹس، بیرونی لنکس اور ملازمت چھوڑنے کے عمل کو جانچیں۔
- محدود راستہ آزمائیں۔ حقیقی گاہک کی معلومات ظاہر کیے بغیر بے ضرر فائل سے مطلوبہ ویب سائٹ، ایپ یا USB پابندی تصدیق کریں۔
- منظور شدہ کام آزمائیں۔ تصدیق کریں کہ ملازم جائز کام مکمل کر سکتا ہے اور ضرورت پر استثنا مانگ سکتا ہے۔
- ریکارڈ اور رپورٹنگ جانچیں۔ متعلقہ سرگرمی اور آڈٹ ریکارڈ بازیاب کریں، وقت دیکھیں اور مشق کریں کہ واقعے کی رپورٹ کون وصول کرے گا۔
تحفظ اور استعمال دونوں کا جائزہ لیں: کام ختم ہونے کے بعد کھلا استثنا کنٹرول کا خلا ہے، جبکہ جائز کام کا بلاک ہونا متبادل راستے اپنانے کی ترغیب دیتا ہے۔ ترمیم درج کریں اور متاثرہ جانچ دوبارہ کریں۔
ملازم منظور شدہ کام مؤثر طریقے سے کر سکے، جبکہ مجاز منتظم کاروباری ڈیٹا کو خطرے میں ڈالنے والی سرگرمی دیکھ، کنٹرول اور تفتیش کر سکے۔ عام دن کو خلاف ورزی کے ردعمل میں بدلنے سے پہلے یہ کنٹرول قائم کریں۔
09ملازم ڈیٹا خلاف ورزی کی روک تھام کے سوالات
چھوٹا کاروبار ملازمین سے متعلق ڈیٹا کی خلاف ورزیاں کیسے روکے؟
حساس معلومات اور ذمہ دار کی شناخت، کردار کے مطابق رسائی اور منظور شدہ شیئرنگ سے آغاز کریں۔ MFA، زیرانتظام آلات کے کنٹرول، عملی تربیت اور واضح رپورٹنگ شامل کریں۔ ان پر انحصار سے پہلے بے ضرر نمونہ ڈیٹا سے پابندیاں اور واقعہ ریکارڈ کی بازیابی آزمائیں۔
کیا ملازمین کی نگرانی ہر ڈیٹا لیک روک سکتی ہے؟
نہیں۔ نگرانی آگاہی اور سیاق دیتی ہے، جبکہ معاونت یافتہ آلے کی پابندیاں غلط استعمال کے مخصوص مواقع کم کرتی ہیں۔ یہ شناختی کنٹرول، ای میل و کلاؤڈ تحفظ یا جہاں ضروری ہو مخصوص ڈیٹا لاس پریوینشن صلاحیت کا متبادل نہیں۔ جانچیں کہ آپ کے ٹولز حقیقتاً کون سے واقعات ریکارڈ کرتے ہیں۔
کیا تمام USB ڈرائیوز اور ذاتی کلاؤڈ بند کر دینا چاہیے؟
ڈیٹا اور کام کے مطابق کنٹرول چنیں۔ غیر منظور شدہ راستے محدود کریں، قابلِ عمل متبادل دیں اور ضروری استثنا درج کریں۔ نفاذ سے پہلے قاعدے کا دائرہ جانچیں تاکہ مطلوبہ پابندی جائز کاروباری عمل نہ روکے۔
غلط شخص کو فائل بھیجنے کے بعد ملازم کیا کرے؟
کمپنی کے واقعہ رپورٹنگ ذریعے سے فوری اطلاع دے اور پیغام کی تفصیل محفوظ کرے۔ سربراہ ڈیٹا، وصول کنندہ اور دستیاب روک تھام جانچ سکتا ہے۔ بعض ماحول میں پیغام واپس لینے کی کوشش مدد دے سکتی ہے، مگر اس سے انکشاف واپس ہو جانا ثابت نہیں ہوتا۔
مشتبہ ملازم ڈیٹا خلاف ورزی کی تفتیش میں کون سے شواہد مدد دیتے ہیں؟
متعلقہ اکاؤنٹ اور آلے کی شناخت، وقت، فائل یا پیغام کی تفصیل، شیئرنگ کی منزل اور دستیاب آڈٹ لاگز محفوظ کریں۔ اسکرین ریکارڈنگ اور سرگرمی کی رپورٹیں سیاق بڑھا سکتی ہیں۔ ریکارڈ محفوظ رکھیں، جمع کرنے کا طریقہ درج کریں اور مشکوک عمل کو معلومات کی حقیقی منتقلی کے ثبوت سے الگ سمجھیں۔