कंपनी के डेटा की सुरक्षा
कार्यस्थल पर कर्मचारियों से जुड़े डेटा उल्लंघन कैसे रोकें
न्यूनतम अधिकार, व्यावहारिक एंडपॉइंट नियंत्रण और उपयोगी प्रतिक्रिया योजना से गलती से साझा करना तथा अनधिकृत ट्रांसफ़र कम करें।
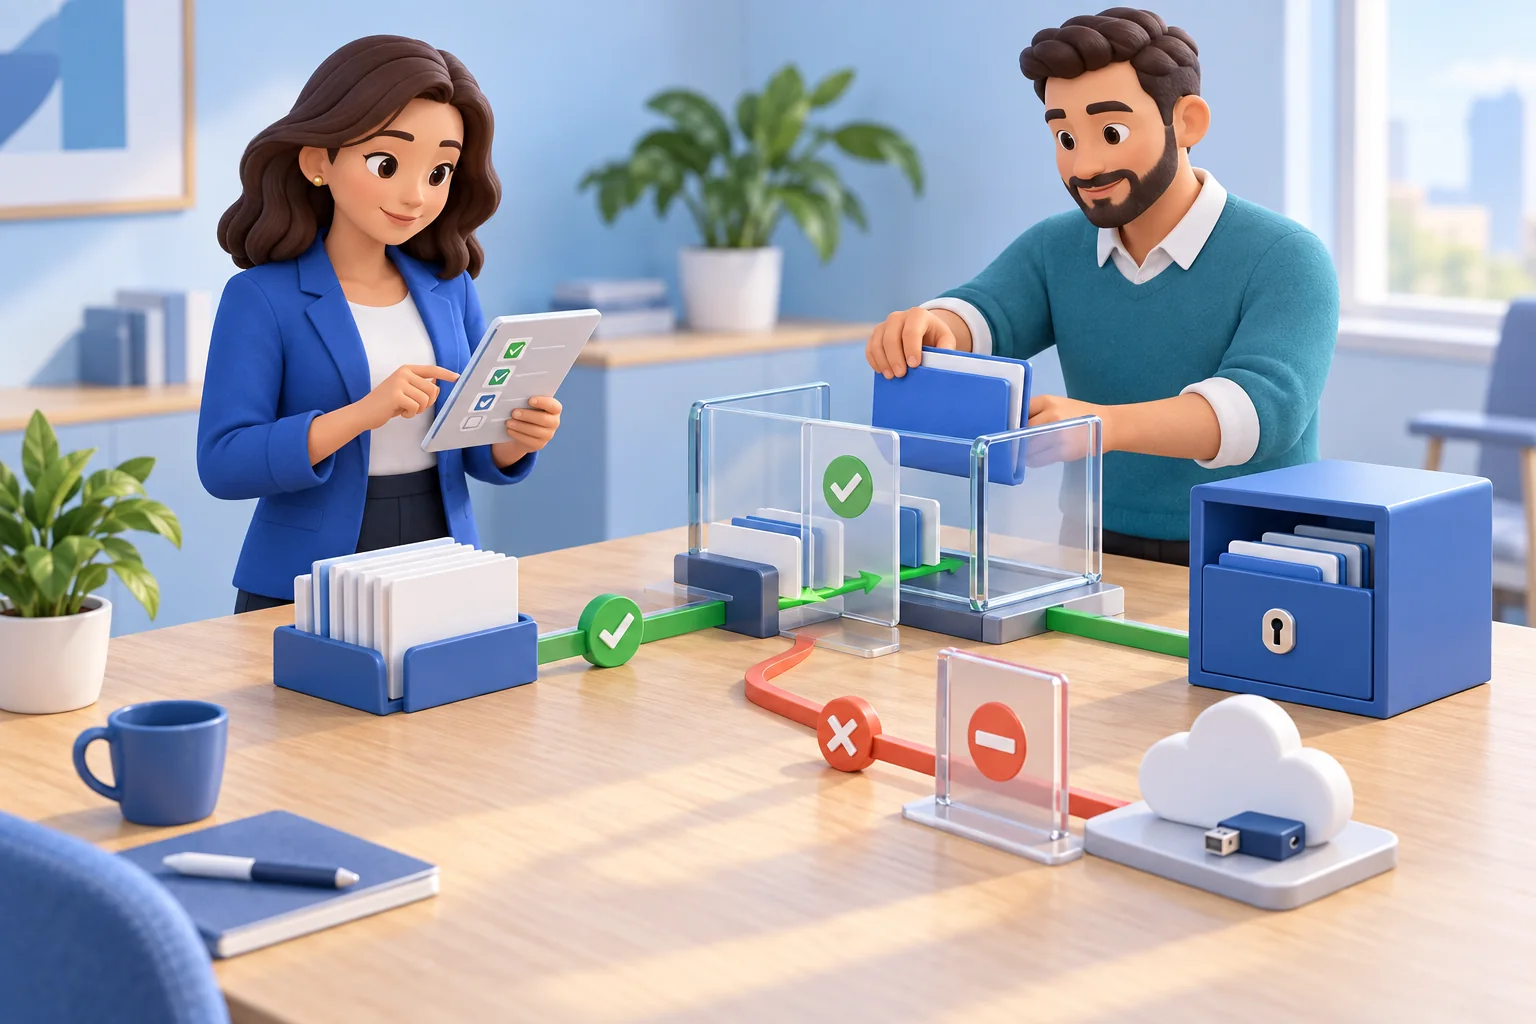
निजी ड्राइव पर कॉपी हुई ग्राहक सूची, गलत व्यक्ति को भेजी गई पेरोल फ़ाइल या निजी क्लाउड पर अपलोड हुए कंपनी दस्तावेज़ मिनटों में महँगी घटना बन सकते हैं। कर्मचारियों से जुड़े डेटा उल्लंघन रोकने के लिए नीति दस्तावेज़ और सालाना सुरक्षा संदेश से अधिक चाहिए। कंपनी को अपने एंडपॉइंट की गतिविधि, संवेदनशील डेटा की स्पष्ट सीमाएँ और जोखिम बढ़ने से पहले असुरक्षित ट्रांसफ़र रोकने की क्षमता चाहिए।
छोटे और मध्यम संगठनों में कारण हमेशा जटिल हमला नहीं होता। रोज़मर्रा का व्यवहार कमज़ोर नियंत्रणों से जुड़ सकता है: ज़रूरत से अधिक पहुँच, बिना प्रबंधन वाले लैपटॉप, अनधिकृत ऐप, साझा पासवर्ड या कंप्यूटर पर हुई गतिविधि का रिकॉर्ड न होना। व्यावहारिक उत्तर है अनावश्यक पहुँच घटाना, अपवाद जल्दी पहचानना और चिंता होने पर साक्ष्य सुरक्षित रखना।
01कर्मचारियों के काम आने वाले डेटा से शुरू करें
कर्मचारी-संबंधी उल्लंघनों में अनजाने में जानकारी खुलना, वैध पहुँच का दुरुपयोग और हमलावर द्वारा समझौता किए गए खाते का इस्तेमाल शामिल है। यह गाइड ग्राहक रिकॉर्ड, पेरोल, अनुबंध और आंतरिक दस्तावेज़ जैसी जानकारी की सुरक्षा पर केंद्रित है। सही नियंत्रण इस पर निर्भर हैं कि जानकारी कहाँ रखी है और उसका कौन-सा उपयोग अनुमत है।
सबसे संवेदनशील डेटा की संक्षिप्त सूची बनाएँ। हर श्रेणी का ज़िम्मेदार तय करें, आवश्यक उपयोगकर्ता पहचानें और स्वीकृत स्टोरेज व शेयरिंग रास्ता दर्ज करें। स्थानीय डाउनलोड और एक्सपोर्ट की गई स्प्रेडशीट भी शामिल करें: मूल डेटाबेस के अधिकार डेस्कटॉप की कॉपी को अपने आप सुरक्षित नहीं करते। FTC की व्यक्तिगत जानकारी सुरक्षित रखने की गाइड संग्रहित जानकारी समझने और अनावश्यक प्रतिधारण घटाने का उपयोगी आधार देती है।
- ग्राहक जानकारी: तय करें कि रिकॉर्ड कौन एक्सपोर्ट कर सकता है और बाहरी प्राप्तकर्ता कैसे सत्यापित होगा।
- पेरोल और HR फ़ाइलें: पहुँच ज़िम्मेदार टीम तक सीमित रखें और साझा फ़ोल्डर की सदस्यता जाँचें।
- प्रोजेक्ट फ़ाइलें और स्रोत सामग्री: स्वीकृत सहयोगी, शेयरिंग गंतव्य और अस्थायी पहुँच की समाप्ति तय करें।
हर कार्यप्रवाह के लिए पूछें: यदि आज यह फ़ाइल गलत व्यक्ति तक पहुँचे, तो क्या हम ज़िम्मेदार को पहचानकर आगे की पहुँच रोक सकते हैं और पता लगा सकते हैं कि क्या साझा हुआ?
02एंडपॉइंट नियंत्रण से कर्मचारी-संबंधी डेटा उल्लंघन रोकें
हर घटना जानबूझकर नहीं होती। बिक्री कर्मचारी घर से काम करने के लिए प्रस्ताव निजी क्लाउड पर रख सकता है। प्रबंधक कर्मचारी जानकारी वाला दस्तावेज़ असुरक्षित चैनल से भेज सकता है। कर्मचारी मौजूदा नियंत्रणों से बचने वाला शेयरिंग टूल लगा सकता है। घटना के मूल्यांकन में इरादा महत्वपूर्ण है, लेकिन जानकारी का खुलना सीमित करना फिर भी आवश्यक है।
कंपनी के कंप्यूटरों और मूल्यवान जानकारी वाले सिस्टम से शुरू करें। IT को सक्रिय डिवाइस, उनके उपयोगकर्ता, स्थापित सॉफ़्टवेयर और बुनियादी सुरक्षा की स्थिति पता होनी चाहिए। कई सप्ताह से न जुड़े डिवाइस, अनजान रिमोट एक्सेस टूल या अनावश्यक स्थानीय व्यवस्थापक अधिकार की समीक्षा करें। ऑपरेटिंग सिस्टम और सुरक्षा सॉफ़्टवेयर अपडेट रखें तथा डिवाइस एन्क्रिप्शन अपने एंडपॉइंट सुरक्षा प्लेटफ़ॉर्म से प्रबंधित करें।
एंडपॉइंट प्रशासन IT को समस्या दर्ज करने के साथ सुधारने देता है। काम में आवश्यक न होने पर हटाने योग्य स्टोरेज सीमित करें। उचित होने पर गैर-स्वीकृत क्लाउड, वेबमेल, रिमोट कंट्रोल टूल और ट्रांसफ़र साइटें रोकें। अनधिकृत इंस्टॉलेशन सीमित करने के लिए सिस्टम अधिकार और सॉफ़्टवेयर तैनाती नीति इस्तेमाल करें। अनावश्यक स्थानीय व्यवस्थापक अधिकार हटाएँ। वैध काम में अपवाद लग सकते हैं, इसलिए तेज़ और दर्ज स्वीकृति प्रक्रिया बनाएँ।
हर नियंत्रण को संबंधित ट्रांसफ़र रास्ते से मिलाएँ
Net Monitor for Employees Pro में Internet Control वेबसाइट अनुमति और ब्लॉक नियम देता है, जबकि Blocking Applications तय करता है कि कौन-से ऐप चल सकते हैं। प्रोग्राम चलने से रोकना इंस्टॉलेशन अधिकार हटाने से अलग है। नियम पर भरोसा करने से पहले संबंधित साइट, ब्राउज़र और ऐप को प्रबंधित कंप्यूटरों पर जाँचें।
Tools and Restrictions सहायता में Lock USB drives, Disable Printing और उनका दायरा बताया गया है। Tools की तत्काल कार्रवाई चुने हुए कंप्यूटरों पर लागू होती है; Restrictions टैब के स्थायी नियम कर्मचारी कंप्यूटरों पर समग्र रूप से लागू होते हैं। सक्रिय करने से पहले दायरा समझें और प्लेटफ़ॉर्म समर्थन व स्वीकृत काम पर प्रभाव जाँचें।
उद्देश्य यह है कि कर्मचारी स्वीकृत काम कर सकें और सुविधा ग्राहक रिकॉर्ड, वित्तीय डेटा, स्रोत फ़ाइलों या आंतरिक दस्तावेज़ों के अनियंत्रित निकास में न बदले। कोई ट्रांसफ़र रास्ता बंद करें तो काम करने वाला विकल्प रखें।
03पहुँच को जोखिम बनने से पहले सीमित करें
अनावश्यक पहुँच घटाना उल्लंघन का जोखिम कम करने का व्यावहारिक तरीका है। कर्मचारी को वर्तमान भूमिका की फ़ाइलें, ऐप और रिकॉर्ड चाहिए, हर वह संसाधन नहीं जिसकी कभी आवश्यकता पड़ सकती है। न्यूनतम अधिकार का सिद्धांत अनुमतियों को वास्तविक काम से जोड़ता है।
भर्ती, विभाग बदलने, अस्थायी कार्य और कंपनी छोड़ने पर अधिकार जाँचें। पहुँच अक्सर भूमिका बदलने के बाद अपडेट होती है, जिससे ठेकेदार या स्थानांतरित कर्मचारी अनावश्यक खाते और फ़ोल्डर रख लेते हैं। ऑफबोर्डिंग में विशेष ध्यान दें: तय समय पर खाते बंद करें, डिवाइस वापस लें, टोकन और रिमोट पहुँच रद्द करें तथा ज्ञात साझा क्रेडेंशियल बदलें। मुख्य खाते के साथ बाहरी सहयोगी और सक्रिय शेयरिंग लिंक भी जाँचें।
प्रशासनिक और दैनिक काम के खाते अलग रखें। विशेष अधिकार वाले खाते से ईमेल पढ़ने या ब्राउज़ करने पर फ़िशिंग और दुर्भावनापूर्ण डाउनलोड का नुकसान बढ़ सकता है। जहाँ समर्थित हो, ईमेल, क्लाउड ऐप, रिमोट पहुँच और प्रशासनिक सिस्टम में बहु-कारक प्रमाणीकरण आवश्यक करें। MFA चोरी हुए पासवर्ड का उपयोग कठिन करता है, लेकिन अधिकृत उपयोगकर्ता का दुरुपयोग नहीं रोकता। NIST की छोटे व्यवसायों के लिए MFA गाइड संवेदनशील जानकारी और विशेषाधिकार प्राप्त खातों में फ़िशिंग-प्रतिरोधी प्रमाणीकरण को प्राथमिकता देने का कारण भी समझाती है।
संवेदनशील डेटा का स्पष्ट ज़िम्मेदार होना चाहिए। साझा फ़ोल्डर, ग्राहक एक्सपोर्ट या वित्तीय ड्राइव का ज़िम्मेदार न हो तो अधिकार बढ़ते जाते हैं। पहुँच मंज़ूर करने वाला व्यक्ति और समीक्षा समय तय करें। छोटे व्यवसाय के लिए तिमाही समीक्षा शुरुआती आधार हो सकती है; संवेदनशील डेटा के लिए अधिक बार और हर भूमिका परिवर्तन पर जाँचें। हटाई गई पहुँच दर्ज करें और बदलाव लागू होने की पुष्टि करें।
04समीक्षा की आवश्यकता वाली गतिविधि पहचानें
जाँच ग्राहक द्वारा धोखाधड़ी बताने या गोपनीय जानकारी बाहर दिखने पर निर्भर नहीं होनी चाहिए। प्रबंधकों और IT को इतनी दृश्यता चाहिए कि वे भूमिका या सामान्य प्रक्रिया से अलग गतिविधि पहचानकर उसका संदर्भ तुरंत जाँच सकें।
यदि एंडपॉइंट, फ़ाइल सर्वर, पहचान या क्लाउड लॉग इन्हें दिखाते हों, तो उपयोगी संकेत हैं:
- USB, निजी क्लाउड या अनजान नेटवर्क स्थानों पर बड़ी मात्रा में फ़ाइल कॉपी होना।
- कर्मचारी के विभाग या काम से बाहर के फ़ोल्डरों में बार-बार पहुँच।
- वेबमेल, फ़ाइल शेयरिंग साइट, स्क्रीन कैप्चर टूल या रिमोट एक्सेस सॉफ़्टवेयर का बिना स्वीकृति उपयोग।
- भूमिका बदलने या छोड़ने के आसपास असामान्य फ़ाइल संग्रह, प्रिंटिंग या खाता गतिविधि।
एक संकेत गलत आचरण का प्रमाण नहीं है। वित्त कर्मचारी महीने के अंत में वैध रिपोर्ट एक्सपोर्ट कर सकता है, और यात्रा में रिमोट कर्मचारी को स्वीकृत ट्रांसफ़र चाहिए हो सकता है। इस्तीफ़ा अपने आप उल्लंघन का प्रमाण नहीं। गतिविधि को नीति, काम और स्वीकृत अपवाद से मिलाएँ तथा तथ्य उपलब्ध रहते सवाल पूछें।
डेस्कटॉप निगरानी और गतिविधि रिकॉर्ड संदर्भ देते हैं। लाइव स्क्रीन दृश्य कंप्यूटर की स्थिति दिखाते हैं; गतिविधि रिपोर्ट समीक्षा को कंप्यूटर, उपयोगकर्ता और समय तक सीमित करती हैं। वेबसाइट और ऐप रिकॉर्ड जोखिमपूर्ण टूल का उपयोग दिखा सकते हैं। विशिष्ट औचित्य और अनुमति होने पर कीस्ट्रोक रिकॉर्ड संदर्भ बढ़ा सकते हैं, लेकिन बहुत संवेदनशील जानकारी भी रखते हैं। कोई रिकॉर्ड अकेले यह सिद्ध नहीं करता कि विशेष फ़ाइल कंपनी से बाहर गई। गंतव्य और दायरा समझने के लिए गतिविधि को फ़ाइल एक्सेस, ईमेल या क्लाउड ऑडिट लॉग से जोड़ें।
Net Monitor for Employees Pro लाइव स्क्रीन, रिकॉर्डिंग, गतिविधि रिपोर्ट और एंडपॉइंट नियंत्रण जोड़ता है ताकि अधिकृत व्यवस्थापक केंद्रीय कंसोल से जाँच और समर्थित प्रतिबंध लगा सकें। इसका व्यावहारिक लाभ वर्कस्टेशन देखना, रिकॉर्ड जाँचना और संबंधित ऐप, साइट या डिवाइस रास्ते को नियंत्रित करना है। इसे पहचान, ईमेल और डेटा सुरक्षा नियंत्रणों के साथ इस्तेमाल करें; निगरानी को पूर्ण DLP सिस्टम या स्वतः फ़ाइल चोरी पहचानने वाला साधन न मानें।
संदिग्ध व्यवहार की जाँच के लिए आंतरिक खतरे की निगरानी गाइड देखें। यहाँ प्राथमिकता दैनिक डेटा-हैंडलिंग गलतियाँ रोकना और समझौता किए गए या दुरुपयोग वाले कर्मचारी खाते का नुकसान सीमित करना है।
05ऐसी डेटा नीतियाँ बनाएँ जिन्हें कर्मचारी अपना सकें
गोपनीय जानकारी बचाने का अस्पष्ट निर्देश कर्मचारी को अनुमान लगाने देता है। उपयोगी नीति संवेदनशील डेटा, स्वीकृत स्टोरेज और शेयरिंग विधियाँ तथा निषिद्ध कार्य बताती है। फ़ाइल भेजने के समय स्वीकृत रास्ता आसानी से मिलना चाहिए।
निजी ईमेल, उपभोक्ता क्लाउड, USB, व्यक्तिगत मैसेजिंग, स्क्रीनशॉट, प्रिंटिंग और निजी डिवाइस के नियम स्पष्ट करें। रिमोट काम के लिए स्वीकृत पहुँच और शेयरिंग दें। धीमी या अस्पष्ट प्रक्रिया शॉर्टकट बढ़ा सकती है। अपवाद का अनुमोदक, कारण, दायरा और समाप्ति दर्ज करें।
सुरक्षित शेयरिंग को सामान्य काम का हिस्सा बनाएँ
संवेदनशील जानकारी बाँटने से पहले प्राप्तकर्ता पहचान जाँचें, अनावश्यक फ़ील्ड हटाएँ और सीमित पहुँच वाली स्वीकृत सेवा लें। संभव हो तो खुले सार्वजनिक लिंक के बजाय तय व्यक्ति को पहुँच दें। नियमित एक्सपोर्ट के लिए न्यूनतम डेटा और गंतव्य व अनुमतियाँ देखने वाला ज़िम्मेदार तय करें।
प्रशिक्षण में वास्तविक परिस्थितियाँ लें। प्रोजेक्ट मैनेजर को ग्राहक फ़ाइल सुरक्षित साझा करना दिखाएँ। समझाएँ कि HR दस्तावेज़ स्वीकृत भंडार में क्यों होने चाहिए। ग्राहक के असुरक्षित ट्रांसफ़र माँगने पर क्या करें, बताएँ। गलत ईमेल, खोए डिवाइस या संदिग्ध अनुरोध की तत्काल सूचना का स्पष्ट तरीका दें। शुरुआती खुलासे को वापस न ले सकें, तब भी जल्दी रिपोर्ट से नुकसान घट सकता है।
प्रबंधक या आपूर्तिकर्ता बनकर आने वाले अनुरोध शामिल करें। संवेदनशील रिकॉर्ड की असामान्य माँग को संदेश के संपर्क विवरण के बजाय ज्ञात चैनल से सत्यापित करें। NIST की फ़िशिंग गाइड पहचान और रिपोर्टिंग के उदाहरण देती है। स्पष्ट करें कि संभावित गलती की तुरंत सूचना अपेक्षित है।
निगरानी की जानकारी दें और लिखित नीति से नियंत्रित करें। कानूनी और गोपनीयता सलाहकारों से कर्मचारी स्थानों तथा काम की व्यवस्था की आवश्यकताएँ जँचवाएँ। उद्देश्य, संग्रहित डेटा, देखने वाले व्यक्ति और प्रतिधारण अवधि तय करें। स्पष्ट दायरा और नियंत्रित पहुँच रिकॉर्ड को अनियंत्रित संवेदनशील स्रोत बनने से रोकते हैं।
06घटना साक्ष्य को व्यावसायिक डेटा जितना सुरक्षित रखें
घटना होने पर कंपनी को पता चल सकता है कि तथ्य स्थापित नहीं किए जा सकते: लॉग मिट चुके हैं, स्क्रीनशॉट लिए नहीं गए, डिवाइस साफ़ हो चुका है या रिकॉर्ड असुरक्षित साझा स्थान पर हैं। गायब या अविश्वसनीय साक्ष्य प्रतिक्रिया धीमी करते और रोकथाम व आगे के निर्णय कमज़ोर करते हैं।
व्यावसायिक उद्देश्य, जोखिम और लागू आवश्यकताओं के अनुसार पर्याप्त स्टोरेज सहित प्रतिधारण तय करें। किसी विशिष्ट घटना या अधिकृत जाँच में आवश्यक हो तो संबंधित रिकॉर्डिंग, रिपोर्ट और लॉग नियमित हटाने से बचाएँ। कर्मचारी का जाना पहुँच समीक्षा का कारण हो, सब कुछ अनिश्चित काल तक संग्रह करने का स्वतः आधार नहीं। रिकॉर्ड में क्रेडेंशियल, ग्राहक डेटा या निजी कार्य-संचार हो सकते हैं, इसलिए पहुँच सीमित करें।
स्टोरेज डिज़ाइन महत्वपूर्ण है। रिकॉर्डिंग और लॉग को ट्रांसफ़र तथा संग्रह के दौरान सुरक्षित रखें, उचित बैकअप लें और अधिकृत व्यवस्थापक द्वारा पुनर्प्राप्ति जाँचें। स्थानीय स्टोरेज, सुरक्षित सर्वर या स्वीकृत क्लाउड अलग जरूरतें पूरी कर सकते हैं। ऐसा डिज़ाइन चुनें जो भरोसेमंद रिकवरी, नियंत्रित पहुँच और प्रतिधारण दे, बिना संवेदनशील डेटा की नई अनियंत्रित कॉपी बनाए।
Net Monitor for Employees Pro रिकॉर्डिंग के लिए रिकॉर्डिंग एन्क्रिप्शन सेटिंग देखें और कुंजी बैकअप बचाएँ। एन्क्रिप्शन स्टोरेज स्थान से अलग कॉन्फ़िगर होता है; यह न मानें कि हर गतिविधि रिपोर्ट या एक्सपोर्ट भी एन्क्रिप्ट होगा। स्क्रीन रिकॉर्डिंग प्रतिधारण और रिपोर्ट प्रतिधारण अलग जाँचें। मूल साक्ष्य रखें, संग्रह का समय व तरीका दर्ज करें और प्रक्रिया कहे तो कॉपी पर काम करें।
07संभावित कर्मचारी डेटा उल्लंघन पर तुरंत प्रतिक्रिया दें
संदेह पर सोच-समझकर काम करें। तय घटना प्रमुख को बताएँ, संबंधित साक्ष्य बचाएँ और योजना के अनुसार जारी खुलासा सीमित करें। हर रिकॉर्ड मिलने तक तत्काल नियंत्रण में देरी न करें। बिना समन्वय सामना करने, डिवाइस मिटाने या सफ़ाई से बचें जो साक्ष्य नष्ट करे। गतिविधि, तारीखें और सिस्टम दर्ज करें तथा प्रभावित एंडपॉइंट सुरक्षित करें।
घटना के अनुसार खाता बंद करना, सक्रिय सत्र या लिंक रद्द करना, साइट या ऐप रोकना, क्रेडेंशियल बदलना या कंप्यूटर सीमित करना आवश्यक हो सकता है। प्रतिक्रिया तथ्यों के अनुरूप रखें। गलत ईमेल के लिए उपलब्ध हो तो रिकॉल करें, पर सभी कॉपी मिटने का अनुमान न लगाएँ; घटना प्रमुख से प्रभाव और अगला कदम तय कराएँ। जानबूझकर कॉपी की आशंका में सुरक्षा, HR और कानूनी समन्वय लग सकता है। सूचना देने के निर्णय घटना और लागू दायित्वों के अनुसार ज़िम्मेदार लोगों को दें।
संक्षिप्त घटना रिकॉर्ड रखें: रिपोर्ट करने वाला, पता चलने का समय, खाते व डिवाइस, डेटा, ज्ञात गंतव्य, नियंत्रण कार्रवाई और हर अगले कदम का ज़िम्मेदार। पुष्ट तथ्य और खुले प्रश्न अलग रखें। NIST की घटना प्रतिक्रिया गाइड तैयारी, पहचान, प्रतिक्रिया और रिकवरी को साइबर जोखिम प्रबंधन के जुड़े हिस्से मानती है।
अंत में नियंत्रण की कमी पहचानें। क्या पहुँच अधिक थी? क्या बंद सेवा किसी और रास्ते से खुली थी? क्या वैध रिमोट काम के लिए स्वीकृत तरीका नहीं था? हर घटना से ठोस सुधार, ज़िम्मेदार और सत्यापन निकलना चाहिए, केवल सावधानी का संदेश नहीं।
08कर्मचारी डेटा उल्लंघन रोकने की चेकलिस्ट
ग्राहक एक्सपोर्ट या पेरोल जैसे एक संवेदनशील काम से शुरू करें और नियंत्रण फैलाने से पहले पूरी प्रक्रिया जाँचें:
- डेटा ज़िम्मेदार तय करें। स्वीकृत उपयोगकर्ता, स्टोरेज और शेयरिंग गंतव्य लिखें।
- अनावश्यक पहुँच हटाएँ। भूमिका परिवर्तन, साझा खाते, बाहरी लिंक और विदाई प्रक्रिया जाँचें।
- प्रतिबंधित रास्ता जाँचें। वास्तविक ग्राहक डेटा खोले बिना सुरक्षित नमूना फ़ाइल से साइट, ऐप या USB प्रतिबंध जाँचें।
- स्वीकृत काम जाँचें। पुष्टि करें कि कर्मचारी वैध काम पूरा और जरूरत पर अपवाद माँग सकते हैं।
- रिकॉर्ड और रिपोर्टिंग जाँचें। गतिविधि व ऑडिट डेटा प्राप्त करें, टाइमस्टैम्प देखें और घटना सूचना पाने वाले का अभ्यास करें।
सुरक्षा और उपयोगिता दोनों देखें: काम के बाद खुला अपवाद नियंत्रण की कमी है, जबकि स्वीकृत काम रुकने पर शॉर्टकट बढ़ते हैं। बदलाव दर्ज करें और प्रभावित जाँच दोहराएँ।
कर्मचारी स्वीकृत काम कुशलता से कर सकें और अधिकृत व्यवस्थापक डेटा जोखिम वाली गतिविधि देख, नियंत्रित और जाँच सकें। सामान्य दिन घटना प्रतिक्रिया में बदलने से पहले ये नियंत्रण लगाएँ।
09कर्मचारी डेटा उल्लंघन रोकथाम के प्रश्न
छोटा व्यवसाय कर्मचारी-संबंधी डेटा उल्लंघन कैसे रोक सकता है?
संवेदनशील जानकारी और ज़िम्मेदार पहचानें, भूमिका अनुसार पहुँच दें और स्वीकृत शेयरिंग उपलब्ध कराएँ। MFA, प्रबंधित डिवाइस नियंत्रण, प्रशिक्षण और स्पष्ट रिपोर्टिंग जोड़ें। भरोसा करने से पहले सुरक्षित नमूनों से प्रतिबंध तथा घटना रिकॉर्ड पुनर्प्राप्ति जाँचें।
क्या कर्मचारी निगरानी हर डेटा लीक रोक सकती है?
नहीं। निगरानी दृश्यता और संदर्भ देती है; समर्थित प्रतिबंध दुरुपयोग के कुछ अवसर घटाते हैं। यह पहचान नियंत्रण, ईमेल और क्लाउड सुरक्षा या आवश्यक विशेष DLP क्षमता की जगह नहीं लेती। उपकरण वास्तव में कौन-सी घटनाएँ दर्ज करते हैं, जाँचें।
क्या सभी USB ड्राइव और निजी क्लाउड बंद करने चाहिए?
डेटा और काम के अनुसार नियंत्रण चुनें। गैर-स्वीकृत रास्ते रोकें, उपयोगी विकल्प दें और अपवाद दर्ज करें। लागू करने से पहले दायरा जाँचें ताकि वैध काम न रुके।
गलत व्यक्ति को फ़ाइल भेजने पर कर्मचारी क्या करे?
तुरंत कंपनी के घटना चैनल से बताए और संदेश विवरण बचाए। घटना प्रमुख डेटा, प्राप्तकर्ता और नियंत्रण विकल्प जाँच सकता है। रिकॉल कुछ वातावरण में मदद करता है, लेकिन खुलासा वापस होने का प्रमाण नहीं।
संभावित उल्लंघन की जाँच में कौन-से साक्ष्य उपयोगी हैं?
खाता और डिवाइस पहचान, टाइमस्टैम्प, फ़ाइल या संदेश विवरण, शेयरिंग गंतव्य और उपलब्ध ऑडिट लॉग रखें। स्क्रीन रिकॉर्डिंग और रिपोर्ट संदर्भ जोड़ते हैं। रिकॉर्ड सुरक्षित करें, संग्रह दर्ज करें और संदिग्ध कार्रवाई को वास्तविक ट्रांसफ़र के प्रमाण से अलग रखें।