حماية بيانات الشركة
كيفية منع تسرب بيانات الموظفين في مكان العمل
قلّل المشاركة العرضية والنقل غير المصرح به باستخدام أقل الصلاحيات وضوابط الأجهزة العملية وخطة استجابة يستطيع فريقك تطبيقها.
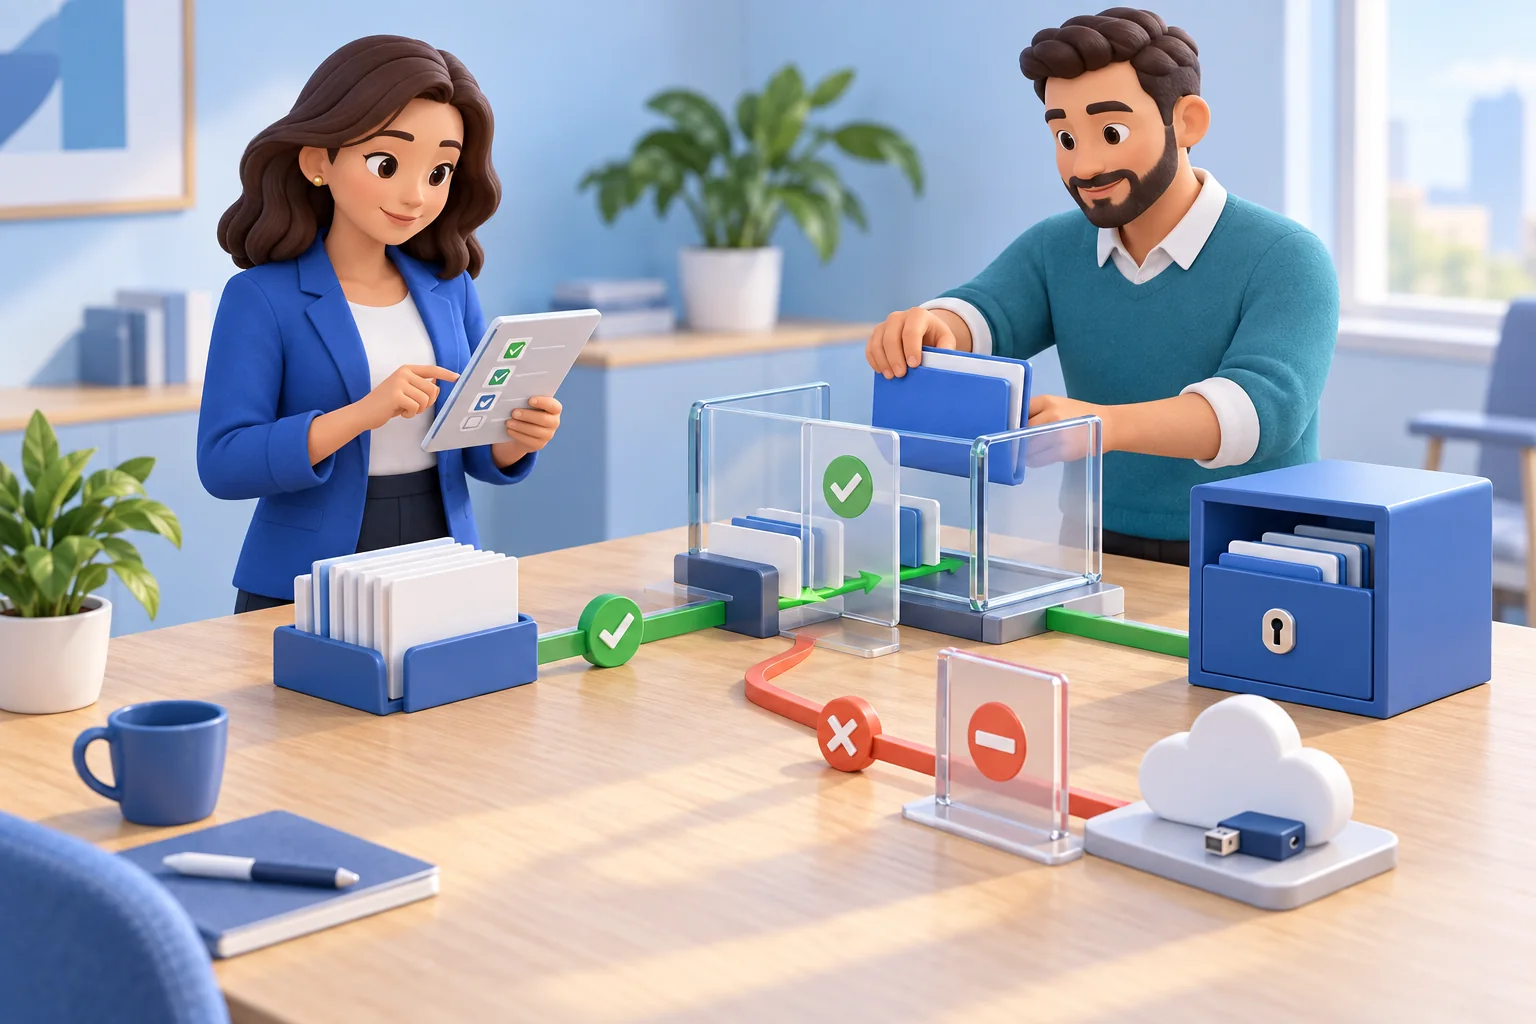
قد يؤدي نسخ قائمة عملاء إلى قرص شخصي، أو إرسال ملف رواتب إلى مستلم خاطئ، أو رفع مستندات الشركة إلى سحابة خاصة إلى حادث مكلف خلال دقائق. ولـمنع تسرب بيانات الموظفين، تحتاج الشركات إلى أكثر من وثيقة سياسة وتذكير أمني سنوي. فهي تحتاج إلى رؤية نشاط أجهزتها، وحدود واضحة للبيانات الحساسة، والقدرة على إيقاف نقل غير آمن قبل اتساع التعرض.
في المؤسسات الصغيرة والمتوسطة، لا تكون المشكلة دائمًا هجومًا متقدمًا. قد تتداخل التصرفات اليومية مع ضوابط ضعيفة: وصول مفرط، وحواسيب غير مُدارة، وتطبيقات غير مصرح بها، وكلمات مرور مشتركة، أو غياب سجل لما حدث. والاستجابة العملية هي تقليل الوصول غير الضروري، واكتشاف الاستثناءات مبكرًا، وحفظ الأدلة عند ظهور ما يدعو للقلق.
01ابدأ بالبيانات التي يتعامل معها الموظفون
تشمل الحوادث المرتبطة بالموظفين الإفصاح العرضي وإساءة استخدام الوصول المشروع واستخدام مهاجم لحساب مخترق. يركز هذا الدليل على حماية معلومات العمل التي يعالجها الموظفون، ومنها سجلات العملاء والرواتب والعقود والمستندات الداخلية. تعتمد الضوابط المناسبة على موقع التخزين وطرق الاستخدام المسموح بها.
أنشئ جردًا مختصرًا لأكثر البيانات حساسية. عيّن مسؤولًا لكل فئة، وحدد من يحتاج إلى الوصول، ووثّق مسار التخزين والمشاركة المعتمد. أدرج التنزيلات المحلية والجداول المصدّرة؛ فصلاحيات قاعدة البيانات الأصلية لا تحمي تلقائيًا نسخة على سطح المكتب. يوفر دليل FTC لحماية المعلومات الشخصية نقطة بداية لفهم المعلومات التي تحتفظ بها الشركة وتقليل الاحتفاظ غير الضروري.
- معلومات العملاء: حدد من يحق له تصدير السجلات وكيفية التحقق من المستلم الخارجي.
- ملفات الرواتب والموارد البشرية: احصر الوصول في الفريق المسؤول وراجع عضوية المجلدات المشتركة.
- ملفات المشاريع والمواد المصدرية: حدد المتعاونين المعتمدين ووجهات المشاركة وموعد انتهاء الوصول المؤقت.
اسأل عن كل سير عمل: إذا وصل هذا الملف اليوم إلى الشخص الخطأ، فهل نستطيع تحديد المسؤول وإيقاف المزيد من الوصول ومعرفة ما تمت مشاركته؟
02منع التسرب من خلال التحكم في الأجهزة
ليست كل حوادث تسرب البيانات متعمدة. قد يحفظ مندوب مبيعات عرضًا في سحابة شخصية للعمل من المنزل، أو يرسل مدير جدول بيانات موظفين عبر قناة غير آمنة، أو يثبت موظف أداة مشاركة تتجاوز الضوابط. تؤثر النية في تقييم الواقعة، لكنها لا تلغي ضرورة احتواء التعرض.
ابدأ بحواسيب الشركة والأنظمة التي تضم معلومات قيّمة. ينبغي أن تعرف تقنية المعلومات الأجهزة النشطة ومستخدميها وبرامجها وحالة وسائل الحماية الأساسية. يستدعي جهاز لم يتصل منذ أسابيع، أو أداة وصول بعيد مجهولة، أو صلاحيات مسؤول محلي غير لازمة مراجعةً. حدّث أنظمة التشغيل وبرامج الأمن وأدر تشفير الأجهزة عبر منصة حماية الأجهزة لديك.
تتيح إدارة الأجهزة تصحيح المشكلات بدل الاكتفاء بتوثيقها. قيّد وحدات التخزين القابلة للإزالة غير اللازمة للعمل. احظر عند الحاجة خدمات السحابة والبريد عبر الويب والتحكم البعيد ونقل الملفات غير المعتمدة. استخدم صلاحيات النظام وسياسات نشر البرامج للحد من التثبيت غير المصرح به، وأزل صلاحيات المسؤول المحلي غير الضرورية. قد يحتاج العمل المشروع إلى استثناءات، لذا أنشئ مسار موافقة سريعًا وموثقًا.
طابق كل ضابط مع المسار المطلوب حمايته
في Net Monitor for Employees Pro، يوفر Internet Control قواعد السماح بالمواقع وحظرها، ويحدد Blocking Applications التطبيقات المسموح بتشغيلها. منع تشغيل برنامج يختلف عن سحب صلاحية تثبيته. اختبر الموقع والمتصفح والتطبيق على أجهزتك المُدارة قبل الاعتماد على القاعدة.
يشرح دليل Tools and Restrictions خياري Lock USB drives وDisable Printing ونطاقهما. تطبق إجراءات Tools الفورية على الحواسيب المحددة، بينما تسري الإعدادات المستمرة في علامة Restrictions عالميًا على حواسيب الموظفين. تحقق من النطاق قبل التفعيل، واختبر دعم المنصة والتأثير في العمل المعتمد.
الهدف هو إنجاز العمل المصرح به دون أن تتحول الراحة إلى مسار غير مضبوط لخروج بيانات العملاء والمعلومات المالية والملفات المصدرية والمستندات الداخلية. وفر بديلًا عمليًا كلما قيدت طريقًا للنقل.
03قيّد الوصول قبل أن يصبح مصدر تعرض
تقليل الوصول غير الضروري وسيلة عملية لتخفيض المخاطر. يحتاج الموظفون إلى ملفات وتطبيقات وسجلات دورهم الحالي، لا كل مورد قد يحتاجون إليه يومًا ما. هذا هو مبدأ أقل الصلاحيات: مواءمة الأذونات مع العمل الفعلي.
راجع الأذونات عند التوظيف والانتقال بين الأقسام والتكليف المؤقت والمغادرة. كثيرًا ما تتأخر تحديثات الوصول عن تغيّر المهام، فتظل لدى المتعاقدين أو المنتقلين بيانات اعتماد ومجلدات غير لازمة. اهتم بإنهاء الخدمة: عطّل الحسابات في وقت المغادرة المتفق عليه، واستعد الأجهزة، وألغِ الرموز والوصول البعيد، وغيّر بيانات الاعتماد المشتركة المعروفة للشخص. راجع المتعاونين الخارجيين وروابط المشاركة النشطة إلى جانب الحساب الرئيسي.
افصل حسابات الإدارة عن الاستخدام اليومي. يزيد تصفح البريد والويب بحساب ذي امتيازات الضرر المحتمل للتصيد أو التنزيل الضار. اطلب المصادقة متعددة العوامل للبريد والسحابة والوصول البعيد وأنظمة الإدارة حيث تدعمها. تقلل MFA فائدة كلمة المرور المسروقة، لكنها لا تمنع مستخدمًا مخولًا من إساءة استخدام وصوله. توضح إرشادات NIST للمصادقة متعددة العوامل في الشركات الصغيرة أيضًا أهمية إعطاء الأولوية للمصادقة المقاومة للتصيد للمعلومات الحساسة والحسابات ذات الامتيازات.
تحتاج البيانات الحساسة إلى مسؤول واضح. دون مسؤول عن مجلد مشترك أو تصدير قاعدة العملاء أو تخزين التقارير المالية، تميل الأذونات إلى التراكم. حدد من يوافق على الوصول وجدول المراجعة. قد تكون المراجعة الفصلية بداية للشركة الصغيرة، مع فحوص أكثر تكرارًا للبيانات الحساسة وعند تغير الأدوار. سجل الوصول الذي أُلغي وتحقق من سريان التغيير.
04راقب النشاط الذي يستدعي المراجعة
لا ينبغي أن ينتظر التحقيق بلاغ احتيال من عميل أو ظهور معلومات سرية خارج الشركة. يحتاج المديرون وتقنية المعلومات إلى رؤية تكفي لتمييز النشاط غير الملائم لدور الموظف أو سير عمله المعتاد، ثم التحقق من سياقه سريعًا.
تشمل المؤشرات المفيدة، عندما تسمح سجلات الأجهزة أو خوادم الملفات أو الهوية أو السحابة بملاحظتها:
- نسخ كميات كبيرة من الملفات إلى USB أو سحابة شخصية أو مواقع شبكة غير مألوفة.
- الوصول المتكرر إلى مجلدات خارج قسم الموظف أو مهامه.
- استخدام البريد عبر الويب أو مشاركة الملفات أو أدوات التقاط الشاشة أو الوصول البعيد دون موافقة.
- جمع ملفات أو طباعة أو نشاط حساب غير معتاد حول تغيير الدور أو المغادرة.
لا يثبت مؤشر واحد سوء السلوك. قد يصدّر موظف مالي تقارير مشروعة في نهاية الشهر، وقد يحتاج موظف بعيد إلى طريقة نقل معتمدة أثناء السفر. الاستقالة وحدها ليست دليلًا على تسرب. قارن النشاط بالسياسة والمهام والاستثناءات المعتمدة واسأل ما دامت الوقائع متاحة.
توفر مراقبة سطح المكتب وسجلات النشاط سياقًا. تظهر مشاهدة الشاشة المباشرة ما يجري، وتتيح تقارير النشاط تضييق المراجعة بحسب الحاسوب والمستخدم والفترة. قد تكشف سجلات المواقع والتطبيقات أداة خطرة. وإذا كان جمع ضغطات المفاتيح مبررًا ومصرحًا به تحديدًا، فقد يضيف سياقًا لكنه قد يحتوي معلومات شديدة الحساسية. لا تثبت أي من هذه السجلات وحدها خروج ملف معين من الشركة. اربط النشاط بسجلات تدقيق الوصول إلى الملفات أو البريد أو السحابة لتحديد وجهة النقل ونطاقه.
يجمع Net Monitor for Employees Pro بين الشاشات المباشرة والتسجيل وتقارير النشاط وضوابط الأجهزة، ليحقق المسؤولون المخولون في الوقائع ويطبقوا القيود المدعومة من وحدة مركزية. وتتمثل قيمته العملية في فحص محطة العمل والسجلات والتحكم في التطبيق أو الموقع أو مسار الجهاز المعني. أكمل ذلك بضوابط الهوية والبريد وحماية البيانات؛ لا تفترض أن المراقبة نظام متكامل لمنع فقدان البيانات أو كاشف تلقائي لتسريب الملفات.
لتفاصيل تقييم السلوك المشبوه، راجع دليل مراقبة التهديدات الداخلية. الأولوية هنا منع أخطاء التعامل اليومية والحد من ضرر حساب موظف مخترق أو مسيء الاستخدام.
05ضع سياسات بيانات يستطيع الموظفون اتباعها
يترك التوجيه الغامض بحماية المعلومات السرية الموظفين في حيرة. تسمي السياسة العملية البيانات الحساسة وطرق التخزين والمشاركة المعتمدة والأفعال المحظورة. اجعل المسار المسموح سهل العثور عليه عند الحاجة لإرسال ملف.
وضح قواعد البريد الشخصي والسحابة الاستهلاكية وUSB والمراسلة الشخصية ولقطات الشاشة والطباعة والأجهزة الخاصة. وفر وصولًا ومشاركة معتمدين للعمل البعيد. قد تدفع الإجراءات البطيئة أو غير الواضحة إلى حلول التفافية. وثّق من يوافق على الاستثناء وسببه ونطاقه ونهايته.
اجعل المشاركة الآمنة جزءًا من العمل المعتاد
قبل مشاركة بيانات حساسة، تحقق من هوية المستلم وأزل الحقول غير اللازمة واستخدم خدمة معتمدة بوصول مقيد. فضّل مستلمًا محددًا على رابط عام بلا قيود عندما يسمح العمل. للتصدير المتكرر، حدد أقل مجموعة بيانات ومسؤولًا يراجع الوجهة والأذونات.
استخدم مواقف حقيقية في التدريب. علّم مدير المشروع مشاركة ملف عميل بأمان، واشرح سبب حفظ وثائق الموارد البشرية في مستودع معتمد، وما يجب فعله إذا طلب عميل نقلًا غير آمن. وفر وسيلة واضحة للإبلاغ الفوري عن رسالة خاطئة أو جهاز مفقود أو طلب مشبوه. قد يحد الإبلاغ السريع من الضرر حتى إن تعذر التراجع عن الإفصاح الأصلي.
أدرج الطلبات التي تنتحل مديرًا أو موردًا. تحقق من الطلب غير المعتاد لسجلات حساسة عبر قناة معروفة بدل الاعتماد على تفاصيل الرسالة. تقدم إرشادات NIST للتصيد أمثلة للتعرف والإبلاغ. وضّح أن الإبلاغ السريع عن خطأ مشتبه به أمر متوقع.
أفصح عن المراقبة ونظمها بسياسة مكتوبة. اطلب من مستشاري القانون والخصوصية تقييم متطلبات مواقع الموظفين وترتيبات عملهم. حدد الهدف وما يُجمع ومن يراجعه ومدة الاحتفاظ. يساعد النطاق الواضح والوصول المضبوط على منع تحول سجلات المراقبة نفسها إلى مصدر غير مُدار للمعلومات الحساسة.
06احمِ أدلة الحادث بعناية تعادل بيانات العمل
قد تكتشف الشركة أثناء الحادث أنها لا تستطيع تحديد ما حدث: كُتبت بيانات فوق السجلات، أو لم تُلتقط الشاشة، أو مُسح الجهاز، أو حُفظت الأدلة في موقع مشترك غير آمن. تبطئ الأدلة المفقودة أو غير الموثوقة الاستجابة وتضعف قرارات الاحتواء والمتابعة.
ضع قواعد الاحتفاظ وفق الغرض والمخاطر والمتطلبات السارية، مع تخزين كافٍ. إذا استلزم حادث محدد أو تحقيق مصرح به الحفظ، فاحمِ التسجيلات والتقارير والسجلات ذات الصلة من الحذف الدوري. ينبغي أن تستدعي المغادرة مراجعة الوصول، لا أن تبرر تلقائيًا جمع كل شيء إلى أجل غير مسمى. قيّد الاطلاع لأن السجلات قد تضم بيانات اعتماد ومعلومات عملاء واتصالات عمل خاصة.
تصميم التخزين مهم. احمِ التسجيلات والسجلات أثناء النقل والتخزين، واحتفظ بنسخ احتياطية مناسبة، واختبر استرجاعها بواسطة المخولين. قد يلائم التخزين المحلي أو الخادم الآمن أو السحابة المعتمدة متطلبات مختلفة. اختر تصميمًا يدعم الاستعادة الموثوقة والوصول المضبوط والاحتفاظ دون إنشاء نسخة حساسة إضافية غير خاضعة للتحكم.
لتسجيلات Net Monitor for Employees Pro، راجع إعدادات تشفير التسجيلات واحمِ النسخ الاحتياطية للمفاتيح. يُضبط تشفير التسجيلات مستقلًا عن موقع التخزين ولا ينبغي افتراض أنه يشفر كل تقرير أو ملف مُصدّر. افحص مدة الاحتفاظ بتسجيل الشاشة وتقارير النشاط كلًا على حدة. احفظ الأدلة الأصلية ووثّق وقت جمعها وطريقته واعمل على نسخة حين يتطلب إجراء التحقيق ذلك.
07استجب سريعًا لتسرب مشتبه به
يستدعي الاشتباه تصرفًا مدروسًا. أخطر مسؤول الحادث واحفظ الأدلة ذات الصلة واحتوِ التعرض المستمر وفق الخطة. لا تؤخر الاحتواء العاجل انتظارًا لجمع كل سجل. تجنب المواجهة غير المنسقة أو مسح الجهاز أو التنظيف الذي قد يدمر الأدلة. سجل النشاط والتواريخ والأنظمة واحمِ الجهاز المتأثر.
بحسب الواقعة، قد يعني الاحتواء تعطيل حساب، أو إلغاء جلسات وروابط مشاركة، أو حظر موقع وتطبيق، أو تغيير بيانات اعتماد، أو تقييد حاسوب. اجعل الاستجابة متناسبة مع الحقائق. للرسالة الخاطئة، حاول الاسترجاع إن توفر، لكن لا تفترض إزالة كل النسخ؛ أشرك مسؤول الحادث لتقييم التعرض والخطوات التالية. قد يتطلب النسخ المتعمد المشتبه به تنسيق الأمن والموارد البشرية والشؤون القانونية. أسند قرارات الإخطار للمسؤولين وفق الواقعة والالتزامات السارية.
احتفظ بسجل موجز: المُبلغ ووقت الاكتشاف والحسابات والأجهزة والبيانات والوجهات المعروفة وإجراءات الاحتواء ومسؤول كل خطوة. افصل الحقائق المؤكدة عن الأسئلة المفتوحة. تربط إرشادات NIST للاستجابة للحوادث الإعداد والكشف والاستجابة والتعافي ضمن إدارة المخاطر السيبرانية.
حدد أخيرًا الضابط الذي أخفق. هل كان الوصول أوسع من اللازم؟ هل بقيت الخدمة المحظورة متاحة بطريق آخر؟ هل غابت وسيلة معتمدة للعمل البعيد المشروع؟ يجب أن ينتج عن كل حادث تصحيح محدد ومسؤول وخطوة تحقق، لا مجرد تذكير بالحذر.
08قائمة تحقق لمنع تسرب بيانات الموظفين
ابدأ بسير عمل حساس واحد، كإرسال صادرات العملاء أو معالجة الرواتب، وتحقق من المسار كاملًا قبل توسيع الضوابط:
- حدد مسؤول البيانات. أدرج المستخدمين المعتمدين وموقع التخزين ووجهة المشاركة.
- أزل الوصول غير الضروري. راجع تغير الأدوار والحسابات المشتركة والروابط الخارجية وإجراءات المغادرة.
- اختبر المسار المقيد. استخدم ملفًا تجريبيًا غير حساس لفحص قيد الموقع أو التطبيق أو USB دون كشف بيانات عملاء حقيقية.
- اختبر العمل المعتمد. تأكد من قدرة الموظفين على إنجاز المهمة وطلب استثناء عند الحاجة.
- تحقق من السجلات والإبلاغ. استرجع سجلات النشاط والتدقيق وافحص الطوابع الزمنية وتدرّب على من يتلقى البلاغ.
راجع الأمان وسهولة الاستخدام معًا: استمرار الاستثناء بعد انتهاء العمل ثغرة ضبط، وحظر سير عمل معتمد يشجع الالتفاف. سجّل التعديل وكرر الفحص المتأثر.
ينبغي للموظفين إنجاز العمل المعتمد بكفاءة، مع قدرة المخولين على رؤية النشاط الذي يعرض بيانات العمل للخطر والتحكم فيه والتحقيق بشأنه. ضع الضوابط قبل أن يتحول يوم عادي إلى استجابة لتسرب.
09أسئلة عن منع تسرب بيانات الموظفين
كيف تمنع شركة صغيرة تسرب البيانات المرتبط بالموظفين؟
حدد البيانات الحساسة ومسؤولها وقيّد الوصول بحسب الدور ووفر مشاركة معتمدة. أضف MFA وضوابط الأجهزة والتدريب وقناة إبلاغ واضحة. اختبر القيود واسترجاع سجلات الحوادث ببيانات غير حساسة قبل الاعتماد عليها.
هل تمنع مراقبة الموظفين كل تسرب؟
لا. توفر الرؤية والسياق، وتقلل القيود المدعومة فرصًا محددة لسوء الاستخدام. لا تستبدل ضوابط الهوية وأمن البريد والسحابة أو أدوات منع فقدان البيانات المتخصصة عند الحاجة. تحقق من الأحداث التي تسجلها أدواتك فعليًا.
هل ينبغي حظر جميع وحدات USB والسحب الشخصية؟
اختر وفق البيانات والعمل. قيّد المسارات غير المعتمدة ووفر بديلًا ووثّق الاستثناءات. اختبر نطاق القاعدة قبل التعميم كي لا تعطل عملية مشروعة.
ماذا يفعل الموظف بعد إرسال ملف لشخص خاطئ؟
يبلغ فورًا عبر قناة الحوادث ويحفظ تفاصيل الرسالة. يستطيع مسؤول الحادث تقييم البيانات والمستلم وخيارات الاحتواء. قد تفيد محاولة الاسترجاع في بعض البيئات، لكنها لا تثبت التراجع عن الإفصاح.
ما الأدلة المفيدة للتحقيق في تسرب مشتبه به؟
احفظ معرفات الحسابات والأجهزة والطوابع الزمنية وتفاصيل الملف أو الرسالة ووجهات المشاركة وسجلات التدقيق المتاحة. تضيف تسجيلات الشاشة وتقارير النشاط سياقًا. احمِ السجلات ووثّق جمعها وميّز الفعل المشبوه عن دليل انتقال المعلومات.