Bảo vệ dữ liệu doanh nghiệp
Cách ngăn ngừa rò rỉ dữ liệu do nhân viên tại nơi làm việc
Giảm chia sẻ nhầm và truyền dữ liệu trái phép bằng quyền truy cập tối thiểu, kiểm soát thiết bị thực tế và kế hoạch ứng phó có thể triển khai.
Danh sách khách hàng bị sao chép vào ổ đĩa cá nhân, tệp bảng lương gửi nhầm người hoặc tài liệu công ty tải lên đám mây riêng có thể gây thiệt hại lớn chỉ trong vài phút. Để ngăn ngừa rò rỉ dữ liệu do nhân viên, doanh nghiệp cần nhiều hơn một văn bản chính sách và lời nhắc bảo mật hằng năm. Cần nắm được hoạt động trên thiết bị công ty, đặt ranh giới rõ ràng cho dữ liệu nhạy cảm và có khả năng ngăn việc truyền dữ liệu không an toàn trước khi mức độ lộ lọt gia tăng.
Với doanh nghiệp nhỏ và vừa, vấn đề không phải lúc nào cũng là một cuộc tấn công tinh vi. Hành vi thường ngày có thể kết hợp với kiểm soát yếu: quyền truy cập quá rộng, máy tính xách tay không được quản lý, ứng dụng trái phép, mật khẩu dùng chung hoặc không có hồ sơ về hoạt động trên máy trạm. Cách ứng phó thực tế là giảm quyền truy cập không cần thiết, phát hiện sớm ngoại lệ và bảo toàn bằng chứng khi xuất hiện dấu hiệu đáng lo.
01Bắt đầu từ dữ liệu nhân viên xử lý
Vi phạm dữ liệu liên quan đến nhân viên bao gồm vô tình tiết lộ, lạm dụng quyền truy cập hợp lệ và kẻ tấn công sử dụng tài khoản nhân viên bị xâm phạm. Hướng dẫn này tập trung bảo vệ thông tin doanh nghiệp mà nhân viên xử lý, gồm hồ sơ khách hàng, dữ liệu lương, hợp đồng và tài liệu nội bộ. Biện pháp phù hợp phụ thuộc vào nơi lưu trữ và cách nhân viên được phép sử dụng thông tin.
Lập danh mục ngắn về dữ liệu nhạy cảm nhất. Với mỗi loại, chỉ định người chịu trách nhiệm, xác định người cần truy cập và ghi rõ nơi lưu trữ cùng đường chia sẻ được phép. Đưa cả tệp tải về và bảng tính xuất ra vào danh mục: quyền trên cơ sở dữ liệu gốc không tự động bảo vệ bản sao trên màn hình máy tính. Hướng dẫn bảo vệ thông tin cá nhân của FTC là điểm khởi đầu hữu ích để hiểu doanh nghiệp đang giữ thông tin gì và giảm việc lưu giữ không cần thiết.
- Thông tin khách hàng: quy định ai được xuất hồ sơ và cách xác minh người nhận bên ngoài.
- Tệp lương và nhân sự: giới hạn quyền cho nhóm phụ trách và kiểm tra thành viên thư mục dùng chung.
- Tệp dự án và tài liệu nguồn: xác định cộng tác viên, nơi chia sẻ được phép và thời điểm quyền tạm thời hết hạn.
Với mỗi quy trình, hãy hỏi: nếu hôm nay tệp này đến nhầm người, chúng ta có xác định được người chịu trách nhiệm, ngừng quyền truy cập tiếp theo và làm rõ những gì đã chia sẻ không?
02Ngăn rò rỉ dữ liệu bằng kiểm soát thiết bị đầu cuối
Không phải mọi sự cố dữ liệu do nhân viên đều cố ý. Nhân viên kinh doanh có thể lưu đề xuất vào đám mây cá nhân để làm tại nhà. Quản lý có thể gửi bảng tính chứa thông tin nhân viên qua kênh không an toàn. Một người có thể cài công cụ chia sẻ tệp vượt qua kiểm soát hiện có. Ý định có ý nghĩa khi đánh giá sự cố, nhưng không làm mất đi nhu cầu khoanh vùng thông tin đã lộ.
Bắt đầu với máy tính thuộc sở hữu công ty và hệ thống chứa thông tin giá trị. IT cần biết thiết bị nào đang hoạt động, ai sử dụng, phần mềm nào được cài và các bảo vệ cơ bản đã bật chưa. Thiết bị không kết nối về trong nhiều tuần, công cụ truy cập từ xa không rõ nguồn gốc hoặc quyền quản trị cục bộ không cần thiết đều nên được kiểm tra. Cập nhật hệ điều hành và phần mềm bảo mật, đồng thời quản lý mã hóa thiết bị qua nền tảng bảo mật đầu cuối.
Quản trị thiết bị giúp IT sửa vấn đề thay vì chỉ ghi nhận. Hạn chế bộ nhớ rời nếu công việc không cần. Chặn đám mây cá nhân, webmail, công cụ điều khiển từ xa và trang truyền tệp chưa được phê duyệt khi phù hợp. Dùng quyền hệ điều hành và chính sách triển khai phần mềm để hạn chế cài đặt trái phép. Thu hồi quyền quản trị cục bộ của nhân viên không cần dùng. Công việc hợp lệ có thể cần ngoại lệ, vì vậy hãy thiết lập quy trình phê duyệt nhanh và có ghi chép.
Chọn biện pháp theo đường truyền cần bảo vệ
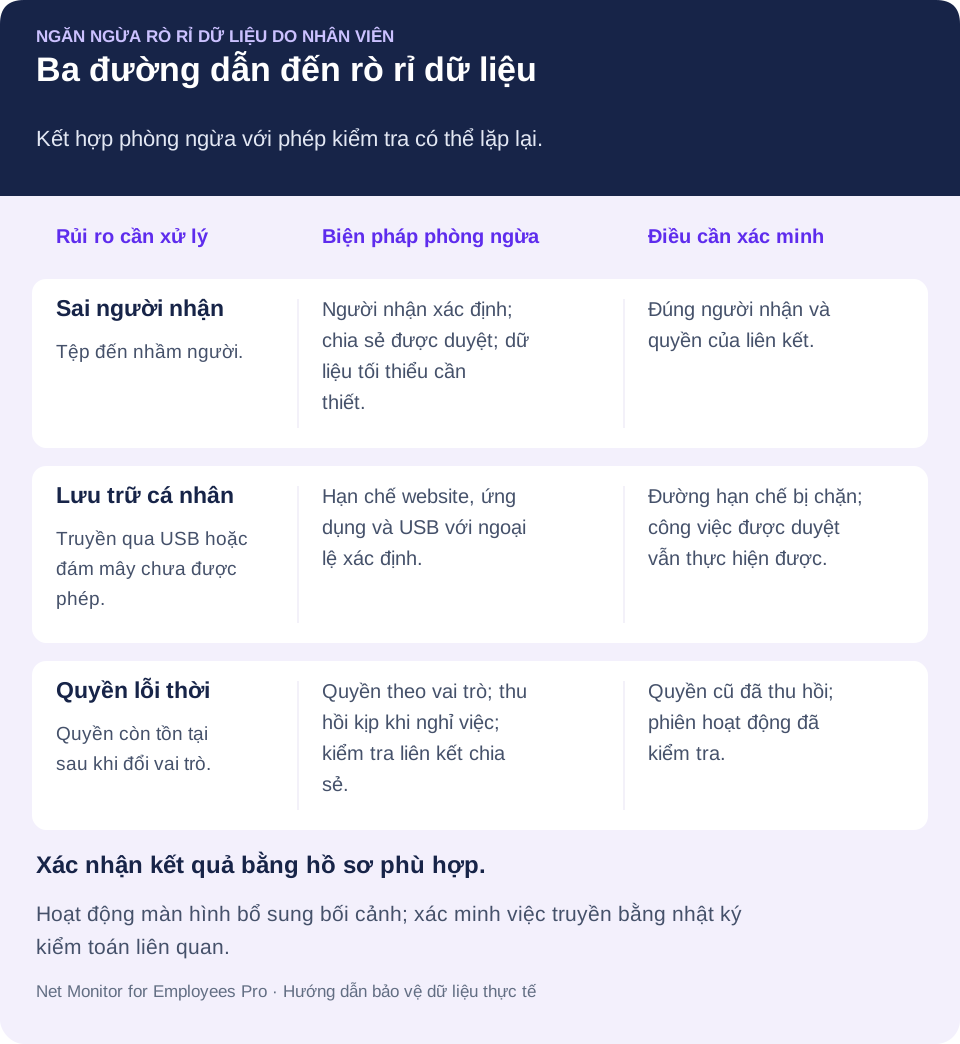
Trong Net Monitor for Employees Pro, Internet Control cung cấp quy tắc cho phép và chặn website, còn Blocking Applications xác định ứng dụng nào được chạy. Quy tắc ngăn chương trình chạy khác với việc thu hồi quyền cài đặt. Hãy thử website, trình duyệt và ứng dụng liên quan trên máy tính được quản lý trước khi dựa vào quy tắc đó.
Trợ giúp Tools and Restrictions mô tả Lock USB drives và Disable Printing, cùng phạm vi áp dụng. Thao tác tức thời trong Tools áp dụng cho máy tính được chọn; thiết lập duy trì trên thẻ Restrictions áp dụng chung cho máy tính nhân viên. Xác nhận phạm vi trước khi bật hạn chế, rồi thử khả năng hỗ trợ nền tảng và tác động đến công việc được phép.
Mục tiêu là để nhân viên hoàn thành công việc đã được phê duyệt mà sự tiện lợi không trở thành đường thoát không kiểm soát cho hồ sơ khách hàng, tài chính, tệp nguồn hoặc tài liệu nội bộ. Luôn cung cấp phương án thay thế khả dụng khi hạn chế một đường truyền.
03Giới hạn truy cập trước khi thành nguy cơ lộ dữ liệu
Giảm quyền truy cập không cần thiết là cách thực tế để hạ rủi ro. Nhân viên nên được truy cập tệp, ứng dụng và hồ sơ cần cho vai trò hiện tại, thay vì mọi tài nguyên có thể cần vào một ngày nào đó. Đây là nguyên tắc đặc quyền tối thiểu: giữ quyền phù hợp với công việc thực tế.
Kiểm tra quyền khi tuyển người, chuyển bộ phận, giao nhiệm vụ tạm thời hoặc khi nhân viên rời công ty. Việc đổi quyền thường chậm hơn thay đổi công việc, khiến nhà thầu hoặc người chuyển vị trí vẫn giữ tài khoản và thư mục không còn cần. Đặc biệt chú ý quy trình nghỉ việc. Vô hiệu hóa tài khoản vào thời điểm đã thống nhất, thu hồi thiết bị, token và truy cập từ xa, đổi thông tin đăng nhập dùng chung mà người đó biết. Kiểm tra cả cộng tác viên bên ngoài và liên kết chia sẻ còn hiệu lực, không chỉ tài khoản chính.
Dùng tài khoản riêng cho quản trị và công việc thường ngày. Đọc email hoặc duyệt web bằng tài khoản đặc quyền làm tăng thiệt hại tiềm tàng từ thư lừa đảo hay tệp độc hại. Yêu cầu xác thực đa yếu tố cho email, ứng dụng đám mây, truy cập từ xa và hệ thống quản trị khi được hỗ trợ. MFA làm giảm giá trị của mật khẩu bị đánh cắp, nhưng không ngăn người được cấp quyền lạm dụng quyền đó. Hướng dẫn MFA cho doanh nghiệp nhỏ của NIST cũng giải thích vì sao nên ưu tiên xác thực chống lừa đảo cho thông tin nhạy cảm và tài khoản đặc quyền.
Dữ liệu nhạy cảm cần có người chịu trách nhiệm rõ ràng. Nếu không ai phụ trách thư mục chung, bản xuất cơ sở dữ liệu khách hàng hoặc ổ báo cáo tài chính, quyền sẽ dễ tích tụ. Chỉ định người phê duyệt truy cập và lịch rà soát. Doanh nghiệp nhỏ có thể bắt đầu kiểm tra hằng quý, thường xuyên hơn với dữ liệu nhạy cảm và mỗi khi vai trò thay đổi. Ghi lại quyền đã thu hồi và xác minh thay đổi có hiệu lực.
04Theo dõi hoạt động cần kiểm tra
Không nên đợi khách hàng báo gian lận hoặc thông tin mật xuất hiện bên ngoài mới điều tra. Quản lý và IT cần đủ khả năng quan sát thiết bị để nhận ra hoạt động không phù hợp với vai trò hay quy trình thông thường của nhân viên, rồi nhanh chóng kiểm tra bối cảnh.
Các dấu hiệu hữu ích, khi nhật ký thiết bị, máy chủ tệp, danh tính hoặc đám mây cho phép quan sát, gồm:
- Sao chép lượng lớn tệp sang USB, đám mây cá nhân hoặc vị trí mạng lạ.
- Liên tục truy cập thư mục ngoài bộ phận hoặc chức năng công việc.
- Sử dụng webmail, trang chia sẻ tệp, công cụ chụp màn hình hoặc phần mềm truy cập từ xa chưa được phép.
- Đột ngột thu gom tệp, in ấn hoặc hoạt động tài khoản quanh thời điểm đổi vai trò hay nghỉ việc.
Không dấu hiệu đơn lẻ nào chứng minh hành vi sai phạm. Nhân viên tài chính có thể cần xuất báo cáo cuối tháng, và người làm từ xa có thể cần phương thức truyền được phép khi đi công tác. Việc xin nghỉ tự nó không phải bằng chứng rò rỉ dữ liệu. Đối chiếu hoạt động với chính sách, nhiệm vụ và ngoại lệ được duyệt, đồng thời đặt câu hỏi khi thông tin thực tế vẫn còn.
Giám sát màn hình và ghi hoạt động có thể bổ sung bối cảnh. Xem màn hình trực tiếp cho biết điều đang diễn ra trên máy tính công ty; báo cáo hoạt động giúp thu hẹp theo máy, người dùng và thời gian. Lịch sử website và ứng dụng có thể chỉ ra việc dùng công cụ rủi ro. Khi có lý do cụ thể và được cho phép, bản ghi phím gõ có thể thêm bối cảnh nhưng cũng chứa thông tin rất nhạy cảm. Tự chúng không chứng minh một tệp cụ thể đã rời doanh nghiệp. Đối chiếu hoạt động liên quan với nhật ký truy cập tệp, email hoặc kiểm toán đám mây để xác định đích và phạm vi truyền.
Net Monitor for Employees Pro kết hợp xem màn hình trực tiếp, ghi hình, báo cáo hoạt động và kiểm soát thiết bị để quản trị viên được ủy quyền điều tra sự kiện và áp dụng hạn chế được hỗ trợ từ một bảng điều khiển trung tâm. Giá trị thực tế là kiểm tra máy trạm, xem hồ sơ có sẵn và kiểm soát ứng dụng, website hoặc đường truyền thiết bị liên quan. Kết hợp khả năng đó với kiểm soát danh tính, email và bảo vệ dữ liệu; đừng coi giám sát là một hệ thống chống thất thoát dữ liệu hoàn chỉnh hoặc bộ phát hiện tự động việc lấy cắp tệp.
Để tìm hiểu thêm cách đánh giá hành vi đáng ngờ, xem hướng dẫn giám sát mối đe dọa nội bộ. Ở đây, ưu tiên là ngăn sai sót xử lý dữ liệu thường ngày và giới hạn thiệt hại từ tài khoản nhân viên bị xâm phạm hoặc lạm dụng.
05Xây dựng chính sách xử lý dữ liệu dễ thực hiện
Yêu cầu chung chung về bảo vệ thông tin mật khiến nhân viên phải tự đoán. Chính sách hữu ích cần chỉ rõ thông tin nhạy cảm, cách lưu trữ và chia sẻ được phép, cùng những hành động bị cấm. Giúp nhân viên dễ tìm cách làm đúng ngay khi cần gửi một tệp.
Quy định cụ thể về email cá nhân, đám mây tiêu dùng, USB, ứng dụng nhắn tin cá nhân, ảnh chụp màn hình, in ấn và thiết bị cá nhân. Khi cần làm từ xa, cung cấp phương thức truy cập và chia sẻ được phê duyệt. Nhân viên thường chọn cách lách nhanh nhất nếu quy trình chính thức chậm hoặc không rõ. Ghi rõ ai được duyệt ngoại lệ, lý do, phạm vi và thời điểm kết thúc.
Đưa chia sẻ an toàn vào quy trình thường ngày
Trước khi chia sẻ thông tin nhạy cảm, xác minh người nhận, loại bỏ trường dữ liệu không cần thiết và dùng dịch vụ được duyệt với quyền giới hạn thích hợp. Ưu tiên người nhận được chỉ định thay vì liên kết công khai không hạn chế khi quy trình cho phép. Với dữ liệu xuất định kỳ, quy định tập dữ liệu tối thiểu và người chịu trách nhiệm kiểm tra đích nhận cùng quyền truy cập.
Đào tạo nên dùng tình huống đội ngũ thực sự gặp. Hướng dẫn quản lý dự án chia sẻ tệp khách hàng an toàn. Giải thích vì sao tài liệu nhân sự phải ở kho được duyệt. Cho nhân viên biết cách xử lý khi khách hàng yêu cầu truyền không an toàn. Cung cấp kênh rõ ràng để báo ngay email gửi nhầm, thiết bị thất lạc hoặc yêu cầu đáng ngờ. Báo sớm có thể hạn chế thiệt hại ngay cả khi không thể thu hồi tiết lộ ban đầu.
Đưa cả yêu cầu giả danh quản lý hoặc nhà cung cấp vào đào tạo. Xác minh yêu cầu bất thường về hồ sơ nhạy cảm qua kênh liên hệ đã biết, thay vì dựa vào thông tin trong tin nhắn. Hướng dẫn về lừa đảo của NIST cung cấp ví dụ thực tế để nhận biết và báo cáo. Nêu rõ nhân viên cần báo ngay khi nghi mình đã mắc sai sót.
Công khai việc giám sát và quản lý bằng chính sách bằng văn bản. Để chuyên gia pháp lý và quyền riêng tư phù hợp đánh giá yêu cầu theo địa điểm và cách thức làm việc của nhân viên. Xác định mục đích, dữ liệu thu thập, người được xem và thời hạn lưu giữ. Phạm vi rõ và quyền truy cập được kiểm soát giúp hồ sơ giám sát không trở thành nguồn thông tin nhạy cảm bị bỏ mặc.
06Bảo vệ bằng chứng sự cố như dữ liệu doanh nghiệp
Khi sự cố xảy ra, doanh nghiệp có thể không xác định được chuyện gì đã xảy ra. Nhật ký bị ghi đè, ảnh màn hình chưa từng được chụp, thiết bị bị xóa hoặc hồ sơ nằm ở nơi chia sẻ thiếu an toàn. Bằng chứng thiếu hoặc không đáng tin cậy làm chậm ứng phó và giảm chất lượng quyết định khoanh vùng, xử lý tiếp theo.
Đặt quy tắc lưu giữ dựa trên mục đích kinh doanh, rủi ro và yêu cầu áp dụng, với đủ dung lượng thực hiện. Khi sự cố cụ thể hoặc điều tra được phép cần bảo toàn, bảo vệ bản ghi, báo cáo và nhật ký liên quan khỏi xóa định kỳ. Nghỉ việc nên dẫn đến kiểm tra quyền; không tự động biện minh cho việc thu thập mọi thứ vô thời hạn. Hạn chế người truy cập hồ sơ vì chúng có thể chứa thông tin đăng nhập, dữ liệu khách hàng hoặc trao đổi riêng của doanh nghiệp.
Thiết kế lưu trữ rất quan trọng. Bảo vệ bản ghi và nhật ký khi truyền lẫn khi lưu, duy trì bản sao lưu phù hợp và thử khả năng truy xuất của quản trị viên được phép. Lưu cục bộ, máy chủ an toàn hoặc đám mây được duyệt có thể đáp ứng những yêu cầu khác nhau. Chọn thiết kế hỗ trợ khôi phục đáng tin cậy, kiểm soát truy cập và lưu giữ mà không tạo thêm bản sao dữ liệu hoạt động nhạy cảm ngoài kiểm soát.
Với bản ghi của Net Monitor for Employees Pro, xem thiết lập mã hóa bản ghi và bảo vệ bản sao lưu khóa. Mã hóa bản ghi được cấu hình riêng với nơi lưu trữ; không nên cho rằng nó mã hóa mọi báo cáo hoạt động hoặc tệp xuất. Kiểm tra thời hạn giữ bản ghi màn hình và báo cáo riêng biệt. Bảo toàn bằng chứng gốc, ghi thời điểm và cách thu thập, rồi làm việc trên bản sao khi quy trình điều tra yêu cầu.
07Ứng phó nhanh khi nghi có rò rỉ dữ liệu do nhân viên
Khi nghi ngờ vi phạm, cần hành động có cân nhắc. Báo người phụ trách sự cố, bảo toàn bằng chứng liên quan và khoanh vùng sự lộ lọt đang diễn ra theo kế hoạch. Đừng trì hoãn khoanh vùng khẩn cấp để chờ thu thập mọi hồ sơ. Tránh đối chất thiếu phối hợp, xóa thiết bị hoặc dọn dẹp có thể phá hủy bằng chứng. Ghi nhận hoạt động liên quan, ngày giờ, hệ thống liên quan và bảo vệ thiết bị bị ảnh hưởng.
Tùy sự kiện, khoanh vùng có thể gồm vô hiệu hóa tài khoản, thu hồi phiên đang hoạt động hoặc liên kết chia sẻ, chặn website hay ứng dụng, đổi thông tin đăng nhập hoặc hạn chế máy tính công ty. Đáp ứng phải tương xứng với sự thật đã biết. Với email gửi nhầm, thử thu hồi nếu có, nhưng đừng cho rằng mọi bản sao đã bị xóa; để người phụ trách đánh giá phạm vi và bước tiếp theo. Nghi cố ý sao chép có thể cần bảo mật, nhân sự và pháp lý phối hợp. Giao quyết định thông báo cho người có trách nhiệm theo sự cố và nghĩa vụ áp dụng.
Duy trì hồ sơ sự cố ngắn: người báo, lúc phát hiện, tài khoản và thiết bị ảnh hưởng, dữ liệu liên quan, đích đã biết, biện pháp khoanh vùng và người phụ trách từng bước tiếp. Tách sự thật đã xác nhận khỏi câu hỏi chưa có đáp án. Hướng dẫn ứng phó sự cố của NIST xem chuẩn bị, phát hiện, ứng phó và khôi phục là các phần liên kết của quản lý rủi ro an ninh mạng.
Cuối cùng, xác định điểm kiểm soát thất bại. Nhân viên có quá nhiều quyền không? Dịch vụ đã chặn còn dùng được qua đường khác không? Có thiếu cách làm việc từ xa hợp lệ không? Mỗi sự cố cần dẫn đến sửa đổi cụ thể, người chịu trách nhiệm và bước xác minh, thay vì chỉ nhắc mọi người cẩn thận.
08Danh sách kiểm tra ngăn rò rỉ dữ liệu do nhân viên
Bắt đầu với một quy trình nhạy cảm, như gửi bản xuất dữ liệu khách hàng hoặc xử lý lương, và xác minh toàn bộ đường đi trước khi mở rộng kiểm soát:
- Chỉ định người phụ trách dữ liệu. Liệt kê người dùng được phép, nơi lưu trữ và đích chia sẻ.
- Loại bỏ quyền không cần thiết. Kiểm tra đổi vai trò, tài khoản dùng chung, liên kết bên ngoài và quy trình nghỉ việc.
- Thử một đường truyền bị hạn chế. Dùng tệp vô hại để kiểm tra hạn chế website, ứng dụng hoặc USB mà không làm lộ thông tin khách hàng thật.
- Thử công việc được phép. Xác nhận nhân viên vẫn hoàn thành tác vụ hợp lệ và xin ngoại lệ khi cần.
- Xác minh hồ sơ và báo cáo. Truy xuất hoạt động và nhật ký kiểm toán liên quan, kiểm tra dấu thời gian và diễn tập người nhận báo cáo sự cố.
Xem xét cả bảo mật lẫn khả năng sử dụng: ngoại lệ còn mở sau khi xong việc là lỗ hổng kiểm soát, còn chặn quy trình hợp lệ thúc đẩy cách lách. Ghi lại điều chỉnh và lặp lại phép kiểm tra liên quan.
Nhân viên cần làm việc được phép một cách hiệu quả, trong khi quản trị viên được ủy quyền có thể quan sát, kiểm soát và điều tra hoạt động đe dọa dữ liệu doanh nghiệp. Triển khai các kiểm soát trước khi một ngày làm việc bình thường biến thành cuộc ứng phó sự cố.
09Câu hỏi về phòng ngừa rò rỉ dữ liệu do nhân viên
Doanh nghiệp nhỏ có thể ngăn rò rỉ dữ liệu do nhân viên thế nào?
Xác định thông tin nhạy cảm và người phụ trách, giới hạn quyền theo vai trò và cung cấp cách chia sẻ được duyệt. Bổ sung MFA, quản lý thiết bị, đào tạo thực tế và kênh báo cáo rõ ràng. Thử hạn chế và truy xuất hồ sơ sự cố với dữ liệu mẫu vô hại trước khi dựa vào chúng.
Giám sát nhân viên có ngăn được mọi rò rỉ không?
Không. Giám sát cung cấp khả năng quan sát và bối cảnh, còn hạn chế thiết bị được hỗ trợ giảm một số cơ hội lạm dụng. Nó không thay thế kiểm soát danh tính, bảo mật email, đám mây hoặc năng lực chống thất thoát dữ liệu chuyên dụng khi cần. Xác minh công cụ thực sự ghi nhận được sự kiện nào.
Có nên chặn toàn bộ USB và đám mây cá nhân không?
Chọn theo dữ liệu và công việc. Hạn chế đường truyền chưa được phép, cung cấp phương án thay thế khả dụng và ghi chép ngoại lệ cần thiết. Thử phạm vi quy tắc trước triển khai để hạn chế dự định không làm gián đoạn quy trình hợp lệ.
Nhân viên nên làm gì sau khi gửi tệp nhầm người?
Báo ngay qua kênh sự cố của công ty và giữ chi tiết tin nhắn. Người phụ trách có thể đánh giá dữ liệu, người nhận và cách khoanh vùng có sẵn. Thử thu hồi có thể hữu ích trong vài môi trường, nhưng không chứng minh rằng tiết lộ đã được đảo ngược.
Bằng chứng nào hỗ trợ điều tra nghi rò rỉ dữ liệu do nhân viên?
Giữ thông tin định danh tài khoản và thiết bị liên quan, dấu thời gian, chi tiết tệp hay tin nhắn, đích chia sẻ và nhật ký kiểm toán có sẵn. Bản ghi màn hình và báo cáo hoạt động bổ sung bối cảnh. Bảo vệ hồ sơ, ghi cách thu thập và phân biệt hành động đáng ngờ với bằng chứng thông tin đã được truyền.