Software voor werknemersmonitoring op LAN WLAN en VPN
Installeer de Net Monitor for Employees Agent op een lokaal netwerk
Om te beginnen met het monitoren van uw medewerker, dient u de software voor medewerkersmonitoring op uw werkplek te installeren.
De applicatie bestaat uit twee modules die geïnstalleerd moeten worden:
- Net Monitor for Employees Professional Console (zie Console installeren)
- Net Monitor for Employees Agent
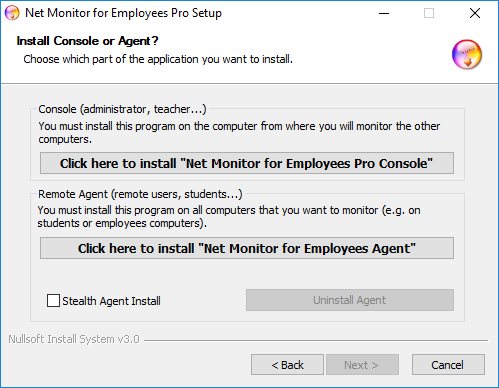
De "Net Monitor for Employees Agent" moet geïnstalleerd zijn op alle externe computers die u wilt monitoren. Om dit te doen, moet u over beheerdersrechten beschikken.
Agent kan handmatig of op afstand worden geïnstalleerd.
Handmatige installatie (bij voorkeur)
Om een agent handmatig te installeren, gaat u naar de externe computer en voert u het installatieprogramma uit.
Klik in het eerste installatievenster op de tweede optie Install "Net Monitor for Employees Agent".
Aan het einde van de installatie moet u een agent configureren. Lees hiervoor het hoofdstuk Agent Configuration.
Agent kan in stealth-modus worden geïnstalleerd (selecteer het selectievakje "Stealth Agent Install").
Er wordt dus geen programmagroep aangemaakt, de applicatie verschijnt niet in Programma's toevoegen/verwijderen en er wordt geen pictogram weergegeven.
Agentconfiguratie
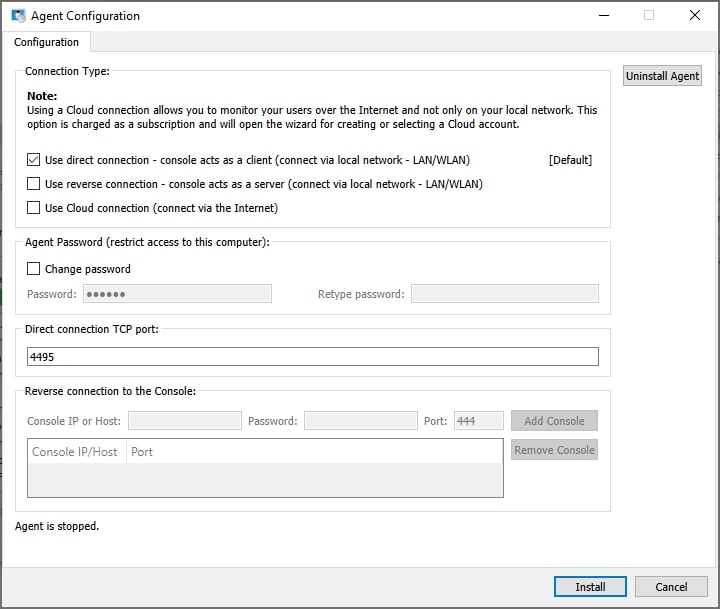
Tijdens de installatie moet u het wachtwoord invoeren dat de configuratie en toegang tot de agent beveiligt. Selecteer hier eenvoudig één wachtwoord en onthoud het. Houd er rekening mee dat de standaardpoort waarop de agent werkt 4495 is. U kunt deze poort wijzigen tijdens de installatie of later (tabblad Geavanceerde configuratie). Als u een firewall gebruikt, moet u de gebruikte poort openen.
Kies onder Connection Security End-to-end encryption (de oorspronkelijke ingebouwde versleuteling) of TLS, hetzelfde protocol dat wordt gebruikt om webverkeer te beveiligen. De console moet op 'match' zijn ingesteld of op Auto staan. Wanneer TLS is geselecteerd, toont de agent de vingerafdruk van het certificaat met een knop Copy, zodat het kan worden gelezen of verzonden naar degene die het aan de consolezijde bevestigt, en "End-to-end encrypt traffic also for TLS" is standaard aangevinkt.
Verbindingstypen
Directe verbinding
Het maakt gebruik van een directe TCP/IP-verbinding tussen de beheerdersconsole en de agenten. De console fungeert als client en de agent als server. Een directe verbinding werkt bijvoorbeeld als alle computers zich op hetzelfde netwerk bevinden of als de juiste routering tussen subnetwerken is geconfigureerd. De gebruikte poort (standaard TCP 4495) moet zijn ingeschakeld voor communicatie.Omgekeerde verbinding
Het maakt gebruik van een directe TCP/IP-verbinding tussen de beheerdersconsole en de agenten. De console fungeert als server en de agent als client. Omgekeerde verbinding werkt bijvoorbeeld als alle computers zich op hetzelfde netwerk bevinden of als de juiste routering tussen subnetwerken is geconfigureerd. U moet "Console Reverse Connection Server" in de console inschakelen. U moet de hostnaam van de console(s) of IP opgeven waarmee de agent verbinding zal maken. De gebruikte poort (standaard TCP 444) moet zijn ingeschakeld voor communicatie.Cloudverbinding
U kunt ervoor kiezen om deze computer ook toegankelijk te maken via een cloudverbinding door 'Gebruik cloudverbinding' te selecteren, waarmee u de computer via internet kunt monitoren.
Cloudlicentie is gebaseerd op een abonnement. Lees meer over installatie in de cloud.
Installatie van externe agent (Windows)
Installatie van externe agenten is alleen mogelijk op NT-gebaseerde besturingssystemen (Windows 7,8,10,11) met beheerdersrechten. Houd er rekening mee dat de gebruikte poort alleen automatisch geopend is op Windows Firewall. Op alle andere firewalls moet u deze poort zelf openen. Installatie op afstand kan worden gedaan op LAN, WLAN of VPN. Installatie op afstand via internet is niet mogelijk tenzij u gebruik maakt van het VPN-netwerk.
Om de installatie van externe agenten te starten, klikt u met de rechtermuisknop op de computer in een lijst.
Objectmenu verschijnt:
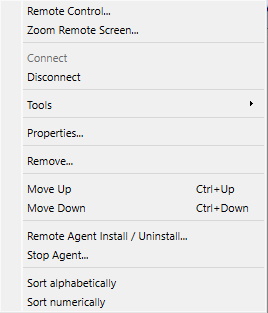
Kies Remote Agent Install / Unistall (Windows).
Hierna verschijnt dit inlogscherm:
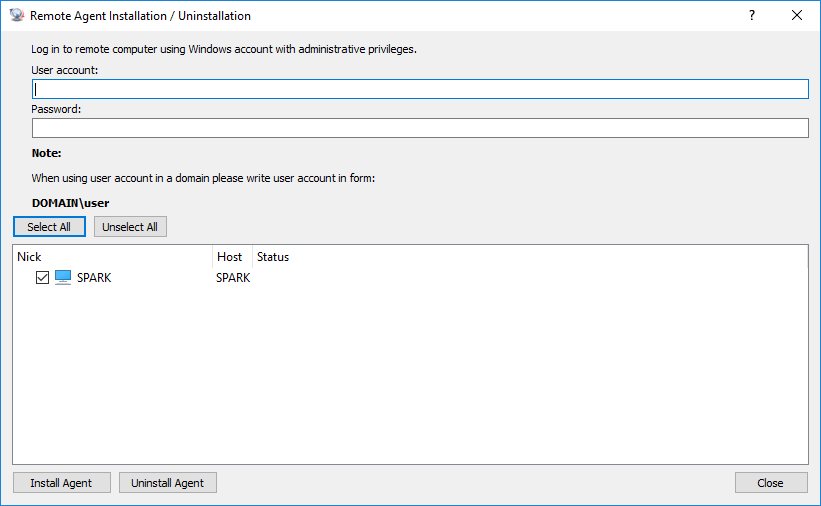
U moet de informatie over het gebruikersaccount invoeren op de externe computer die beheerdersrechten heeft.
Installatie van externe agent op Linux (via SSH)
Linux-agents kunnen op afstand worden geïnstalleerd en verwijderd via SSH, vanaf een console die op elk besturingssysteem draait (Windows, Linux of macOS). De console verkrijgt indien nodig de juiste Linux-agentbestanden (gebundeld met de console of gedownload voor dit merk) en installeert deze op de externe computer via een gecodeerde SSH-verbinding.
Selecteer een of meer Linux computers in de lijst, klik met de rechtermuisknop en kies Remote Agent Install / Uninstall (Linux). Dezelfde opdracht is ook beschikbaar in het menu File.
Voer in het dialoogvenster de SSH-verbindingsgegevens voor de externe computer(s) in:
- SSH user en SSH password - het account dat wordt gebruikt om in te loggen via SSH. In plaats van een wachtwoord kunt u een Private key-bestand kiezen voor authenticatie met een publieke sleutel; het SSH-wachtwoordveld wordt dan gebruikt als de wachtwoordzin van de sleutel.
- SSH port - de poort waarop de SSH-server luistert (standaard 22).
- sudo password - voor de installatie zijn rootrechten vereist. Laat dit leeg als het SSH-account root is, of als het sudo-wachtwoord hetzelfde is als het SSH-wachtwoord; voer anders het sudo-wachtwoord in.
Selecteer de computers en klik op Install Agent of Uninstall Agent. De status en voortgang worden voor elke computer weergegeven en de knoppen worden weer beschikbaar zodra elke computer klaar is, zodat u de details kunt aanpassen en indien nodig opnieuw kunt proberen.
OPMERKING: De poort van de agent wordt alleen automatisch geopend als de ufw of firewalld firewall actief is; bij elke andere firewall moet u de poort zelf openen.
Implementatie van externe agenten via Active Directory met behulp van MSI-pakket
MSI-pakket voor agent dat kan worden gebruikt voor externe implementatie via Active Directory kunt u hier downloaden:
https://dwn.networklookout.com/nmemplpro_agent.msi
Het kan als volgt worden geïnstalleerd:
msiexec /i nmemplpro_agent.msi PASSWORD=myAgentPassword /qn
Je moet zoals gewoonlijk implementeren met pakket nmemplpro_agent.msi en een MSI-eigenschap specificeren
PASSWORD=mijnAgentPassword
Het myAgentPassword is het wachtwoord dat u wilt gebruiken.
Standaard gebruikt de agent end-to-end-codering voor zijn verbinding met de console. Als u in plaats daarvan TLS wilt gebruiken - hetzelfde protocol dat wordt gebruikt om webverkeer te beveiligen - voegt u de eigenschap USE_TLS toe:
USE_TLS=Y
Wanneer TLS wordt gebruikt, wordt er standaard ook end-to-end-encryptie bovenop gelegd (hetzelfde als de optie "End-to-end verkeer versleutelen ook voor TLS"); als je in plaats daarvan TLS op zichzelf wilt gebruiken, voeg dan ook TLS_WITHOUT_ENCRYPTION=Y toe.
OPMERKING:
U moet Monitoring Console installeren in hetzelfde netwerk als de computers van werknemers die u wilt monitoren.
Klaar om uw medewerkers te gaan monitoren?
Koop deze applicatie nu. U zult nooit spijt krijgen van uw beslissing.
Nu kopen