Software de monitorizare a angajaților pe LAN WLAN și VPN
Instalați Net Monitor for Employees Agent într-o rețea locală
Pentru a începe să vă monitorizați angajatul, trebuie să instalați software-ul de monitorizare a angajaților la locul de muncă.
Aplicația constă din două module care trebuie instalate:
- Net Monitor for Employees Professional Console (consultați Instalați consola)
- Net Monitor for Employees Agent
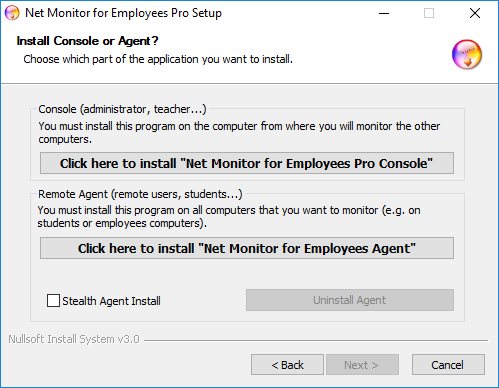
„Net Monitor for Employees Agent” trebuie instalat pe toate computerele la distanță pe care doriți să le monitorizați. Pentru a face acest lucru, trebuie să aveți privilegii administrative.
Agentul poate fi instalat manual sau de la distanță.
Instalarea manuală (de preferință)
Pentru a instala manual un agent, accesați computerul de la distanță și rulați programul de instalare.
În prima fereastră de instalare, faceți clic pe a doua opțiune Install "Net Monitor for Employees Agent".
La sfârșitul instalării, va trebui să configurați un agent. Pentru a face acest lucru, vă rugăm să citiți capitolul Agent Configuration.
Agent poate fi instalat în modul ascuns (bifați caseta de selectare „Stealth Agent Install”).
În acest fel, nu este creat niciun grup de programe, aplicația nu apare în Adăugare/Eliminare programe și nu este afișată nicio pictogramă.
Configurare agent
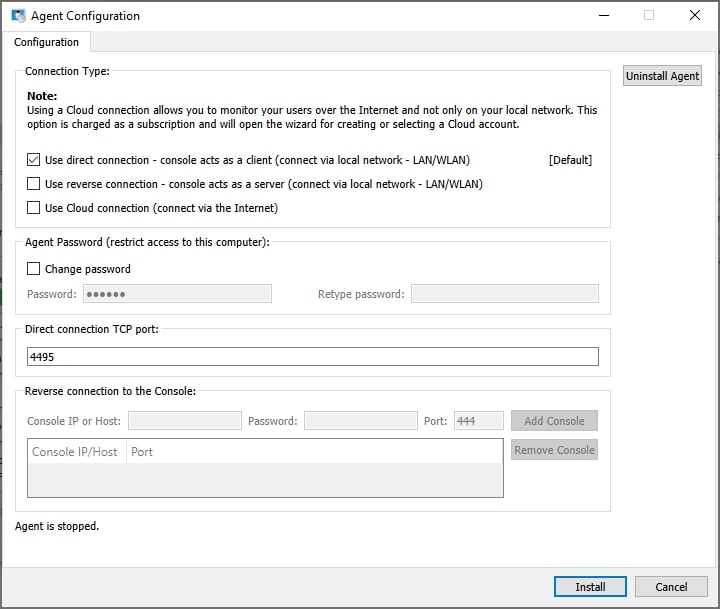
În timpul instalării, trebuie să introduceți parola care protejează configurația și accesul la agent. Aici, pur și simplu selectați o parolă și amintiți-o. Rețineți că portul implicit pe care operează agentul este 4495. Puteți modifica acest port în timpul instalării sau, mai târziu (fila Configurare avansată). Dacă utilizați un firewall, trebuie să deschideți portul folosit.
În Connection Security, alegeți End-to-end encryption (criptarea încorporată inițială) sau TLS, același protocol folosit pentru a securiza traficul web - consola trebuie să fie setată să se potrivească sau lăsată pe Auto. Când este selectat TLS, agentul arată amprenta certificatului cu un buton Copy, astfel încât să poată fi citit sau trimis oricui confirmă din partea consolă, iar „End-to-end encrypt traffic also for TLS” este bifat în mod implicit.
Tipuri de conexiune
Conexiune directă
Folosește o conexiune directă TCP/IP între consola de administrare și agenți. Consola acționează ca un client, iar agentul ca un server. Conexiunea directă funcționează, de exemplu, dacă toate computerele sunt în aceeași rețea sau dacă este configurată rutarea corectă între subrețele. Portul utilizat (implicit TCP 4495) trebuie să fie activat pentru comunicare.Conexiune inversă
Folosește o conexiune directă TCP/IP între consola de administrare și agenți. Consola acționează ca un server, iar agentul ca un client. Conexiunea inversă funcționează, de exemplu, dacă toate computerele sunt în aceeași rețea sau dacă este configurată rutarea corectă între subrețele. Trebuie să activați „Console Reverse connection Server” în consolă. Trebuie să specificați consolă(e) numele gazdă sau IP la care agentul se va conecta. Portul utilizat (implicit TCP 444) trebuie să fie activat pentru comunicare.Conexiune la cloud
Puteți alege să faceți acest computer accesibil și printr-o conexiune Cloud, selectând „Utilizați conexiunea Cloud”, ceea ce vă permite să monitorizați computerul prin Internet.
Licența cloud se bazează pe abonament. Citiți mai multe despre instalarea în Cloud.
Instalarea agentului de la distanță (Windows)
Instalarea agentului de la distanță este posibilă numai pe sistemele de operare bazate pe NT (Windows 7,8,10,11) cu privilegii administrative. Vă rugăm să rețineți că portul folosit va fi deschis automat numai pe Windows Firewall. Pe toate celelalte firewall-uri va trebui să deschideți singur acest port. Instalarea de la distanță se poate face pe LAN, WLAN sau VPN. Instalarea de la distanță prin Internet nu este posibilă decât dacă utilizați rețeaua VPN.
Pentru a porni instalarea agentului de la distanță, faceți clic cu butonul dreapta al mouse-ului pe computer într-o listă.
Meniul obiect va apărea:
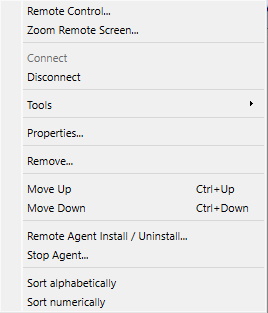
Alegeți Remote Agent Install / Unistall (Windows).
După aceasta va apărea acest ecran de conectare:
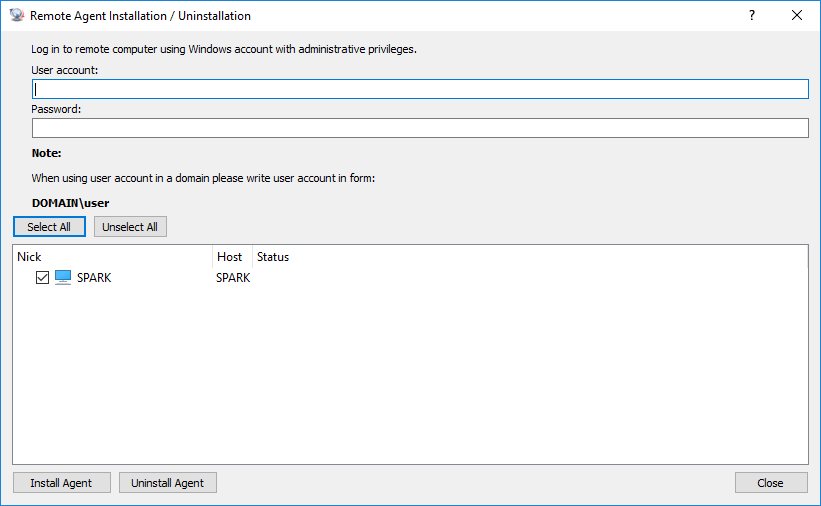
Trebuie să introduceți informațiile despre contul de utilizator pe computerul de la distanță care are privilegii de administrator.
Instalarea agentului de la distanță pe Linux (prin SSH)
Agenții Linux pot fi instalați și dezinstalați de la distanță prin SSH, dintr-o consolă care rulează pe orice sistem de operare (Windows, Linux sau macOS). Consola obține fișierele agent corecte Linux după cum este necesar - fie incluse în consolă, fie descărcate pentru această marcă - și le instalează pe computerul de la distanță printr-o conexiune SSH criptată.
Selectați unul sau mai multe computere Linux din listă, faceți clic dreapta și alegeți Remote Agent Install / Uninstall (Linux). Aceeași comandă este disponibilă și în meniul File.
În caseta de dialog, introduceți detaliile conexiunii SSH pentru computerul(e) de la distanță:
- SSH user și SSH password - contul folosit pentru a vă conecta prin SSH. În loc de o parolă, puteți alege un fișier Private key pentru autentificarea cu cheie publică; câmpul de parolă SSH este apoi folosit ca frază de acces a cheii.
- SSH port - portul pe care îl ascultă serverul SSH (22 în mod implicit).
- sudo password - instalarea necesită privilegii de root. Lăsați-l necompletat dacă contul SSH este root sau dacă parola sudo este aceeași cu parola SSH; altfel introduceți parola sudo.
Selectați computerele și faceți clic pe Install Agent sau Uninstall Agent. Starea și progresul sunt afișate pentru fiecare computer, iar butoanele devin disponibile din nou odată ce fiecare computer a terminat, astfel încât să puteți ajusta detaliile și să reîncercați dacă este necesar.
NOTĂ: Portul agentului este deschis automat numai acolo unde paravanul de protecție ufw sau firewalld este activ; cu orice alt firewall trebuie să deschideți singur portul.
Implementarea agentului de la distanță prin Active Directory utilizând pachetul MSI
Pachetul MSI pentru agent care poate fi utilizat pentru implementarea de la distanță prin Active Directory poate fi descărcat aici:
https://dwn.networklookout.com/nmemplpro_agent.msi
Poate fi instalat astfel:
msiexec /i nmemplpro_agent.msi PASSWORD=myAgentPassword /qn
Trebuie să implementați ca de obicei folosind pachetul nmemplpro_agent.msi și specificând o proprietate MSI
PASSWORD=myAgentPassword
myAgentPassword este parola pe care doriți să o utilizați.
În mod implicit, agentul folosește criptare end-to-end pentru conexiunea la consolă. Pentru a utiliza TLS în schimb - același protocol folosit pentru a securiza traficul web - adăugați proprietatea USE_TLS:
USE_TLS=Y
Când se folosește TLS, criptarea end-to-end este, de asemenea, stratificată deasupra acesteia în mod implicit (la fel ca și opțiunea „End-to-end encrypt traffic also for TLS” a agentului); pentru a folosi TLS pe cont propriu, adăugați și TLS_WITHOUT_ENCRYPTION=Y.
NOTĂ:
Trebuie să instalați Monitoring Console în aceeași rețea cu computerele angajaților pe care doriți să le monitorizați.
Sunteți gata să începeți să vă monitorizați angajații?
Cumpărați această aplicație acum. Nu vei regreta niciodată decizia ta.
Cumpără acum