Software di monitoraggio dei dipendenti su LAN WLAN e VPN
Installa Net Monitor for Employees Agent su una rete locale
Per iniziare a monitorare il tuo dipendente, devi installare il software di monitoraggio dei dipendenti sul tuo posto di lavoro.
L'applicazione è composta da due moduli che devono essere installati:
- Net Monitor for Employees Professional Console (vedi Installa console)
- Net Monitor for Employees Agent
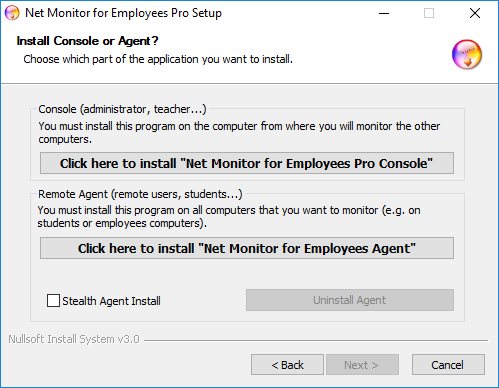
"Net Monitor for Employees Agent" deve essere installato su tutti i computer remoti che si desidera monitorare. Per fare ciò, devi avere privilegi di amministratore.
L'agente può essere installato manualmente o in remoto.
Installazione manuale (preferita)
Per installare manualmente un agente, vai sul computer remoto ed esegui il programma di installazione.
Nella prima finestra di installazione, fai clic sulla seconda opzione Install "Net Monitor for Employees Agent".
Al termine dell'installazione dovrai configurare un agente. Per fare ciò, leggi il capitolo Agent Configuration.
L'agente può essere installato in modalità invisibile (seleziona la casella di controllo "Stealth Agent Install").
In questo modo non viene creato alcun gruppo di programmi, l'applicazione non appare in Aggiungi/Rimuovi programmi e non viene visualizzata alcuna icona.
Configurazione agente
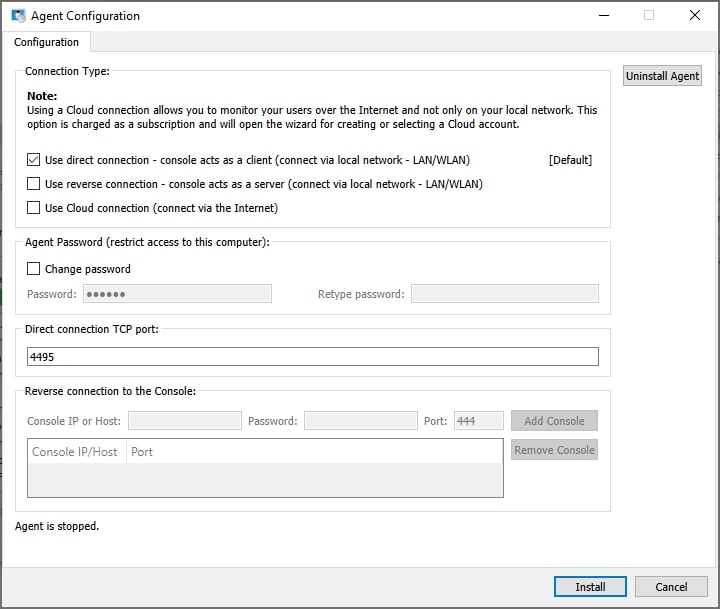
Durante l'installazione è necessario digitare la password che protegge la configurazione e l'accesso all'agente. Qui, seleziona semplicemente una password e ricordala. Tieni presente che la porta predefinita su cui opera l'agente è 4495. È possibile modificare questa porta durante l'installazione o successivamente (scheda Configurazione avanzata). Se utilizzi un firewall, devi aprire la porta utilizzata.
In Connection Security, scegli End-to-end encryption (la crittografia integrata originale) o TLS, lo stesso protocollo utilizzato per proteggere il traffico web: la console deve essere impostata per corrispondere o lasciata su Auto. Quando è selezionato TLS, l'agente mostra l'impronta digitale del certificato con un pulsante Copy in modo che possa essere letto o inviato a chi lo conferma lato console, e "End-to-end encrypt traffic also for TLS" è selezionato per impostazione predefinita.
Tipi di connessione
Connessione diretta
Utilizza una connessione TCP/IP diretta tra la console di amministrazione e gli agenti. La console funge da client e l'agente da server. La connessione diretta funziona, ad esempio, se tutti i computer si trovano sulla stessa rete o se è configurato il routing corretto tra le sottoreti. La porta utilizzata (TCP 4495 predefinita) deve essere abilitata per la comunicazione.Connessione inversa
Utilizza una connessione TCP/IP diretta tra la console di amministrazione e gli agenti. La console agisce come un server e l'agente come un client. La connessione inversa funziona, ad esempio, se tutti i computer si trovano sulla stessa rete o se è configurato il routing corretto tra le sottoreti. È necessario abilitare "Server connessione inversa console" nella console. È necessario specificare il nome host della console o l'IP a cui l'agente si connetterà. La porta utilizzata (TCP 444 predefinita) deve essere abilitata per la comunicazione.Connessione al cloud
Puoi scegliere di rendere questo computer accessibile anche tramite una connessione Cloud selezionando "Utilizza connessione Cloud", che ti consente di monitorare il computer su Internet.
La licenza cloud è basata su abbonamento. Ulteriori informazioni sull'installazione nel cloud.
Installazione dell'agente remoto (Windows)
L'installazione dell'agente remoto è possibile solo su sistemi operativi basati su NT (Windows 7,8,10,11) con privilegi amministrativi. Tieni presente che la porta utilizzata verrà aperta automaticamente solo sul firewall Windows. Su tutti gli altri firewall dovrai aprire questa porta da solo. L'installazione remota può essere eseguita su LAN, WLAN o VPN. L'installazione remota tramite Internet non è possibile a meno che non si utilizzi la rete VPN.
Per avviare l'installazione dell'agente remoto fare clic con il tasto destro del mouse sul computer in un elenco.
Il menu Oggetto si aprirà:
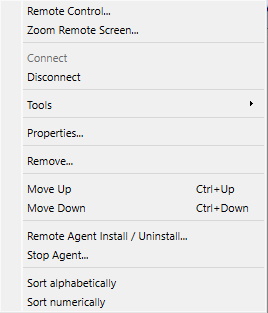
Scegli Remote Agent Install / Unistall (Windows).
Successivamente verrà visualizzata questa schermata di accesso:
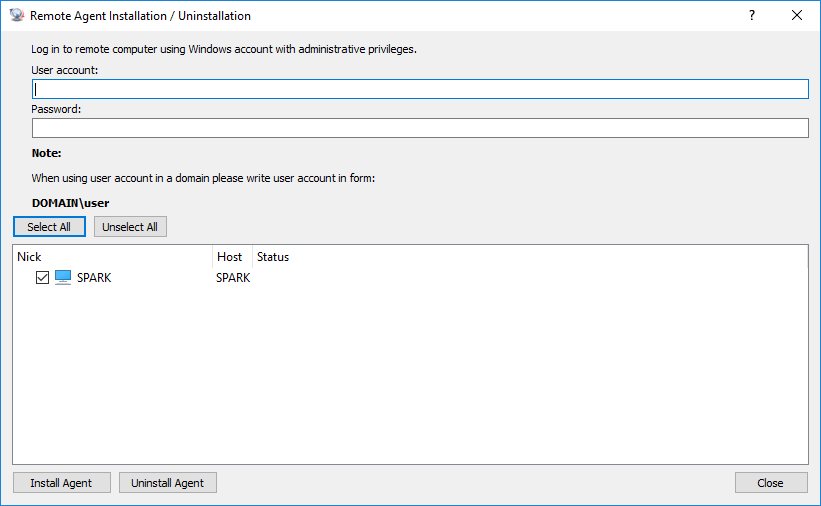
Devi inserire le informazioni sull'account utente sul computer remoto che dispone di privilegi di amministratore.
Installazione dell'agente remoto su Linux (su SSH)
Linux possono essere installati e disinstallati in remoto tramite SSH, da una console in esecuzione su qualsiasi sistema operativo (Windows, Linux o macOS). La console ottiene i file dell'agente Linux corretti secondo necessità (in bundle con la console o scaricati per questo marchio) e li installa sul computer remoto tramite una connessione SSH crittografata.
Seleziona uno o più computer Linux nell'elenco, fai clic con il pulsante destro del mouse e scegli Remote Agent Install / Uninstall (Linux). Lo stesso comando è disponibile anche nel menu File.
Nella finestra di dialogo, inserisci i dettagli della connessione SSH per i computer remoti:
- SSH user e SSH password: l'account utilizzato per accedere tramite SSH. Invece di una password puoi scegliere un file Private key per l'autenticazione con chiave pubblica; il campo password SSH viene quindi utilizzato come passphrase della chiave.
- SSH port: la porta su cui è in ascolto il server SSH (22 per impostazione predefinita).
- sudo password: l'installazione richiede privilegi di root. Lascialo vuoto se l'account SSH è root o se la sua password sudo è uguale alla password SSH; altrimenti inserisci la password sudo.
Seleziona i computer e fai clic su Install Agent o Uninstall Agent. Lo stato e l'avanzamento vengono visualizzati per ciascun computer e i pulsanti diventano nuovamente disponibili una volta terminato il lavoro di ogni computer, in modo da poter modificare i dettagli e riprovare se necessario.
NOTA: la porta dell'agente viene aperta automaticamente solo dove è attivo il firewall ufw o firewalld; con qualsiasi altro firewall devi aprire tu stesso la porta.
Distribuzione dell'agente remoto su Active Directory utilizzando il pacchetto MSI
Il pacchetto MSI per l'agente che può essere utilizzato per la distribuzione remota su Active Directory può essere scaricato qui:
https://dwn.networklookout.com/nmemplpro_agent.msi
Può essere installato in questo modo:
msiexec /i nmemplpro_agent.msi PASSWORD=myAgentPassword /qn
Devi eseguire la distribuzione come al solito utilizzando il pacchetto nmemplpro_agent.msi e specificando una proprietà MSI
PASSWORD=myAgentPassword
myAgentPassword è la password che desideri utilizzare.
Per impostazione predefinita l'agente utilizza la crittografia end-to-end per la connessione alla console. Per utilizzare invece TLS - lo stesso protocollo utilizzato per proteggere il traffico web - aggiungi la proprietà USE_TLS:
USE_TLS=Y
Quando viene utilizzato TLS, per impostazione predefinita viene sovrapposta anche la crittografia end-to-end (lo stesso dell'opzione "Traffico crittografato end-to-end" dell'agente anche per TLS"); per utilizzare TLS da solo, aggiungi anche TLS_WITHOUT_ENCRYPTION=Y.
NOTA:
è necessario installare Monitoring Console nella stessa rete dei computer dei dipendenti che si desidera monitorare.
Pronto per iniziare a monitorare i tuoi dipendenti?
Acquista subito questa applicazione. Non ti pentirai mai della tua decisione.
Acquista ora